

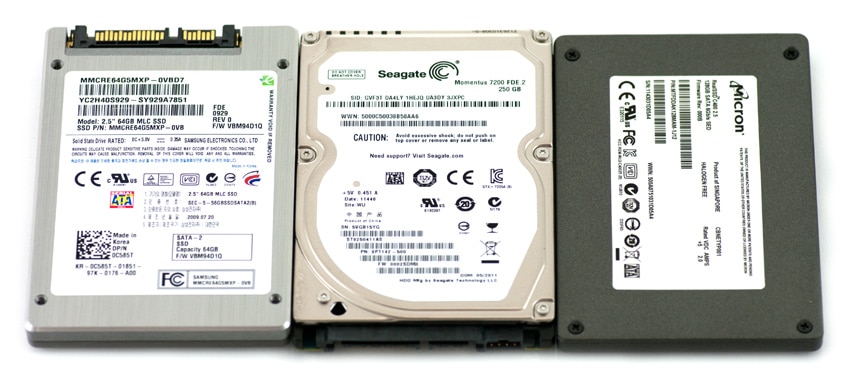
Společnost Seagate představila první pevný disk pro notebooky s vestavěným šifrováním v roce 2007. Od té doby skupina Trusted Computing Group (TCG) definovala standard SED s názvem Opal, který od té doby vydláždil cestu pro širokou škálu SED založených na technologii Opal od předních výrobců pevných disků, jako jsou Seagate a Hitachi, dodavatelů flash pamětí, jako jsou Micron a Samsung, a dodavatelů externích disků, jako je CMS. Dodavatelé počítačů, jako jsou Dell, HP a Lenovo, nabízejí tyto SED v různých systémech za minimální nebo žádné dodatečné náklady. Gartner odhaduje, že do pěti let budou všechny disky hardwarově šifrovány. Co je SED?
Proč si kupovat samošifrovací disky?
#1: Dodržování předpisů
Celosvětové zákony a předpisy na ochranu osobních údajů se v oblasti šifrování stále zpřísňují, stanovují vyšší sankce a vyžadují důslednější dodržování předpisů.
# 2: Výkon
SED disky mají integrovaný šifrovací hardware, takže výsledek: nulový dopad na výkon. Pro datově náročné aplikace, jako je skenování, zálohování a operace s velkými soubory, mohou SED disky poskytnout více než dvojnásobný výkon disku oproti softwarovým produktům FDE.
#3: Silnější zabezpečení
Protože zabezpečení zařízení SED je nezávislé na operačním systému, softwarové útoky na operační systém, BIOS atd. nejsou proti zařízením SED účinné. Zařízení SED nejsou zranitelná vůči útokům, jako jsou alternativní bootovací přístupy s použitím CD nebo USB klíčů, jako je útok Evil Maid, nebo útokům na paměť s cílem odhalit šifrovací klíče uložené v paměti systému (příklad: útok Princeton Cold Boot).
#4: Integrované ověřování
Ověřování uživatele provádí SED za účelem odemčení disku. Ověřování nelze od disku oddělit a provádí jej chráněný operační systém před spuštěním, což je jediný software v systému, když disk provádí ověřování uživatele.
#5: Transparentní pro software
SED fungují na hardwarové úrovni, takže jejich šifrovací a autentizační funkce jsou pro systémový software, včetně operačního systému, zcela transparentní.
#6: Není vyžadována žádná správa šifrovacích klíčů
Šifrovací klíče jsou generovány v řadiči SED a nikdy neopouštějí disk. Není tedy nutné zálohovat, obnovovat ani ukládat šifrovací klíče, ať už lokálně nebo centrálně.
#7: Snadné použití
U SED se uživatelé musí při spuštění pouze ověřit na disku a poté v případě potřeby změnit hesla/přihlašovací údaje. Výsledkem je, že šifrování je pro uživatele neviditelné a celý systém pracuje s výkonem bez dopadu na produktivitu uživatelů.
#8: Integrace do továrny
SED se obvykle zakoupí jako součást nových platforem od výrobců originálních počítačů (OEM), což je pro uživatele výhodné, protože: SED je systém testovaný se všemi hardwarovými a softwarovými prvky; šifrování je vždy zapnuté; výrobce originálních počítačů (OEM) poskytuje jednotný bod podpory pro platformu a šifrovací řešení a; software pro správu SED lze předinstalovat jako součást továrního obrazu.
#9: Snadné nasazení
SED disky vždy šifrují, proto je disk po vytvoření image okamžitě připraven k použití.
#10: Nízké celkové náklady na vlastnictví
I přes pořizovací náklady poskytují SED v porovnání s šifrováním celého disku nejnižší celkové náklady na vlastnictví šifrovacího řešení v oblastech nasazení, správy IT, výkonu, produktivity uživatelů a zabezpečení/dodržování předpisů.
O autorovi
 Lark Allen – výkonný viceprezident pro rozvoj obchodu, Vlnové systémy
Pan Allen je zodpovědný za obchodní a korporátní rozvoj společnosti Wave, konkrétně za vytváření strategických technologických vztahů a vyhodnocování příležitostí, které mají potenciál k dosažení strategických cílů společnosti Wave. Pan Allen dále dohlíží na rozvoj klíčových trhů a strategií souvisejících s bezpečnostními produkty, čímž dále posiluje konkurenční postavení společnosti.


 Amazon