

Die Netgear ProSAFE FVS336G ist eine VPN-Firewall, die speziell für Remote-Büros, Zweigstellen und Telearbeiter entwickelt wurde und sicheren Netzwerkzugriff auf die Standorte der Zentrale bietet. Der FVS336G bietet Unternehmen einen umfangreichen Funktionsumfang, darunter Stateful Packet Inspection (SPI), mehrere VPN-Passthroughs, Network Address Translation (NAT), AES- und 3DES-Verschlüsselung, Denial of Service (DoS)-Schutz und mehr. Es bietet außerdem Schutz vor DoS-Angriffen und unerwünschtem Datenverkehr sowie SYSLOG und SNMP, die eine detaillierte Netzwerküberwachung ermöglichen.
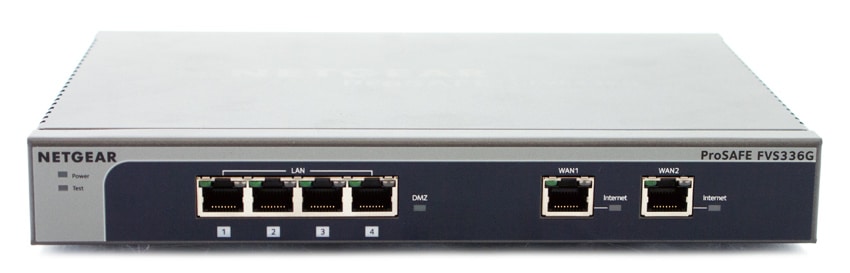
Die Netgear ProSAFE VPN-Firewall ist außerdem mit verschiedenen Filteroptionen für Webinhalte, Browsing-Aktivitätsberichten und Sofortwarnungen ausgestattet, die alle per E-Mail gesendet werden können. Darüber hinaus können Netzwerkadministratoren Zugriffsrichtlinien abhängig von der Tageszeit, bestimmten Website-Adressen und Adressschlüsselwörtern einrichten.
Auf der Hardwareseite verfügt der FVS336G über zwei Gigabit-Ethernet-WAN-Ports für Lastausgleich und Failover-Schutz für Internetverbindungen, was eine verbesserte Datenrate und eine erhöhte Gesamtzuverlässigkeit ermöglicht. Darüber hinaus verfügt die ProSAFE Firewall über einen integrierten Gigabit-Ethernet-LAN-Switch mit vier Ports für schnelle Datenübertragung zwischen lokalen Netzwerkressourcen mit der Fähigkeit, mehr als 200,000 interne oder externe Verbindungen zu unterstützen.
Die Netgear ProSAFE FVS336G VPN Firewall kostet etwa 163 US-Dollar und wird durch die eingeschränkte lebenslange ProSAFE-Garantie von Netgear abgesichert.
Netgear ProSAFE VPN Firewall FVS336G Spezifikationen
- Produktnummer: FVS336G
- Gigabit-Ports WAN/LAN: 2/4
- DMZ-Schnittstellen (konfigurierbar): 1
- Kabellos: n/a
- IPv6-Unterstützung: Ja
- LAN-zu-WAN-Durchsatz: 350 Mbit/s
- IPsec VPN (3DES) Durchsatz: 78 Mbit/s
- SSL-VPN-Durchsatz: 14 Mbit/s
- Maximale gleichzeitige Verbindungen: 10,000
- Maximale Anzahl von VLANs: 254
- Dedizierte IPsec-VPN-Tunnel: 25
- Dedizierte SSL-VPN-Tunnel: 10
- IPsec-VPN
- SSL VPN
- L2TP, PPTP-Server
- VPN-Passthrough: IPsec, PPTP, L2TP
- Benutzerauthentifizierung für VPN: Active Directory, LDAP, Radius, WIKID, MIAS, NT-Domäne, lokale Benutzerdatenbank
- Stateful Packet Inspection Firewall
- WAN-Modi: NAT, klassisches Routing
- ISP-Adresszuweisung: DHCP, statische IP-Zuweisung, PPPoE, PPTP
- NAT-Modi: 1-1, NAT, PAT
- DHCP: Statisch, Dynamisch, RIPv1, RIPv2
- Routing: DHCP-Server, DHCP-Relay
- DDNS: DynDNS.org, TZO.com, Oray.net, 3322.org
- VLANs
- QoS
- Bandbreitenprofile
- Inhaltsfilterung (nur HTTP)
- WAN-Failover
Design und bauen
Der ProSAFE FVS336G hat mit seinem schlichten grauen Design und dem Metallgehäuse das gleiche Erscheinungsbild wie andere Netgear-Produkte. Das Gerät fühlt sich auch sehr stabil an, wenn es auf dem Boden oder auf einem Schreibtisch steht, und sehr robust, wenn wir damit umgehen.
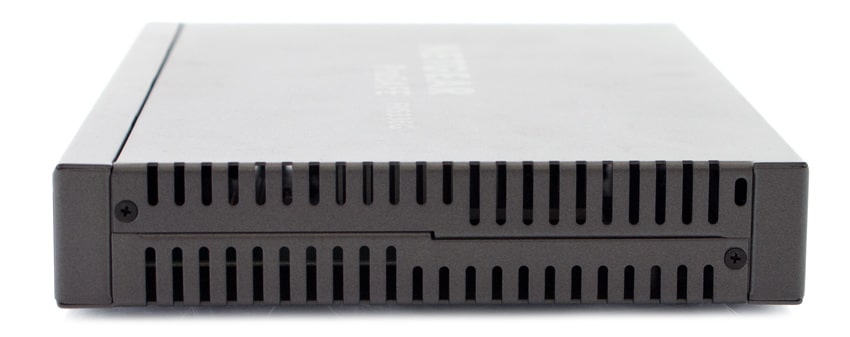
Auf der Oberseite der VPN-Firewall sind das NETGEAR Prosafe-Logo sowie der Produktname angebracht. Auf der Vorderseite des Geräts befinden sich vier LAN-Gigabit-Ethernet-Ports und zwei WAN-Ethernet-Ports mit RJ-45-Anschlüssen, die beide über Switched N-Way Automatic Speed Negotiation und Auto MDI/MDIX verfügen. Jeder Port verfügt über zwei LEDs, die sich direkt über dem Anschluss befinden. Die linke LED zeigt an, dass eine Verbindung mit einem angeschlossenen Ethernet-Gerät besteht, Daten empfängt/sendet oder ob keine Verbindung vorhanden ist. Die rechten LEDs zeigen dem Nutzer an, ob der LAN/WAN-Port mit 1000, 100 oder 10 Mbit/s arbeitet. Auf der Vorderseite befinden sich außerdem die DMZ-, Power- und Test-LEDs.
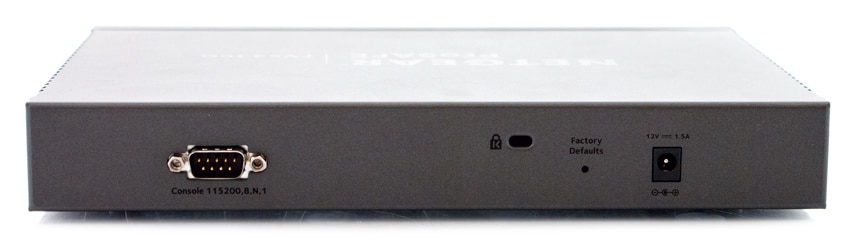
Auf der Rückseite sehen Sie einen Konsolenanschluss für den Anschluss an ein optionales Konsolenterminal, eine Schaltfläche zum Zurücksetzen auf die Werkseinstellungen zum Zurücksetzen der VPN-Firewall auf die Werkseinstellungen, eine Buchse für ein Kabelsicherheitsschloss und eine Wechselstromsteckdose (12 V). , 1.5A). Das Produktetikett, das sich auf der Unterseite des ProSAFE FVS336G befindet, zeigt die werkseitigen Standardeinstellungen, die Einhaltung gesetzlicher Vorschriften und andere Informationen, die der Benutzer möglicherweise wissen muss.
Intuitive Bedienung
Die Installation einer VPN-Firewall kann eine Menge Arbeit sein; Allerdings kann der ProSAFE FVS336G aufgrund der Netgear-Funktionen zur Vereinfachung der Installation und Verwaltung sowie der Verfügbarkeit einer umfangreichen Dokumentation relativ schnell betriebsbereit, konfiguriert und betriebsbereit sein. Zu diesen Funktionen gehören: Automatische ISP-Erkennung, die automatisch die Art der Internetverbindung erkennt; der IPSec-VPN-Assistent, der Benutzern die einfache Konfiguration von IPSec-VPN-Tunneln gemäß den Empfehlungen des Virtual Private Network Consortium (VPNC) ermöglicht; und SNMP, wodurch der FVS336G das Simple Network Management Protocol (SNMP) zur Überwachung und Verwaltung von Protokollressourcen von einem SNMP-kompatiblen Systemmanager aus unterstützen kann.
Die VPN-Firewall ist speziell für den Einsatz in einer Büroumgebung konzipiert, sowohl im freistehenden Modus als auch in einem 19-Zoll-Rack montiert (sie wird mit einem 1U-Rackmontagesatz geliefert), sodass sie fast überall im Büro platziert werden kann. Sobald Sie die VPN-Firewall in Ihrem Netzwerk installiert haben (durch Anschließen der Kabel und Neustarten Ihres Netzwerks), können Sie über einen Internetbrowser eine Verbindung zum Netgear-Gerät herstellen und es konfigurieren. Wir haben den FVS336G für den Fernzugriff auf unser Labor verwendet.
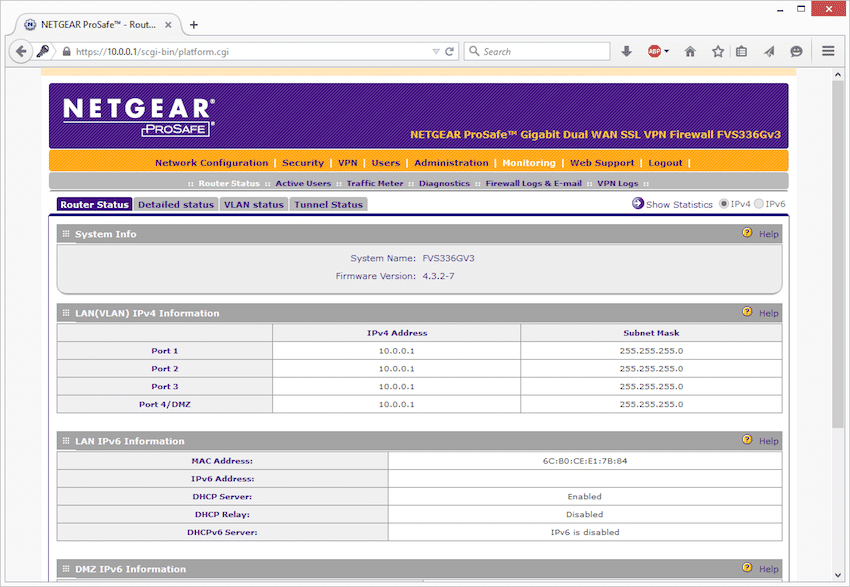
Die Webverwaltungsoberfläche besteht aus einer Vielzahl nützlicher Konfigurationstools, darunter Netzwerkkonfiguration, Sicherheit, VPN, Benutzer, Verwaltung, Überwachung und Webunterstützung mit Menüs, die in einer Ebenenstruktur aus Hauptkategorien und Untermenüs organisiert sind.
Der Bildschirm „Router-Status“ bietet Status- und Nutzungsinformationen, einschließlich der Firmware-Version im Abschnitt „Systeminformationen“, die sich entsprechend jeder neu installierten Version ändert. Dies ist auch die erste Seite, die angezeigt wird, wenn Sie sich bei der ProSafe VPN Firewall anmelden. Darüber hinaus werden hier LAN-IPv4- und IPv6-Informationen angezeigt.
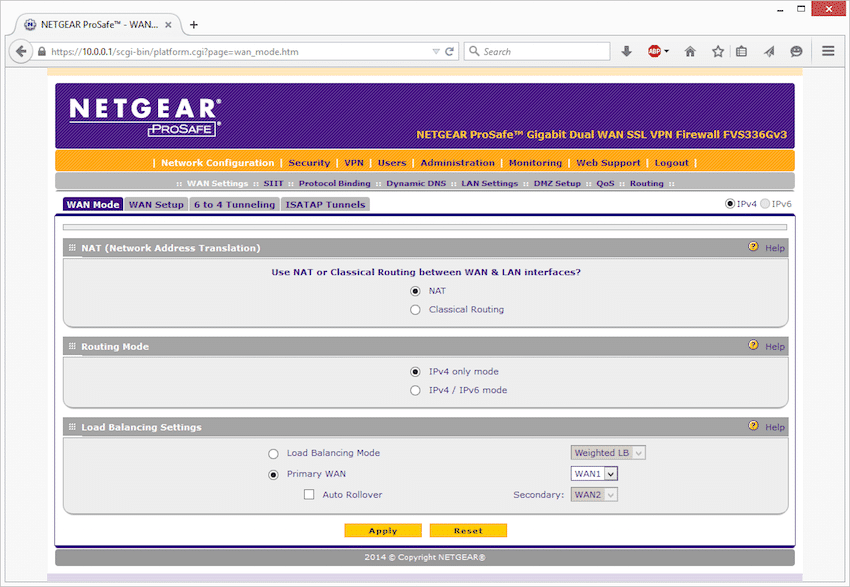
Auf der Registerkarte „WAN-Mod“ können Benutzer zwischen NAT und klassischem Routing wählen. Letzteres ermöglicht es dem VPN-Router, das Routing allerdings ohne NAT durchzuführen. Um Zugriff auf das Internet zu haben, müssen alle Computer in Ihrem LAN-Netzwerk über eine gültige statische Internet-IP-Adresse verfügen.
Die dualen WAN-Ports der ProSafe VPN-Firewall können auch als Auto-Rollover (was eine erhöhte Systemzuverlässigkeit ermöglicht) oder Lastausgleich (was maximale Bandbreiteneffizienz bietet, indem der ausgehende Datenverkehr gleichmäßig auf die funktionalen WAN-Schnittstellen verteilt wird) konfiguriert werden. Ein Port kann auch deaktiviert werden.
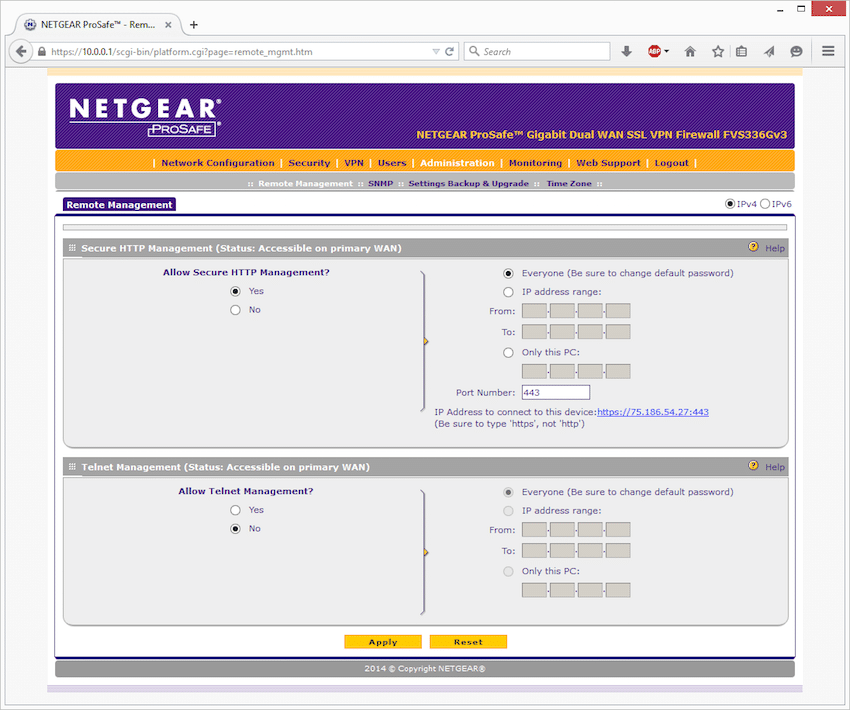
Auf der Seite „Remoteverwaltung“ kann ein Administrator mit Internetzugang die VPN-Firewall konfigurieren, aktualisieren und den Status überprüfen. Nach der Aktivierung müssen Benutzer lediglich die externen IP-Adressen konfigurieren, die eine Verbindung herstellen müssen. Um den Zugriff von jeder IP-Adresse im Internet aus zu ermöglichen, wählen Benutzer die Option „Jeder“, während „IP-Adressbereich“ verwendet wird, wenn ein Bereich von IP-Adressen Zugriff benötigt. Bitte beachten Sie, dass Benutzer lokal angemeldet sein müssen, um diese Funktion zu aktivieren.
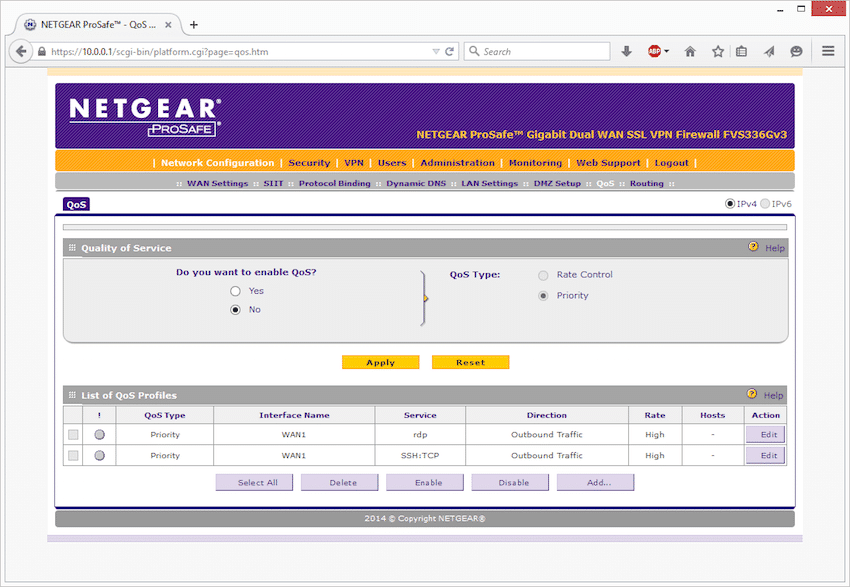
Die QoS-Seite bestimmt die Qualität dieses Dienstes für den Datenverkehr, der die VPN-Firewall passiert. Die Netgear ProSAFE FVS336G VPN Firewall unterstützt zahlreiche QoS-Profile für jede WAN-Schnittstelle. Benutzer haben die Möglichkeit, Profile Diensten wie HTTP, FTP und DNS sowie LAN-Gruppen oder IP-Adressen zuzuweisen. Diese QoS-Profile verwalten entweder die Ratensteuerung mit Bandbreitenzuweisung oder die Prioritätswarteschlangensteuerung mit den folgenden konfigurierbaren Optionen:
- QoS-Typ: Der Profiltyp, der entweder Ratensteuerung oder Priorität ist.
- Schnittstellenname: Für welche WAN-Schnittstelle das Profil gilt.
- Dienst: Für welchen Dienst das Profil gilt.
- Richtung: Für welche WAN-Richtung das Profil gilt (eingehend, ausgehend oder beides).
- Rate: Die Bandbreitenrate in Kbit/s oder die Priorität.
- Hosts: Die IP-Adresse, IP-Adressen oder Gruppe, für die das Ratensteuerungsprofil gilt.
- Aktion: Die Schaltfläche „Tabelle bearbeiten“ ermöglicht den Zugriff auf den Bildschirm „QoS bearbeiten“.
Fazit
Kleine Unternehmen übersehen oft die Bedeutung von Firewalls, insbesondere wenn Mitarbeiter von einem Standort außerhalb des Netzwerks aus auf ihre Zentrale zugreifen. Selbst heutzutage ist es für diese kleineren Unternehmen ziemlich häufig, dass sie sich der Vorteile eines speziell entwickelten Geräts und dessen Sicherheitspotenzial nicht bewusst sind. Die Netgear ProSAFE FVS336G VPN-Firewall ist so konzipiert, dass dieser Übergang durch ihre einfache Installation nahtlos verläuft und Unternehmen gleichzeitig eine Fülle nützlicher Funktionen bietet.
Wir fanden die Netgear ProSAFE FVS336G VPN-Firewall einfach einzurichten und ihre Leistung war sehr gut. Die Leistung war die gleiche hohe Qualität, die wir von den anderen Netgear ProSAFE-Geräten, die wir im Labor verwenden, gesehen und erwartet haben. Es hat ein robustes Design und kann leicht versteckt werden, ohne in den sichtbaren Arbeitsbereich einzudringen. Der ProSAFE FVS336G bietet mehr Funktionen als ein herkömmlicher Router und passt gut in SOHO- oder SMB-Standorte. In unserem Fall funktionierte er auch perfekt zu Hause, um den Datenverkehr im Labor für Remote-Management-Aktivitäten zu priorisieren.
Vorteile
- Einfach einzurichten und zu verwenden
- Gute Leistung
- WAN-Lastausgleich für Hochleistungsanwendungen
Nachteile
- Im Vergleich zu einem Heimrouter ist eine leichte Lernkurve erforderlich
Fazit
Die Netgear ProSAFE FVS336G ist eine VPN-Firewall, die gut funktioniert und sich ideal für kleine Unternehmen und Remote-Büros eignet.


 Amazon