

HPE ha desarrollado una arquitectura de ciberresiliencia coordinada en torno al Alletra Storage MP B10000. Esta arquitectura amplía las capacidades de seguridad nativas de la plataforma mediante una pila integrada que incluye virtualización con Morpheus y VM Essentials, protección continua de datos con Zerto, retención de copias de seguridad a largo plazo con StoreOnce y observabilidad mediante la integración de sistemas de gestión de información y eventos de seguridad (SIEM) independientes del proveedor. En conjunto, la arquitectura está diseñada para alinearse directamente con el Marco de Ciberseguridad 2.0 del NIST, con el B10000 como centro operativo para todas las funciones del marco. Todo el diseño busca responder a las dos preguntas que todo profesional de la seguridad se plantea sobre cualquier infraestructura: ¿Sigue bajo nuestro control? y ¿Los datos que contiene siguen protegidos?
Históricamente, el almacenamiento empresarial ha quedado al margen del debate general sobre seguridad. En la mayoría de las organizaciones, un director de seguridad de la información preocupado por un router mal configurado en una sucursal o un portátil sin actualizar en la red corporativa presta poca atención al sistema de almacenamiento del centro de datos. Este sistema se encuentra tras múltiples capas de seguridad perimetral, es accesible para un reducido grupo de administradores y prácticamente invisible para el resto del departamento de TI. En teoría, es uno de los activos más seguros del edificio.
Esa suposición ya no es válida. Las operaciones modernas de ransomware han aprendido que el sistema de almacenamiento es el objetivo de mayor valor en el centro de datos. Los equipos y servidores pueden ser reinstalados. El almacenamiento principal es donde residen los datos, y un atacante que obtiene el control administrativo del sistema puede cifrar los datos, eliminar las instantáneas destinadas a su recuperación y destruir las copias de seguridad en una sola acción coordinada. En ese momento, la organización no se enfrenta a un inconveniente; se enfrenta a una lucha por su supervivencia. Las herramientas disponibles para los atacantes, incluidas las variantes con inteligencia artificial que se adaptan más rápido de lo que las defensas basadas en firmas pueden seguir el ritmo, son cada vez más capaces de alcanzar ese objetivo.
Ya no se trata solo de cuestiones operativas. Los reguladores de Estados Unidos, la Unión Europea y el Reino Unido han transformado la seguridad de la infraestructura, pasando de ser una buena práctica a una obligación legal. Marcos normativos como la Ley de Resiliencia Operativa Digital de la UE y la Directiva NIS2 exigen controles demostrables para la detección, la recuperación y la notificación de incidentes, con una rendición de cuentas que se extiende hasta la alta dirección. Las organizaciones que asumen estas obligaciones son precisamente las que gestionan el almacenamiento empresarial a gran escala: bancos y empresas de servicios financieros, hospitales y redes sanitarias, empresas de servicios públicos y operadores de infraestructuras críticas, agencias gubernamentales y proveedores de servicios en la nube que alojan a todas las entidades mencionadas. Para ellas, no proteger la capa de infraestructura no solo supone un riesgo para el negocio, sino también un incumplimiento normativo con graves consecuencias.
La resiliencia cibernética se sitúa en la brecha entre los equipos de almacenamiento y seguridad, que dependen de distintos líderes, miden el éxito de forma diferente y rara vez comparten el lenguaje operativo necesario para coordinarse durante un incidente. Los administradores de almacenamiento comprenden el rendimiento, la capacidad y los objetivos de recuperación. Los equipos de seguridad comprenden las cadenas de ataque, los vectores de ataque y la gestión de la postura. La mayoría de las organizaciones descubren esta brecha solo después de verse obligadas a operar en ella. La arquitectura que HPE ha desarrollado está diseñada para cerrar esa brecha, y las secciones siguientes analizan cada función NIST para evaluar su eficacia, retomando a lo largo del proceso las dos cuestiones de control y protección.
Puntos Clave
- Resiliencia integral: HPE combina el Alletra Storage MP B10000 con VM Essentials, Zerto, StoreOnce e integración SIEM independiente del proveedor, asignando la pila coordinada a cada función del NIST CSF 2.0.
- Detección rápida a nivel de bloque: El motor de ransomware basado en entropía integrado en el B10000, validado contra más de 100 cepas, detectó una simulación de cifrado en 4-5 minutos y capturó automáticamente una instantánea forense en el momento de la detección.
- Inmutabilidad que sobrevive a la vulneración del administrador: Las instantáneas de bloqueo virtual aplicadas por la matriz permanecen en modo de solo lectura durante el período de retención; ni siquiera una cuenta de administrador comprometida puede eliminarlas, y cualquier intento se convierte en un evento registrado y visible para el SIEM.
- Recuperación por etapas: En el laboratorio se probaron cuatro niveles (Zerto para el RPO más bajo, instantáneas VME, promoción de Virtual Lock y StoreOnce Catalyst para la retención a largo plazo), con restauraciones limpias tanto de Virtual Lock como de Catalyst.
- Telemetría lista para cumplir con las normativas: Registros de sistema de seguridad estructurados normalizados a Elastic Common Schema, Elastic Security, CrowdStrike Falcon o cualquier SIEM moderno, compatibles con evidencia DORA/NIS2 y manuales de procedimientos SOAR automatizados.
Descripción de la arquitectura
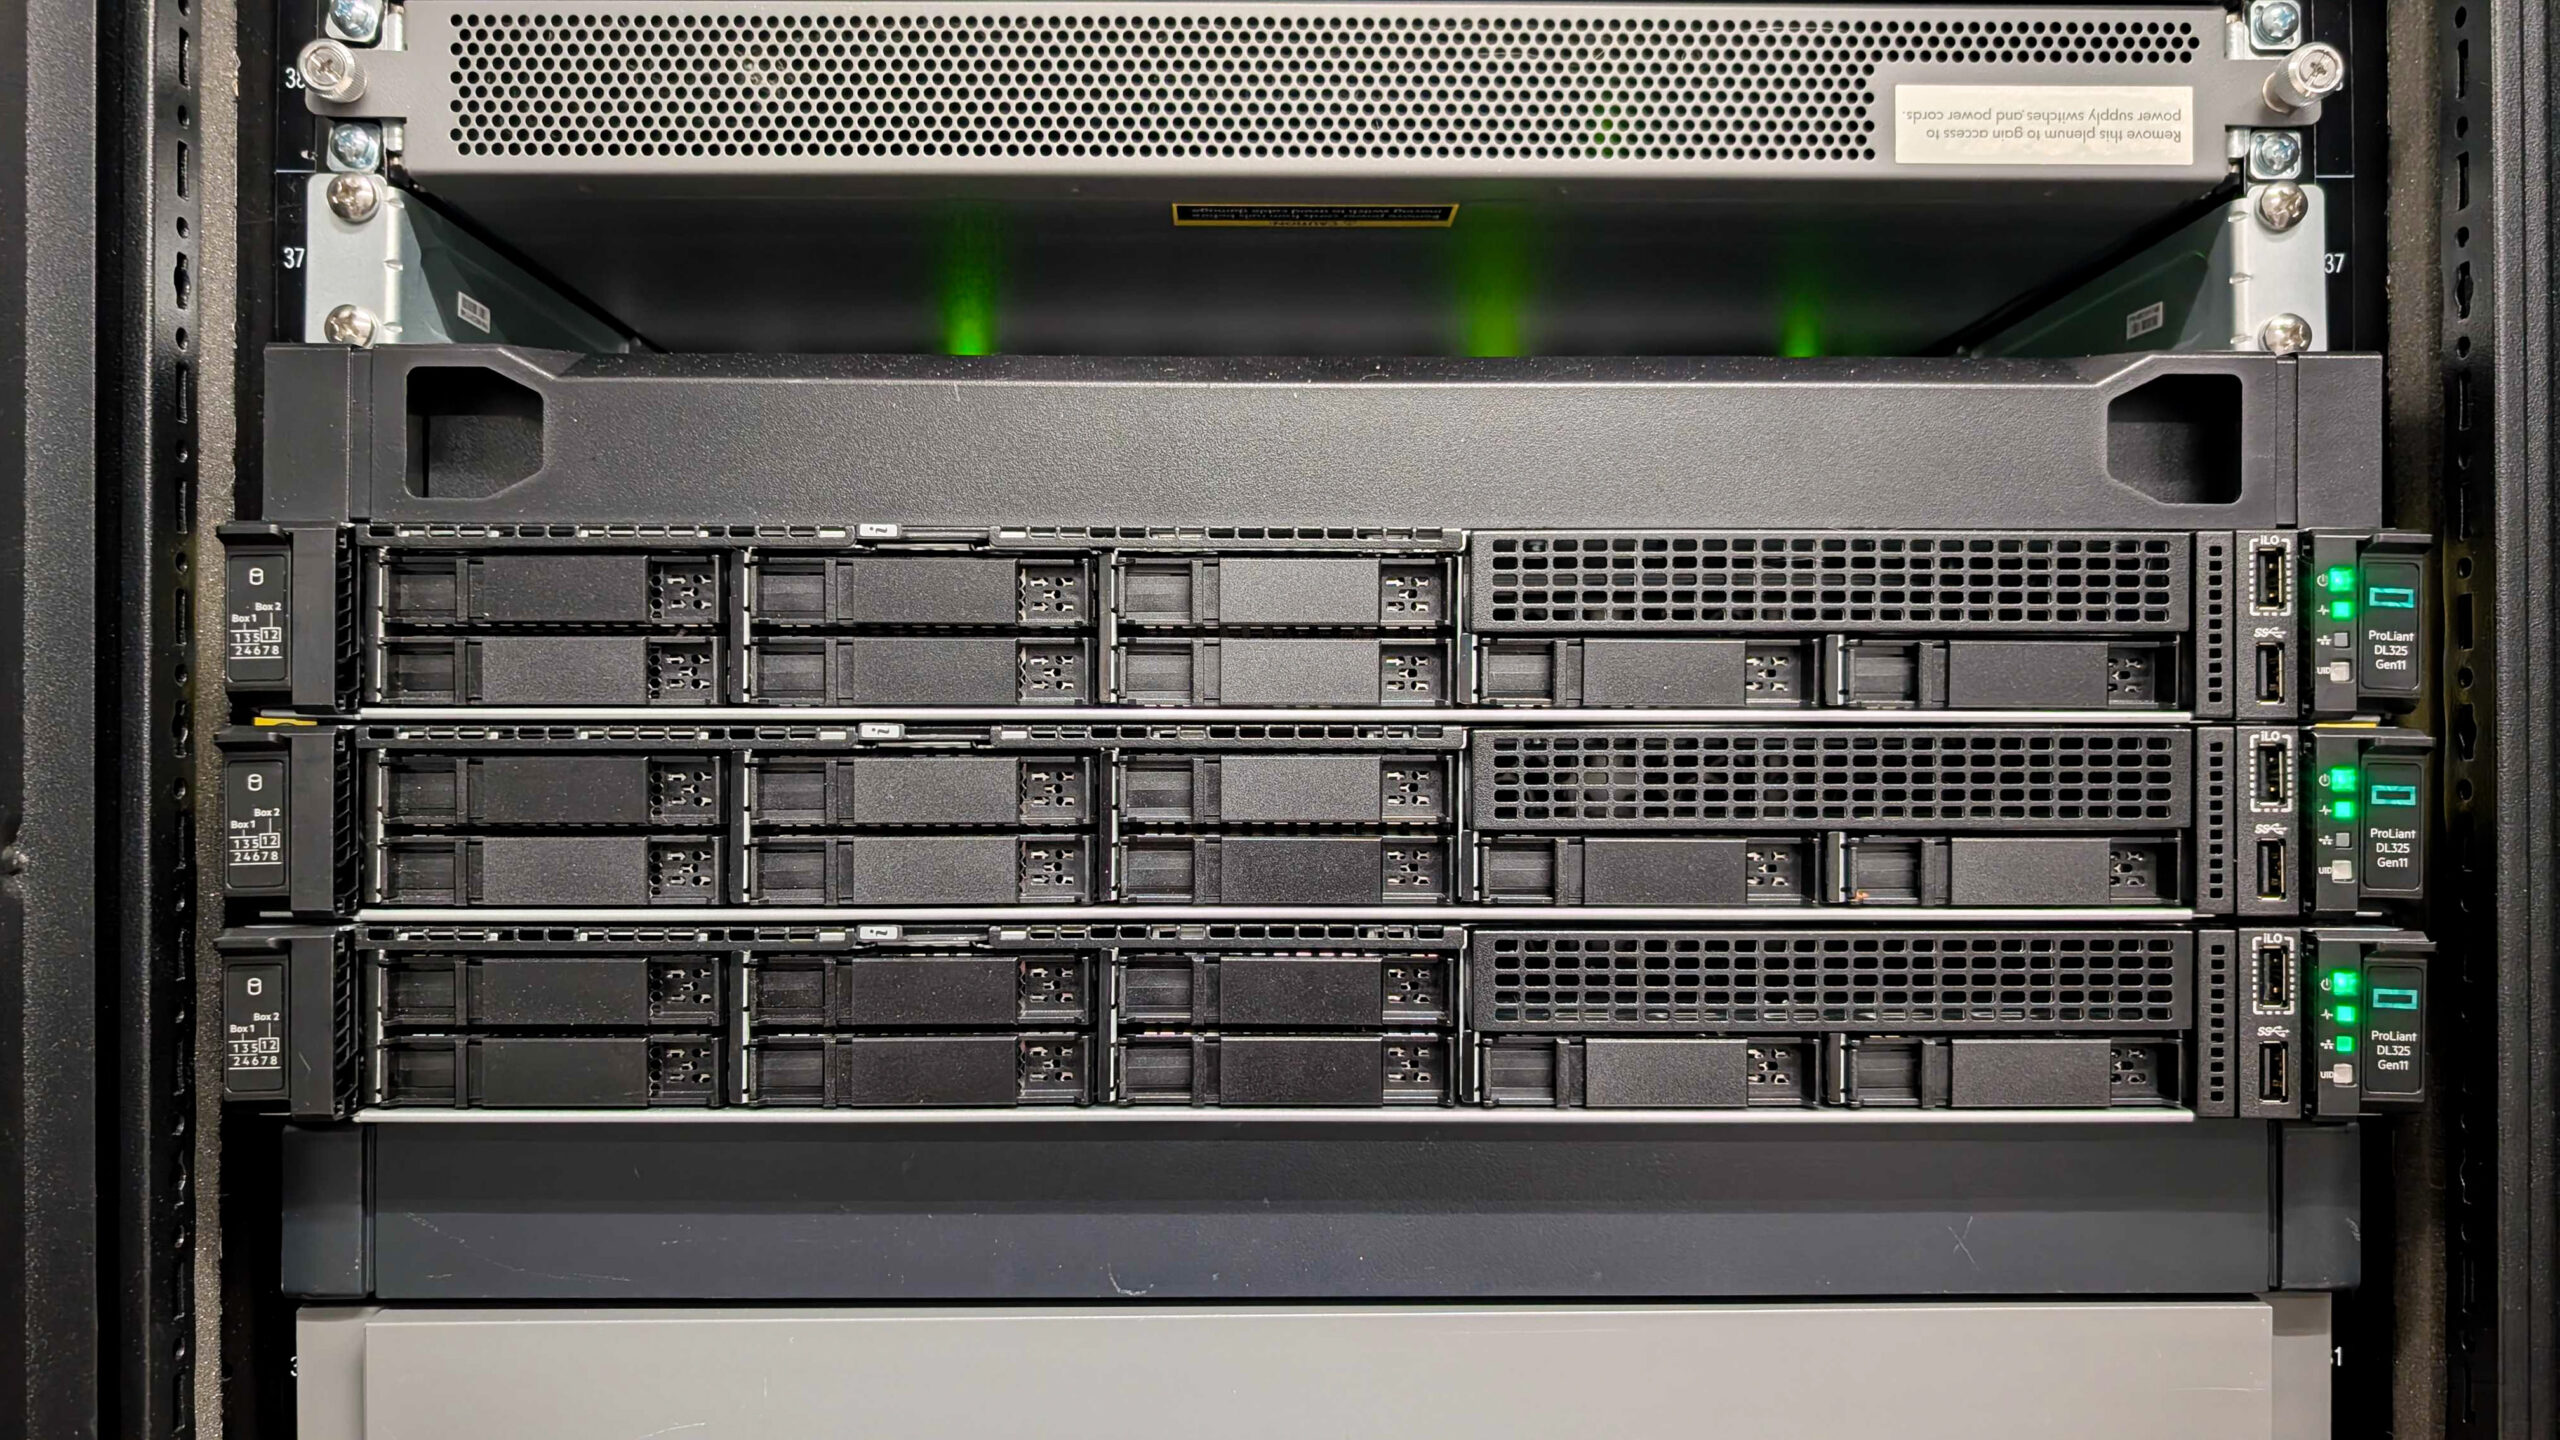
Para ofrecer un entorno de demostración práctico en lugar de una implementación empresarial a gran escala, el equipo de HPE creó una pila de recuperación y copia de seguridad compacta pero funcional en su laboratorio de Fort Collins. El núcleo del entorno es un clúster HPE VM Essentials (VME) de tres nodos que se ejecuta en servidores HPE ProLiant DL325 Gen 11, el cual proporciona la capa de computación para la infraestructura de demostración. Estos hosts están interconectados a través de la red IP local, que también proporciona conectividad a la capa NAS utilizada en el entorno.
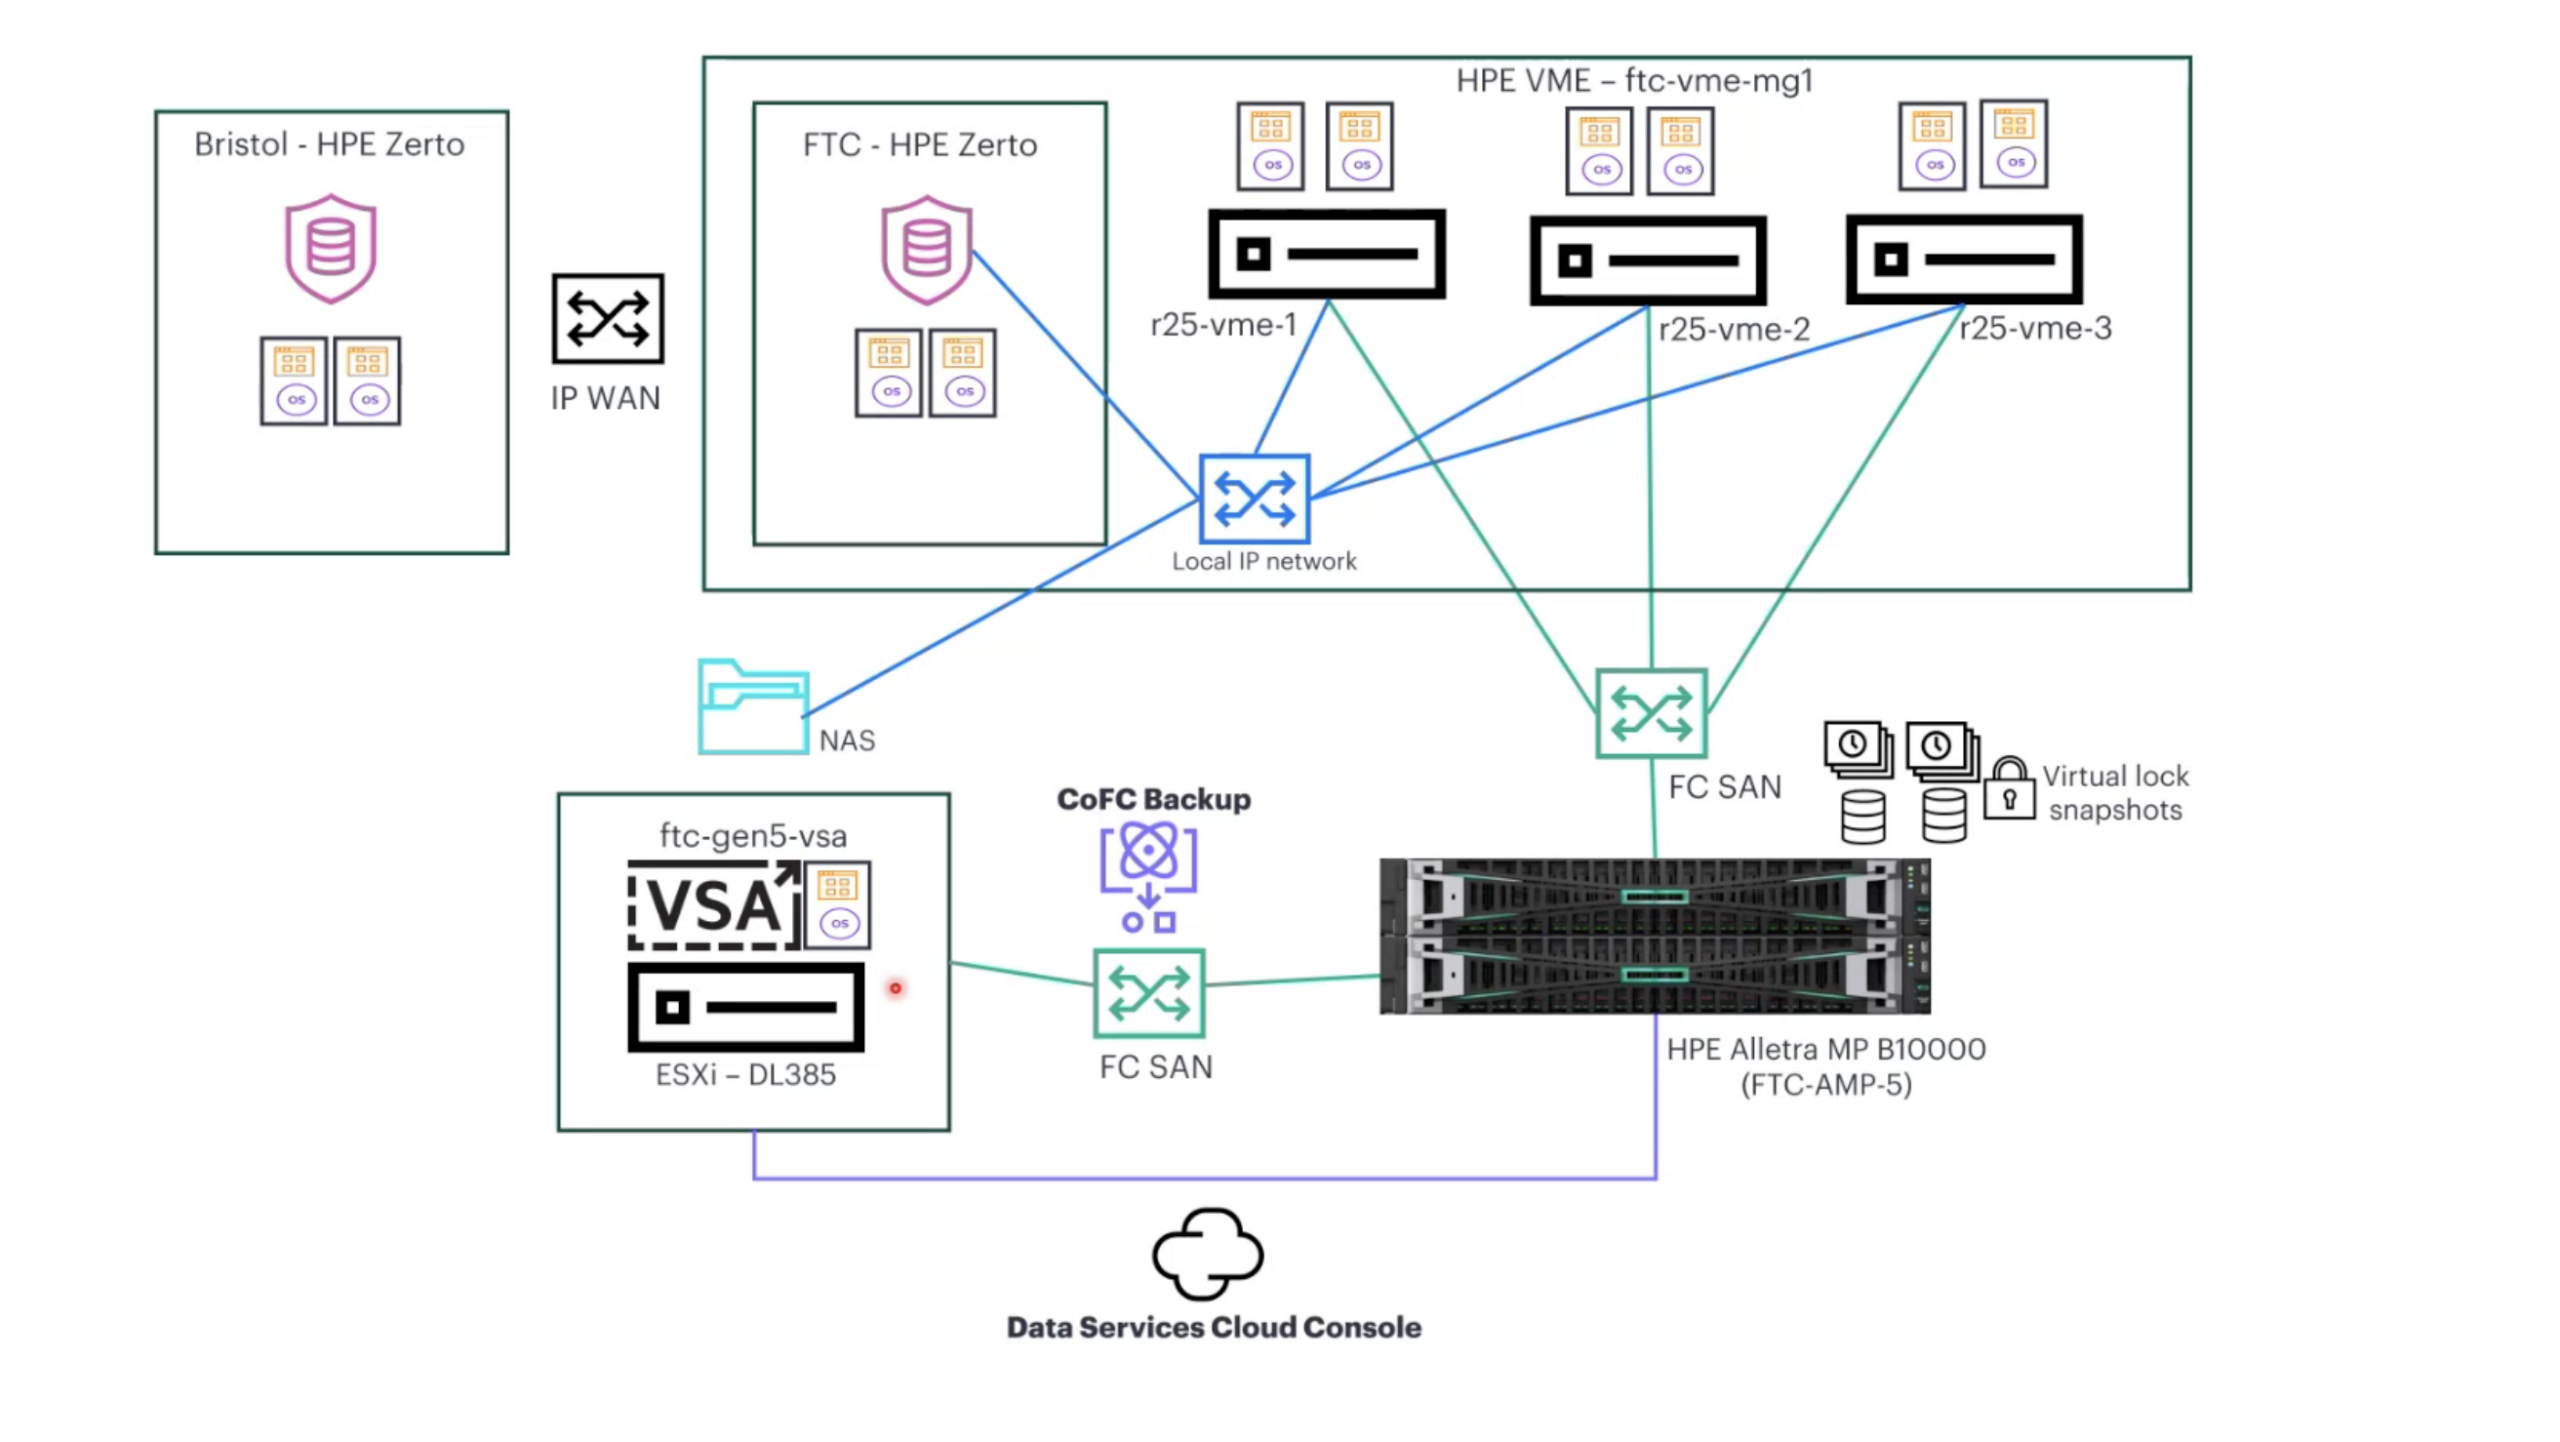
Dentro del clúster VME se ejecutan las máquinas virtuales HPE Zerto, configuradas de forma similar a como muchas organizaciones implementan Zerto en un entorno VMware tradicional. Si bien la infraestructura subyacente utiliza HPE VME, el flujo operativo y la funcionalidad de recuperación resultan familiares para los administradores con experiencia en flujos de trabajo de recuperación ante desastres basados en VMware.
En el laboratorio de Bristol (Reino Unido) se encuentra disponible un entorno Zerto secundario conectado a la WAN, con reglas de firewall y rutas de red configuradas para admitir la replicación desde Fort Collins. El objetivo de esta topología es la recuperación multisitio: replicación continua y orquestación de recuperación ante desastres en sitios geográficamente separados. Esto permitiría que las cargas de trabajo protegidas en Fort Collins se transfieran a Bristol en caso de que el sitio principal no esté disponible.
Durante esta operación, HPE ejecutó la replicación de Zerto localmente en Fort Collins debido a limitaciones de ancho de banda y distancia, y porque no se disponía de un segundo clúster VME paralelo para probar el flujo completo entre sitios. La conexión con Bristol se documenta aquí como infraestructura configurada y disponible, no como una conmutación por error entre sitios realizada en esta sesión.
La conectividad de almacenamiento en el entorno se divide entre redes IP y Fibre Channel, según la carga de trabajo. La estructura FC SAN conecta los hosts VME directamente a la plataforma HPE Alletra MP B10000, proporcionando acceso compartido al almacenamiento empresarial en todo el clúster. La B10000 también presenta Catalyst a través de Fibre Channel al StoreOnce Virtual Storage Appliance (VSA), que es la ruta utilizada para las copias de seguridad consistentes con la aplicación entre la matriz y el destino de la copia de seguridad. Las instantáneas de Virtual Lock desempeñan un papel fundamental en los flujos de trabajo de resistencia al ransomware e inmutabilidad en la plataforma y se describen en detalle en las secciones de Protección y Recuperación.
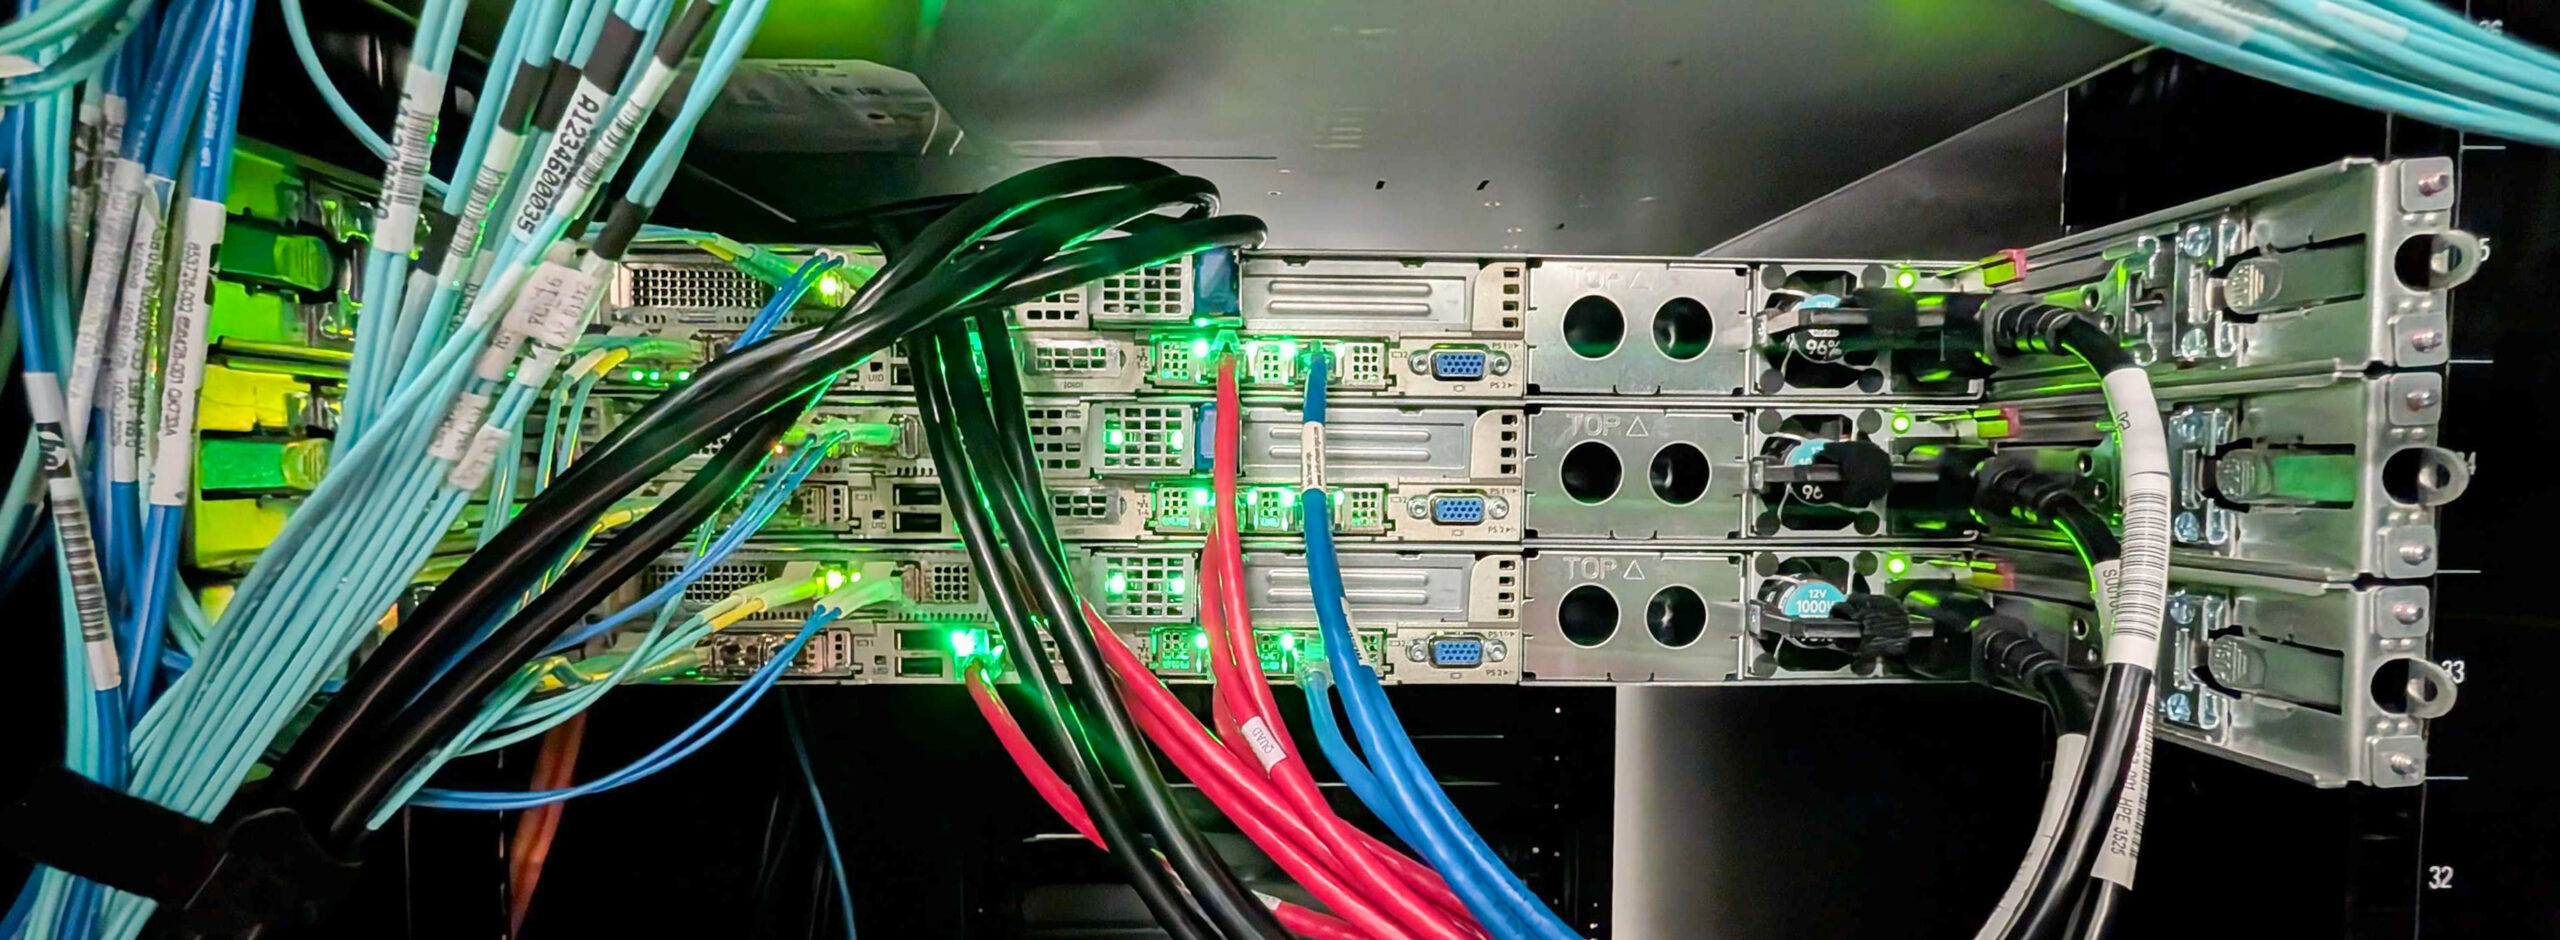
Para la infraestructura de respaldo, HPE implementó una StoreOnce Gen5 VSA que se ejecuta en un único servidor HPE en el laboratorio. La VSA ofrece la misma funcionalidad principal de StoreOnce que el dispositivo dedicado. La deduplicación, la presentación del destino de respaldo, el comportamiento de replicación y la integración con el conjunto de soluciones de protección de datos de HPE se mantienen prácticamente iguales, ya sea que se implemente como una VSA o en hardware dedicado. La VSA es ideal para laboratorios, sucursales, entornos de prueba y casos de uso de producción de menor escala, lo que hace que esta demostración compacta sea práctica para su implementación.
El dispositivo físico StoreOnce ofrece una ventaja que va más allá de la escalabilidad y el rendimiento, y que resulta especialmente relevante en el contexto del ransomware que se analiza en este documento. Un VSA se ejecuta como máquina virtual en un hipervisor. Si un atacante compromete la capa de virtualización, todas las cargas de trabajo que se ejecutan en ella, incluido el destino de la copia de seguridad del VSA, quedan expuestas. Un dispositivo físico StoreOnce no tiene esta dependencia. Se ejecuta en hardware dedicado fuera del hipervisor, que el atacante tendría que atravesar, manteniendo la copia de seguridad de último recurso en una infraestructura que el atacante no haya vulnerado previamente. Para implementaciones en producción donde StoreOnce constituye el nivel de retención a largo plazo en un diseño de ciberresiliencia, el dispositivo físico es la mejor opción precisamente por esta razón.
Tanto el sistema HPE Alletra MP como el StoreOnce VSA se integraron en la consola de servicios de datos en la nube de HPE, lo que proporciona una gestión centralizada y visibilidad del entorno en la nube. A través de esta consola, la infraestructura se puede supervisar, gestionar e integrar en los flujos de trabajo de servicios de datos de HPE desde una única interfaz, unificando las operaciones de almacenamiento, copia de seguridad y recuperación.
Gobernar: Implementando su estrategia
HPE no elabora su plan de gobernanza. Su organización, su aseguradora y su equipo legal definen la política. HPE proporciona las interfaces (API, CLI, la consola de Data Services Cloud y las guías de endurecimiento publicadas) que le permiten implementar dicha política, documentarla y auditarla.
Esa distinción es importante porque la mayoría de los proveedores de almacenamiento asumen implícitamente lo contrario. Ofrecen configuraciones predeterminadas con opiniones predefinidas, disfrazadas de buenas prácticas, y tratan la desviación de la configuración como un problema de soporte en lugar de una señal de gobernanza. El B10000 invierte esa postura. Cada acción administrativa se registra. Cada configuración relevante para las políticas se expone a través de la API. El flujo de syslog de seguridad está estructurado para alimentar el mismo SIEM donde ya reside el resto de la evidencia de gobernanza de la organización. Cuando un auditor pregunta quién cambió la política de contraseñas en una fecha específica, la respuesta se encuentra en el mismo panel que todos los demás sistemas gobernados en el entorno.
Dos disciplinas de gobernanza merecen una mención especial. La primera es la alineación regulatoria. La arquitectura de registro de auditoría e integración SIEM del B10000 respalda los controles operativos requeridos por la Ley de Resiliencia Operativa Digital de la UE y la Directiva NIS2, abarcando las actividades de detección, respuesta y recuperación, los flujos de trabajo de informes de incidentes y la visibilidad de supervisión ejecutiva que se espera de la dirección. La centralización de la auditoría y la telemetría de seguridad en el SIEM hace operativas dichas obligaciones. Los controles que el auditor espera ver no son añadidos superficiales, sino los mismos que el centro de operaciones de seguridad (SOC) ya utiliza para operar la plataforma a diario.
El segundo aspecto es la supervisión ejecutiva. Los marcos regulatorios exigen cada vez más que la dirección demuestre una visibilidad oportuna y consolidada de los riesgos de las tecnologías de la información y la comunicación (TIC). Un sistema de almacenamiento que oculta su registro de auditoría tras un portal de soporte exclusivo del proveedor no puede cumplir este requisito. En cambio, uno que transmite los eventos de auditoría y seguridad directamente al SIEM del cliente sí puede. El B10000 se diseñó para este segundo caso.
La plataforma ofrece diversas capacidades concretas. Las guías de endurecimiento documentadas definen la postura inicial. Los controles de acceso basados en roles y los mecanismos de doble autorización garantizan la separación de funciones. La autenticación multifactor está integrada. Se publican las directrices de endurecimiento de la Guía de Implementación Técnica de Seguridad de la Agencia de Sistemas de Información de Defensa (DISA STIG) para los entornos que las requieren. El flujo de registro del sistema de seguridad convierte cada acción relevante para la gobernanza en un evento consultable. El plan es responsabilidad del cliente. La instrumentación es responsabilidad de la plataforma.
Identificar: Confianza en la plataforma
En el marco de NIST CSF 2.0, la identificación consiste en comprender qué posee la organización, de dónde proviene y qué riesgos conlleva. Para una plataforma de almacenamiento, esto se traduce en la integridad de la cadena de suministro, prácticas de desarrollo seguras y una postura inicial verificable.
La cadena de suministro de hardware y software de HPE es fundamental. Los componentes se obtienen a través de canales auditados, el firmware está firmado y las plataformas se envían con embalajes y sellos a prueba de manipulaciones que el equipo de recepción puede verificar con los manifiestos de envío. La evaluación de la cadena de suministro es un proceso documentado que el Centro de Excelencia en Ciberseguridad de HPE utiliza para verificar que un B10000 que sale de fábrica en una semana tenga la misma procedencia que un B10000 que sale en otra semana.
Las prácticas de desarrollo seguro extienden esa cadena al software. El sistema operativo B10000 se somete a pruebas de penetración estructuradas, que incluyen ejercicios internos de equipo rojo y colaboraciones con terceros, cuyos resultados se incorporan al ciclo de lanzamiento. La identificación no es una actividad puntual que se realiza durante la instalación. Se trata de la verificación continua de que la plataforma en la que se confió el primer día sigue presente el día 400. El B10000 proporciona los artefactos (firmware firmado, descargas con hash verificado, guías de endurecimiento, documentación de desarrollo seguro y el flujo de registro de auditoría) que permiten dicha verificación. El uso que el equipo de seguridad haga de esos artefactos es, de nuevo, decisión del equipo de seguridad.
Proteger: Mantener una postura correcta
La protección en el B10000 se basa en cuatro mecanismos: programación de instantáneas de bloqueo virtual inmutable, una separación deliberada entre instantáneas de la matriz e instantáneas del hipervisor, replicación a un segundo sitio a través de Remote Copy nativo de la matriz y Zerto, y detección continua de desviaciones a través del flujo de registro de auditoría.
Programación de instantáneas de bloqueo virtual inmutable
Las instantáneas de Virtual Lock se crean según una programación definida en el sistema de almacenamiento y son aplicadas directamente por la plataforma de almacenamiento B10000. Estas instantáneas permanecen inmutables y de solo lectura durante su período de retención configurado, lo que impide su modificación o eliminación hasta su vencimiento. Las acciones administrativas sobre las instantáneas protegidas se registran en el registro de auditoría. Dichas acciones pueden enviarse a plataformas SIEM externas, lo que permite visualizar los intentos de infracción de políticas, incluidos los intentos de eliminación de puntos de recuperación protegidos.
Instantáneas de B10000 frente a instantáneas de VME
Las instantáneas provienen de dos lugares en este entorno, y el diseño de las políticas depende de mantenerlas diferenciadas.
Las instantáneas programadas por B10000 son inmutables y de solo lectura, y se rigen por la retención de Virtual Lock. Las instantáneas VME, tomadas por HPE Morpheus VM Essentials en la capa del hipervisor, son modificables y de lectura y escritura para los flujos de trabajo operativos a nivel de máquina virtual.
Si un atacante obtiene acceso al hipervisor, las instantáneas de VME se vuelven accesibles. Las instantáneas de Virtual Lock no lo son. La programación de Virtual Lock define el límite mínimo de retención. Las instantáneas de VME completan la capa operativa superior.
Replicación: nativa de la matriz y a nivel de aplicación
Una instantánea de Virtual Lock en el sitio principal no protege contra eventos a nivel de sitio, y la arquitectura proporciona dos rutas de replicación distintas para abordar esto. La primera es nativa del array: B10000 Remote Copy replica volúmenes de forma asíncrona en un segundo B10000 en otro sitio y, cuando se combina con las programaciones de instantáneas de Virtual Lock en el destino, da como resultado una bóveda inmutable y físicamente separada que no depende del hipervisor ni de ningún software de capa de aplicación. La segunda es Zerto, que opera a nivel de aplicación con replicación casi síncrona y registro continuo de diario, proporcionando la ruta de recuperación granular y con un objetivo de punto de recuperación (RPO) bajo descrita en la sección Recuperación.
Ambas soluciones son complementarias, no redundantes. Remote Copy preserva las garantías de inmutabilidad impuestas por el array entre sitios, mientras que Zerto proporciona granularidad de punto de control y conmutación por error orquestada a nivel de máquina virtual. En este proyecto, la topología se configuró para admitir la replicación de Zerto desde Fort Collins hasta las instalaciones de HPE en Bristol, Reino Unido, pero durante la sesión de prueba, la replicación se ejecutó localmente en Fort Collins debido a limitaciones de ancho de banda y de clústeres paralelos. La conexión con Bristol se implementó como una topología disponible y una actividad de seguimiento, no como una recuperación entre sitios demostrada.
detección de deriva de configuración
La guía de endurecimiento define una línea base. El flujo continuo de registros de auditoría permite que un SIEM verifique, casi en tiempo real, que la línea base no se haya desviado. Los cambios en la política de contraseñas, los cambios en la política de bloqueo, las nuevas cuentas, las elevaciones de roles, las modificaciones de programación y los cambios en el destino de replicación se presentan como eventos consultables. El entorno de laboratorio no incluía un SIEM, por lo que la detección de desviaciones en este caso se observó a nivel del registro de auditoría B10000 en lugar de en una herramienta de correlación centralizada. En un entorno de cliente con un SIEM implementado, los mismos eventos de auditoría se envían al SIEM a través de la integración de syslog descrita en la sección Detección.
Detectar: Visibilidad y alerta temprana
El B10000 incluye un motor de detección de ransomware integrado que supervisa los patrones de E/S de almacenamiento en tiempo real y genera una alerta cuando se detecta la firma estadística de cifrado a gran escala en las escrituras en la matriz. El Centro de Excelencia en Ciberseguridad de HPE ha validado el motor frente a más de 100 de las principales variantes de ransomware.
La detección se habilita para cada almacén de datos desde VME. Al crear o editar un almacén de datos en VME con un servidor de almacenamiento B10000, la opción de detección de ransomware se habilita de forma predeterminada para cada volumen aprovisionado en dicho almacén, con la posibilidad de personalización por volumen tras su creación. Esta funcionalidad requiere la versión 10.5.0 o posterior del sistema operativo B10000. En el laboratorio de Fort Collins, el almacén de datos ftc-vme-mg1 se configuró para conectarse al B10000 FTC-AMP-5 mediante Fibre Channel, con la detección de ransomware habilitada. Esta es la configuración utilizada para la simulación de ataque de ransomware que se describe más adelante en esta sección.
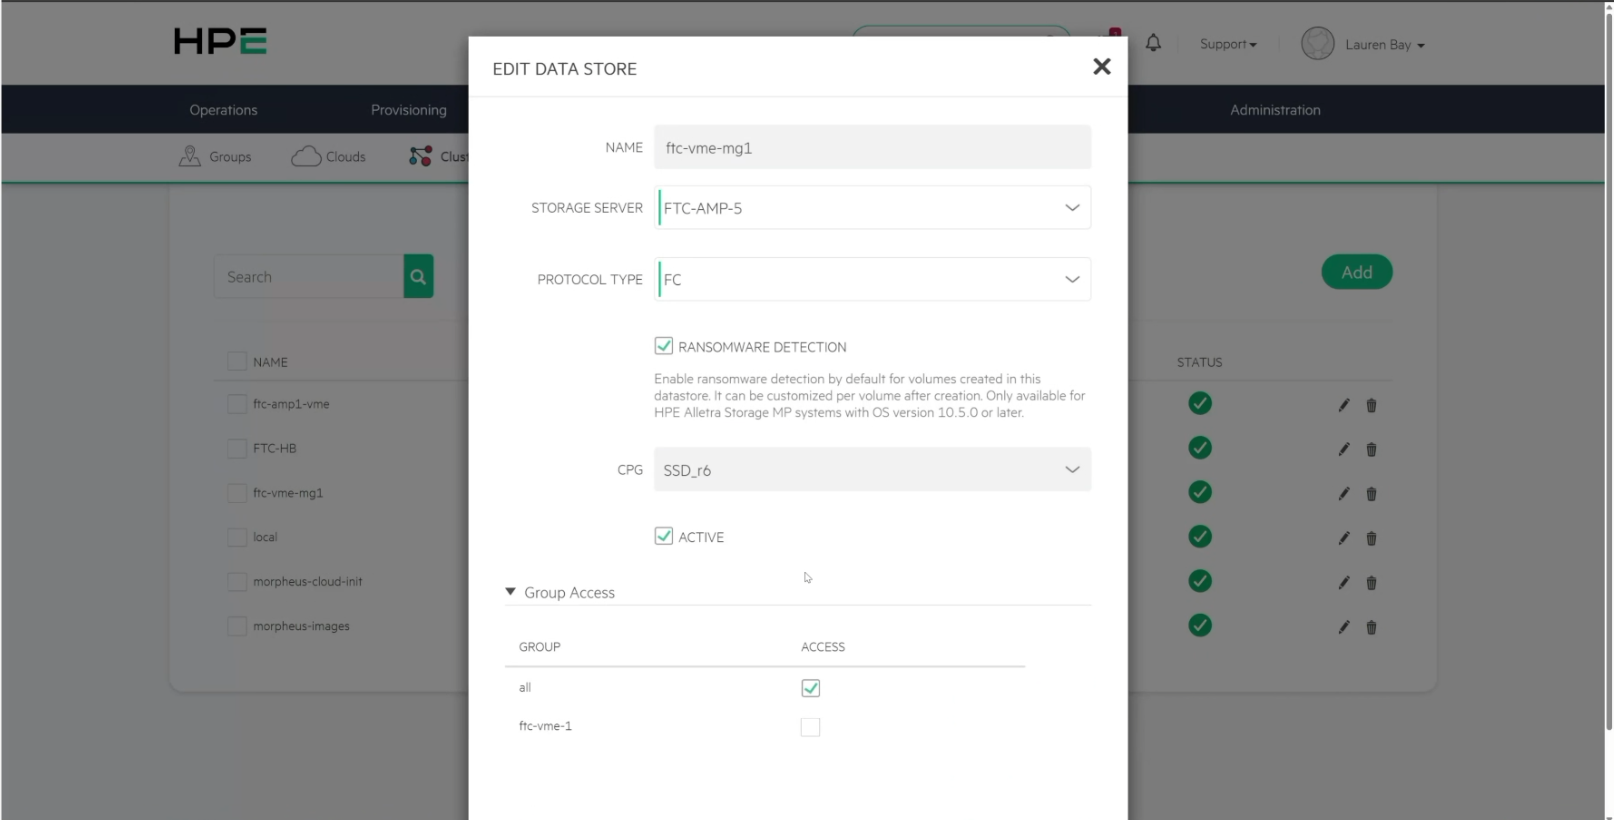
Configuración del almacén de datos VME que muestra el almacén de datos ftc-vme-mg1 en el FTC-AMP-5 B10000 a través de Fibre Channel, con la detección de ransomware habilitada.
El B10000 también admite políticas de detección de ransomware a nivel de sistema directamente en la matriz de almacenamiento, lo que permite a los administradores definir la sensibilidad de detección global y el comportamiento de retención automática de instantáneas en todos los volúmenes protegidos. Como se muestra a continuación, el entorno de Fort Collins tenía habilitada la política de detección de ransomware a nivel de matriz con un perfil de sensibilidad de baja confianza y la retención automática de instantáneas configurada. Esto proporciona una capa adicional de protección más allá de la habilitación por almacén de datos en VME, lo que garantiza que el motor de detección se aplique de forma consistente a nivel de plataforma, independientemente de cómo se aprovisionen los volúmenes individuales.
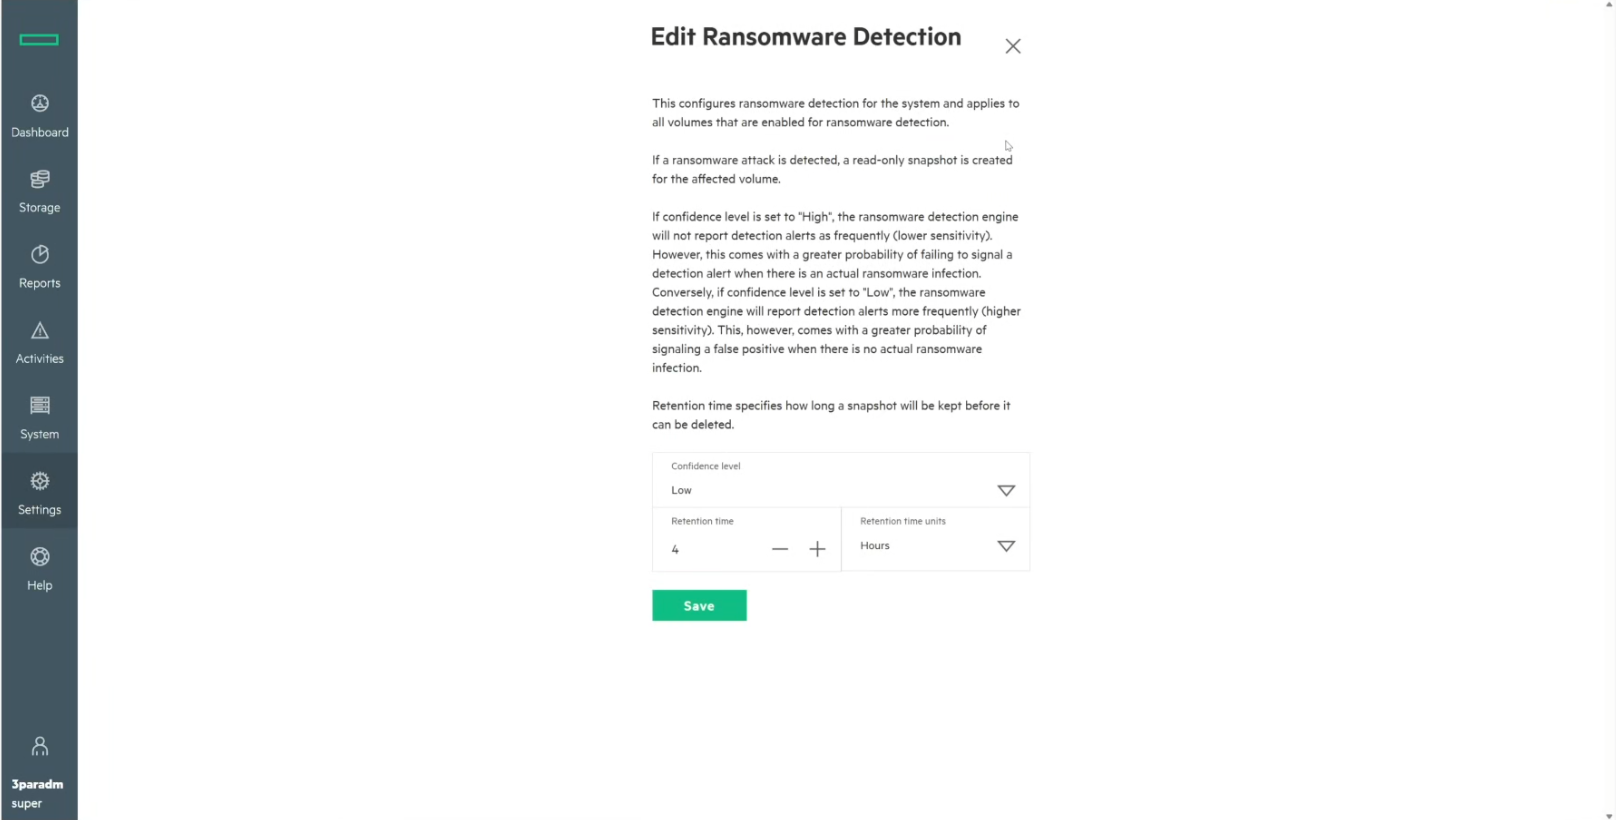
La lógica de detección para ambos se basa en la entropía. Los datos aleatorios, que es como se ven los datos cifrados a nivel de bloque, tienen una entropía alta. Los datos de carga de trabajo legítimos, incluso comprimidos, tienen una estructura que el motor reconoce. El motor utiliza un cálculo de entropía CuSum para medir el desorden en las escrituras entrantes en relación con una línea base establecida. La línea base se aprende durante una ventana de entrenamiento cuando se protege un nuevo volumen por primera vez y luego se mantiene mediante un perfil de E/S rotativo de una hora, de modo que los cambios legítimos en la carga de trabajo no generen falsos positivos. Cuando la entropía se desvía de la línea base por un margen estadísticamente significativo, el motor marca el volumen.
Para el SOC, la clave reside en que se trata de un motor de detección de cifrado que actúa como última línea de defensa para el entorno, no como un sustituto de la protección de los endpoints. El ransomware debe detectarse primero en los endpoints. El B10000 detecta lo que los endpoints no detectaron.
Integración SIEM
La integración es deliberadamente independiente del proveedor. El papel de HPE es proporcionar la infraestructura y las herramientas para que el B10000 pueda enviar datos de auditoría y registro de seguridad a cualquier SIEM que la organización ya utilice, en lugar de dirigir a los clientes hacia una única herramienta preferida por HPE. Las alertas de detección y los eventos de auditoría se exportan a través del flujo syslog de seguridad. El agregador basado en Fluentd que HPE publica en GitHub toma el mensaje syslog sin procesar, lo normaliza al Esquema Común Elástico y etiqueta el evento con campos como "event.kind: alert" y "event.severity: high" para que el motor de reglas existente de la plataforma receptora lo detecte sin análisis personalizado. La distinción importante es que estos datos no solo son compatibles con los SIEM modernos, sino que son activos. Llegan estructurados para activar alertas automatizadas y respuestas posteriores, en lugar de permanecer en un archivo de registro esperando ser consultados posteriormente. Elastic Security y CrowdStrike Falcon Next-Gen SIEM son plataformas que HPE ha validado explícitamente, y el formato abierto de syslog significa que Microsoft Sentinel y otros SIEM modernos se pueden integrar con un esfuerzo comparable.
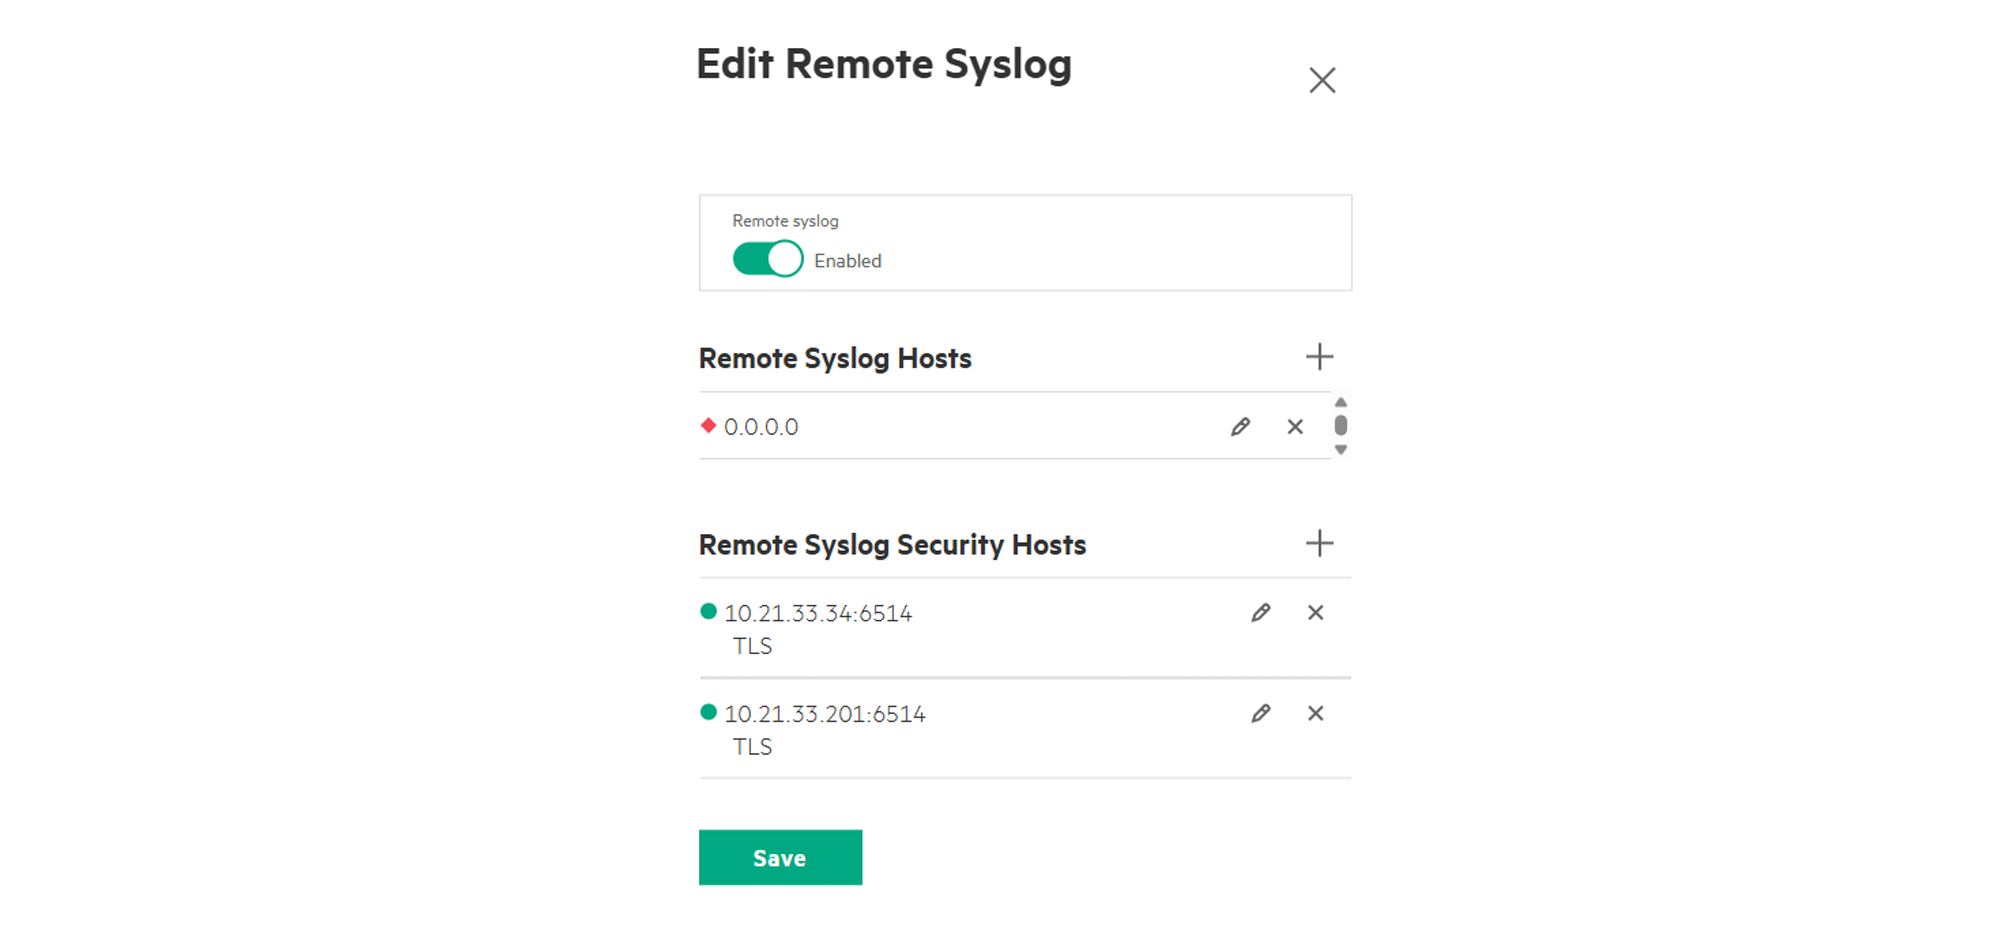
Ransomware simulado en un servidor Windows.
Durante las pruebas remotas realizadas en el laboratorio de HPE en Fort Collins, se ejecutó una carga de trabajo simulada de ransomware contra un host Windows conectado a un volumen protegido por Virtual Lock en el B10000. La simulación ejecutó un script de cifrado controlado que produjo el patrón de escritura de alta entropía característico de un ataque de cifrado de ransomware, sin utilizar malware real.
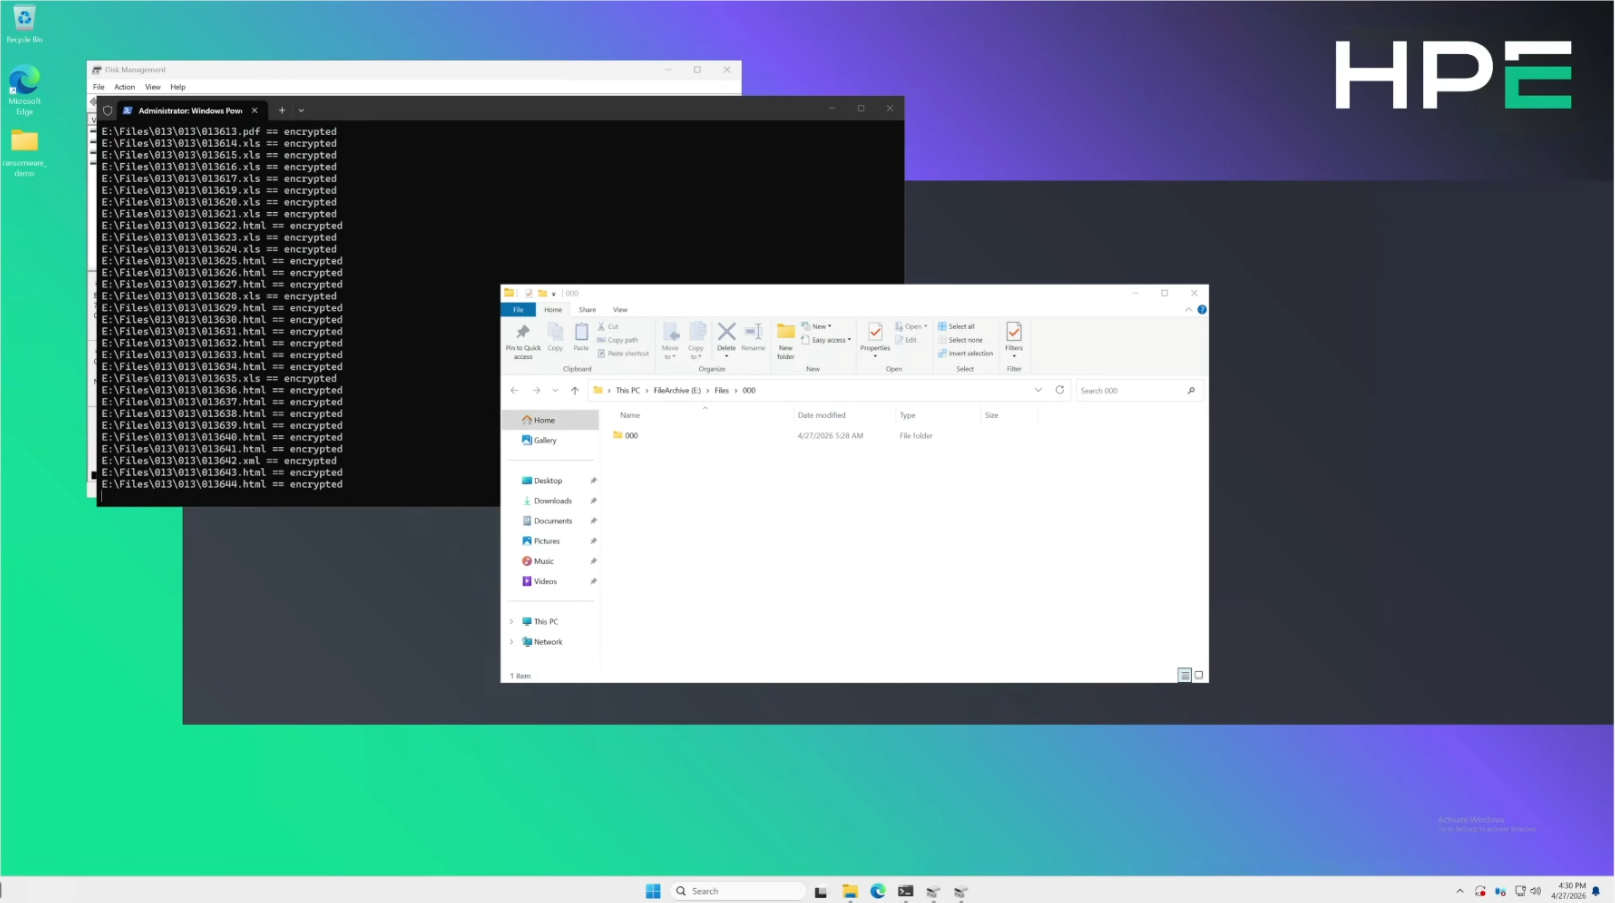
El motor de detección B10000 generó la alerta entre cuatro y cinco minutos después de que el script de cifrado comenzara a escribir en el volumen. La alerta apareció en la consola de administración B10000, donde se identificó el volumen afectado.
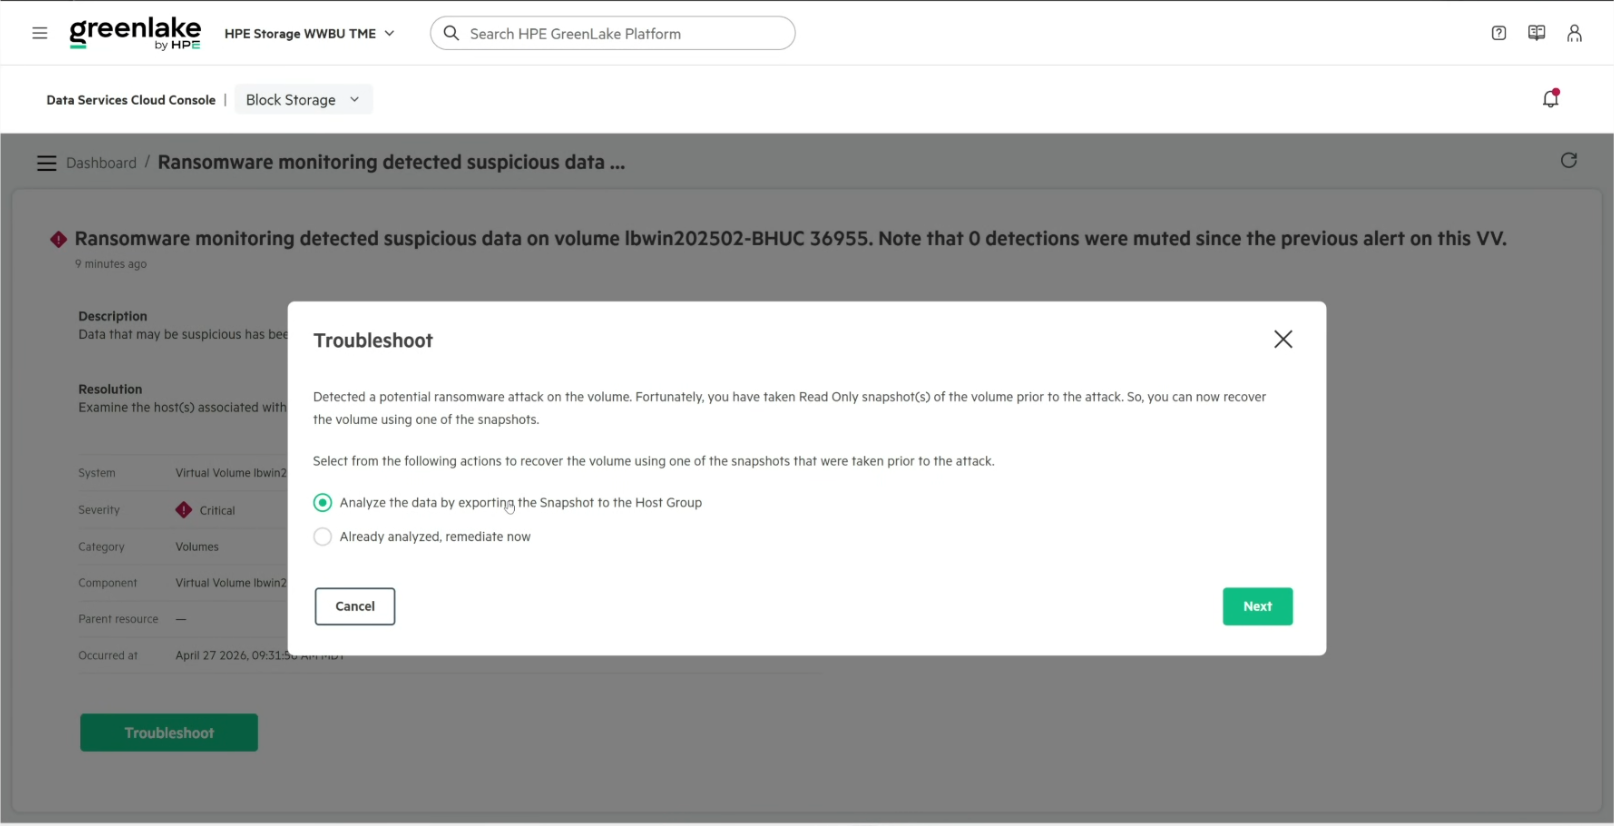
El intervalo de cuatro a cinco minutos es lo suficientemente corto como para que las instantáneas inmutables tomadas en el momento de la detección, o cerca de él, capturen un punto exacto en el tiempo antes de que el atacante haya terminado de recorrer el volumen. Es más rápido que la mayoría de los análisis de comportamiento que se ejecutan en la capa de aplicación, ya que el B10000 detecta las escrituras a nivel de bloque en cuanto se producen.
Responder: De la alerta a la acción
Cuando se activa el motor de detección de ransomware B10000, la plataforma toma medidas de protección automáticamente, antes de que intervenga cualquier sistema externo. En el momento de la detección, el sistema de almacenamiento captura una instantánea inmutable del volumen afectado y marca su estado como degradado. Esta instantánea de alerta no constituye un punto de recuperación limpio y no debe utilizarse para la restauración, ya que puede contener datos cifrados. Su propósito es el análisis forense, preservando el estado del volumen en el momento en que se detectó el ataque. Cabe destacar que el sistema de almacenamiento no interrumpe el acceso al volumen. Los datos permanecen accesibles, lo cual es una decisión de diseño deliberada. El sistema de almacenamiento activa la alarma y preserva la evidencia. Sin embargo, deja la decisión sobre cómo proceder en manos de los operadores, quienes están mejor capacitados para determinar si el evento es un ataque real o un falso positivo, como una carga de trabajo legítima de cifrado o compresión de gran volumen.
Este comportamiento autónomo representa el nivel mínimo, no el máximo, de la capacidad de respuesta. Al ejecutarse directamente en el sistema, no depende de la activación de una regla SIEM, del correcto funcionamiento de un flujo syslog ni de la disponibilidad de una herramienta de automatización externa. Si todas las demás capas fallan, la instantánea del momento sigue existiendo. Esa independencia es clave: la respuesta más importante se produce independientemente del funcionamiento del resto del sistema.
Por encima de ese nivel, la integración SIEM activa descrita en la sección Detección permite la respuesta coordinada. Dado que las alertas del B10000 llegan estructuradas para activar acciones en lugar de archivarse, el cliente puede crear playbooks automatizados en la plataforma SIEM o SOAR (Organización, Automatización y Respuesta de Seguridad) que ya utiliza, ya sea para extender la retención de instantáneas en los volúmenes afectados, aislar el host, abrir un ticket de incidente o notificar al equipo de respuesta. HPE proporciona la señal activa y estructurada. La lógica de orquestación reside en las herramientas elegidas por el cliente, lo que garantiza que la respuesta se ajuste a los runbooks y flujos de trabajo de aprobación que el equipo de seguridad ya ha creado.
Es importante aclarar un punto, ya que la interfaz puede ser compleja. La alerta B10000 ofrece la opción de analizar los datos, pero el sistema en sí no busca ni identifica malware específico. Esta opción presupone que el cliente dispone de sus propias herramientas de análisis forense para identificar los datos afectados. La función de la B10000 es la detección y la preservación, no la remediación.
Recuperación: Restauración y validación por niveles
La recuperación es un conjunto de decisiones escalonadas: qué punto de recuperación, desde qué nivel, a qué entorno se restaura y mediante qué proceso se valida. La arquitectura desarrollada en el laboratorio de Fort Collins admite un modelo de recuperación de cuatro niveles, donde cada nivel existe porque los demás no resuelven el mismo problema.
Nivel 1: Zerto ofrece protección continua. La replicación casi síncrona con registro continuo proporciona el RPO más bajo del conjunto. La restauración granular permite al equipo de respuesta a incidentes revertir una máquina virtual o un archivo a un punto de control anterior al evento de cifrado. Este es el nivel ideal cuando la alerta se activa rápidamente y el atacante tiene poco tiempo para actuar.
Nivel 2 : Protección nativa de VME para la restauración diaria a nivel de máquina virtual. El flujo de instantáneas de HPE Morpheus VM Essentials proporciona recuperación operativa con granularidad de máquina virtual. Este nivel gestiona las restauraciones rutinarias y actúa como respaldo si el Nivel 1 no está disponible.
Nivel 3: Instantáneas de bloqueo virtual inmutables B10000 para la reversión a nivel de volumen. Este es el nivel más importante en el caso de ransomware. Las instantáneas de bloqueo virtual están protegidas contra la eliminación y la modificación, y la operación de promoción es nativa de B10000, sin proveedores de software independientes en la cadena de dependencias.
Nivel 4: Restauración de StoreOnce Catalyst para retención a largo plazo y recuperación entre matrices. Los niveles 1 a 3 protegen contra eventos que se miden en horas o días. El nivel 4 protege contra eventos que se miden en semanas o meses, en casos donde el atacante estableció persistencia mucho antes de que se activara el cifrado, y cuando el único punto de recuperación limpio es anterior a cualquier período de retención de instantáneas de almacenamiento principal. Los almacenes Catalyst están deduplicados, son inmutables y se pueden replicar en sistemas StoreOnce o separar en el almacenamiento de objetos de Cloud Bank. Catalyst Copy y Cloud Bank Detach juntos proporcionan el "1" en el modelo 3-2-1-1. Este es también el nivel donde la distinción entre físico y VSA que se menciona en la descripción general de la arquitectura tiene mayor importancia. Como opción de recuperación de último recurso, el nivel 4 debe poder sobrevivir a una vulneración del hipervisor. Ese es el argumento para implementar StoreOnce en un dispositivo físico dedicado en lugar de como un VSA en producción.
Evaluación de cierre
Las dos preguntas clave que un experto en seguridad se plantea sobre una plataforma de almacenamiento son si la infraestructura permanece bajo el control de la organización y si los datos se mantienen protegidos. Tras analizar la arquitectura en el laboratorio de Fort Collins, el B10000 responde a ambas preguntas de forma más completa que lo que suele ofrecer un sistema de almacenamiento por sí solo, ya que la respuesta no se limita al sistema en sí.
La plataforma registra cada acción administrativa, expone cada configuración relevante para las políticas a través de su API y transmite la telemetría de auditoría y seguridad resultante al SIEM que la organización ya utilice. El plan de gobernanza sigue siendo responsabilidad del cliente, pero la instrumentación necesaria para implementarlo, documentarlo y demostrarlo ante un auditor está disponible y accesible, en lugar de estar oculta tras un portal del proveedor. Las instantáneas de bloqueo virtual inmutables impiden que incluso una cuenta de administrador comprometida pueda destruir silenciosamente los puntos de recuperación, y cualquier intento de hacerlo se convierte en un evento registrado y consultable.
En términos de protección, el ciclo de detección y recuperación, elemento central de la arquitectura, fue el que demostró mayor eficacia. El B10000 detectó la carga de trabajo de cifrado simulada en un plazo de cuatro a cinco minutos a nivel de bloque y capturó una instantánea forense en el momento de la detección, sin depender de un sistema externo. El volumen afectado se recuperó correctamente mediante la promoción programada de una instantánea de Virtual Lock y una restauración de StoreOnce Catalyst. Esta secuencia es crucial durante un incidente y se ejecutó sin depender de ningún producto de terceros.
Lo que distingue a esta arquitectura no es que el B10000 sea mucho más seguro que los sistemas de la competencia si se consideran de forma aislada, sino que HPE es uno de los pocos proveedores capaces de ofrecer almacenamiento, virtualización, replicación, copias de seguridad y observabilidad como un sistema coordinado, y de probar dicho sistema en su conjunto frente a ataques de ransomware reales en su propio laboratorio, en lugar de validar cada componente de forma aislada. Para una empresa que posee la infraestructura pero responde ante un equipo de seguridad independiente y un organismo regulador externo, esta coordinación marca la diferencia entre un conjunto de productos competentes y una estrategia de resiliencia que puede operar bajo presión.
La arquitectura también avanza rápidamente. HPE mantiene un ritmo de lanzamiento constante en toda la pila tecnológica, con una mayor integración entre VM Essentials y el B10000, la detección de ransomware que se extiende a otros tipos de datos además de los volúmenes de bloques, y una arquitectura de referencia completa publicada, todo ello en su hoja de ruta a corto plazo. La tendencia apunta a una mayor coordinación gestionada de forma nativa por la plataforma y a un modelo más claro para el diseño de resiliencia que se analiza en este documento.
Durante años, el sistema de almacenamiento fue considerado uno de los activos más seguros del edificio, principalmente porque nadie le prestaba atención. Esta arquitectura plantea que el sistema debería ser todo lo contrario: no una caja olvidada en un rincón, sino un participante activo en la detección y la supervivencia ante un ataque, siempre y cuando la organización se encargue de convertir sus capacidades en un plan.
Página del producto HPE B10000
Más Recursos
HPE Alletra Storage MP B10000: Resiliencia cibernética con detección de ransomware adaptativa a los datos.
Marco de protección contra ransomware HPE Alletra Storage MP B10000
Almacenamiento HPE Alletra MP B10000 − Integración SIEM
Guía de seguridad para administradores de HPE Alletra Storage MP B10000
Guía de seguridad de HPE Alletra Storage MP B10000
Videos
hpe.com/uk/en/resource-library.video.hpe-alletra-storage-mp-b10000-r6-ransomware-detection-with…
hpe.com/uk/en/resource-library.video.hpe-alletra-storage-mp-b10000-and…
Este informe está patrocinado por HPE. Todos los puntos de vista y opiniones expresados en este informe se basan en nuestra visión imparcial de los productos bajo consideración.



 Amazon