

Tijdens Cisco Live introduceerde Cisco Cisco Cloud Control, een uniform beheerplatform dat is ontworpen om netwerken, beveiliging, rekenkracht, observability en samenwerking samen te brengen in één operationeel vlak. Het bedrijf positioneert het platform als de basis van zijn bredere AgenticOps-model, waarin menselijke operators en AI-agenten werken vanuit dezelfde data-, telemetrie- en beleidscontext, terwijl menselijk toezicht behouden blijft.
Cloud Control is ontworpen rondom een uniforme inlogervaring die IT-teams een overzicht biedt van de Cisco-infrastructuur en -services. In plaats van de werkzaamheden te verdelen over verschillende consoles, biedt het platform een geïntegreerd systeem voor monitoring, beheer en respons. Cisco gaf aan dat klanten binnen het platform ook hun eigen apps en AI-agents kunnen bouwen met behulp van workflows op basis van natuurlijke taal. Het bijbehorende ecosysteem omvat integraties met AWS, Microsoft, Google Cloud, ServiceNow, PagerDuty, Slack, Linear en Wiz.
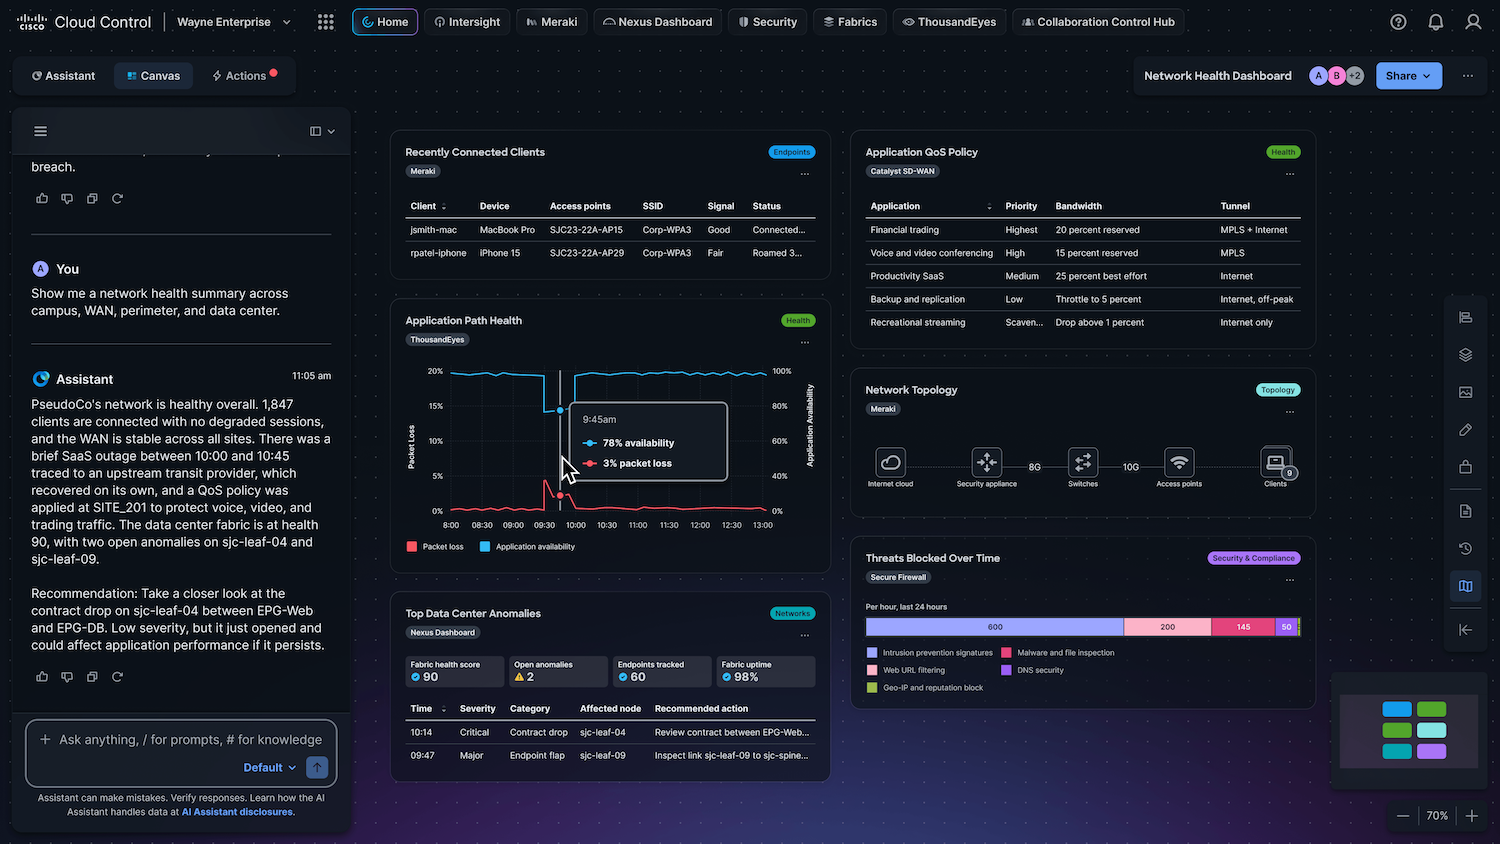
Cisco-president en Chief Product Officer Jeetu Patel kaderde de lancering in de context van de operationele impact van AI-agenten op de infrastructuur van bedrijven. Hij beschreef Cloud Control als "een commandocentrum voor AI-agenten: een platform waar uw team en uw AI-agenten samenwerken, in dezelfde omgeving, met dezelfde informatie en onder controle van mensen." Het bedrijf is van mening dat continu werkende agenten de manier waarop omgevingen worden geschaald, bewaakt en beveiligd zullen veranderen, maar alleen als die agenten opereren binnen een uniform en beheerd platform. Cloud Control is bedoeld als die gedeelde commandoomgeving voor zowel menselijke teams als geautomatiseerde agenten.
Eén besturingsvlak voor alle domeinen
Op platformniveau is Cloud Control bedoeld om telemetriegegevens uit verschillende domeinen, zoals netwerken, beveiliging, observability en samenwerkingssystemen, te verenigen. Cisco's argument is eenvoudig: als operators en agents op dezelfde telemetrie en context werken, kunnen ze sneller reageren en is er minder versnippering tussen teams en tools. Deze zichtbaarheid over verschillende domeinen wordt gezien als bijzonder belangrijk voor de uptime, het gedrag van AI-agents en de kostenbeheersing die gekoppeld is aan tokengebruik.
Cisco gaf ook aan dat Cloud Control gebruikmaakt van een mix van speciaal ontwikkelde en geavanceerde AI-modellen, waaronder het Deep Network Model, dat volgens het bedrijf gebaseerd is op 40 jaar aan operationele netwerkgegevens van Cisco. De nadruk ligt hier op modelspecialisatie in plaats van te vertrouwen op één groot, algemeen toepasbaar model. Cisco beschrijft het resultaat als systeemintelligentie die meegroeit met de complexiteit van het probleem, en niet alleen met de grootte van het model. In de praktijk presenteert Cisco dit als een manier om het oplossen van problemen binnen infrastructuurbeheer te verbeteren zonder in te boeten aan domeinspecifieke nauwkeurigheid.
Een belangrijk onderdeel van de aankondiging is Cisco's plan om vertrouwde agents te introduceren binnen Cloud Control. Deze agents zullen naar verwachting een gestructureerde workflow doorlopen: een probleem detecteren, de waarschijnlijke oorzaak vaststellen, een oplossing aanbevelen of toepassen, de voorgestelde wijziging testen en controleren of de servicekwaliteit is hersteld. Cisco gaf aan dat deze mogelijkheden gebruik zullen maken van telemetrie, digitale tweelingtechnologie, uitgebreide ervaringsstatistieken, diepgaande redenering en agentworkflows. Het overkoepelende doel is gesloten-lusautomatisering die zichtbaar en beheersbaar blijft in plaats van ondoorzichtig.
Aanpassingsmogelijkheden voor AI Canvas en Studio Extend
Cisco introduceerde ook Cisco AI Canvas, een samenwerkingsomgeving waar operators en agents samen problemen kunnen onderzoeken en oplossen met behulp van gedeelde, actuele contextinformatie. De functie is ontworpen om de operationele geschiedenis te bewaren bij overdrachten, diensten en escalaties, zodat teams niet steeds hetzelfde probleemoplossingsproces opnieuw hoeven te doorlopen.
Op het gebied van aanpassingsmogelijkheden voegt Cloud Control Studio twee ontwikkelomgevingen toe: Agent Builder en App Builder. Agent Builder is bedoeld voor klanten die agents willen maken die aansluiten op interne workflows, beleidsregels en toolchains. Cisco geeft aan dat het verbindingen met meer dan 50 platforms van derden ondersteunt via native connectors of het Model Context Protocol. App Builder is ontworpen om klanten in staat te stellen applicaties en workflows te bouwen op basis van natuurlijke taalprompts, met OpenAI Codex geïntegreerd in de gebruikerservaring. Cisco zegt dat door klanten ontwikkelde apps en agents, samen met door het ecosysteem ontwikkelde extensies, kunnen worden gepubliceerd via een Cloud Control Marketplace.
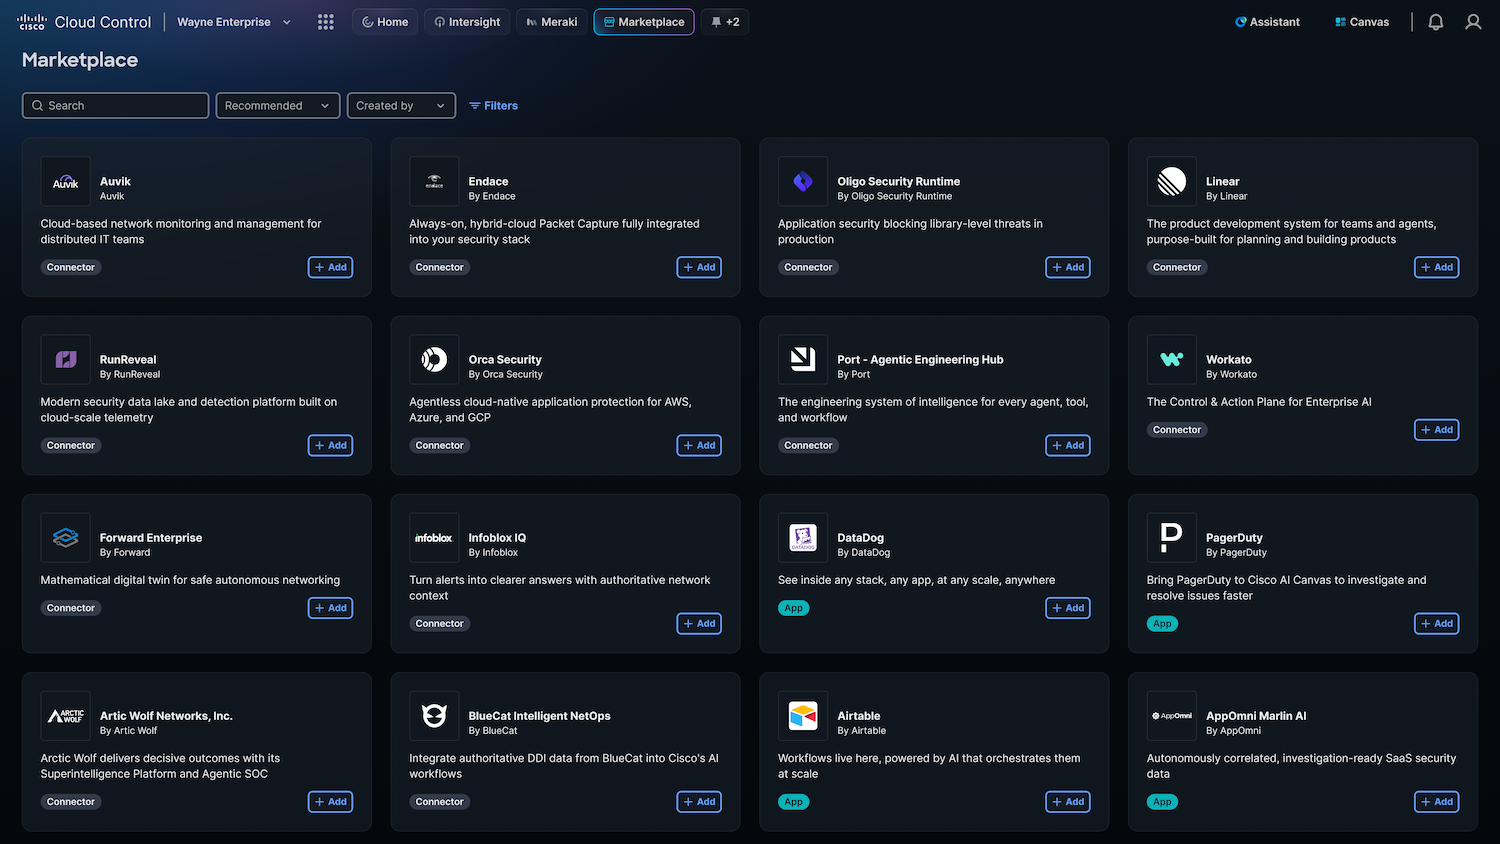
Cisco heeft aangekondigd dat Cisco Cloud Control vanaf 2 juni in de Verenigde Staten overgaat naar Controlled Availability, waarna wereldwijde beschikbaarheid zal volgen.
De focus op beveiliging verschuift naar runtime-bescherming.
Beveiliging was een tweede belangrijke pijler van de aankondiging. Cisco stelt dat de tijd tussen het ontdekken en exploiteren van een kwetsbaarheid zo kort is geworden dat traditionele, reactieve verdedigingsmechanismen niet langer volstaan. Het bedrijf gaf aan een van de oprichters te zijn van Anthropic's Project Glasswing en OpenAI's Daybreak, waarbij de nieuwste AI-modellen worden gebruikt om de eigen producten te testen en zwakke punten te ontdekken voordat tegenstanders dat kunnen. Ook werd de open-source Foundry Security Spec benadrukt als een manier om deze strenge evaluatiemethoden breder beschikbaar te maken.
Op infrastructuurniveau breidt Cisco Live Protect uit. Het bedrijf beschrijft dit als een runtime-beveiligingsfunctie die ondersteunde platforms beschermt tegen nieuw ontdekte kwetsbaarheden zonder dat herstarts, software-upgrades of onderhoudsvensters nodig zijn. Live Protect is nu beschikbaar op Cisco Nexus 9000-serie switches en inbegrepen bij het Nexus One-licentie. Cisco heeft aangegeven dat het de technologie eerst wil uitbreiden naar smart switches op campussen en in filialen, gevolgd door beveiligde routers later dit jaar.
Het bedrijf benadrukte ook de Hybrid Mesh Firewall, die de handhaving van beleid uitbreidt over netwerken en applicaties, evenals Cisco- en firewalls van derden. Het doel is om de impact van beveiligingslekken te verminderen en consistente bescherming te garanderen naarmate de infrastructuur meer gedistribueerd en hybride wordt.
Meer controlemogelijkheden voor AI-agenten
Cisco benutte het evenement om het beveiligingsraamwerk rondom AI-agents voor bedrijven verder uit te breiden. Voortbouwend op eerdere aankondigingen tijdens RSAC, gaf het bedrijf aan nieuwe mogelijkheden toe te voegen op het gebied van AI-verdediging, Zero Trust voor agents en een Agentic SOC-model. De bredere boodschap is dat organisaties beide kanten van de AI-vergelijking moeten beveiligen: agents beschermen tegen externe manipulatie en beperken wat agents zelf kunnen doen binnen productieomgevingen.
De routekaart voor kwantumveilige systemen wordt explicieter.
Cisco heeft een concretere routekaart voor een kwantumveilige infrastructuur gepresenteerd. Het bedrijf gaf aan dat het van plan is om tegen december 2026 kwantumveilige communicatiemogelijkheden te bieden voor het grootste deel van zijn kernportfolio, waarmee de bescherming na een kwantumaanval wordt uitgebreid naar platforms die gevoelig zakelijk verkeer verwerken.
Cisco heeft aangekondigd dat alle nieuw geïntroduceerde routers, switches en firewalls voor campussen, filialen en datacenters vanaf nu standaard worden geleverd met quantum-safe secure boot ingeschakeld. Dit is een uitbreiding van eerdere ontwikkelingen die al in productie zijn voor slimme switches voor campussen.
Cisco voegt ook twee beoordelings- en planningstools toe. Quantum Ready Assessments, beschikbaar via Cisco IQ, zijn ontworpen om de assets te identificeren die het meest blootgesteld zijn aan het risico van 'harvest-now-decrypt-later' (nu data verzamelen, later decoderen) en om organisaties te helpen prioriteiten te stellen bij het oplossen van problemen. Wereldwijde beschikbaarheid is gepland voor juli 2026. Cisco introduceerde ook een Quantum Resilience Framework, dat de voorbereiding van bedrijven indeelt in twee brede gebieden: kwantumveilige communicatie en kwantumveilige producten.
Cisco Services en IQ voegen focus toe aan veerkracht
Om het operationele model achter deze aankondigingen te ondersteunen, introduceert Cisco ook Resilient Infrastructure Services via Support en Professional Services. Het servicekader omvat drie fasen: risicoanalyse, infrastructuurmodernisering en defensieve veerkracht. Cisco positioneert dit als een gestructureerd traject voor klanten die de risico's van AI-dreigingen moeten evalueren en tegelijkertijd hun infrastructuur moeten moderniseren.
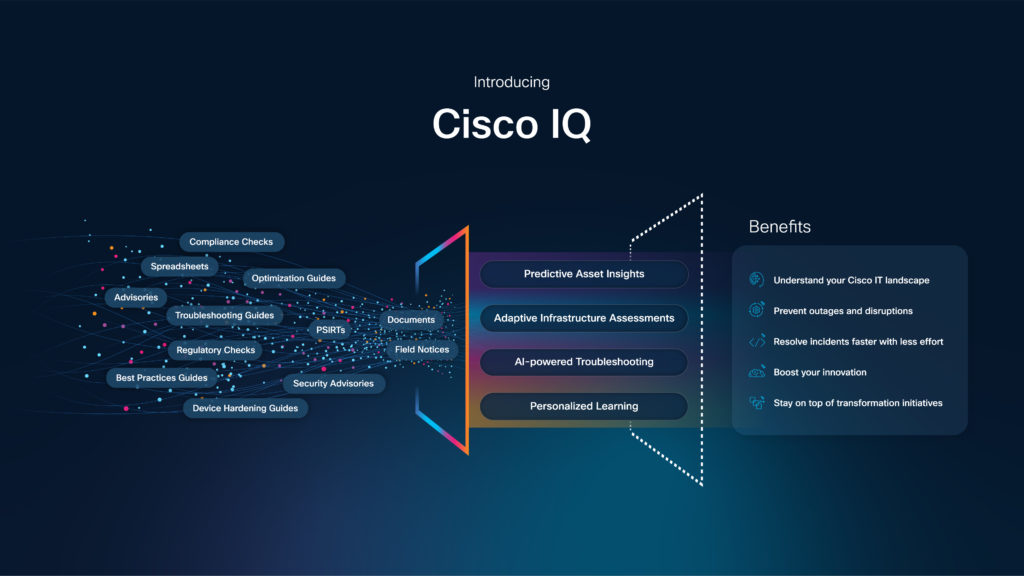
Cisco IQ, nu geïntegreerd met Cloud Control, fungeert als de door AI aangedreven interface van het bedrijf voor ondersteuning en professionele services. Cisco geeft aan dat het bedoeld is om klanten te helpen een langetermijnplan voor bedrijfscontinuïteit op te stellen met behulp van AI-gestuurde inzichten en Zero Trust-principes. Voor organisaties met soevereiniteits- en vestigingsvereisten biedt Cisco ook on-premises implementatieopties voor Cisco IQ.
Een andere toevoeging is Peer Benchmarking in Cisco IQ, dat geanonimiseerde gegevens gebruikt om te laten zien hoe een organisatie presteert ten opzichte van vergelijkbare omgevingen op gebieden zoals blootstelling op de laatste dag van ondersteuning en kwetsbaarheidspercentages. Cisco gaf aan dat de functie naar verwachting in juli 2026 wereldwijd beschikbaar zal zijn.


 Amazon