

Vandaag heeft Red Hat plannen aangekondigd voor de release van OpenShift Container Platform 4.3. OpenShift Container Platform, soms afgekort tot OpenShift, is Red Hats op Kubernetes gebaseerde open-source containerapplicatie. Wanneer Red Hat open-source zegt, bedoelen ze ook echt open source. De volledige release-opmerkingen en de broncode zijn hier te vinden in hun GitHub-repository. Red Hat werd in 1993 opgericht als leverancier en voorvechter van open-source software. Tegenwoordig biedt het bedrijf een breed scala aan softwareproducten en -diensten voor thuisgebruik en bedrijven, waaronder een Linux-besturingssysteem en 24/7 ondersteuningsabonnementen.
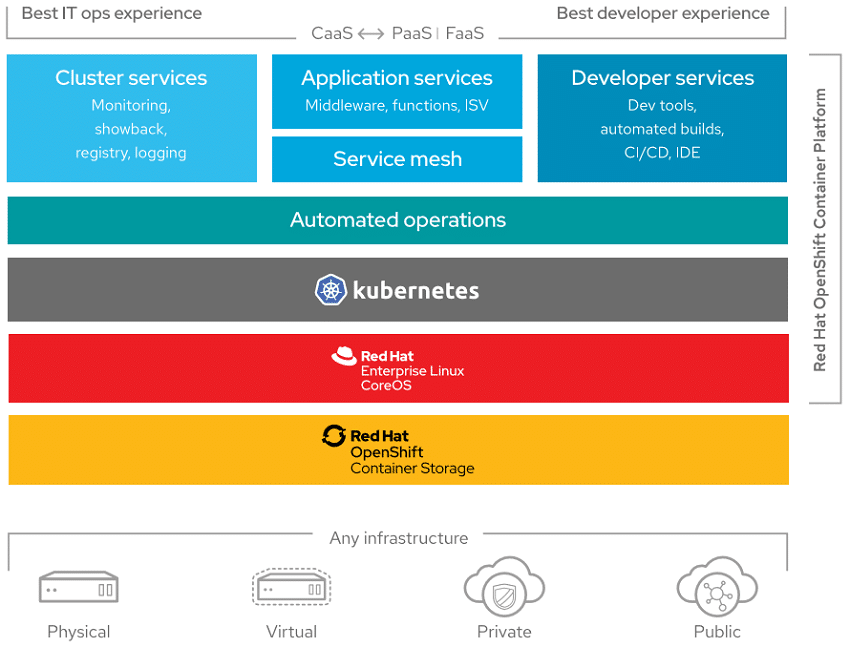
De belangrijkste verbeteringen in OpenShift Container Platform 4.3 zijn verbeterde beveiliging en platformondersteuning. 4.3 upgradet ook van Kubernetes 1.14 naar Kubernetes 1.16.
Verreweg de belangrijkste verbetering op het gebied van beveiliging is dat IT-engineers nu een OpenShift Container Platform-cluster kunnen installeren dat gebruikmaakt van door de Federal Information Processing Standard (FIPS) gevalideerde cryptografische bibliotheken. Met name FIPS 140-2 niveau 1. Dit opent de deur voor het gebruik ervan door veel Amerikaanse federale afdelingen en agentschappen die gecertificeerde FIPS-omgevingen moeten gebruiken om gevoelige gegevens te verwerken. Wanneer OpenShift draait op Red Hat Enterprise Linux opgestart in FIPS-modus, roept OpenShift de door Red Hat Enterprise Linux FIPS gevalideerde cryptografische bibliotheken aan. Andere beveiligingsverbeteringen zijn de toevoeging van de optie om gegevens die zijn opgeslagen in etcd te versleutelen. Etcd is een sterk consistente, gedistribueerde sleutel-waardeopslag die een betrouwbare manier biedt om gegevens op te slaan waartoe toegang moet worden verkregen door een gedistribueerd systeem of een cluster van machines. Wanneer u etcd-versleuteling inschakelt, worden de volgende OpenShift API-server- en Kubernetes API-serverresources versleuteld: Secrets, ConfigMaps, Routes, OAuth-toegangstokens en OAuth-autorisatietokens.
Met OpenShift Container Platform 4.3 kunnen IT-teams privéclusters inzetten op alle drie de grote openbare clouds. Als u een privécluster op Google Cloud Platform (GCP) wilt installeren, heeft u een bestaande Virtual Private Cloud (VPC) nodig. Om een privécluster op Amazon Web Services (AWS) te installeren, hebt u een bestaande VPC nodig. Om een privécluster op Microsoft Azure te installeren, hebt u een bestaand Azure Virtual Network (Vnet) nodig. Het installatieprogramma configureert de Ingress Operator en API-server voor toegang vanaf alleen het particuliere netwerk en er zijn installatiehandleidingen voor elk van de cloudproviders.
Red Hat heeft vandaag ook Red Hat OpenShift Container Storage (OCS) 4 uitgebracht. OCS is gebaseerd op Red Hat Ceph Storage en als een embedded OperatorHub die bestands-, blok- en objectgebaseerde opslag ondersteunt. Een van de belangrijkste verbeteringen van OCS 4 is Multi-Cloud Object Gateway (onderdeel van Red Hat's overname van NooBaa) die klanten meer abstractie en flexibiliteit kan bieden, wat kan helpen om public cloud lock-in te voorkomen. OCS 4 heeft een S3-interface, volgens Red Hat, waardoor het de enige oplossing voor containeropslag is die dit doet. De nieuwe versie heeft meer automatisering door Rook's opslagorkestratiemogelijkheden en snellere aanmaak van persistente volumes. En tot slot brengt OCS 4 codering, anonimisering, sleutelscheiding en wiscodering.
Beschikbaarheid
Verwacht eind deze maand (januari 2020). OCS 4 is nu beschikbaar.
Discussieer op Reddit
Meld u aan voor de StorageReview-nieuwsbrief


 Amazon