

Met de toename van malware- en ransomware-aanvallen is iedereen in de branche zich bewust van de noodzaak om ijzersterke beveiligingsmaatregelen te implementeren. VMware speelt hierop in met NSX-T 3.2, dat niet alleen verbeteringen op het gebied van beveiliging bevat, maar ook op het gebied van netwerken en cloudimplementatie. We hebben alle nieuwe functies en verbeteringen in een eerder bericht beschreven.
NSX-T 3.2 introduceert nieuwe functies om malware- en ransomware-aanvallen in het netwerk te identificeren en erop te reageren, gebruikersidentificatie en L7-applicatie-identificatiemogelijkheden te verbeteren en tegelijkertijd de implementatie te vereenvoudigen.
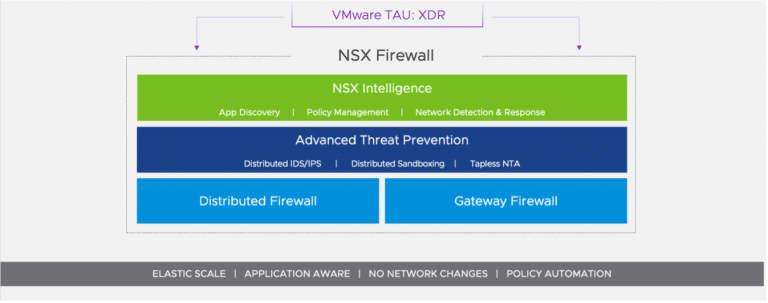
VMware NSX 3.2-beveiliging – gedistribueerde geavanceerde bedreigingspreventie (ATP)
Technieken om netwerkapparaten te hacken worden steeds geavanceerder. Deze aanvallers zijn niet tevreden met een enkel aanvalsproces en gebruiken vaak meerdere technieken om het netwerk binnen te dringen, zijwaarts binnen het netwerk te bewegen en kritieke gegevens te stelen. Eerdere methoden om deze hackers te dwarsbomen waren op zijn best microsegmentatieoplossingen die uitsluitend waren gericht op toegangscontrole om het aanvalsoppervlak te verkleinen, maar zeker niet genoeg om bescherming te bieden tegen de technologieën die tegenwoordig worden gebruikt.
VMware NSX-T 3.2 introduceert verschillende nieuwe mogelijkheden gericht op het detecteren en voorkomen van aanvallen binnen het netwerk. Vroeger zou voor dit type beveiliging een fysieke netwerktap nodig zijn voor elk netwerksegment. Deze hardware-taps zouden het netwerk verstoren en als er een storing zou optreden, zou het een hele klus zijn om de tap te vervangen. Helemaal niet efficiënt.
NSX-T gedistribueerde malwarepreventie
Lastline dynamische malwaretechnologie, overgenomen door VMware in 2020, is geïntegreerd met NSX Distributed Firewall en levert zo een oplossing voor gedistribueerde malwarepreventie. Met Lastline geïntegreerd in de hypervisor-kernel, identificeert de ingebouwde firewall zowel "bekende kwaadaardige" als "zero-day" malware. Dit is een grote verbetering ten opzichte van eerdere methoden van verdediging tegen nieuwe versies van malware.
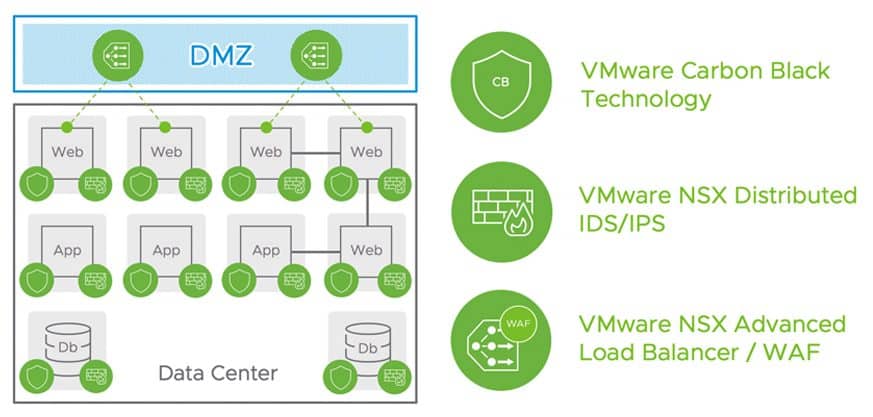
Gedistribueerde gedrags-IDPS
Hoewel het Intrusion Detection and Prevention System (IDPS) voornamelijk op handtekeningen gebaseerde detectie van inbraken leverde, introduceert NSX 3.2 ook "gedragsmatige" inbraakdetectiemogelijkheden. Deze mogelijkheid waarschuwt beheerders wanneer een werkbelasting gedragsafwijkingen vertoont, zoals bijvoorbeeld DNS-tunneling of beaconing, die een reden tot bezorgdheid kunnen zijn.
Netwerkverkeersanalyse (NTA)
Gedistribueerde netwerkverkeersanalyse (NTA) wordt geïntroduceerd in NSX-T 3.2. NTA wordt gebruikt om het gedrag van het hele netwerk te baseren en afwijkend gedrag op geaggregeerd netwerkniveau te identificeren. Netwerkbrede afwijkingen zoals laterale bewegingen, verdacht RDP-verkeer en kwaadwillige interacties met de Active Directory-server kunnen bijvoorbeeld beveiligingsteams waarschuwen voor lopende aanvallen en hen helpen snel herstelmaatregelen te nemen.
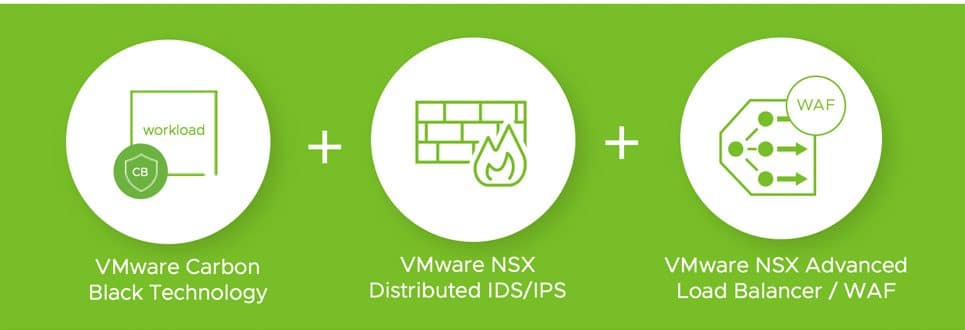
Netwerkdetectie en respons (NDR)
Hoe nuttig ML/AI ook is bij het creëren van nieuwe technieken voor beveiligingsdetectie en -preventie, hackers gebruiken de technologie om bestaande beveiligingstools te omzeilen. Dit leidt tot alerte overbelasting en resulterende vermoeidheid. Laten we hier wat dieper op ingaan, aangezien AI/ML overal lijkt te zijn.
AI versus ML
Kunstmatige intelligentie probeert intelligent, mensachtig gedrag na te bootsen. Dit kan worden bereikt met behulp van machine learning. Een AI-systeem zonder machine learning wordt beschouwd als een expertsysteem, aangezien de vaardigheden zijn gebaseerd op een vastgelegde reeks regels.
Machine learning is een specifiek type kunstmatige intelligentie (AI). ML-systemen analyseren grote datasets, categoriseren de gegevens en stellen regels op over wat in welke categorie thuishoort. ML kan worden gebruikt om netwerkgedragsgegevens te analyseren en te categoriseren als normaal of afwijkend op basis van een vooraf gedefinieerde set regels.
Machine learning kent twee varianten: supervised en unsupervised . Supervised ML houdt in dat invoervariabelen worden gekoppeld aan uitvoervariabelen om nauwkeurige voorspellingen te doen over de geanalyseerde data. Bij gebruik voor dreigingsdetectie kunnen ML-algoritmen verdacht gedrag en een classificatie als 'kwaadwillend' gebruiken om een dreigingsclassificator te ontwikkelen, die vervolgens wordt gebruikt om nieuwe voorbeelden te analyseren.
Bij onbegeleide machine learning groepeert het systeem data op basis van de kenmerken van die data. Het resultaat is de identificatie van groepen met vergelijkbare elementen, waardoor een analist een groot aantal vergelijkbare datasets kan verwerken op basis van één enkele beslissing.
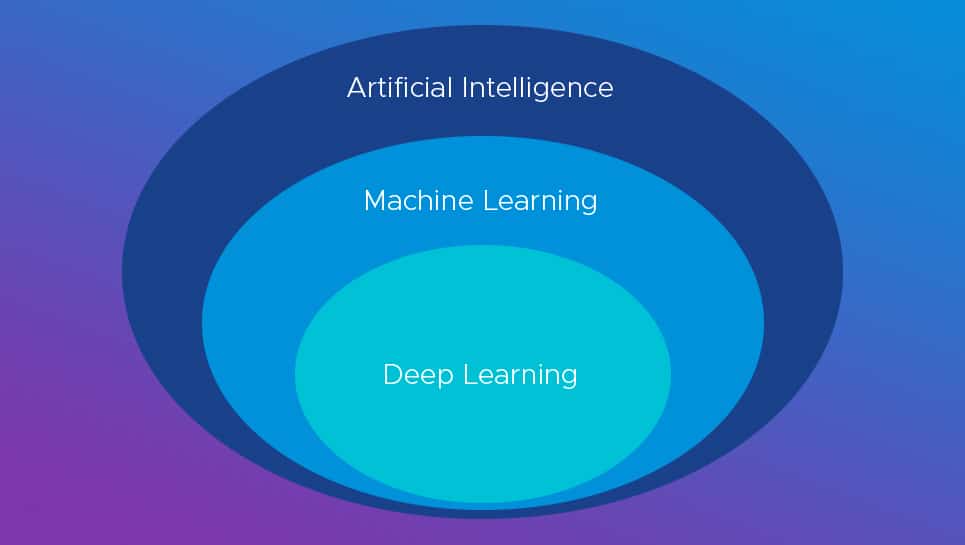
En dan is er nog deep learning: een specifiek type machine learning dat neurale netwerken gebruikt in plaats van statistische analyse voor het analyseren van data. Deep learning is bijzonder goed in het vinden van classificaties in grote hoeveelheden data. Maar deep learning heeft als nadeel dat het minder goed kan verklaren waarom iets in een bepaalde groep thuishoort, bijvoorbeeld waarom een uitvoerbaar bestand gevaarlijk is.
Net zoals leveranciers proberen veilige systemen te creëren met behulp van AI/ML-tools, zo doen de hackers in de wereld dat ook. Ze gebruiken de gegevens die ze tot nu toe hebben verzameld en creëren kwaadaardig gedrag. Dit wordt tegenstrijdig leren genoemd en ontwikkelaars moeten dit soort aanvallen definiëren en blokken maken om te voorkomen dat ze het systeem binnendringen.
De NSX-T 3.2 Network Detection and Response- oplossing maakt gebruik van geavanceerde AI/ML-technieken om beveiligings-IOC's van verschillende detectiesystemen, zoals IDS, NTA en malwaredetectie, te consolideren. Dit resulteert in een 'campagneoverzicht' dat specifieke aanvallen op een bepaald moment illustreert. De MITRE ATT&CK-visualisatie helpt klanten de specifieke fase in de kill chain van individuele aanvallen te zien, en de 'tijdreeks'-weergave helpt bij het begrijpen van de opeenvolging van gebeurtenissen die hebben bijgedragen aan de aanval op het netwerk.
Belangrijkste firewallverbeteringen
Naast het leveren van Advanced Threat Prevention-mogelijkheden in NSX-T 3.2, is het bieden van zinvolle verbeteringen voor kernfirewallmogelijkheden een even cruciaal innovatiegebied.
Voorafgaand aan NSX-T 3.2, werklasten verbonden met zowel overlay-gebaseerde N-VDS-switchpoorten als VLAN-gebaseerde switchpoorten, moesten klanten de VLAN-switchpoorten verplaatsen van VDS naar N-VDS voordat een gedistribueerde firewall kon worden afgedwongen. Met NSX-T 3.2 worden native VLAN DVPG's ondersteund zoals ze zijn, zonder over te stappen op N-VDS. In feite kan gedistribueerde beveiliging op een volledig naadloze manier worden bereikt zonder dat er netwerkconstructies hoeven te worden gewijzigd.
Met NSX-T 3.2 kunnen gedistribueerde firewall-regels native binnen vCenter worden gemaakt en gewijzigd. Voor kleine tot middelgrote VMware-klanten maakt deze functie het gebruik van een afzonderlijke NSX Manager-interface overbodig.
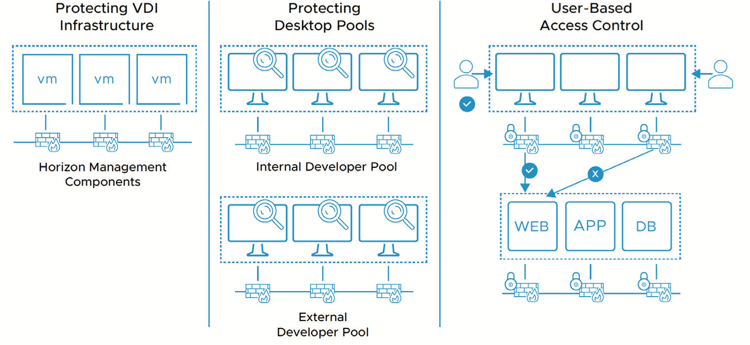
NSX ondersteunde in eerdere releases al toegangscontrole op basis van gebruikersidentiteit. In deze nieuwe release is de mogelijkheid geïntroduceerd om rechtstreeks verbinding te maken met Microsoft Active Directory, inclusief het toewijzen van gebruikersidentiteiten. Voor klanten die geen Active Directory-gebruikersauthenticatie gebruiken, biedt NSX ondersteuning voor VMware vRealize Log Insight als alternatieve methode voor het toewijzen van gebruikersidentiteiten. Deze functieverbetering is van toepassing op zowel NSX Distributed Firewall als NSX Gateway Firewall.
Verbeterde L7-applicatie-identificatie voor gedistribueerde en gateway-firewalls
De handtekeningenset is nu uitgebreid tot ongeveer 750 aanvragen. In tegenstelling tot leveranciers van perimeterfirewalls ligt de focus bij NSX op interne applicaties die door ondernemingen worden gehost in plaats van op internetapplicatie-identificatie. Deze functieverbetering is van toepassing op zowel NSX Distributed Firewall als Gateway Firewalls.
NSX-inlichtingen
NSX Intelligence biedt inzicht in al het applicatieverkeer binnen het netwerk. Beheerders kunnen microsegmentatiebeleid creëren om het aanvalsoppervlak te verkleinen. De verwerkingspipeline verwijdert duplicaten, aggregeert en correleert oost-westverkeer voor diepgaand inzicht.
Met de groei van de applicatie-infrastructuur moet het beveiligingsanalyseplatform meegroeien. Deze nieuwe release verplaatste de service van een stand-alone appliance naar een gecontaineriseerde microservice-architectuur aangedreven door Kubernetes. Deze architecturale wijziging maakt het NSX Intelligence-datameer toekomstbestendig en zal de oplossing uiteindelijk uitbreiden naar n-node Kubernetes-clusters. Deze update maakt NSX Intelligence geschikt voor grote ondernemingen, vooral met de scale-out-functie.
NSX Gateway-firewall
Terwijl NSX Distributed Firewall zich richt op oost-west controles binnen het netwerk, wordt NSX Gateway Firewall gebruikt voor het beveiligen van binnenkomend en uitgaand verkeer in en uit een zone.
De NSX Gateway Firewall is in versie 3.2 uitgebreid met belangrijke geavanceerde dreigingsdetectiemogelijkheden. De Gateway Firewall kan nu zowel bekende als zero-day malware identificeren die het netwerk binnenkomen of verlaten. Deze nieuwe functionaliteit is gebaseerd op de integratie van de Gateway Firewall met Lastline's befaamde dynamische netwerksandboxtechnologie.
Interne gebruikers en applicaties die contact zoeken met kwaadwillende websites vormen een enorm beveiligingsrisico dat moet worden aangepakt. Bovendien moeten ondernemingen de internettoegang beperken om te voldoen aan het bedrijfsbeleid voor internetgebruik.
NSX Gateway Firewall in 3.2 kan ook de toegang tot internetsites beperken, waardoor wordt voorkomen dat interne gebruikers toegang krijgen tot kwaadaardige sites op basis van de categorie waartoe de URL behoort of de "reputatie" van de URL. De URL naar categorie- en reputatiemapping wordt voortdurend bijgewerkt door VMware, dus zelfs na vele wijzigingen in de internetsites wordt de intentie van de klant automatisch afgedwongen.
Samenvatting
NSX-T release 3.2 biedt aanzienlijke verbeteringen aan de bestaande NSX-T-beveiliging. Updates voor NSX Gateway Firewall pakken de voortdurende dreiging van externe hackers aan, maar pakken ook de noodzaak aan om interne toegang tot externe websites te controleren. Een van de interessantere updates van deze release gaat over AI/ML en hoe het wordt gebruikt om verkeer te analyseren en intelligente IDPS-, NTA- en NDR-functies uit te voeren. Dit biedt beheerders de tools om de altijd aanwezige hackdreiging te voorkomen.


 Amazon