

De Netgear ProSAFE FVS336G is een VPN-firewall die speciaal is ontworpen voor externe kantoren, filialen en telewerkers en die veilige netwerktoegang biedt tot hoofdkantoren. De FVS336G biedt bedrijven een uitgebreide reeks functies, waaronder Stateful Packet Inspection (SPI), meerdere VPN-passthroughs, Network Address Translation (NAT), AES en 3DES-encryptie, Denial of Service (DoS)-bescherming en meer. Het biedt ook bescherming tegen DoS-aanvallen en ongewenst verkeer, evenals SYSLOG en SNMP, die gedetailleerde netwerkbewaking mogelijk maken.
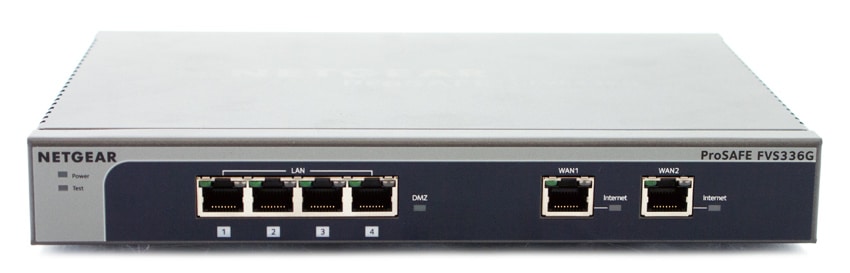
De Netgear ProSAFE VPN-firewall is ook uitgerust met verschillende opties voor het filteren van webinhoud, rapportage van browse-activiteit en directe waarschuwingen, die allemaal via e-mail kunnen worden verzonden. Bovendien kunnen netwerkbeheerders toegangsbeleid instellen, afhankelijk van het tijdstip van de dag, specifieke websiteadressen en adrestrefwoorden.
Wat de hardware betreft, beschikt de FVS336G over twee gigabit Ethernet WAN-poorten voor taakverdeling en failover-bescherming voor internetverbindingen, wat zorgt voor een verbeterde gegevenssnelheid en een grotere algehele betrouwbaarheid. Bovendien bevat de ProSAFE Firewall een ingebouwde gigabit Ethernet LAN-switch met vier poorten voor snelle gegevensoverdracht tussen lokale netwerkbronnen met de mogelijkheid om meer dan 200,000 interne of externe verbindingen te ondersteunen.
Netgear ProSAFE FVS336G VPN Firewall kost ongeveer $ 163 en wordt ondersteund door Netgear's ProSAFE beperkte levenslange garantie.
Netgear ProSAFE VPN Firewall FVS336G Specificaties
- Productnummer: FVS336G
- Gigabit-poorten WAN/LAN: 2/4
- DMZ-interfaces (configureerbaar): 1
- Draadloos: n.v.t
- IPv6-ondersteuning: Ja
- LAN-naar-WAN-doorvoer: 350 Mbps
- IPsec VPN (3DES) Doorvoer: 78 Mbps
- SSL VPN-doorvoer: 14 Mbps
- Maximale gelijktijdige verbindingen: 10,000
- Maximaal aantal VLAN's: 254
- Toegewijde IPsec VPN-tunnels: 25
- Toegewijde SSL VPN-tunnels: 10
- IPsec-VPN
- SSL VPN
- L2TP, PPTP-server
- VPN-passthrough: IPsec, PPTP, L2TP
- Gebruikersauthenticatie voor VPN: Active Directory, LDAP, Radius, WIKID, MIAS, NT Domain, Local User Database
- Stateful Packet Inspection-firewall
- WAN-modi: NAT, klassieke routering
- ISP-adrestoewijzing: DHCP, statische IP-toewijzing, PPPoE, PPTP
- NAT-modi: 1-1, NAT, PAT
- DHCP: statisch, dynamisch, RIPv1, RIPv2
- Routering: DHCP-server, DHCP-relay
- DDNS: DynDNS.org, TZO.com, Oray.net, 3322.org
- VLAN's
- QoS
- Bandbreedteprofielen
- Inhoudsfiltering (alleen HTTP)
- WAN-failover
Ontwerp en bouw
De ProSAFE FVS336G heeft dezelfde look en feel als andere Netgear-producten, met zijn eenvoudige grijze ontwerp en metalen behuizing. Het apparaat voelt ook erg stevig aan als het op de grond of op een bureau wordt geplaatst en erg robuust als we het hanteren.
Het bovenpaneel van de VPN-firewall is voorzien van het NETGEAR Prosafe-logo en de productnaam. Aan de voorkant van het apparaat bevinden zich vier LAN Gigabit Ethernet-poorten en twee WAN Ethernet-poorten met RJ-45-connectoren, die beide zijn voorzien van geschakelde N-weg automatische snelheidsonderhandeling en Auto MDI/MDIX. Elke poort heeft twee LED's net boven de connector. De linker LED geeft aan dat er een verbinding is met een aangesloten Ethernet-apparaat, dat gegevens ontvangt/verzendt, of dat er geen verbinding aanwezig is. De juiste LED's vertellen gebruikers of de LAN/WAN-poort werkt met 1000, 100 of 10 Mbps. Aan de voorzijde bevinden zich ook de DMZ-, Power- en Test-LED's.
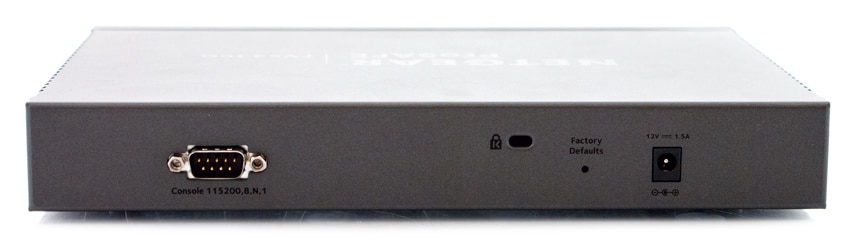
Als u naar het achterpaneel kijkt, ziet u een consolepoort die wordt gebruikt om verbinding te maken met een optionele consoleterminal, een knop om de fabrieksinstellingen te resetten om de VPN-firewall terug te zetten naar de fabrieksinstellingen, een kabelbeveiligingsslotaansluiting en een wisselstroomaansluiting (12V , 1.5 A). Het productlabel, dat zich aan de onderkant van de ProSAFE FVS336G bevindt, toont de standaard fabrieksinstellingen, naleving van regelgeving en andere informatie die de gebruiker mogelijk nodig heeft.
Usability
Het installeren van een VPN-firewall kan veel werk zijn; de ProSAFE FVS336G kan echter vrij snel operationeel, geconfigureerd en operationeel zijn dankzij Netgear's functieset om installatie en beheer te vereenvoudigen, evenals de beschikbaarheid van uitgebreide documentatie. Enkele van deze functies zijn: Automatische detectie van ISP, die automatisch het type internetverbinding detecteert; de IPSec VPN Wizard, waarmee gebruikers eenvoudig IPSec VPN-tunnels kunnen configureren volgens de aanbevelingen van het Virtual Private Network Consortium (VPNC); en SNMP, waarmee de FVS336G het Simple Network Management Protocol (SNMP) kan ondersteunen voor het bewaken en beheren van logboekresources van een SNMP-compatibele systeembeheerder.
De VPN-firewall is speciaal ontworpen voor gebruik in een kantooromgeving, zowel in vrijstaande modus als gemonteerd in een 19-inch apparatuurrek (hij wordt geleverd met een 1U-rekmontageset), waardoor hij bijna overal op kantoor kan worden geplaatst. Zodra u de VPN-firewall op uw netwerk hebt geïnstalleerd (door de kabels aan te sluiten en uw netwerk opnieuw op te starten), kunt u via een internetbrowser verbinding maken met het Netgear-apparaat en het configureren. We gebruikten de FVS336G voor externe toegang tot ons lab.
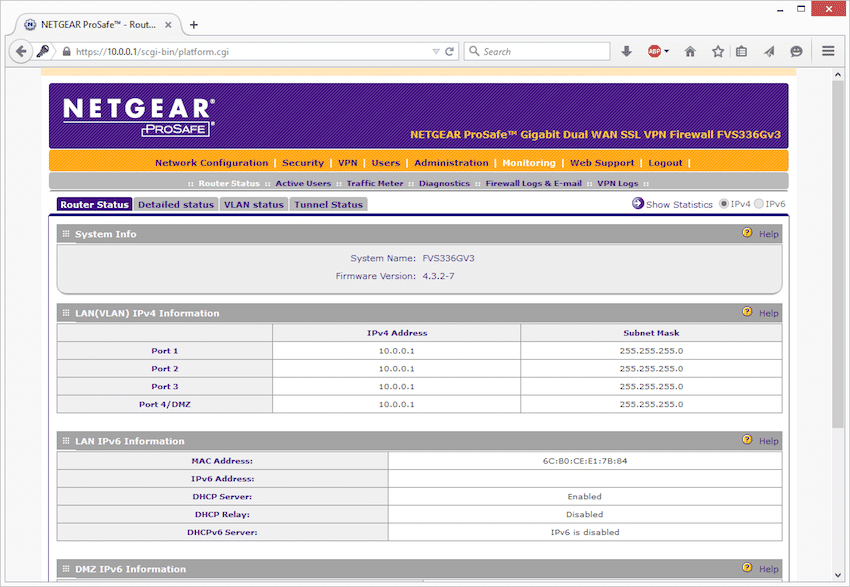
De webbeheerinterface bestaat uit een verscheidenheid aan handige configuratietools, waaronder netwerkconfiguratie, beveiliging, VPN, gebruikers, administratie, monitoring en webondersteuning met menu's die zijn georganiseerd in een gelaagde structuur van hoofdcategorieën en submenu's.
Het scherm Routerstatus biedt status- en gebruiksinformatie, inclusief de firmwareversie in het gedeelte Systeeminfo, die zal veranderen als er een nieuwe versie wordt geïnstalleerd. Dit is ook de eerste pagina die wordt weergegeven wanneer u zich aanmeldt bij de ProSafe VPN Firewall. Bovendien wordt hier LAN IPv4- en IPv6-informatie weergegeven.
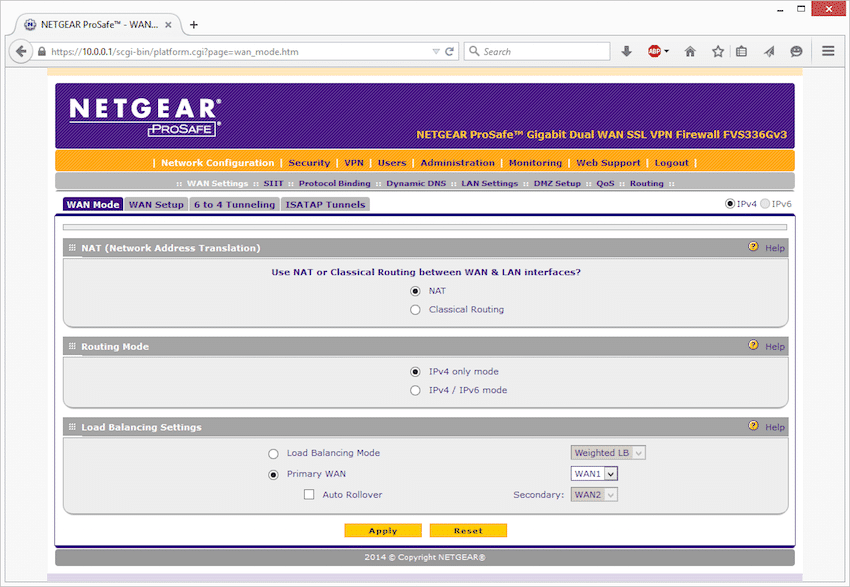
Op het WAN Mod-optietabblad kunnen gebruikers kiezen tussen NAT of klassieke routering, de laatste waarmee de VPN-router routering kan uitvoeren zonder NAT. Om internettoegang te hebben, moeten alle computers in uw LAN-netwerk een geldig statisch internet-IP-adres hebben.
De dubbele WAN-poorten van de ProSafe VPN-firewall kunnen ook worden geconfigureerd als auto-rollover (wat zorgt voor een grotere systeembetrouwbaarheid) of load balancing (wat zorgt voor maximale bandbreedte-efficiëntie door het uitgaande verkeer gelijkmatig te beheren tussen de functionele WAN-interfaces). Eén poort kan ook worden uitgeschakeld.
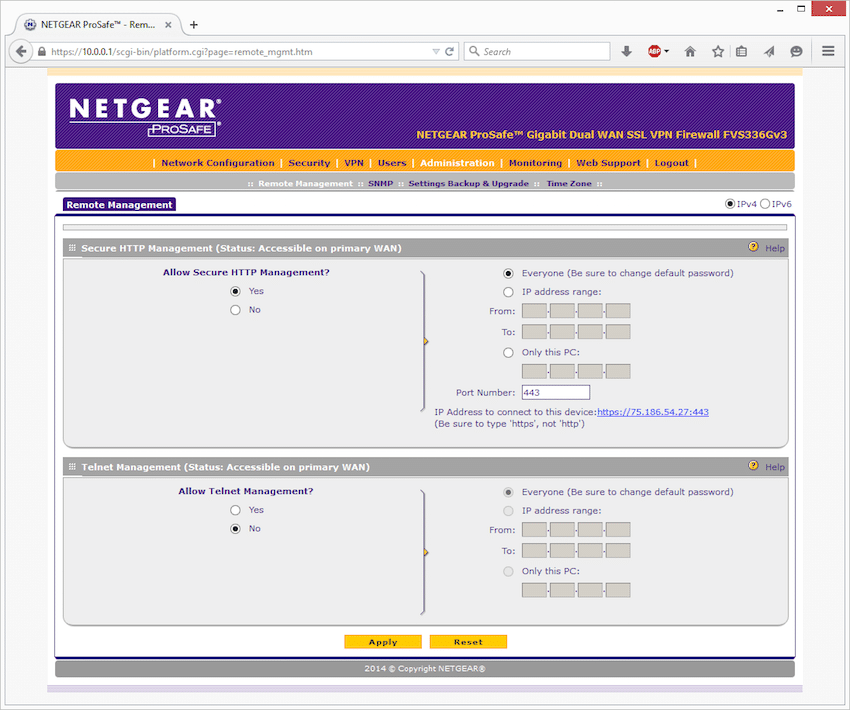
Op de pagina Beheer op afstand kan een beheerder met internettoegang de VPN-firewall configureren, upgraden en controleren. Eenmaal ingeschakeld, moeten gebruikers eenvoudig de externe IP-adressen configureren die verbinding moeten maken. Om toegang vanaf elk IP-adres op internet mogelijk te maken, kiezen gebruikers de optie 'Iedereen', terwijl 'IP-adresbereik' wordt gebruikt als een bereik van IP-adressen toegang nodig heeft. Opgemerkt moet worden dat gebruikers lokaal moeten zijn aangemeld om deze functie in te schakelen.
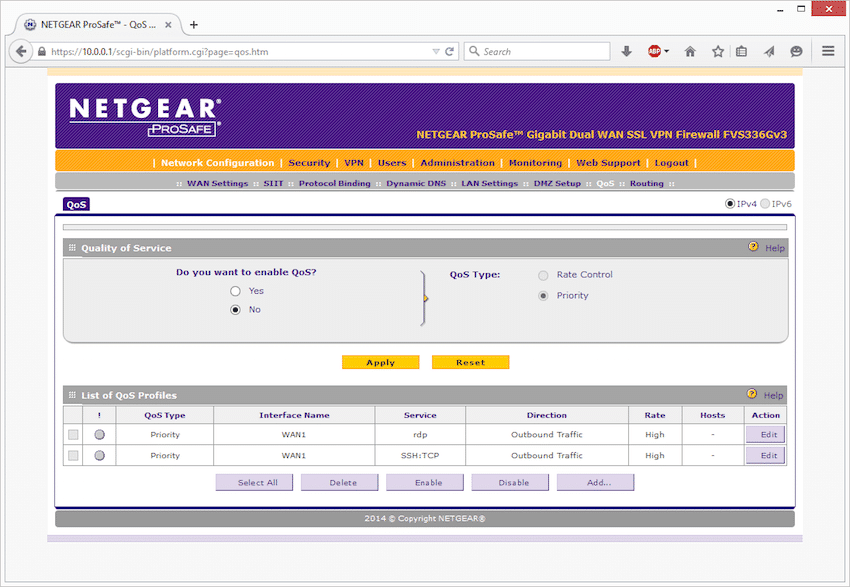
De QoS-pagina bepaalt de kwaliteit van die service voor het verkeer dat door de VPN-firewall gaat. De Netgear ProSAFE FVS336G VPN Firewall ondersteunt talloze QoS-profielen voor elke WAN-interface. Gebruikers hebben de mogelijkheid om profielen toe te wijzen aan services zoals HTTP, FTP en DNS en aan LAN-groepen of IP-adressen. Deze QoS-profielen beheren snelheidscontrole met bandbreedtetoewijzing of prioriteitswachtrijcontrole met de volgende configureerbare opties:
- QoS-type: het profieltype, ofwel Rate Control of Priority.
- Interfacenaam: op welke WAN-interface het profiel van toepassing is.
- Dienst: Op welke dienst het profiel van toepassing is.
- Richting: op welke WAN-richting het profiel van toepassing is (inkomend, uitgaand of beide).
- Snelheid: de bandbreedtesnelheid in Kbps, of de prioriteit.
- Hosts: het IP-adres, de IP-adressen of de groep waarop het snelheidscontroleprofiel van toepassing is.
- Actie: De knop Tabel bewerken geeft toegang tot het scherm QoS bewerken.
Conclusie
Kleine bedrijven zien vaak het belang van firewalls over het hoofd, vooral wanneer werknemers verbinding maken met hun hoofdkantoor vanaf een locatie buiten het netwerk. Het komt vrij vaak voor, zelfs tegenwoordig, dat deze kleinere organisaties niet op de hoogte zijn van de voordelen van een speciaal ontworpen apparaat en wat het kan bieden op het gebied van beveiliging. De Netgear ProSAFE FVS336G VPN-firewall is gebouwd om deze overgang naadloos te laten verlopen met zijn eenvoudige installatie, terwijl het bedrijf tegelijkertijd een overvloed aan handige functies biedt.
We vonden de Netgear ProSAFE FVS336G VPN-firewall eenvoudig in te stellen en de prestaties waren erg goed. De prestaties waren van dezelfde hoge kwaliteit die we hebben gezien en gewend zijn van de andere Netgear ProSAFE-apparaten die we in het lab gebruiken. Het heeft een robuust ontwerp en kan gemakkelijk worden opgeborgen zonder de zichtbare werkruimte binnen te dringen. De ProSAFE FVS336G biedt meer functies dan een traditionele router en past goed in SOHO- of SMB-locaties, of werkte in ons geval perfect thuis om prioriteit te geven aan verkeer naar het lab voor beheer op afstand.
VOORDELEN
- Eenvoudig in te stellen en te gebruiken
- Goed optreden
- WAN-taakverdeling voor hoogwaardige toepassingen
NADELEN
- Milde leercurve vereist in vergelijking met een thuisrouter
The Bottom Line
De Netgear ProSAFE FVS336G is een VPN-firewall die goed werkt en ideaal is voor kleine bedrijven en externe kantoren.


 Amazon