

Na VMware Explore, a Broadcom apresentou soluções abrangentes de segurança, identidade e cadeia de suprimentos de código aberto, projetadas para implantações de IA corporativas. À medida que as organizações migram da consulta a modelos estáticos para arquiteturas de agentes autônomos, as cargas de trabalho utilizam cada vez mais protocolos de comunicação emergentes, como o Model Context Protocol (MCP) e redes agente-para-agente (A2A). Essas estruturas distribuídas criam novas superfícies de ataque em agentes autônomos, ferramentas, bancos de dados corporativos e grandes modelos de linguagem (LLMs).
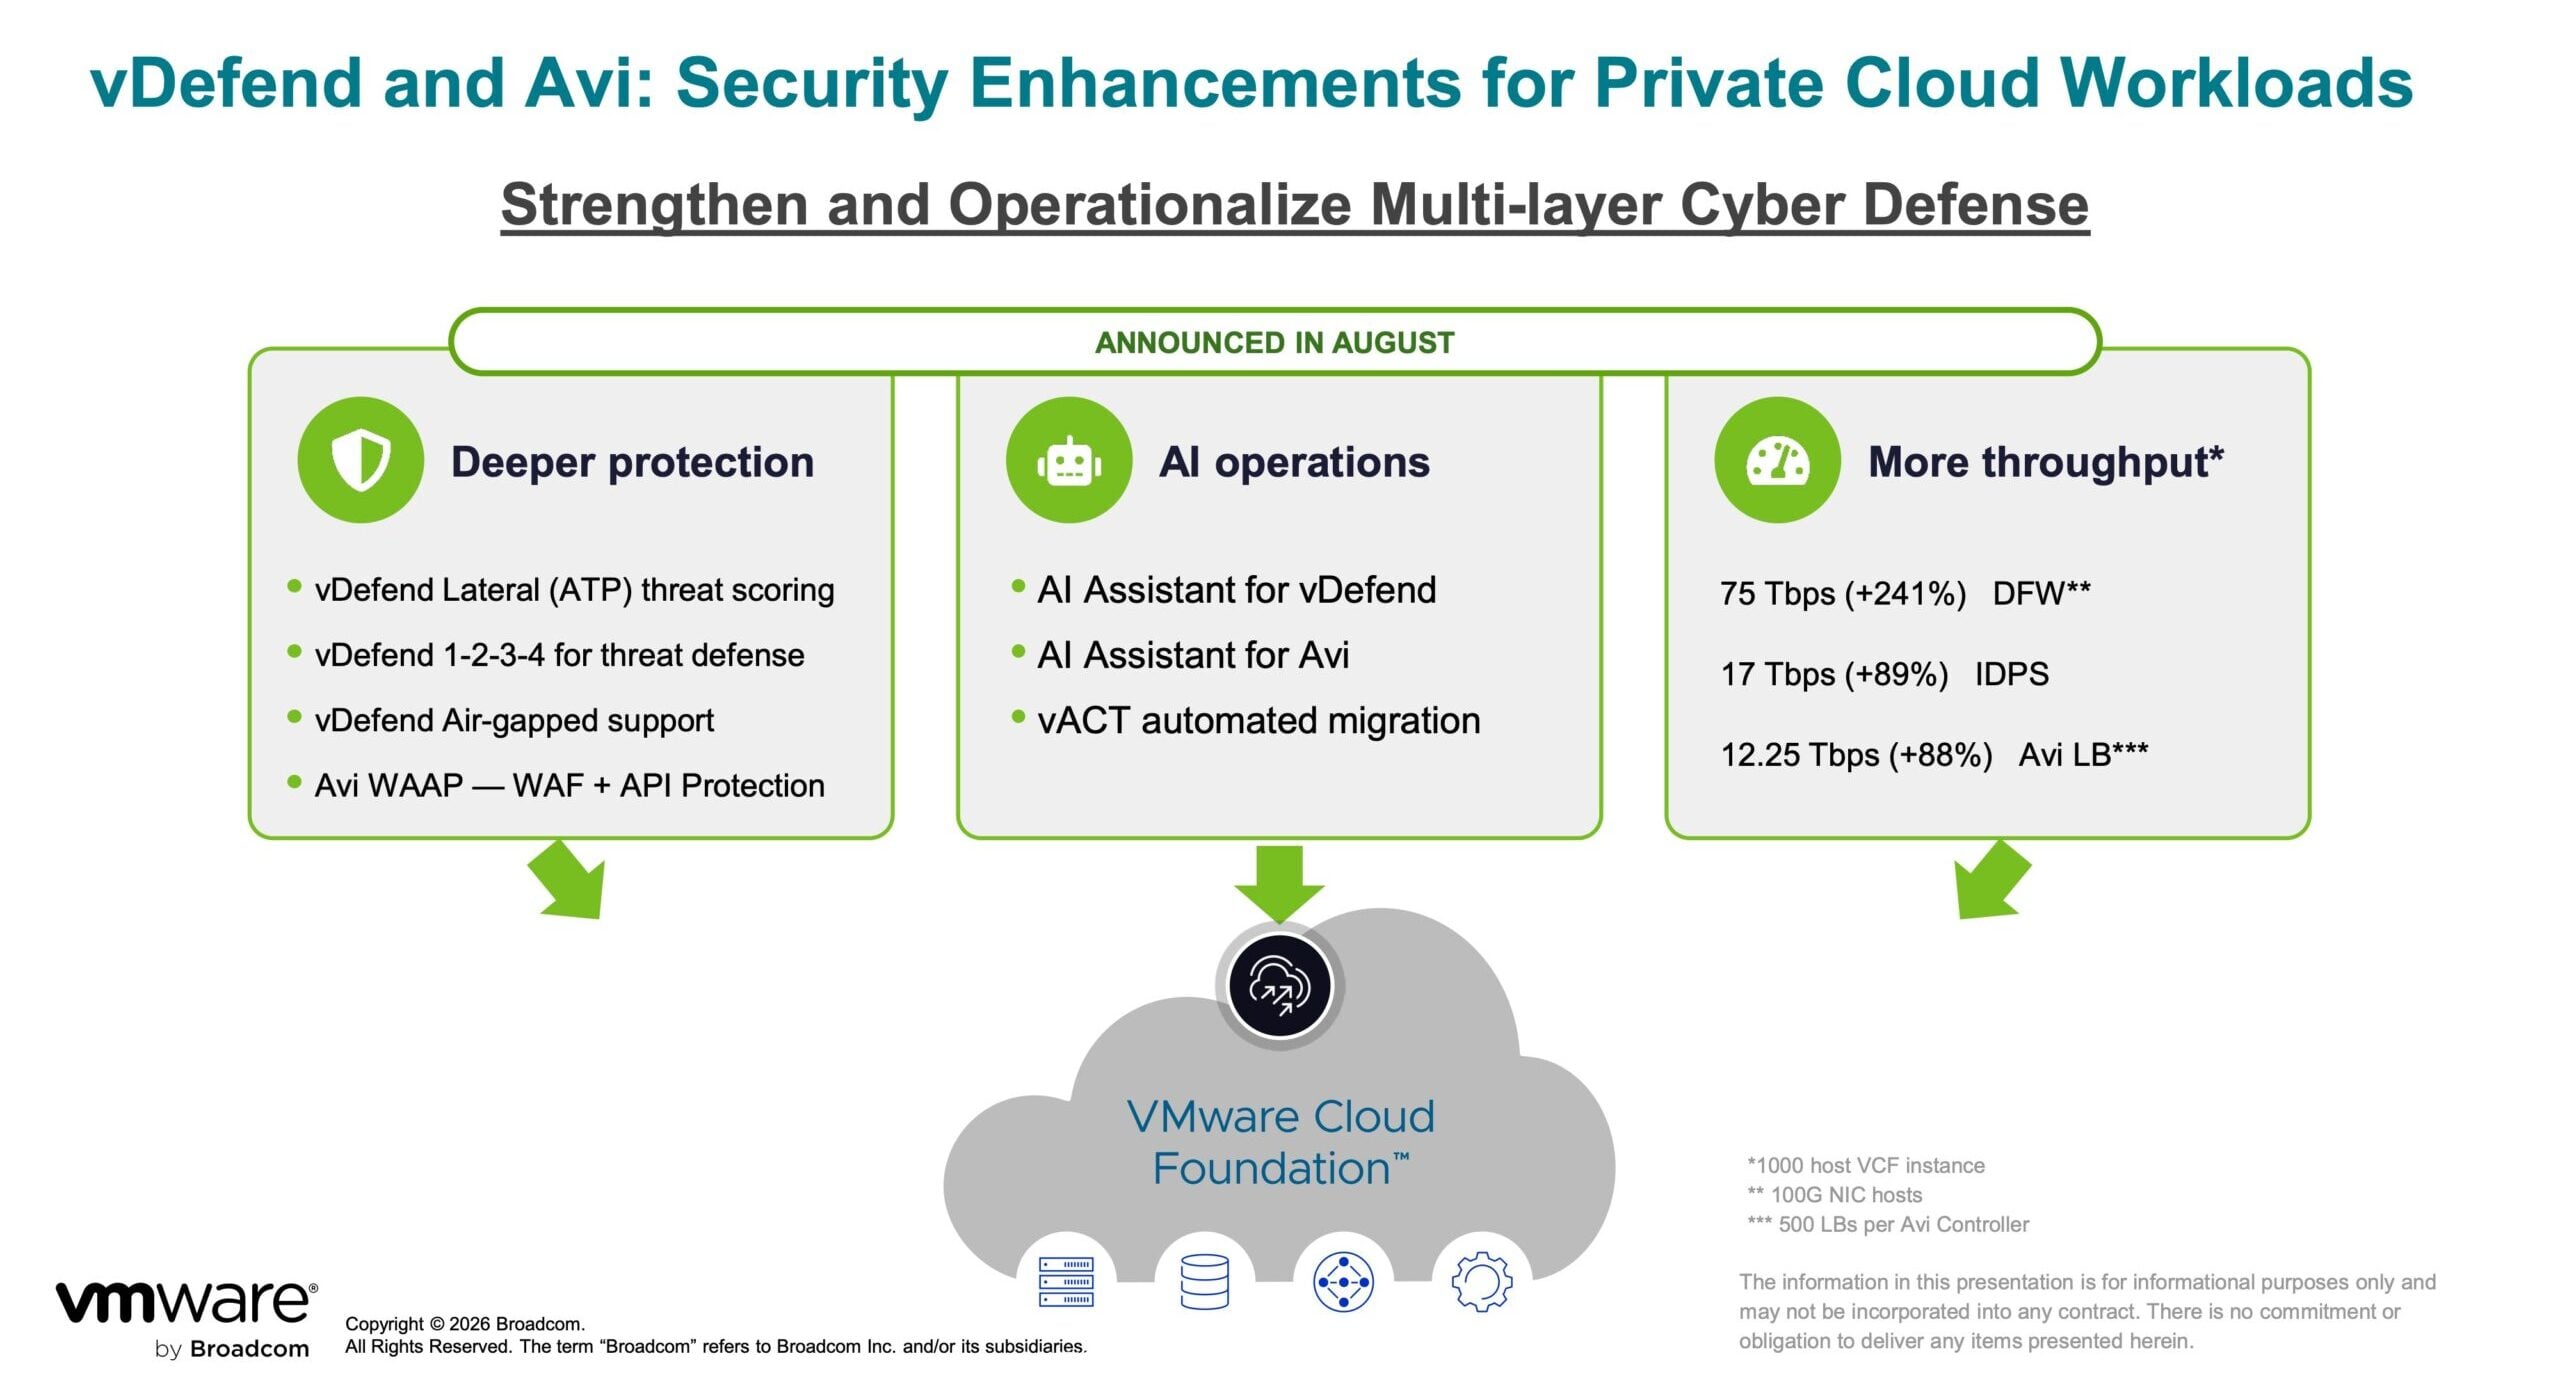
Para lidar com essas vulnerabilidades, a Broadcom está implementando uma arquitetura de defesa integrada em três produtos principais: Broadcom AgentMinder, VMware vDefend e VMware Avi Load Balancer. Além disso, a empresa anunciou o TrueSource by Broadcom, um programa comercial que fornece runtimes de código aberto com verificação criptográfica e validação humana, além de serviços de dados, para mitigar os riscos da cadeia de suprimentos de software.
Confiança Zero Agenética e Defesa Lateral via VMware vDefend
Dentro do VMware Cloud Foundation (VCF), o VMware vDefend estende a microsegmentação Zero Trust em nível de hipervisor para o tráfego de IA com agentes. À medida que fluxos de trabalho autônomos conectam camadas de infraestrutura distintas, o vDefend implementa a inspeção contínua do tráfego de rede para descobrir e mapear automaticamente componentes ativos com agentes, incluindo servidores MCP, endpoints LLM de back-end, ferramentas operacionais e datastores conectados.

Essa visibilidade contínua permite a detecção automatizada de implantações de IA ocultas e chamadas de inferência não autorizadas em toda a infraestrutura de nuvem privada. Para se defender contra a rápida exploração de vulnerabilidades de software, o vDefend incorpora um pipeline de IA ativo que gera assinaturas de Sistema de Detecção e Prevenção de Intrusões (IDPS) automaticamente, em velocidade de máquina. Essas assinaturas impulsionam a aplicação de patches virtuais distribuídos em todo o cluster, protegendo cargas de trabalho e ambientes de host sem exigir refatoração imediata de aplicativos ou tempo de inatividade operacional.
Proteção da camada de aplicação com o VMware Avi Load Balancer
Operando como um plano de gerenciamento de entrada e tráfego integrado ao Kubernetes e ao VMware vSphere Kubernetes Service (VKS), o VMware Avi Load Balancer oferece firewall de aplicativos web (WAF) e proteção de API (WAAP) com reconhecimento de IA. Dimensionado para throughput de vários terabits em ambientes elásticos, o Avi inspeciona o conteúdo da carga útil para evitar o uso indevido de agentes e ferramentas.

A plataforma monitora as transações entre agentes e ferramentas MCP, bloqueando vetores de execução maliciosos, como execução remota de código (RCE), injeção de comandos e uploads de arquivos maliciosos. Ao analisar os padrões de comunicação básicos entre agentes, modelos e ferramentas, a Avi identifica anomalias de dia zero e isola sessões suspeitas em tempo real. Além disso, o balanceador de carga aplica medidas de prevenção contra perda de dados aos fluxos de tráfego de saída, impedindo a exfiltração não autorizada de tokens de API sensíveis, credenciais criptográficas, informações de identificação pessoal (PII) e registros financeiros internos.
Governança de agente autônomo por meio do Broadcom AgentMinder
A Broadcom apresentou o AgentMinder, um plano de controle dedicado projetado para governar agentes de IA autônomos durante a transição da geração de texto para a execução ativa de processos de negócios. O AgentMinder trata cada agente implantado como uma identidade de nível empresarial, vinculando seu escopo de execução a uma missão declarada, intenções explicitamente permitidas, ferramentas verificadas e limites de recursos autorizados.

A aplicação de políticas ocorre por meio de um gateway de tempo de execução nativo da nuvem que avalia o contexto de execução, verificando a identidade do agente, a autorização da ferramenta, a intenção declarada e as fontes de dados de destino antes de cada invocação. Para atender aos padrões de segurança e conformidade corporativa, o AgentMinder integra-se ao OpenTelemetry. Essa estrutura registra logs de auditoria legíveis por máquina para cada interação do agente, estabelecendo uma cadeia de custódia verificável, expondo a telemetria operacional e permitindo a detecção automatizada de anomalias em fluxos de trabalho complexos com múltiplos agentes.

TrueSource protege a cadeia de suprimentos de software de código aberto.
Além da segurança de infraestrutura, a Broadcom lançou o TrueSource by Broadcom para lidar com riscos sistêmicos na cadeia de suprimentos de código aberto corporativa. Com a IA generativa acelerando a descoberta e a exploração de vulnerabilidades, a Broadcom enfatizou que a aplicação automática de patches não verificados introduz instabilidade operacional. Dados recentes do Off-by-1 Labs, da 1Password, indicaram que apenas 26% dos 6,000 patches gerados por IA avaliados resolveram vulnerabilidades com sucesso, sem comprometer a funcionalidade do aplicativo.

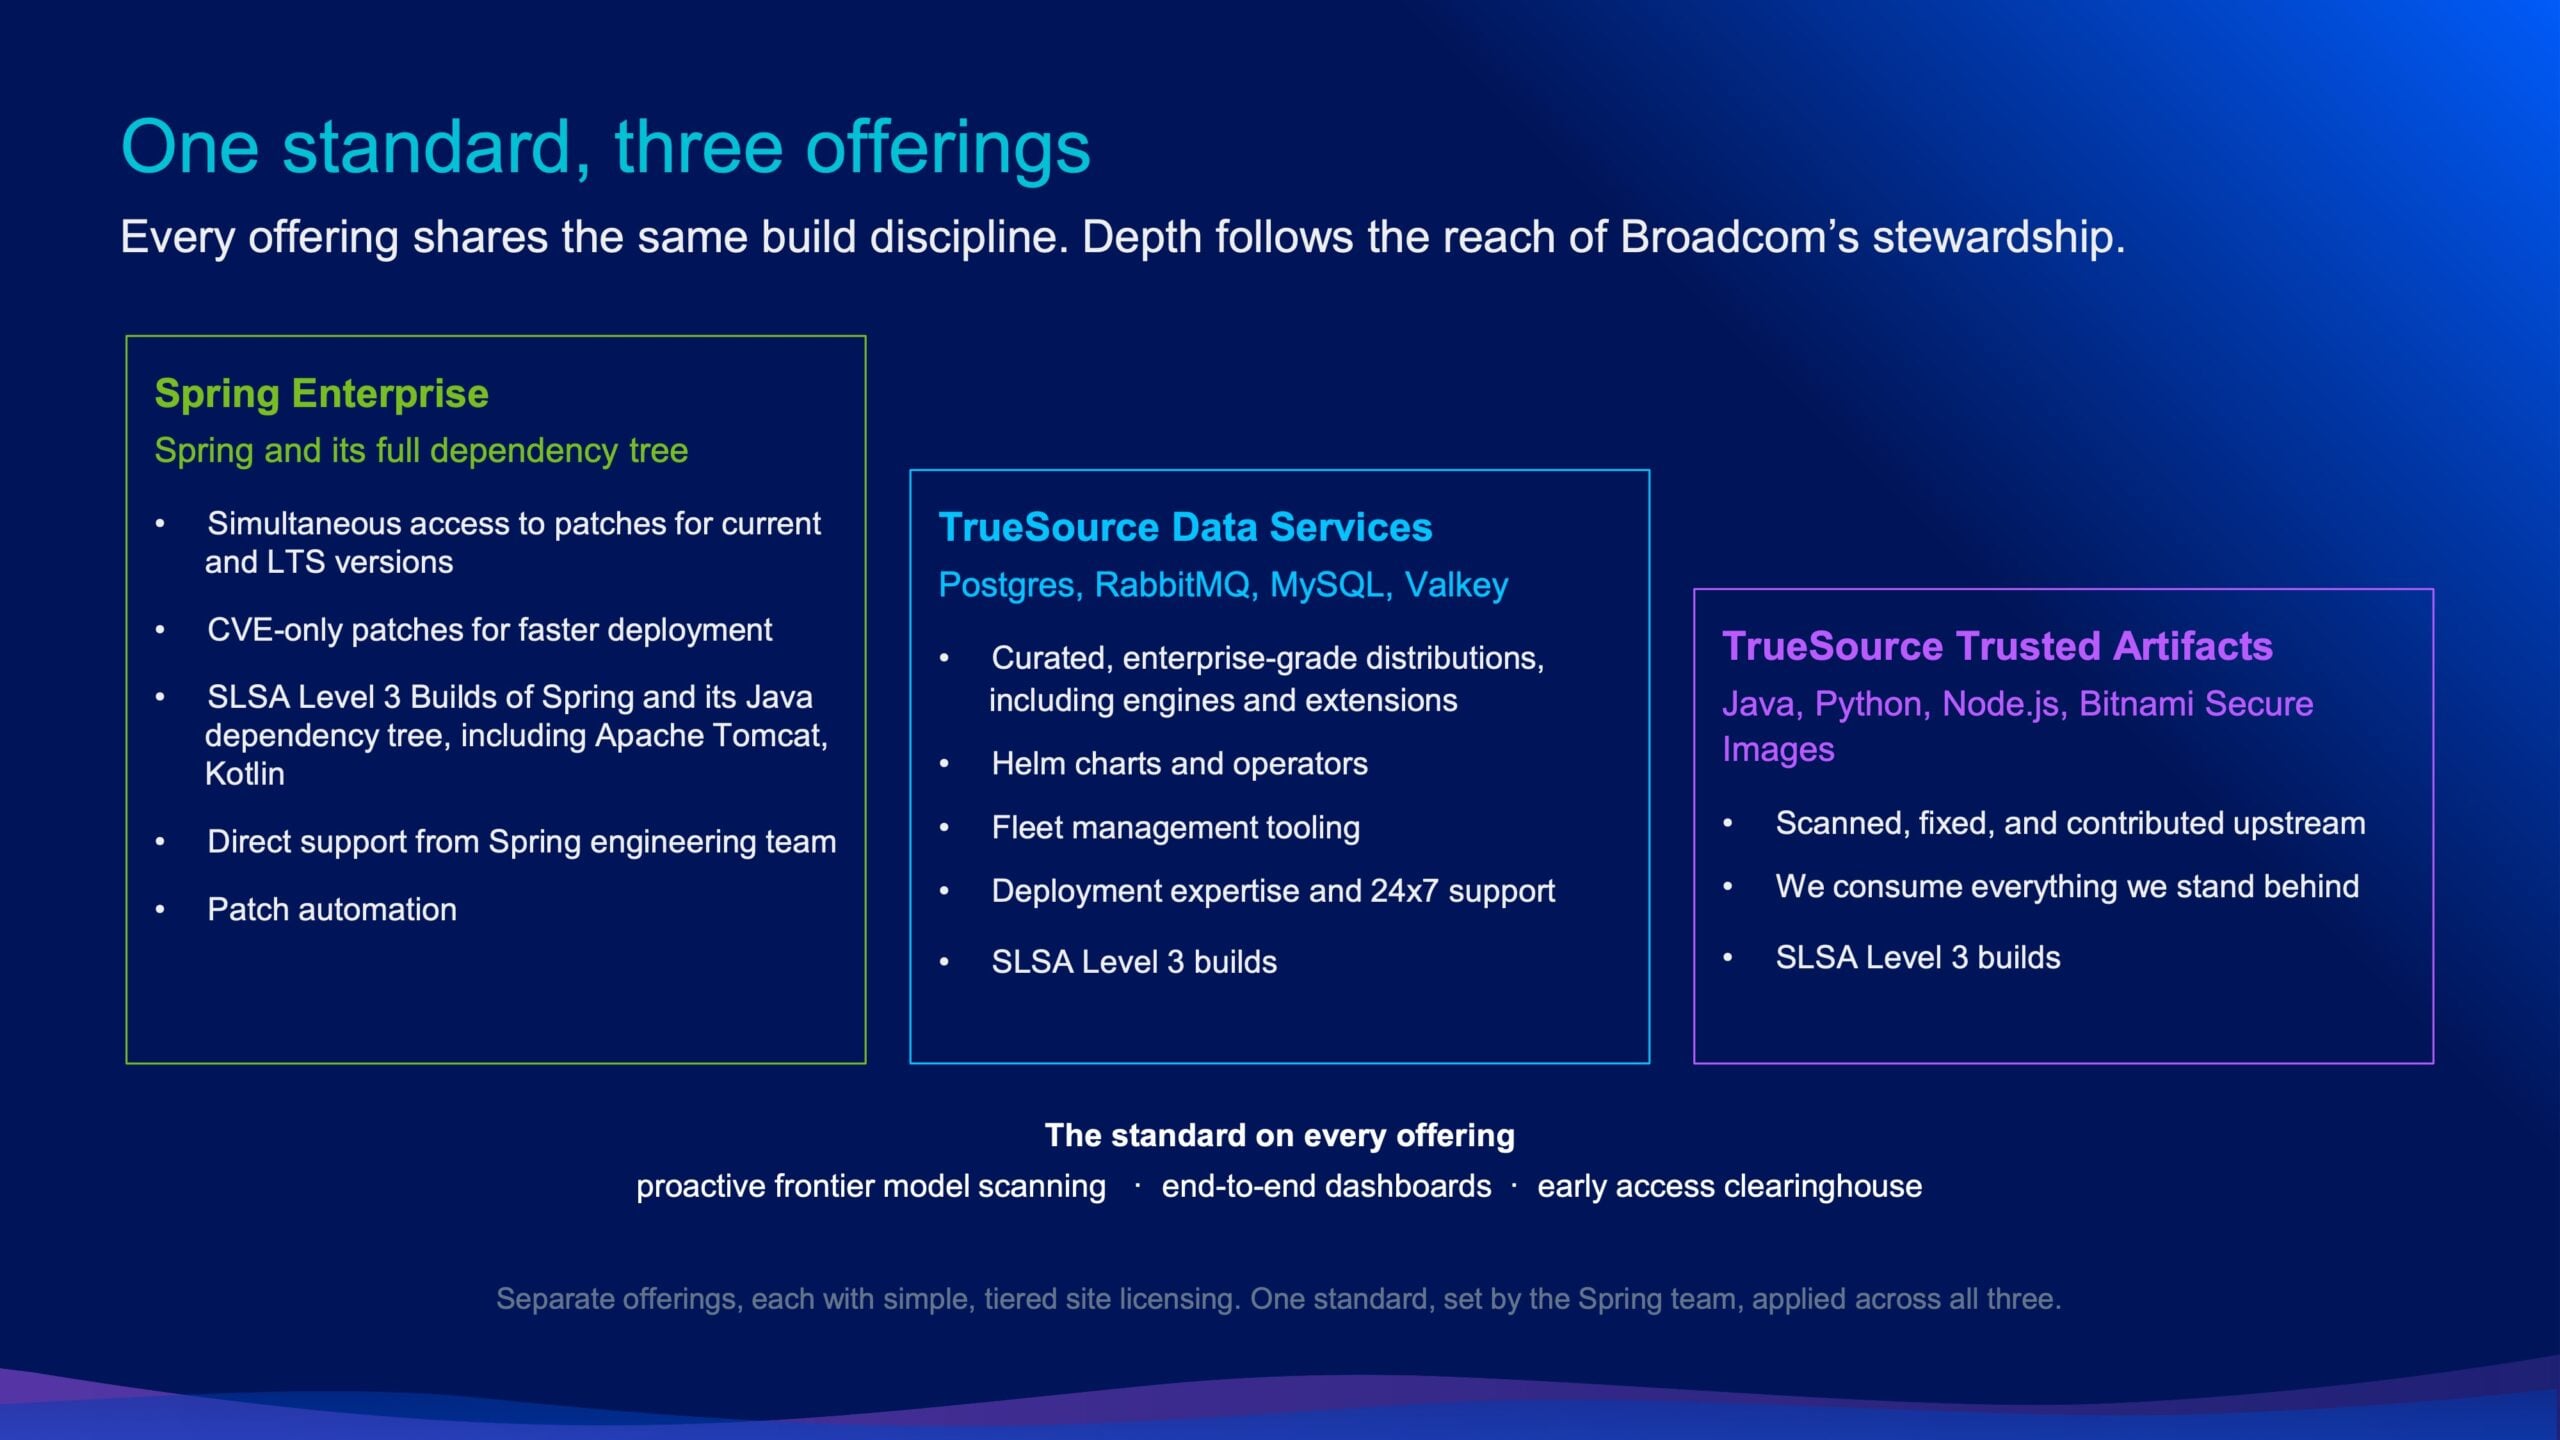
A TrueSource estabelece um modelo de curadoria baseado em compilações em ambiente controlado, colaboração com os mantenedores originais, varredura automatizada de repositórios e revisão humana de código:
O Spring Enterprise oferece suporte comercial e versões reforçadas dos principais mantenedores do framework Spring. Os engenheiros da Broadcom utilizam modelos de IA de ponta para analisar o framework e sua ampla árvore de dependências, consumindo mais de 12 bilhões de tokens de modelo em operações de análise nos últimos meses, mantendo a aprovação obrigatória de engenheiros humanos para cada correção. Os patches de segurança são entregues simultaneamente nas linhas de código aberto e nas versões corporativas ativas antes da divulgação pública das CVEs. A cobertura abrange toda a árvore de dependências de mais de 5,000 bibliotecas Java verificadas, incluindo Apache Tomcat e Kotlin, vinculadas e assinadas a versões específicas do Spring Boot. Patches pontuais que contêm apenas a correção permitem que as equipes de segurança implementem correções críticas de CVE sem a necessidade de grandes atualizações do framework.
O TrueSource Trusted Artifacts oferece versões seguras e impecáveis com certificação SLSA Build Level 3 para bibliotecas nos ecossistemas Java, Python e Node.js. A curadoria segue arquiteturas de referência rigorosas, aprovadas pelas equipes de software da Broadcom, e é complementada pelo catálogo Bitnami Secure Images, que fornece ambientes de execução de contêineres reforçados.
A TrueSource Data Services estende essa metodologia à infraestrutura crítica com estado, fornecendo builds validados, gráficos Helm, operadores Kubernetes e suporte para PostgreSQL, RabbitMQ, MySQL e Valkey.
Licenciamento e Disponibilidade
A Broadcom afirmou que o Spring Enterprise, o TrueSource Trusted Artifacts e o TrueSource Data Services estão disponíveis imediatamente sob modelos de licenciamento empresarial em níveis. Essas ofertas fornecem ferramentas automatizadas de correção de solicitações de pull, painéis de análise de impacto de raio de explosão e pipelines de correção de acesso antecipado para vulnerabilidades de dia zero descobertas em ambientes de produção.


 Amazon