

A Broadcom apresentou o VMware Private AI Cloud no VMware Explore, uma arquitetura de nuvem privada projetada para executar modelos de IA próximos aos dados corporativos. Em vez de mover dados confidenciais para provedores de modelos externos, a plataforma visa trazer os modelos para os dados dentro da infraestrutura privada da organização.
O VMware Private AI Cloud combina o VMware Cloud Foundation (VCF), o VMware AI Factory, a plataforma VMware Tanzu, o VMware vDefend e o VMware Avi Load Balancer em um ambiente unificado para executar cargas de trabalho de inferência, aplicativos com agentes, serviços em contêineres e máquinas virtuais tradicionais. Essa abordagem oferece às empresas uma infraestrutura e um modelo de operações comuns para cargas de trabalho de IA e de uso geral, mantendo o controle sobre a localização dos dados, as políticas de segurança e o consumo de recursos.
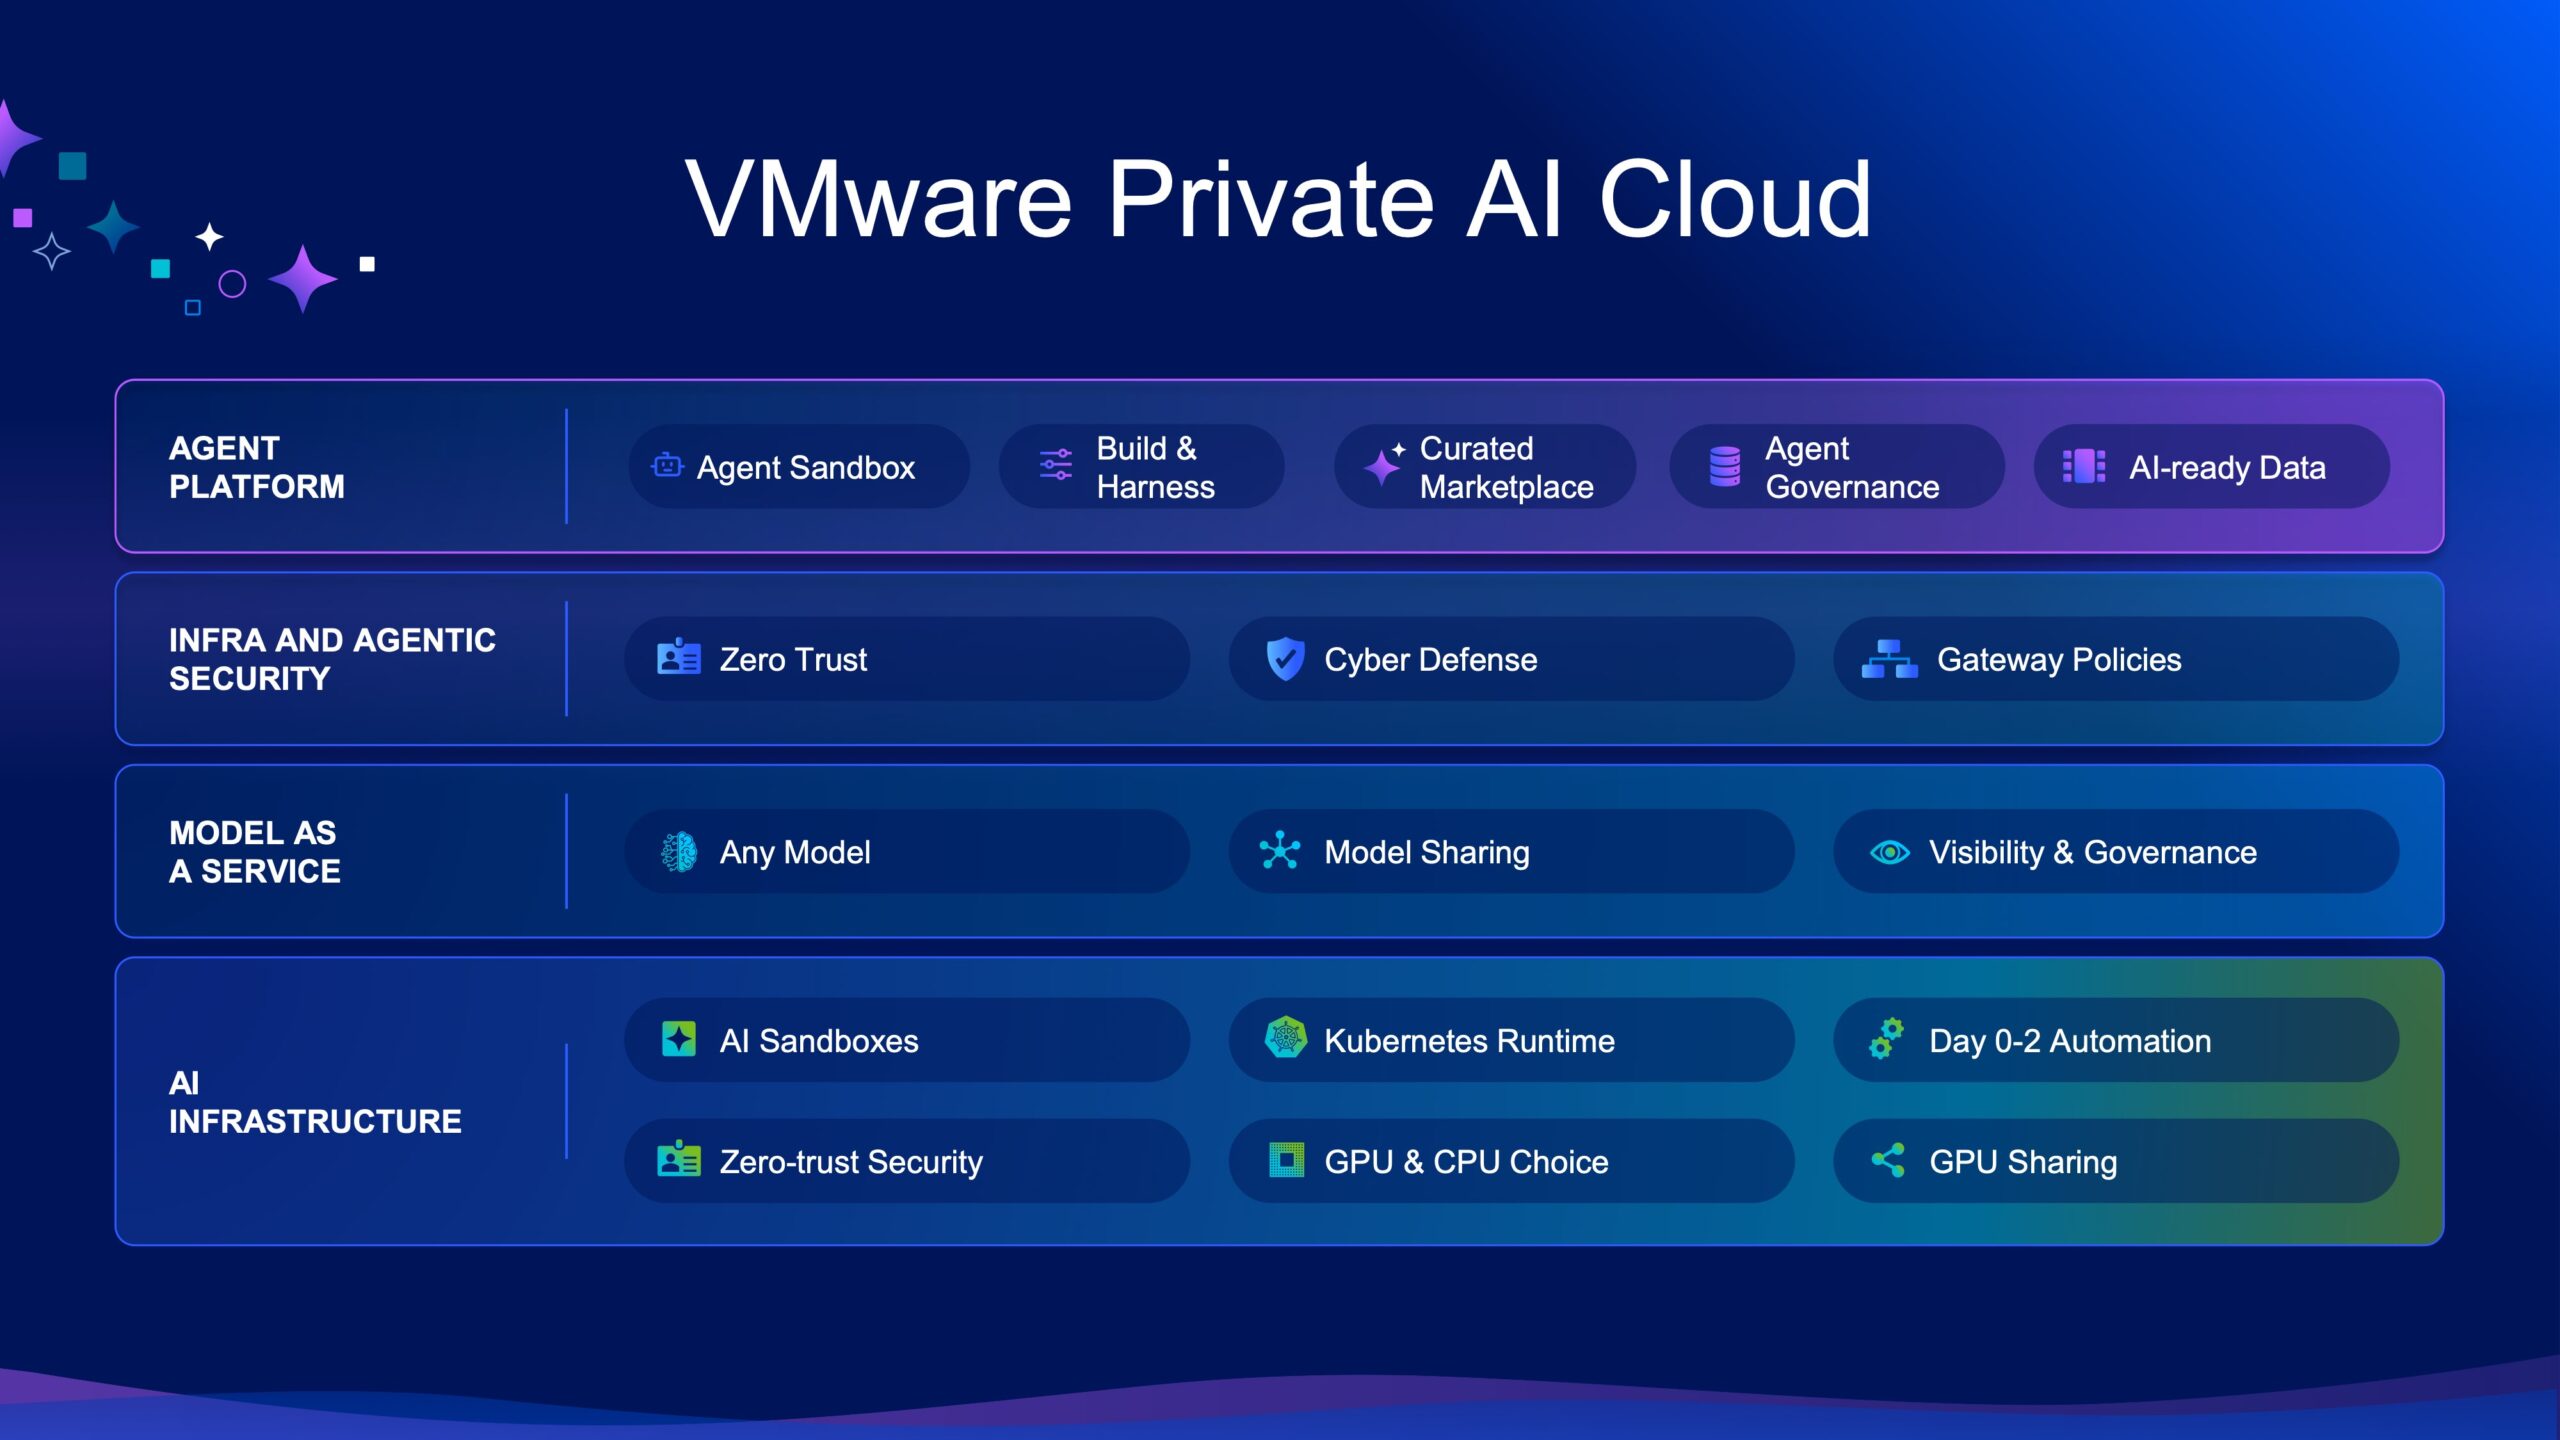
Ram Velaga, presidente do Grupo de Software de Infraestrutura da Broadcom, descreveu a plataforma como um ponto de convergência entre nuvem privada e infraestrutura de IA privada. O objetivo é dar suporte a aplicações de inferência e agentes em produção sem abrir mão da soberania dos dados, dos controles de conformidade ou dos custos operacionais previsíveis.
A VCF tem como alvo a infraestrutura de IA e os custos dos tokens.
O VMware Private AI Cloud foi projetado para abordar três principais áreas de custo em implantações de IA corporativas: despesas de capital com hardware, complexidade operacional e consumo de tokens. Esses custos podem aumentar à medida que as organizações passam de pequenos projetos-piloto de IA para cargas de trabalho de inferência de produção que exigem modelos maiores, volumes de solicitações mais altos e mais capacidade de GPU.
O VMware Cloud Foundation 9 introduz recursos de infraestrutura destinados a melhorar a utilização de recursos. O armazenamento em camadas de memória NVMe pode estender a capacidade de memória disponível usando armazenamento NVMe rápido como uma camada adicional, enquanto a deduplicação de armazenamento em todo o cluster reduz a duplicação de dados em todo o ambiente. Esses recursos foram projetados para melhorar a eficiência da infraestrutura para cargas de trabalho de IA que exigem recursos substanciais de memória e armazenamento.

O VCF também oferece suporte a infraestrutura heterogênea, incluindo CPUs, GPUs e outros aceleradores de diversos fornecedores. A plataforma suporta sistemas de servidores fornecidos pelos principais fabricantes de OEMs e ODMs, permitindo que as organizações selecionem o hardware com base nos requisitos de carga de trabalho, disponibilidade e custo, em vez de adotar uma única configuração de hardware.
A plataforma também adiciona recursos de gerenciamento para controlar o consumo de recursos de IA. O monitoramento de tokens oferece visibilidade sobre o uso do modelo e a atividade de inferência, enquanto o compartilhamento de modelos multi-inquilino permite que vários usuários ou aplicativos acessem serviços de modelo comuns. O rastreamento aprimorado de GPU e vGPU fornece informações mais detalhadas sobre a alocação e utilização do acelerador. Um painel de observabilidade de métricas de IA reúne essas medições em uma visão operacional centralizada.
VMware AI Factory automatiza o caminho para a produção.
A Broadcom também anunciou o VMware AI Factory, a base definida por software para o VMware Private AI Cloud. O VMware AI Factory tem como objetivo simplificar a implementação de infraestrutura pronta para IA e reduzir o tempo necessário para migrar do hardware físico para um endpoint de modelo de produção.
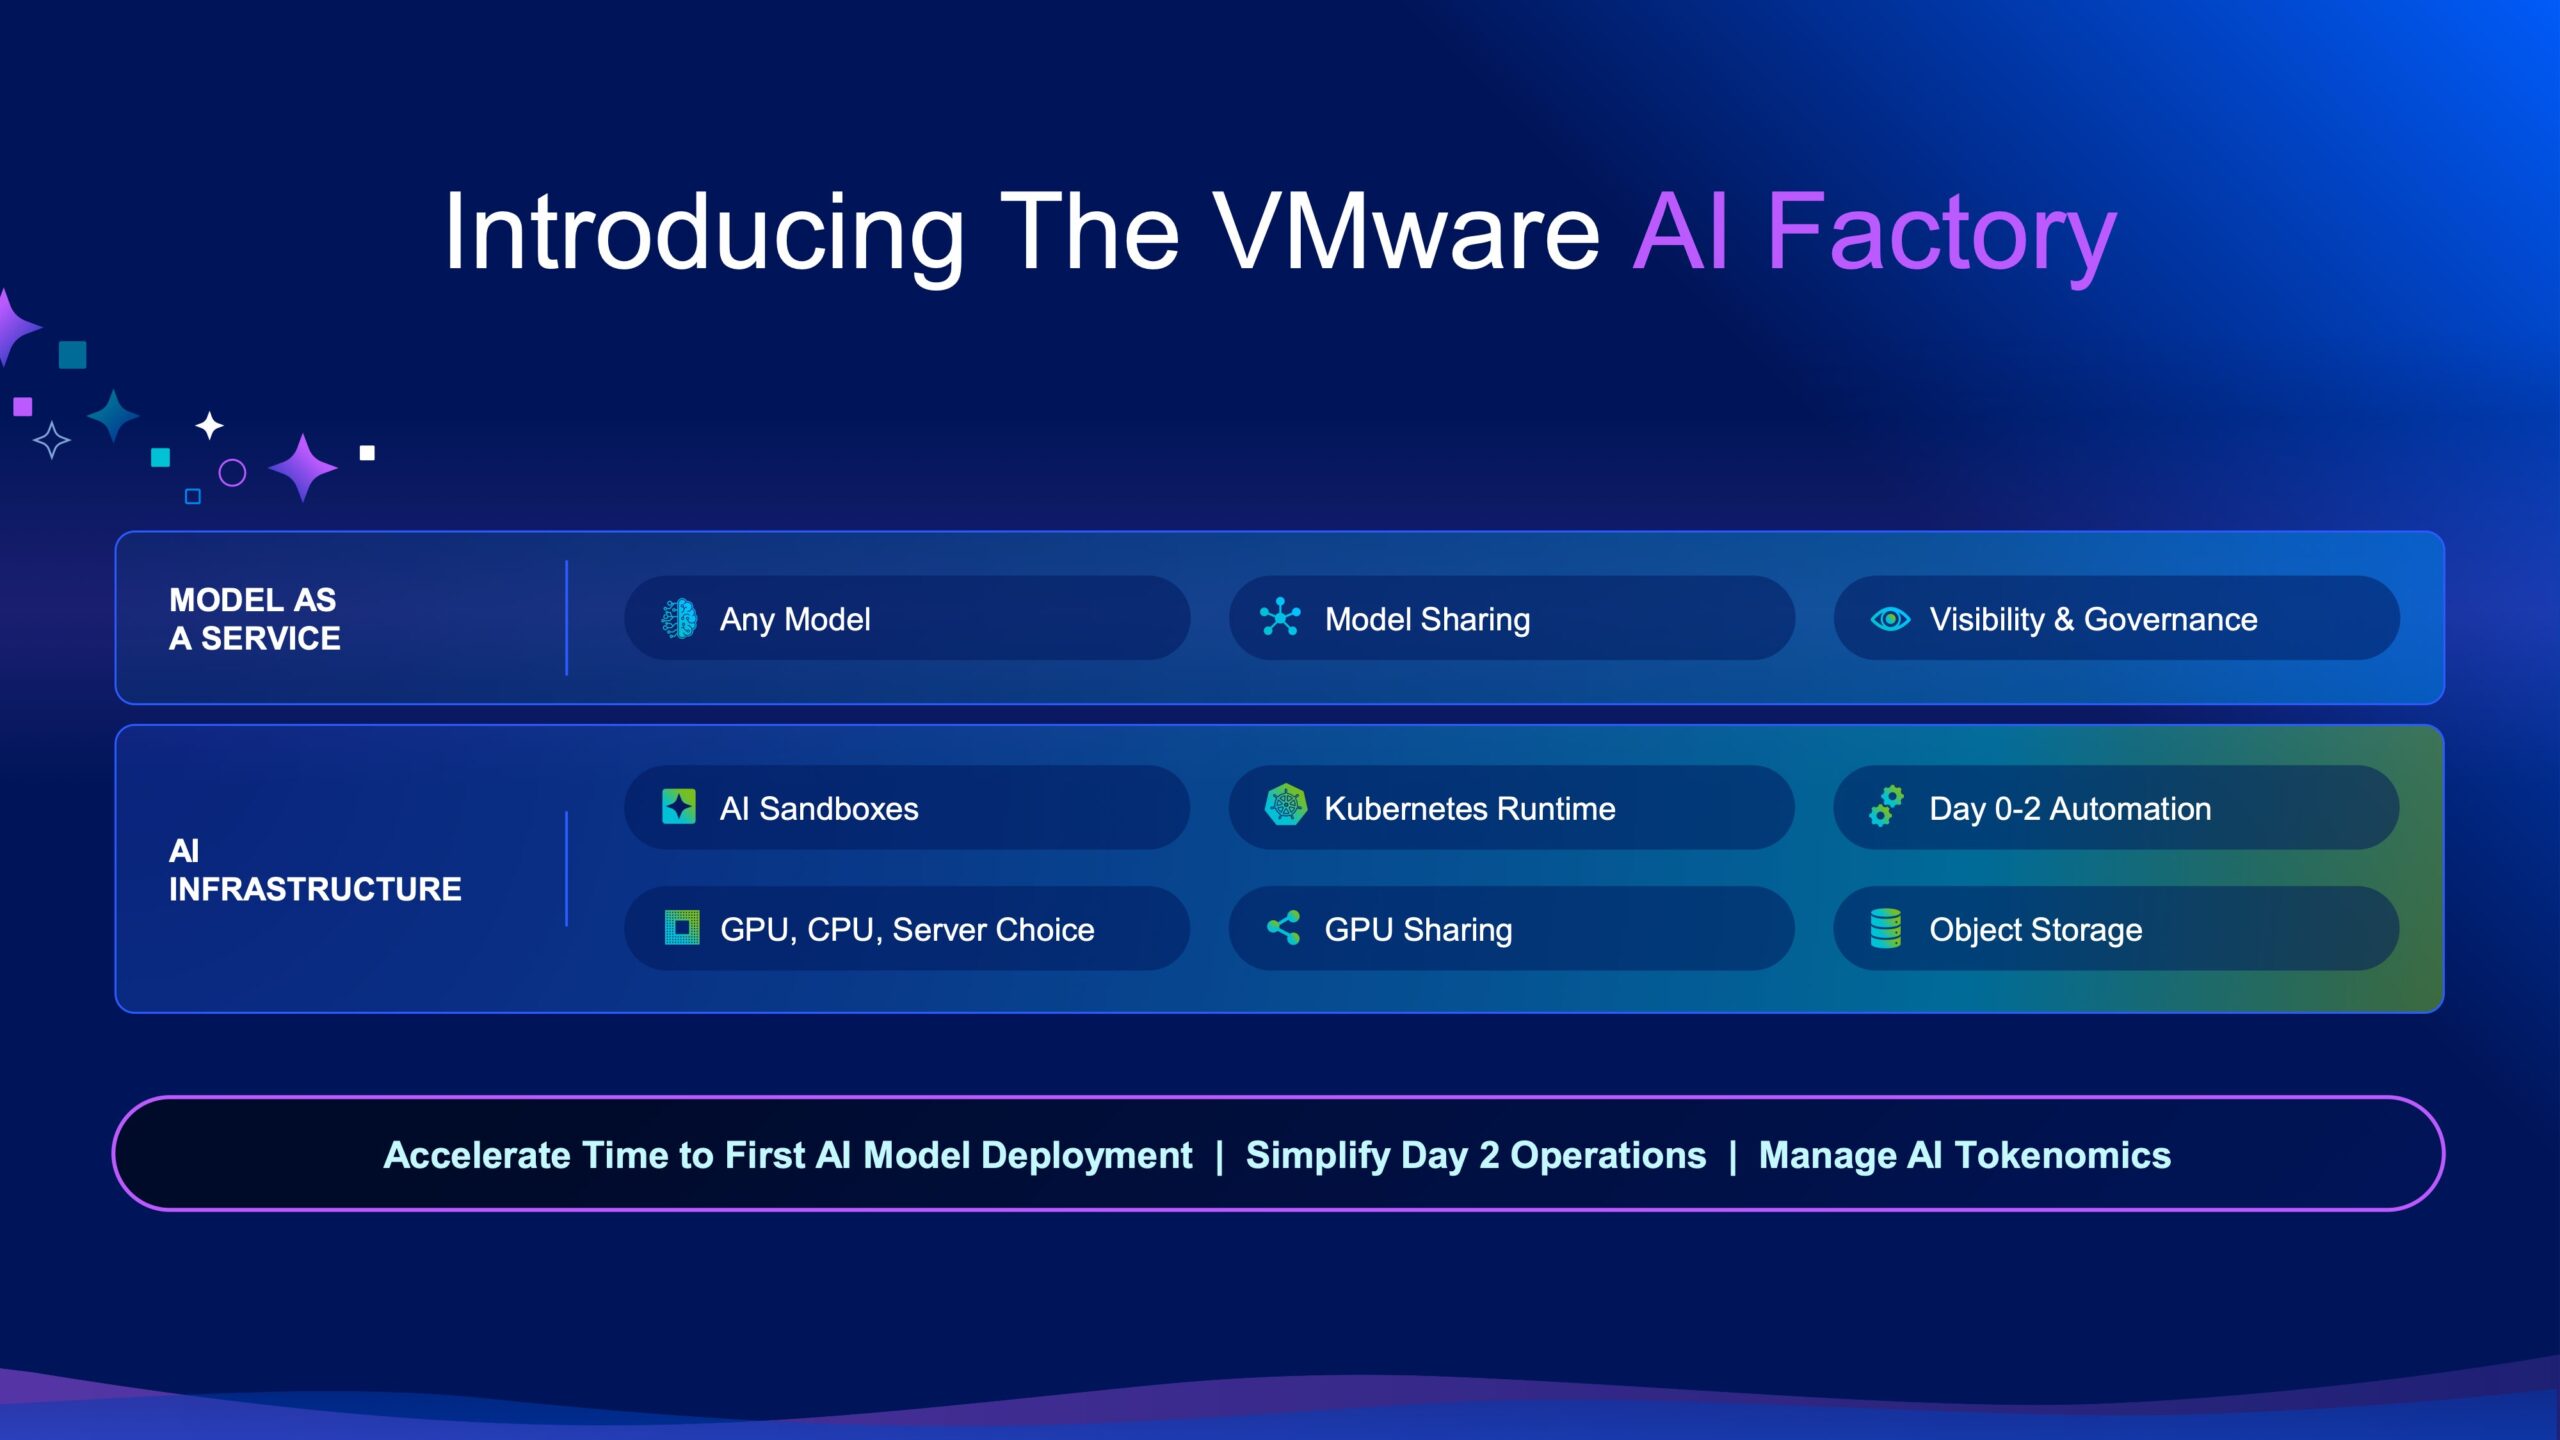
A plataforma foi projetada para abranger tanto a implantação inicial da infraestrutura quanto as operações contínuas do Dia 2. Isso inclui a automatização do provisionamento de infraestrutura, a implantação de serviços de modelos e o gerenciamento dos requisitos operacionais das cargas de trabalho de IA após a implantação. A Broadcom também posiciona o VMware AI Factory como um mecanismo para melhorar a visibilidade da economia de tokens e do consumo de recursos à medida que o uso do modelo aumenta.
O ambiente de execução do modelo VCF é baseado no vLLM, que fornece uma camada de serviço comum para os modelos suportados. A Broadcom afirmou que os clientes do VCF podem executar mais de 150 modelos comerciais e de código aberto por meio da plataforma. Isso permite que as organizações selecionem modelos com base no suporte a idiomas, requisitos de contexto, recursos multimodais, desempenho de raciocínio e compatibilidade de hardware.
Modelos validados permitem serviços de modelos privados
A Broadcom anunciou que modelos da Google, NVIDIA, NEC, Alibaba Cloud e Z.ai foram testados e validados para o VMware Cloud Foundation. O programa de validação visa proporcionar às empresas um caminho mais claro para a implementação de modelos selecionados em infraestruturas locais e sua disponibilização para usuários internos por meio de ofertas de Modelo como Serviço (MaaS).

Os modelos validados anunciados para VCF incluem:
- NVIDIA Nemotron 3: A família Nemotron 3 inclui modelos multimodais abertos baseados em uma arquitetura híbrida Mamba-Transformer Mixture-of-Experts. Os modelos suportam uma janela de contexto de até 1 milhão de tokens e são projetados para fluxos de trabalho de longa duração com agentes em aplicações corporativas.
- Google DeepMind Gemma 4: Gemma 4 é uma família de modelos multimodais de código aberto e pesos livres, destinada à execução local. Sua disponibilidade no VCF oferece às organizações a opção de desenvolver e implantar agentes autônomos em sua própria infraestrutura.
- NEC cotomi: O modelo Cotomi da NEC é otimizado para o idioma japonês e treinado em conjuntos de dados selecionados. A Broadcom afirmou que o modelo proporciona uma melhoria de 40% na eficiência de tokens.
- Alibaba Cloud Qwen 3.7-27B: Um modelo multimodal proprietário com uma janela de contexto de 1 milhão de tokens. Inclui recursos de raciocínio multimodal e foi projetado para cargas de trabalho com agentes.
- Z.ai GLM 5.2: O GLM 5.2 é um Modelo Geral de Linguagem de código aberto, projetado para agentes de codificação e raciocínio locais. O modelo visa suportar fluxos de trabalho autônomos de múltiplas etapas, mantendo os dados dentro do ambiente corporativo.
O esforço de validação de modelos visa reduzir a incerteza de implantação para empresas que desejam executar modelos comerciais e de código aberto em infraestrutura privada. A Broadcom afirmou que os fornecedores de modelos estão trabalhando com a empresa para disponibilizar os modelos validados por meio dos serviços integrados do VCF.
O relatório Private Cloud Outlook 2026 da Broadcom indicou que 56% das empresas já executam ou planejam executar inferência de IA em produção em nuvem privada. O VCF está posicionado para dar suporte a essas implementações, juntamente com máquinas virtuais existentes, cargas de trabalho do Kubernetes e serviços conteinerizados.
Testes independentes usando os padrões MLPerf Inference v5.1 confirmaram que o VCF apresentou desempenho equivalente à infraestrutura bare-metal, de acordo com a Broadcom. O objetivo dos testes é demonstrar que a virtualização e o gerenciamento de nuvem privada podem suportar inferência em produção sem a necessidade de uma infraestrutura de IA bare-metal dedicada.
Segurança em camadas para cargas de trabalho de IA
O VMware Private AI Cloud utiliza um modelo de segurança em camadas, alinhado com o NIST Cybersecurity Framework 2.0. A plataforma combina controles de infraestrutura, segmentação de rede, proteção da camada de aplicação, segurança da cadeia de suprimentos e recursos de conformidade contínua.
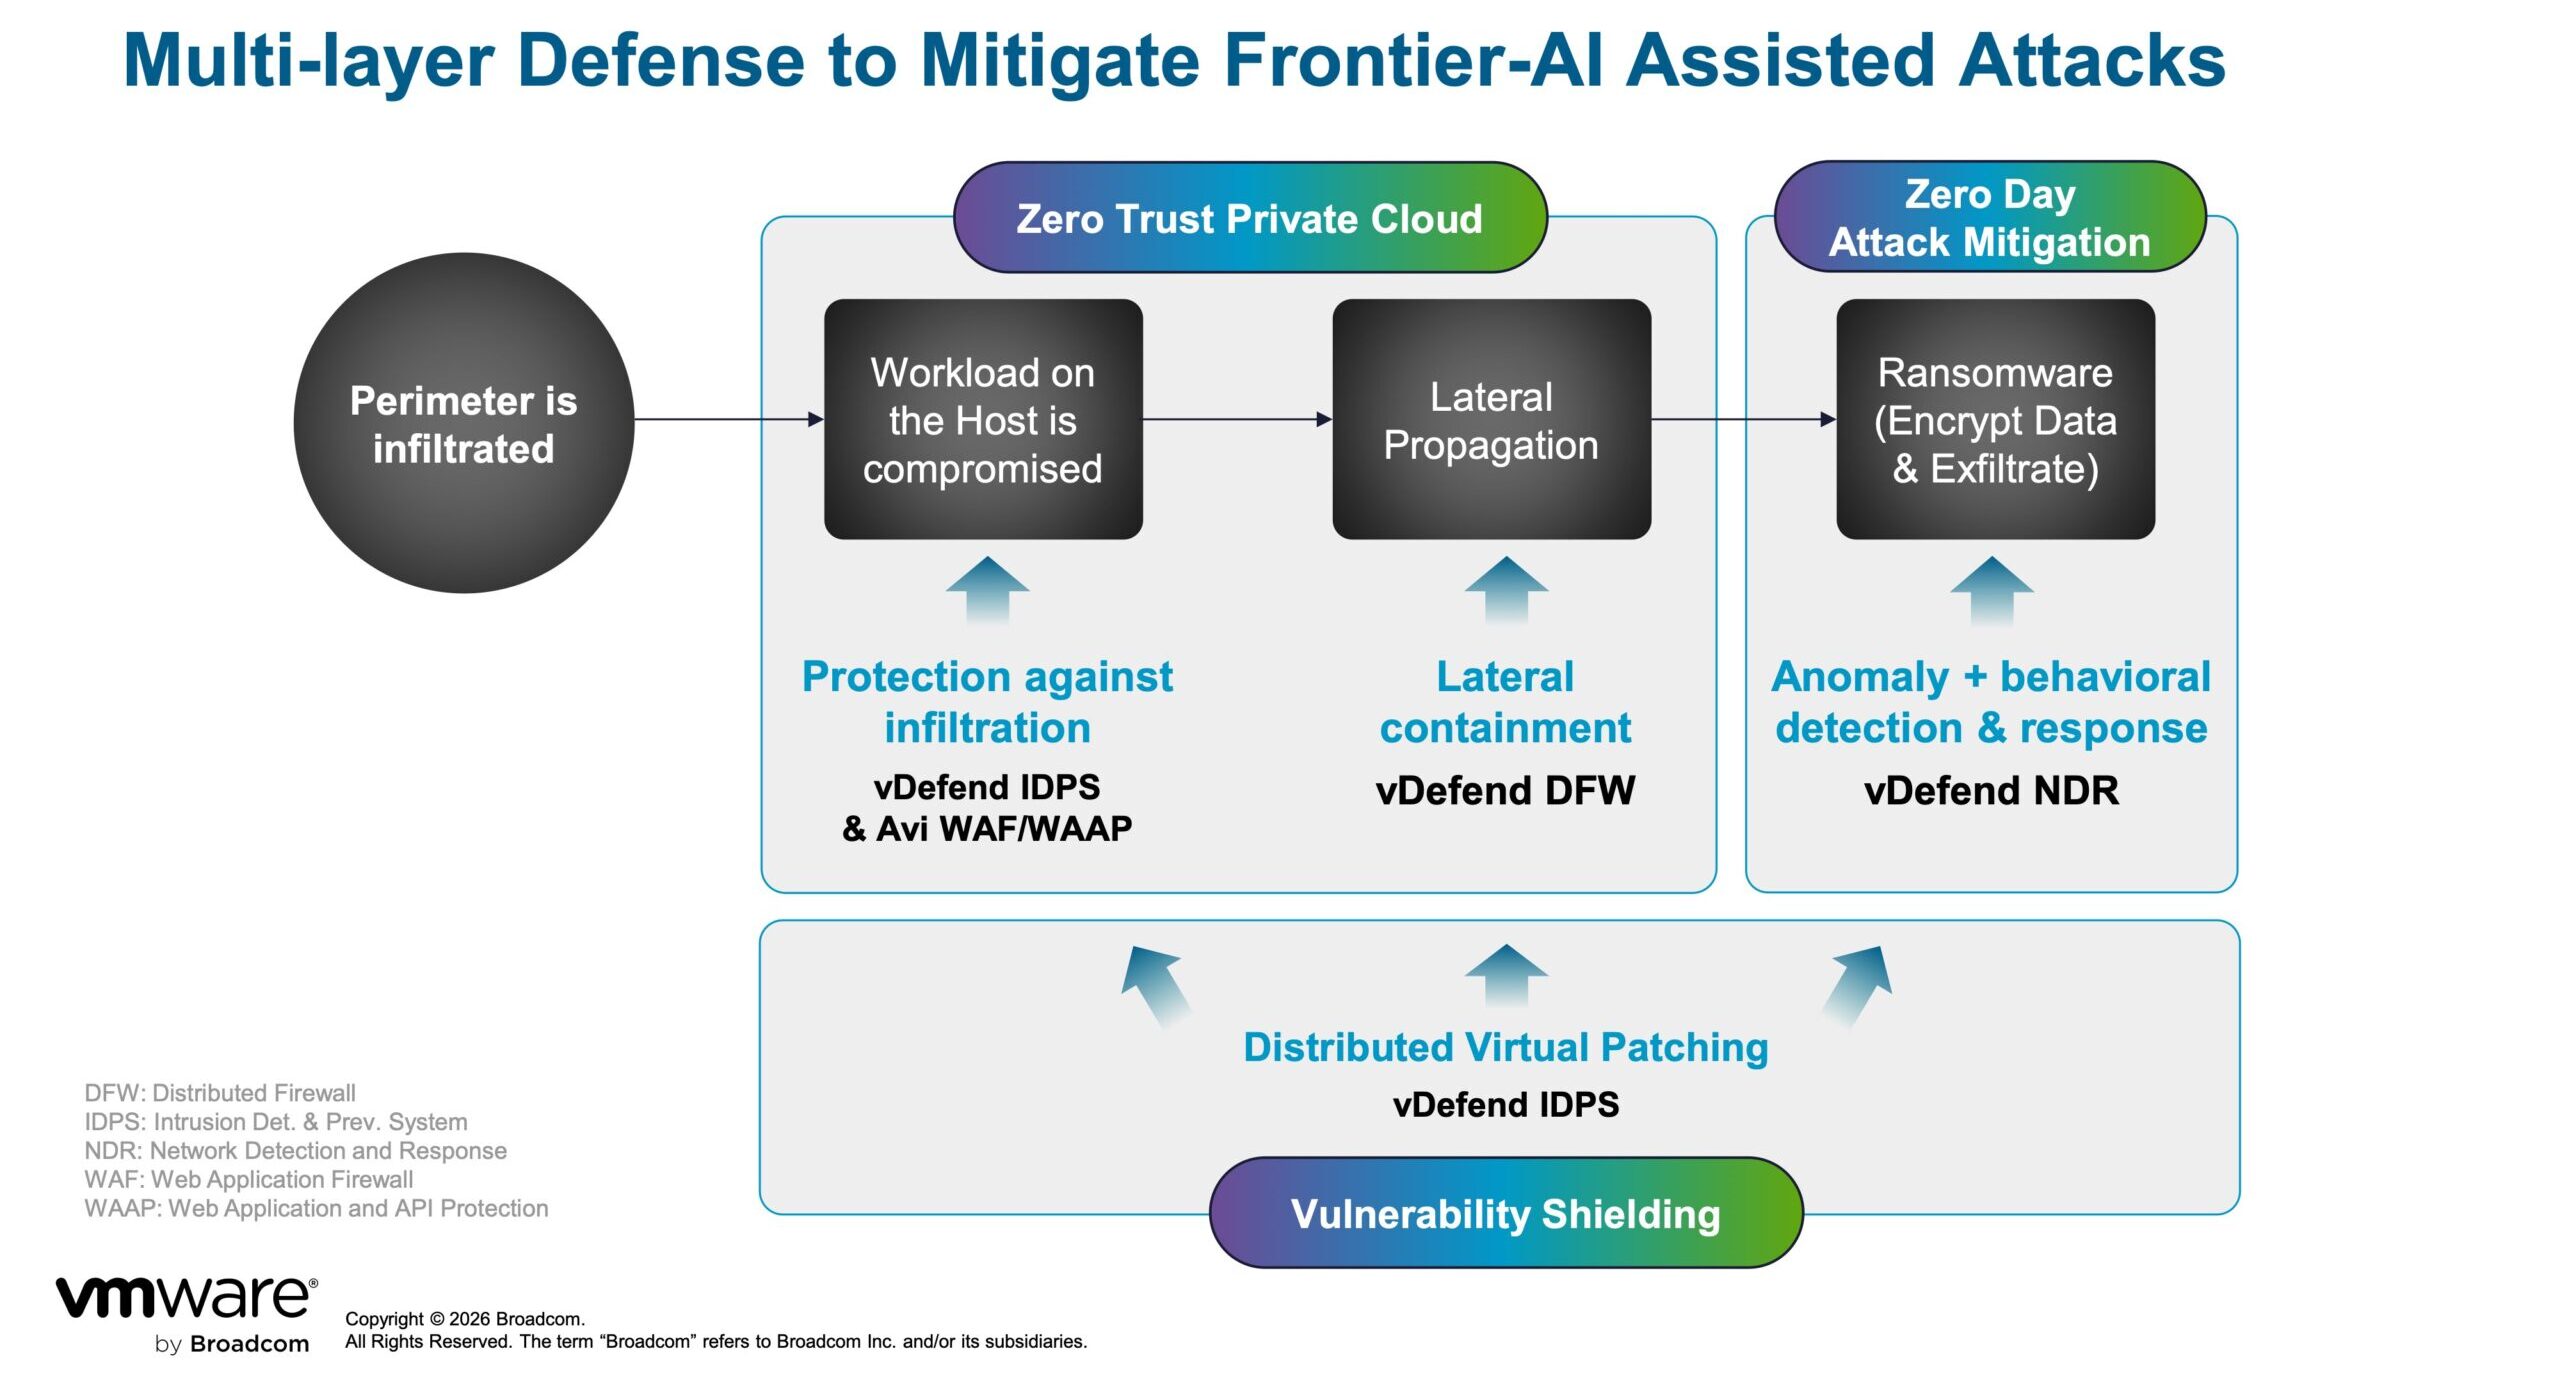
O VMware vDefend oferece microsegmentação e controles de segurança lateral em nível de hipervisor. O patch virtual foi projetado para proteger cargas de trabalho contra vulnerabilidades conhecidas sem exigir alterações imediatas nos aplicativos ou tempo de inatividade da infraestrutura. O monitoramento do fluxo de tráfego também pode identificar comunicações inesperadas entre cargas de trabalho e ajudar a detectar implantações de IA não autorizadas ou ocultas.
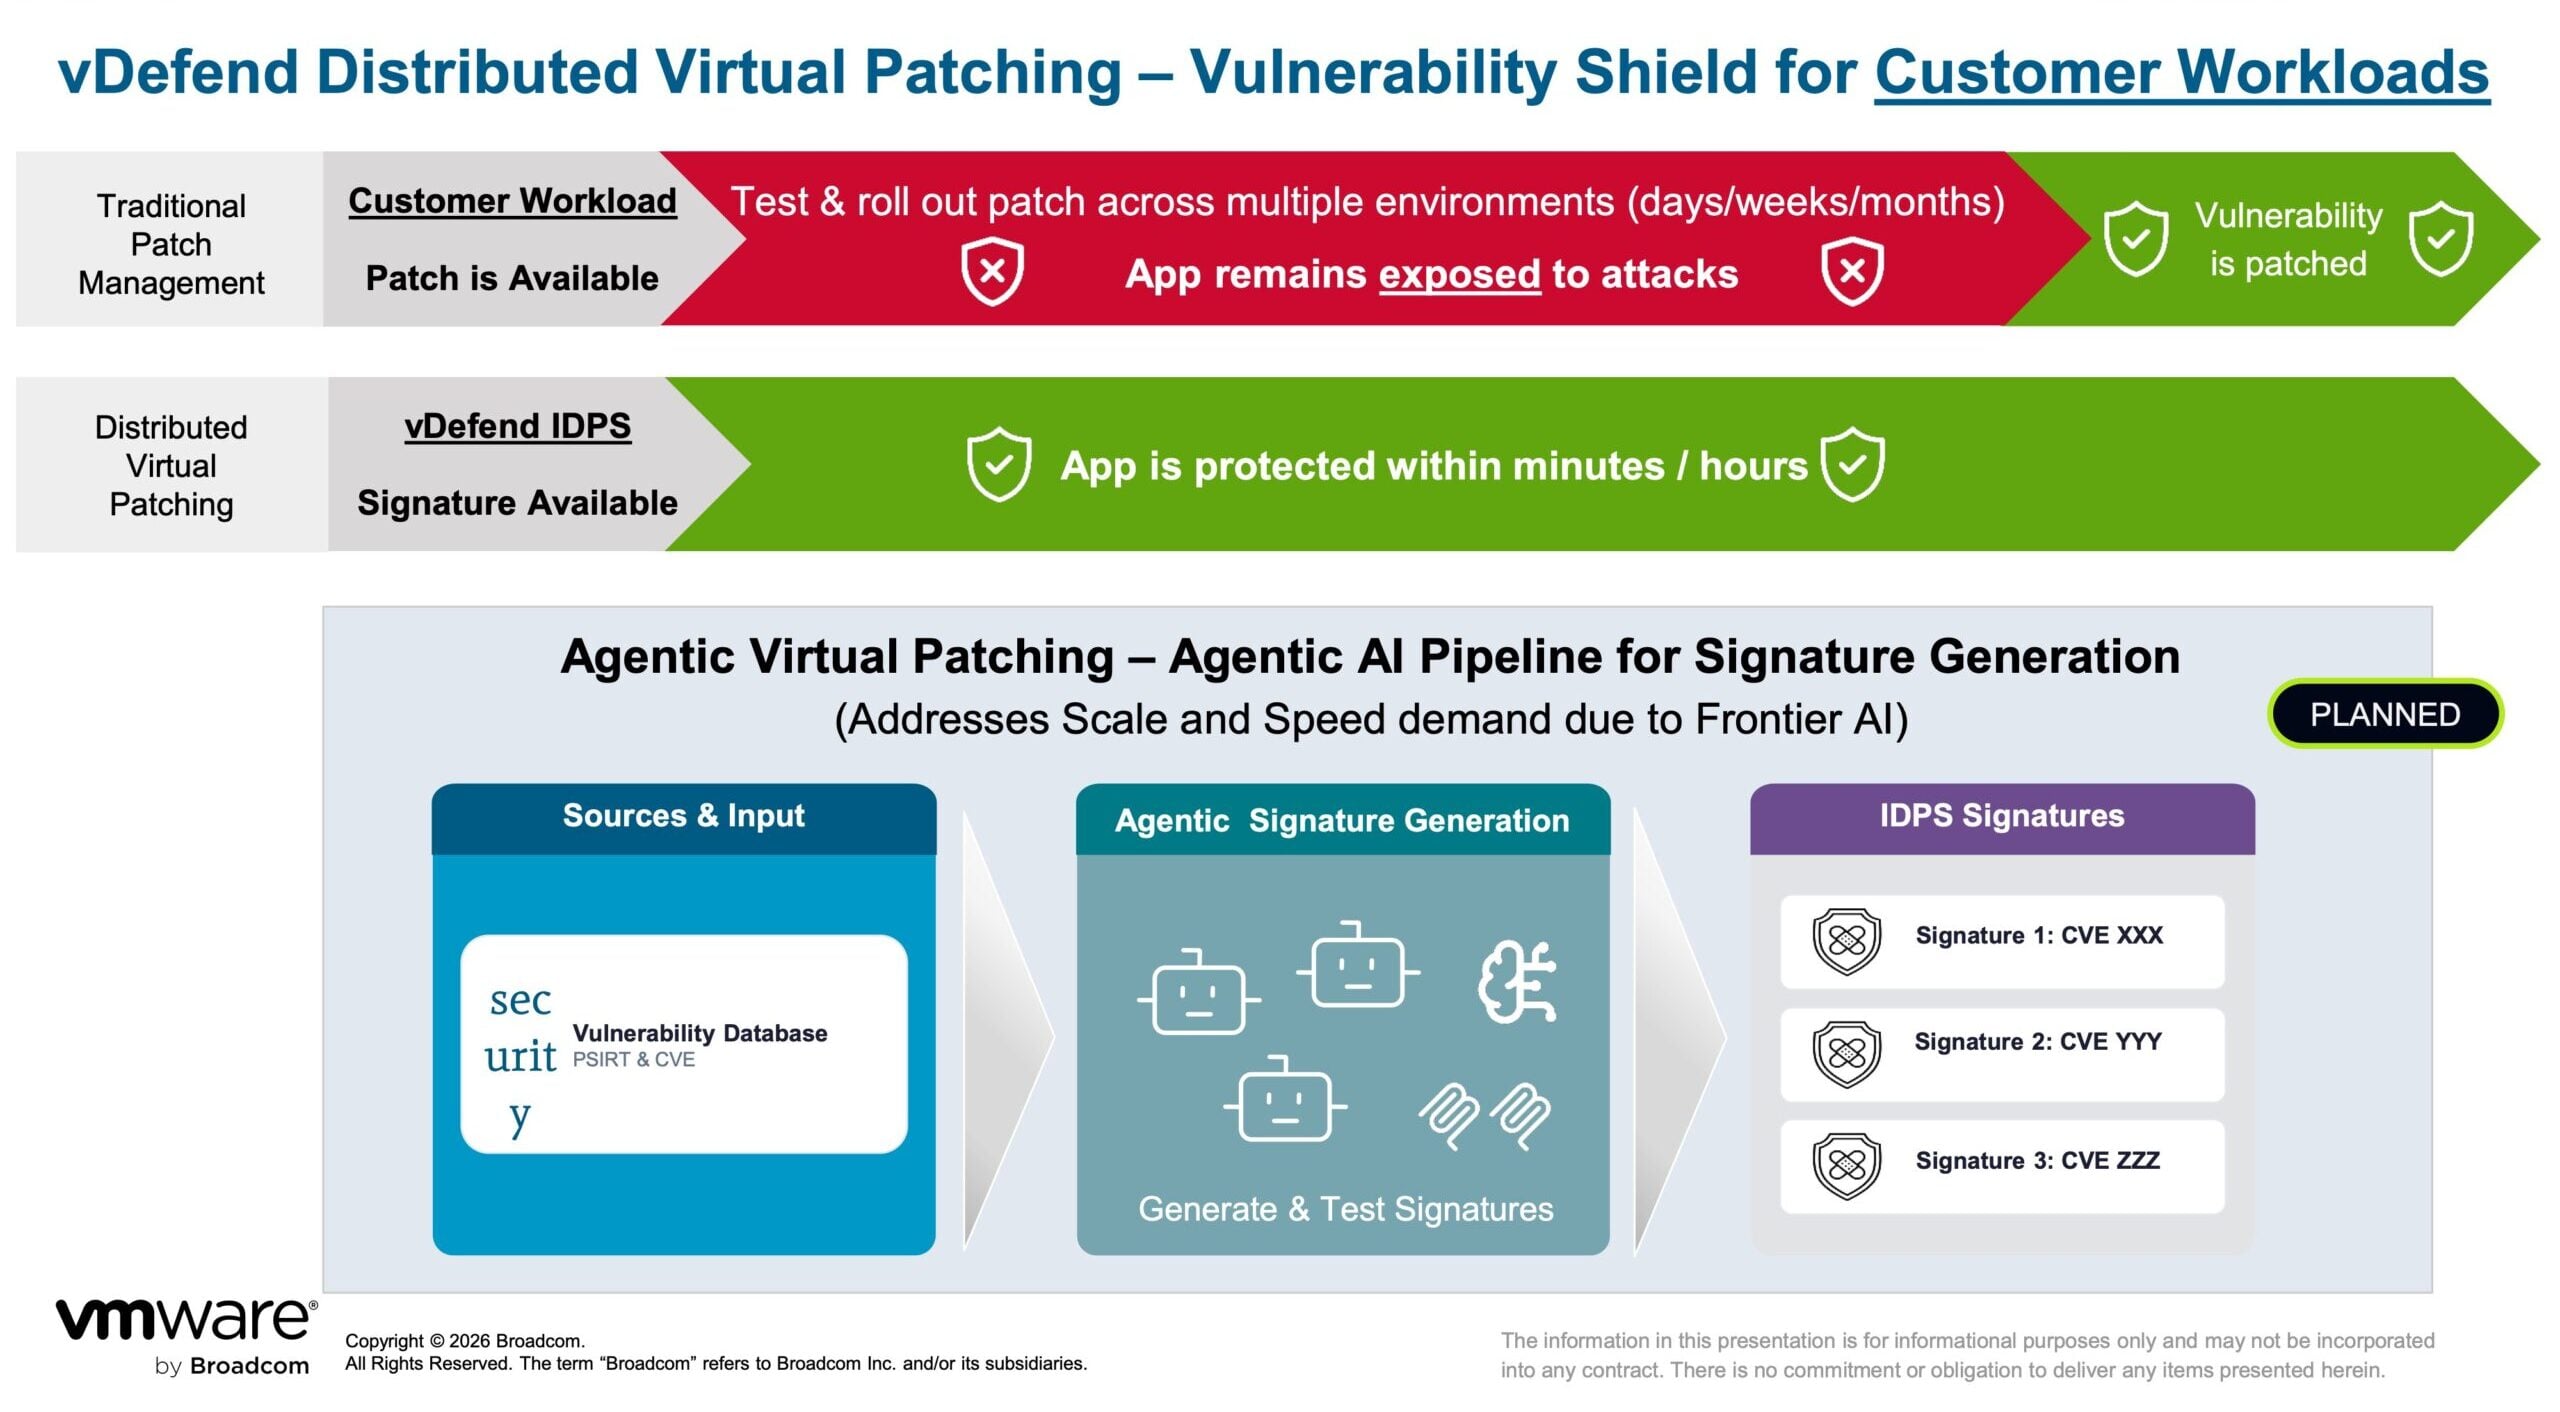
A Broadcom está expandindo o vDefend para cargas de trabalho de IA com agentes. Os recursos atualizados foram projetados para identificar componentes de agentes por meio do monitoramento contínuo de tráfego, detectar o uso não autorizado de sistemas de IA e distribuir patches virtuais usando assinaturas de Sistemas de Detecção e Prevenção de Intrusões (IDPS) geradas por IA.
O VMware Avi Load Balancer adiciona proteção na camada de aplicação por meio de seu firewall de aplicativos web e recursos de segurança de API. Para cargas de trabalho com agentes, o Avi foi projetado para restringir o acesso dos agentes a ferramentas não autorizadas, identificar comportamentos anômalos que possam indicar um ataque de dia zero e aplicar controles de proteção de dados para ajudar a prevenir a exfiltração não autorizada.
TrueSource amplia os controles de cadeia de suprimentos de código aberto.
A Broadcom também apresentou os recursos do TrueSource para software e serviços de dados usados em ambientes de IA privados. O TrueSource Trusted Artifacts aplica processos de compilação do zero nos ecossistemas Java, Python e Node.js, além do catálogo de imagens seguras da Bitnami.

As versões do Spring Enterprise são selecionadas e mantidas pela equipe do Spring. A Broadcom afirmou que as versões incluem correções que são analisadas em modelos de ponta e verificadas por humanos, com as correções sendo implementadas em todas as linhas de versão suportadas.
O TrueSource Data Services estende essa mesma abordagem aos componentes de infraestrutura de dados. Os serviços iniciais incluem PostgreSQL, RabbitMQ, MySQL e Valkey. Isso fornece uma fonte controlada para componentes de banco de dados e mensagens comumente implantados, que podem dar suporte a aplicações de IA e fluxos de trabalho com agentes.
A plataforma Tanzu adiciona controles para agentes autônomos.
A Broadcom também anunciou novas bases de dados prontas para IA e recursos de tempo de execução de agentes para a plataforma VMware Tanzu. A plataforma Tanzu se posiciona como a plataforma de aplicativos e agentes que opera dentro da VMware Private AI Cloud.

Agentes autônomos introduzem riscos diferentes daqueles associados a aplicações convencionais. Os agentes podem consultar dados, invocar ferramentas, interpretar instruções e executar ações em sistemas conectados de forma independente. Sem controles suficientes, um agente pode exceder seu escopo atribuído, acessar recursos não autorizados, expor informações sensíveis ou gerar custos inesperados de infraestrutura e de saída da nuvem.
A plataforma Tanzu aborda esses riscos com um modelo de tempo de execução de negação por padrão. Os agentes não têm acesso a APIs, redes, servidores MCP ou à internet, a menos que seja explicitamente concedido. Um repositório de credenciais isolado mantém as credenciais ocultas dos próprios agentes, reduzindo o risco de roubo de credenciais, uso indevido e ataques de injeção de prompts.
A plataforma também inclui um ambiente de desenvolvimento pré-construído com habilidades aprovadas, pacotes de fluxo de trabalho, controles com interação humana e serviços de memória integrados. Esses componentes visam fornecer um caminho de desenvolvimento controlado para a criação de agentes, mantendo as salvaguardas operacionais durante a execução.
O AgentMinder oferece controle centralizado de agentes.
A Broadcom apresentou o AgentMinder como um plano de controle central para agentes de IA autônomos. O sistema trata cada agente como uma identidade corporativa e associa essa identidade a uma missão definida, ferramentas aprovadas e recursos autorizados.

A aplicação de políticas em tempo de execução aplica o princípio do menor privilégio à invocação de ferramentas. Isso permite que as empresas determinem quais ferramentas um agente pode usar e sob quais condições. O AgentMinder também fornece registros de auditoria da atividade do agente, oferecendo às equipes de segurança e conformidade visibilidade sobre as ações realizadas por sistemas autônomos.
A combinação de identidade do agente, aplicação de políticas e auditabilidade visa fornecer uma camada de governança para organizações que implantam vários agentes em diferentes departamentos e aplicativos.
Fundamentos de dados preparados para IA mantêm o contexto na empresa
As novas bases de dados preparadas para IA na Plataforma Tanzu processam dados empresariais estruturados e não estruturados dentro do ambiente controlado pelo cliente. Os produtos de dados resultantes são projetados para fornecer aos agentes informações selecionadas e ricas em contexto, sem exigir que os dados de origem saiam da nuvem privada.

Esses produtos de dados podem ser publicados no marketplace da Plataforma Tanzu como serviços governados. Desenvolvedores e agentes podem descobrir e consumir os serviços por meio de um catálogo centralizado, enquanto os proprietários dos dados mantêm o controle sobre como as informações são preparadas, expostas e gerenciadas.
A abordagem visa melhorar a qualidade do contexto disponível para os agentes, reduzir a dependência de dados não curados e diminuir o consumo de tokens, fornecendo informações mais relevantes para o modelo. Ela também ajuda a manter dados sensíveis, metadados e recursos computacionais dentro da infraestrutura controlada da organização.
Disponibilidade
A Broadcom afirmou que os novos recursos da plataforma VMware Tanzu, anunciados no VMware Explore, estarão disponíveis ao público em geral no outono de 2026.


 Amazon