

A IBM anunciou o lançamento do IBM Storage DS8000 Release 10.2, uma atualização para sua principal plataforma de armazenamento empresarial, projetada para IBM Z , IBM LinuxONE e ambientes de missão crítica de alto desempenho. O lançamento visa atender às demandas de grandes empresas, com foco em maior densidade de unidades, telemetria operacional mais abrangente e resiliência cibernética automatizada.
Módulo FlashCore de Quinta Geração (FCM5)
A versão 10.2 introduz o módulo IBM FlashCore de quinta geração (FCM5) , alojado no gabinete High-Performance Flash Enclosure (HPFE) Gen 3 E3 redesenhado. A arquitetura faz a transição do meio físico para o formato padrão Enterprise and Datacenter (EDSFF), proporcionando melhor fluxo de ar, menor sobrecarga térmica e integração com o Active Energy Management (AEM) para monitoramento em tempo real de energia e refrigeração.
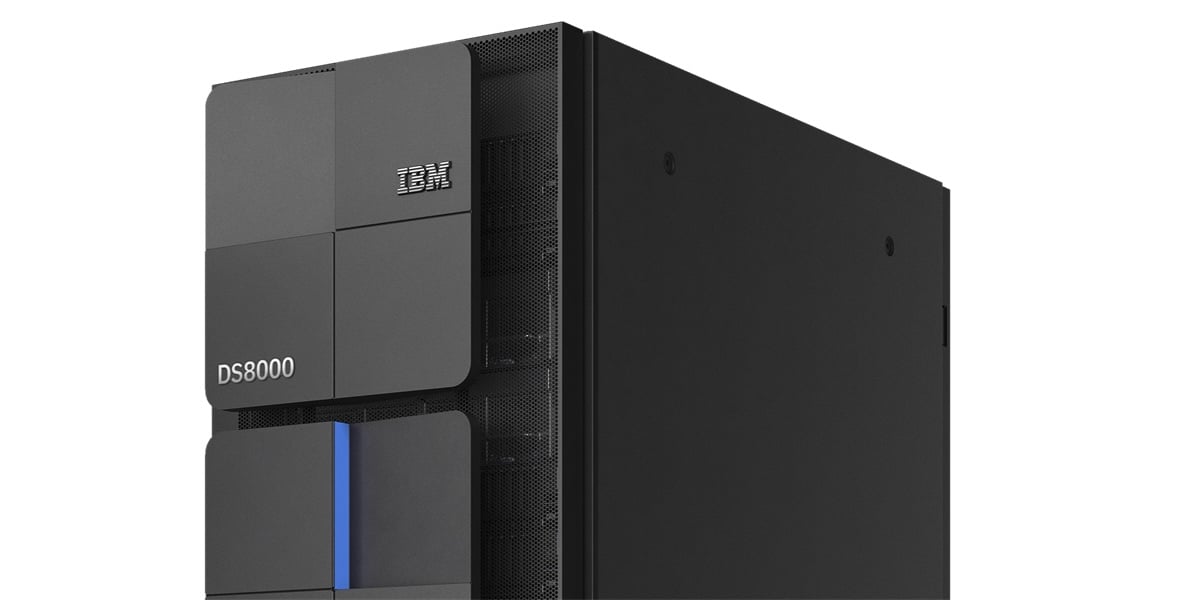
A IBM afirma que o throughput e as IOPS da estrutura de armazenamento de back-end são duplicados com o uso da conectividade NVMe sobre PCIe Gen 4. Essa melhoria na interface beneficia especificamente cargas de trabalho transacionais corporativas com grande volume de leitura e que não são otimizadas para cache, além do processamento de grandes conjuntos de dados.
FCM4 vs. FCM5
A transição do FCM4 para o FCM5 representa avanços significativos em arquitetura e densidade em toda a linha FlashCore.
| Atributo | FCM4 | FCM5 |
|---|---|---|
| Introduzido | 2024 | 2026 |
| Fator de forma | NVMe U.2 de 2.5 polegadas | EDSFF (Formato padrão para empresas e data centers) |
| Recinto | HPFE Gen 3 (projeto anterior) | HPFE Gen 3 E3 (redesenhado) |
| Interface | NVMe sobre PCIe Gen 4 | NVMe sobre PCIe Gen 4 |
| Capacidade bruta máxima | 38.4 TB | Até 76.8 TB |
| Capacidade máxima provisionável/efetiva | Até 115.2 TB (com compressão de 3:1) | Capacidade de provisionamento de até 134 TB por unidade. |
| Tecnologia NAND | NAND QLC com armadilha de carga | Memória NAND QLC com armadilha de carga (alta densidade) |
| Projeto de fluxo de ar/térmico | Perfil térmico padrão U.2 | Fluxo de ar otimizado através do design EDSFF |
| Observabilidade de potência/térmica | Não é uma característica definida | Gestão Ativa de Energia (AEM) com telemetria térmica e de potência em tempo real |
| Resiliência cibernética | Apresentamos a detecção de ameaças de ransomware por IA integrada ao disco rígido. | Amplia a detecção de ameaças por IA integrada aos dados de CKD com alertas quase em tempo real e contenção automatizada de CSM. |
| Taxa de transferência/IOPS do back-end | Linha de base para a geração anterior | Dobrado em relação à linha de base, conforme a versão 10.2 do DS8000. |
Visibilidade operacional e integração com mainframe
A versão 10.2 integra a telemetria nativa do IBM Storage Insights diretamente em ambientes DS8000, consolidando o monitoramento de integridade e as métricas de desempenho em sistemas de armazenamento e redes SAN em uma interface unificada.
Para implantações em mainframe, a plataforma incorpora estatísticas avançadas de desempenho do zHyperLink. Essas métricas fornecem aos administradores de armazenamento um monitoramento detalhado dos programas de canal de baixa latência para manter acordos de nível de serviço rigorosos para sistemas transacionais essenciais.
Resiliência e recuperação cibernética automatizadas
Aprimorando os recursos de detecção de ameaças da versão 10.1, a versão 10.2 combina IA de hardware integrada com fluxos de trabalho de remediação automatizados. A inteligência do módulo integrado monitora fluxos contínuos de E/S em busca de assinaturas anômalas e comportamento de ransomware em volumes de Dados de Contagem de Chaves (CKD), emitindo alertas imediatos para equipes operacionais e canais de suporte.
O controle automatizado é realizado por meio da integração nativa com o Copy Services Manager (CSM). Quando uma atividade anômala é detectada, o CSM aciona ações de política automatizadas para isolar os ambientes afetados e reduzir as janelas de exposição. Além disso, o CSM introduz a validação automatizada de infraestrutura Tipo 1 para verificar se os ambientes do sistema são reinicializados corretamente a partir de Cópias Protegidas imutáveis. Organizações que necessitam de validação estrutural profunda podem estender essas proteções por meio dos serviços IBM Z Cyber Vault e IBM Expert Labs Cyber Vault.


 Amazon