

今天,Amazon Web Services 宣布通過允許客戶提供自己的密鑰來增強 S3 對服務器端加密的支持。 到目前為止,客戶可以選擇在數據離開客戶端環境之前對數據使用客戶端加密,或者使用服務器端加密來保護靜態數據。 今天的公告使客戶能夠使用他們維護的密鑰,而無需構建、維護和擴展他們的客戶端加密隊列。
Amazon S3 的用例繼續增長。 S3 存儲數万億個對象,每秒為它們處理超過一百萬個請求。 S3 有許多著名的用戶,包括 Dropbox、reddit、Tumblr、Pinterest 和 Minecraft。 隨著用戶和用例數量的增加,客戶不斷要求使用更多方法來保護他們的動態和靜態數據。
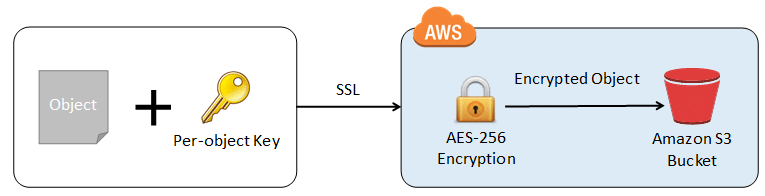
這一新功能允許客戶使用和管理他們提供的密鑰。 該功能可通過 S3 API 訪問,亞馬遜聲稱它易於使用。 用戶提供他們的加密密鑰作為 PUT 的一部分,S3 負責其餘的工作。 S3 獲取用戶的密鑰並對數據應用 AES-256 加密,計算密鑰的單向哈希(校驗和),然後從內存中刪除密鑰。 當需要對象時,用戶提供密鑰作為 GET 的一部分,S3 解密並返回對象並再次從內存中刪除密鑰。
密鑰管理取決於用戶。 用戶必須確保他們對正確的對象使用正確的密鑰; 這也適用於使用 S3 的版本控制功能。 密鑰可以存儲在本地,或者客戶可以使用 AWS Cloud HSM。 如果有人希望將對象轉移到冰川,他們首先必須提供密鑰並將對象恢復到 S3。 客戶可以使用 S3 的 COPY 操作更改與對象關聯的鍵。
可用性和定價
S3 用戶無需支付額外費用即可獲得新功能。


 Amazon