

在 VMware Explore 大會上,博通推出了專為企業級 AI 部署設計的全面安全、身分和開源供應鏈解決方案。隨著企業從靜態模型查詢轉向自主代理架構,工作負載越來越多地使用新興的通訊協議,例如模型上下文協議 (MCP) 和代理到代理 (A2A) 網路。這些分散式框架在自主代理、工具、企業資料儲存和大型語言模型 (LLM) 等層面上創建了新的攻擊面。
為了應對這些漏洞,博通正在其三大核心產品——Broadcom AgentMinder、VMware vDefend 和 VMware Avi Load Balancer——部署整合防禦架構。此外,該公司還宣布推出 TrueSource by Broadcom,這是一項商業計劃,旨在提供經過加密驗證和手動驗證的開源運行時間和數據服務,以降低軟體供應鏈風險。
透過 VMware vDefend 實現 Agentic Zero Trust 和橫向防禦
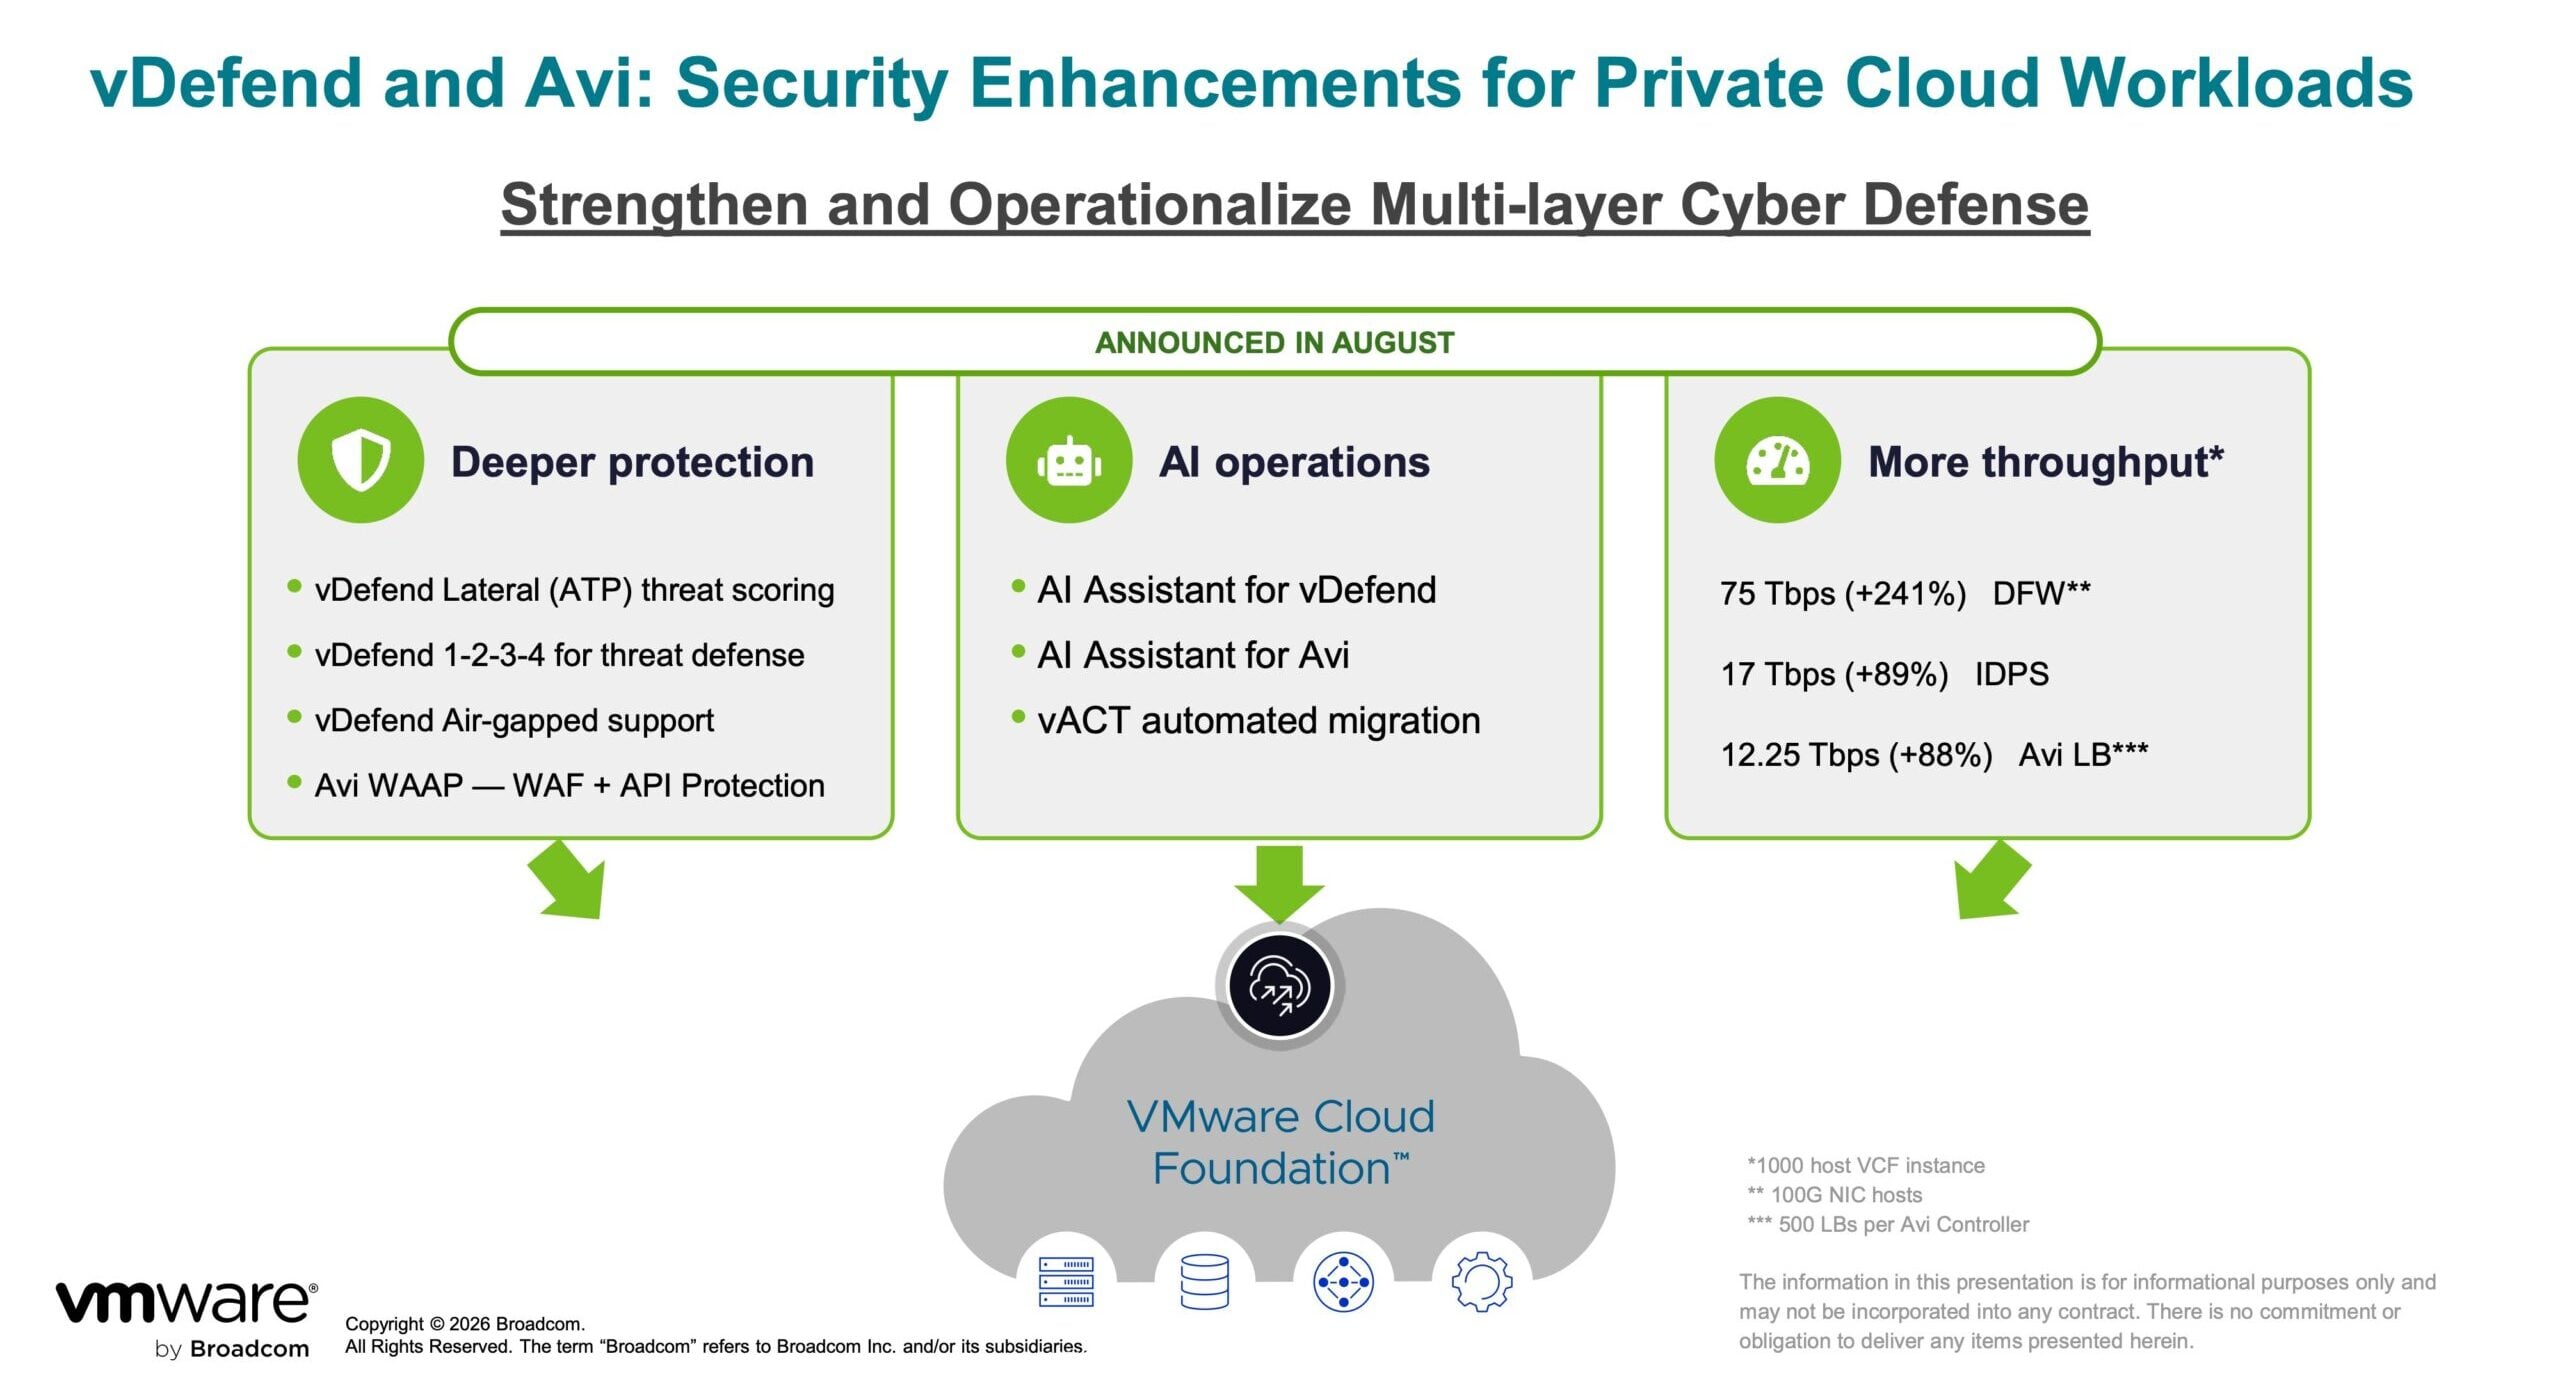
在 VMware Cloud Foundation (VCF) 中,VMware vDefend 將虛擬機器管理程式層級的零信任微隔離擴展到代理 AI 流量。隨著自主工作流程連接不同的基礎架構層,vDefend 實施持續的網路流量偵測,以自動發現和映射活動的代理元件,包括 MCP 伺服器、後端 LLM 端點、維運工具和連接的資料儲存。

這種持續的可見性能夠自動偵測私有雲架構中的影子 AI 部署和未經授權的推理呼叫。為了防禦軟體漏洞的快速武器化,vDefend 整合了一個代理 AI 管線,能夠以機器速度自動產生入侵偵測與防禦系統 (IDPS) 簽章。這些簽章驅動叢集內的分散式虛擬補丁,從而保護工作負載和主機環境,而無需立即重構應用程式或造成營運停機。
使用 VMware Avi 負載平衡器進行應用層保護
VMware Avi 負載平衡器作為與 Kubernetes 和 VMware vSphere Kubernetes Service (VKS) 整合的入口和流量管理平台,提供 AI 感知的 Web 應用防火牆 (WAF) 和 API 保護 (WAAP)。 Avi 可擴展至彈性環境中的多 TB 級吞吐量,並會檢查有效負載內容以防止代理和工具被濫用。

該平台監控代理程式和 MCP 工具之間的交易,阻止遠端程式碼執行 (RCE)、命令注入和惡意檔案上傳等惡意執行途徑。透過分析代理、模型和工具之間的基線通訊模式,Avi 可以識別零日異常並即時隔離惡意會話。此外,負載平衡器還會對出站流量套用資料遺失防護機制,防止敏感 API 令牌、加密憑證、個人識別資訊 (PII) 和內部財務記錄等未經授權的資料外洩。
透過 Broadcom AgentMinder 進行自主代理治理
博通公司發布了 AgentMinder,這是一個專用的控制平台,旨在管理自主 AI 代理從文字生成到主動業務流程執行的過渡過程。 AgentMinder 將每個已部署的代理視為企業級身份,將其執行範圍綁定到已聲明的任務、明確允許的意圖、經過驗證的工具和授權的資源邊界。

策略執行透過雲端原生運行時網關實現,該網關會在每次呼叫前評估執行上下文,驗證代理身份、工具授權、聲明的意圖和目標資料來源。為了滿足企業合規性和安全標準,AgentMinder 與 OpenTelemetry 整合。該框架會記錄每次代理互動的機器可讀審計日誌,從而建立可驗證的監管鏈,呈現運行遙測數據,並支援在複雜的多代理工作流程中自動檢測異常。

TrueSource保障開源軟體供應鏈安全
除了基礎設施安全之外,博通還推出了 TrueSource by Broadcom,旨在解決企業開源供應鏈中的系統性風險。博通強調,儘管生成式人工智慧能夠加速漏洞發現和利用,但未經驗證的自動修補程式會導致運作不穩定。 1Password 旗下 Off-by-1 Labs 的最新數據顯示,在評估的 6,000 個人工智慧生成的修補程式中,只有 26% 的修補程式成功修復了漏洞且未破壞應用程式功能。

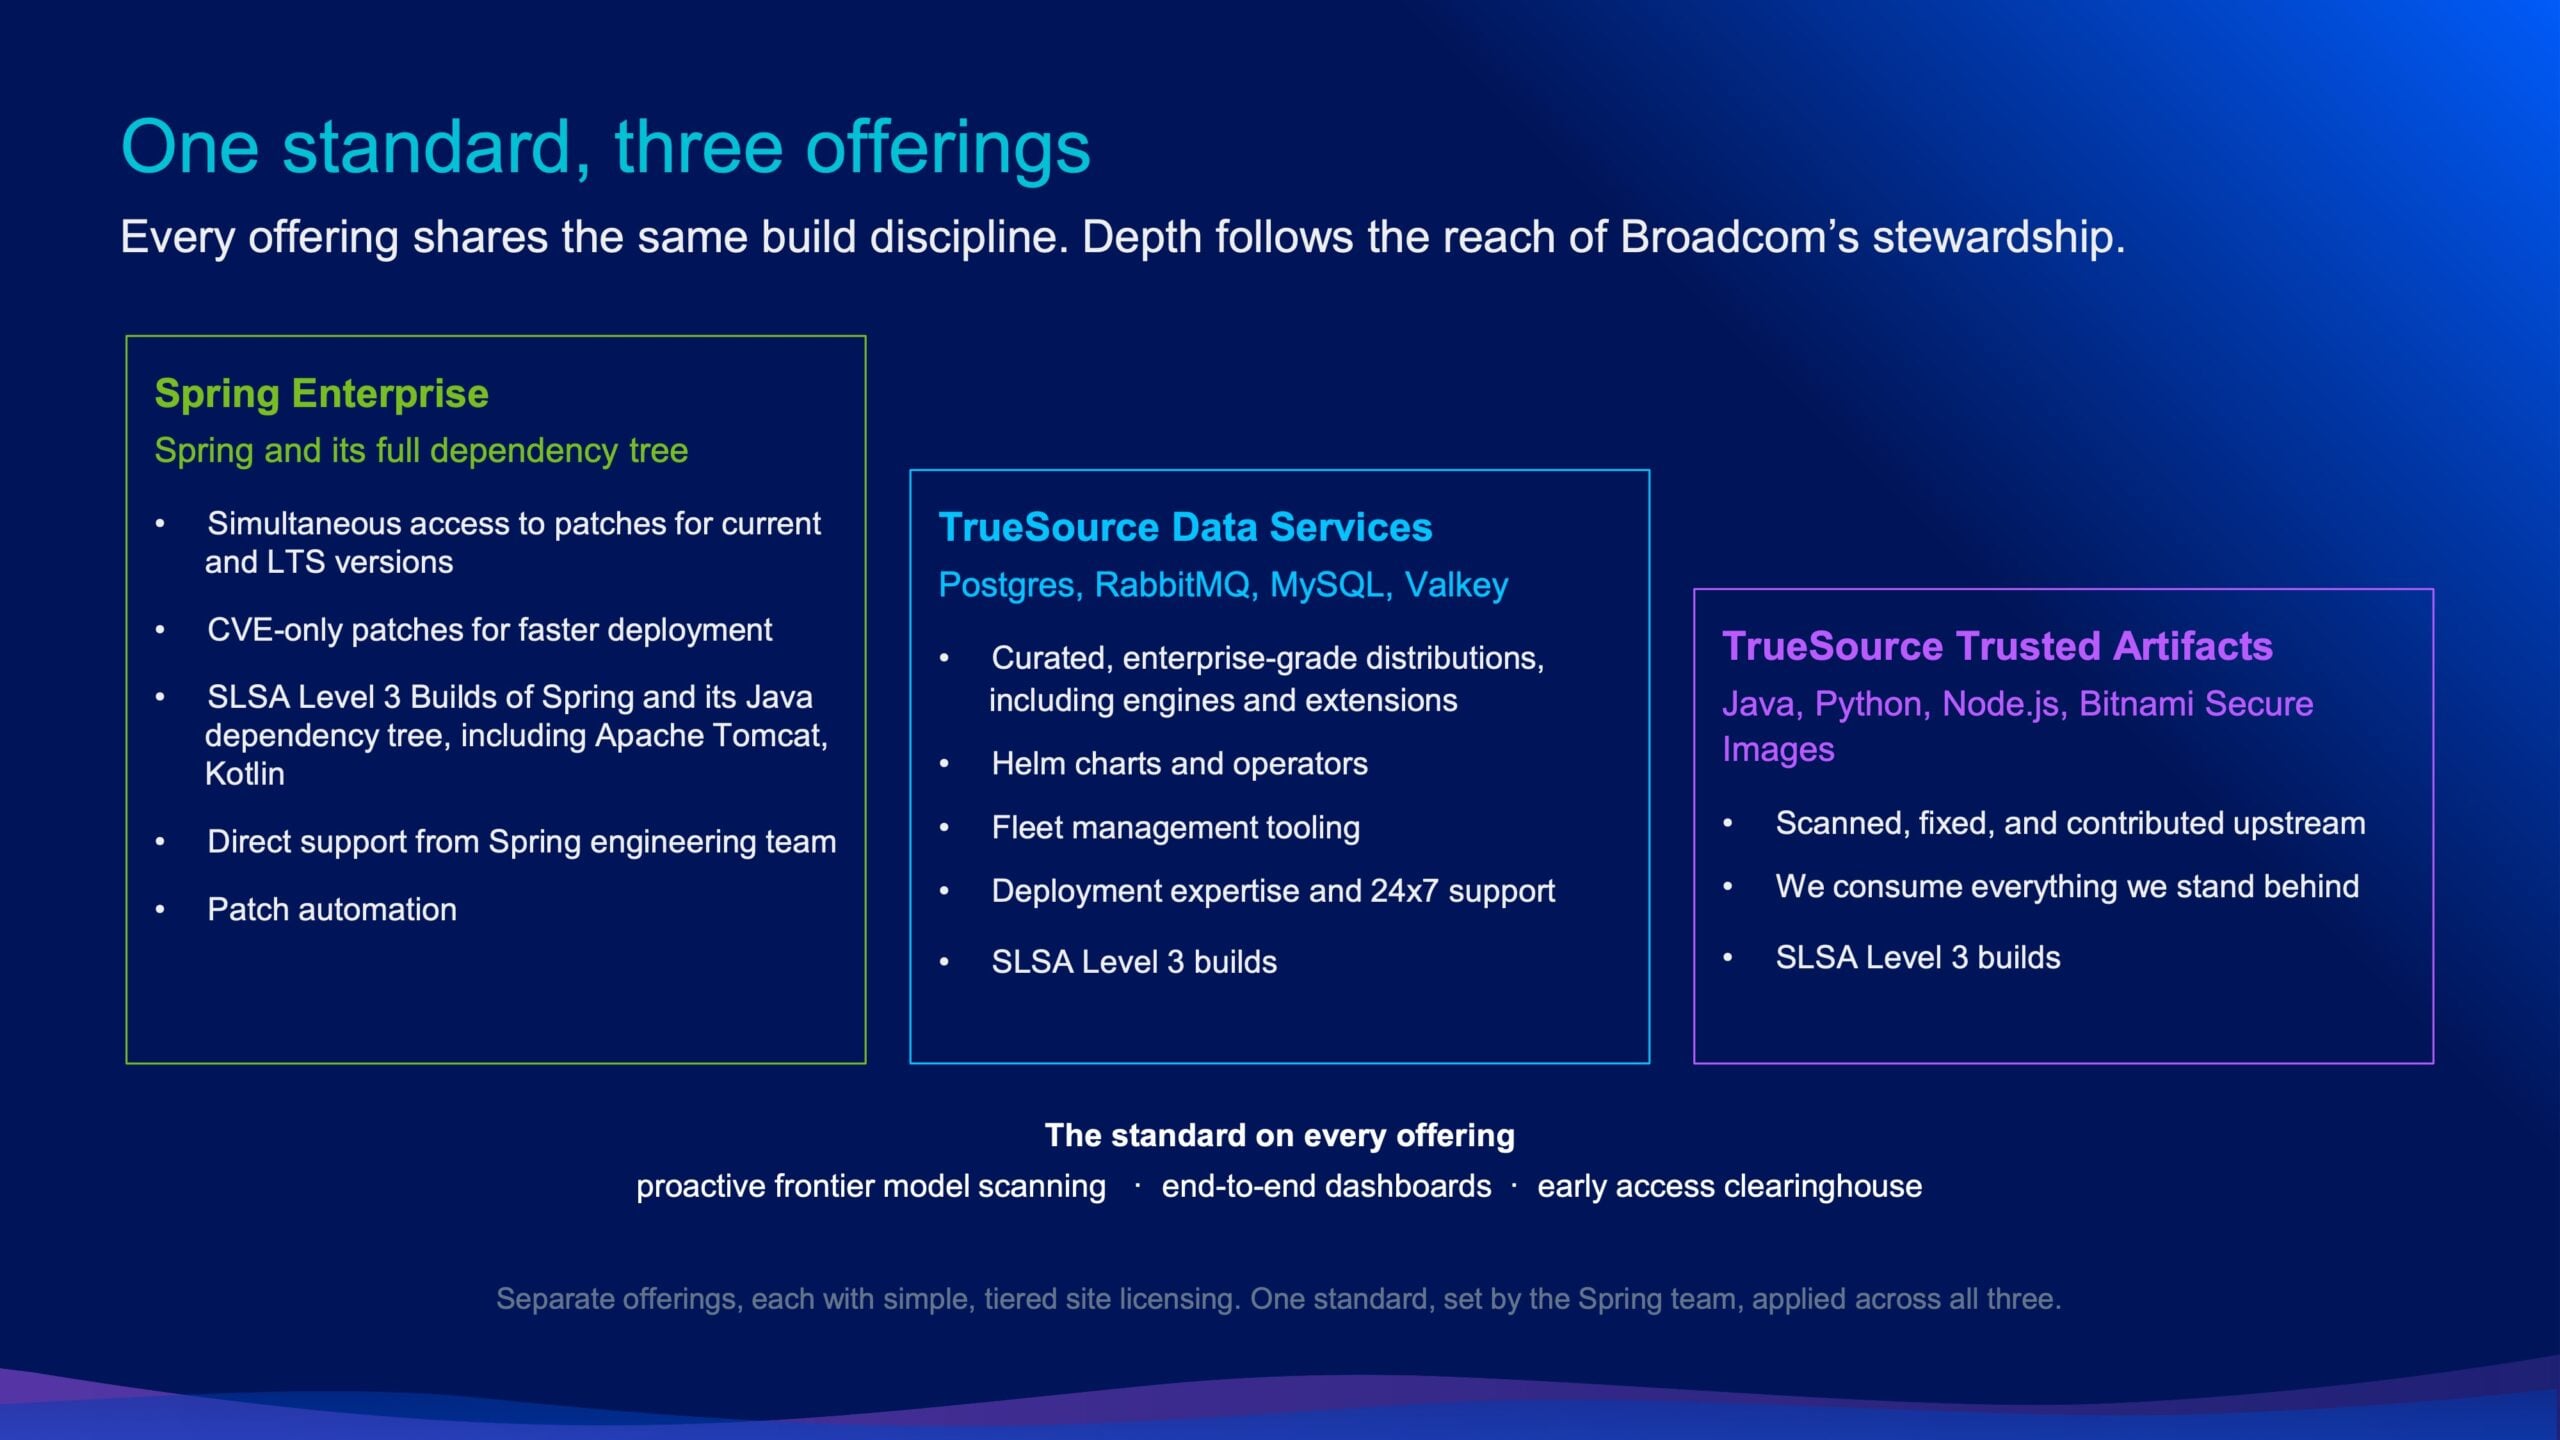
TrueSource建立了一個基於無塵室建置、上游維護者協作、自動化程式碼庫掃描和手動程式碼審查的管理模型:
Spring Enterprise 由 Spring 框架的核心維護者提供商業支援和強化版本。博通工程師利用前沿 AI 模型掃描框架及其更廣泛的依賴樹,在過去幾個月中,掃描操作消耗了超過 12 億個模型令牌,同時堅持對每個修復程序進行強制性的人工審核。在 CVE 公開揭露之前,安全性修補程式會同時發佈到開源和活躍的企業版發布線。覆蓋範圍包括超過 5,000 個經過驗證的 Java 庫的完整依賴樹,包括 Apache Tomcat 和 Kotlin,這些庫已鎖定並簽署到特定的 Spring Boot 版本。僅包含修復程序的局部修補程式允許安全團隊部署關鍵的 CVE 修復程序,而無需進行大規模的框架升級。
TrueSource Trusted Artifacts 為 Java、Python 和 Node.js 生態系統中的函式庫提供安全、潔淨的 SLSA 建置等級 3 建置版本。其精選版本遵循 Broadcom 軟體團隊嚴格審核的參考架構,並與 Bitnami Secure Images 目錄相輔相成,後者提供強化的容器執行環境。
TrueSource 資料服務將此方法擴展到關鍵的有狀態基礎設施,提供經過驗證的建置、Helm 圖表、Kubernetes 操作員,以及對 PostgreSQL、RabbitMQ、MySQL 和 Valkey 的支援。
許可和可用性
博通公司宣布,Spring Enterprise、TrueSource Trusted Artifacts 和 TrueSource Data Services 現已推出,並採用分級企業網站授權模式。這些產品提供自動化拉取請求修復工具、爆炸半徑影響分析儀表板以及針對生產環境中發現的零日漏洞的早期存取修復流程。


 Amazon