

在 2026 年北美 KubeCon 大會上,博通發布了三項 Kubernetes 相關公告:其 VM API 專案已被 CNCF 沙箱接受;它正在共同主持 Kubernetes 社區新成立的工作負載一致性工作組;以及 20 多個合作夥伴解決方案已通過驗證,可在 VMware vSService 的代碼上運行)。
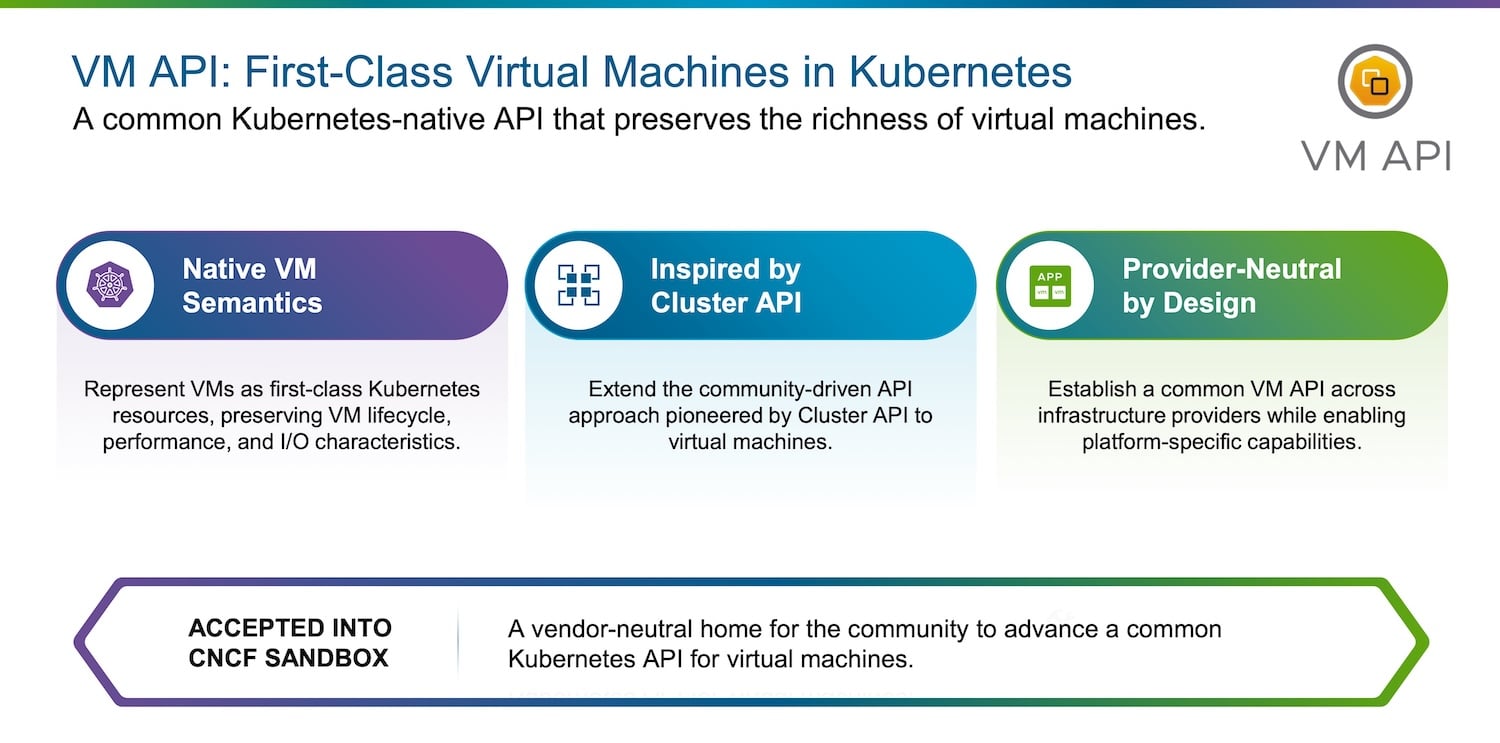
VM API 進入 CNCF 沙箱
VM API 允許透過 Kubernetes API 在多個異質基礎架構提供者之間配置和管理虛擬機,從而使虛擬機成為 Kubernetes 的一流資源,與容器並肩運行在同一聲明式模型下。它源自於 Broadcom 的 VM Operator,後者將 Kubernetes 原生虛擬機管理引入了 VMware Cloud Foundation 的 vSphere 部分;VM API 的架構則借鑒了 Cluster API,後者是一個社群項目,旨在抽象化跨提供者的叢集生命週期。將該專案移交給 CNCF 管理,旨在為其他基礎架構提供者提供一個通用的 API 和操作模型,並透過一致性來確保工作負載的一致性。
博通公司支持此計畫的理由主要依據Linux基金會發布的《2026年虛擬機器報告》,該報告調查了492位從業人員。報告發現,虛擬機器仍佔生產應用的53%,大多數組織預計這一比例將保持不變;此外,34%的組織表示,他們之所以擴大虛擬機規模,是因為人工智慧和智能體工作負載。博通認為,高階人工智慧工作負載需要虛擬機器嚴格的硬體隔離以及容器的敏捷性,而虛擬機器API正是實現兩者在同一Kubernetes控制平面下運作的理想方案。
博通公司VMware雲端基礎部門資深工程總監Dilpreet Bindra表示:「透過向CNCF貢獻VM API項目,我們將企業級可靠性帶給Kubernetes社群。」他也表示,此舉旨在讓虛擬機器與容器並駕齊驅,成為一等公民。博通稱,它是CNCF計畫五大長期貢獻者之一。
工作負載一致性工作小組

現有的 CNCF 專案認證平台能夠公開標準的 Kubernetes API,在核心容器編排方面表現正確,並且能夠以可移植的方式運行 AI 和機器學習工作負載。然而,目前尚無針對工作負載本身的同等認證,因此,希望在多個 Kubernetes 發行版中銷售產品的獨立軟體供應商 (ISV) 需要針對每個發行版進行認證。由博通公司共同主持的新工作小組旨在為工作負載在任何符合規範的 Kubernetes 環境中的行為制定一個共享的、可驗證的標準,從而使 ISV 只需驗證一次即可在所有環境中部署。博通公司與 VMware 一樣,曾參與開發 Sonobuoy,它是 CNCF 認證 Kubernetes 一致性計畫背後的診斷引擎。
該組織是新成立的,尚未發布標準或時間表。 IDC 智慧應用現代化和部署平台研究經理 Matthew Flug 表示,對於同時運行虛擬機和容器的組織而言,首要任務是“在兩者之間應用一致的治理和策略執行”,他還補充說,“遵循 CNCF 的開放標準也有助於緩解供應商鎖定問題,因為組織可以據此決定每個工作負載的運作方式。”
VKS 認證合作夥伴解決方案
VKS 是內建於VMware Cloud Foundation中的 CNCF 認證 Kubernetes 執行階段。它直接運行在虛擬機器管理程式上,因此虛擬機器、容器和 AI 工作負載共享相同的叢集和控制平面。博通表示,這省去了獨立 Kubernetes 發行版所需的單獨基礎架構層。博通將新的驗證分為六個領域,並加入了現有的認證目錄,該目錄還包括 Cribl、Palo Alto Networks、F5、NetApp、Veeam、NVIDIA 和 Redis 等公司:
- 可觀測性: Cisco Splunk、Datadog、Dynatrace、Grafana Labs 和 New Relic。
- 安全、合規和金鑰管理: CrowdStrike Falcon 平台、HashiCorp Vault、Sysdig Secure、Tigera Lynx 和 Wiz。
- 網路、入口和服務網格: NetScaler ADC(Citrix)、Solo.io(agentgateway、kagent 和 Solo Enterprise for Istio)以及 Traefik Labs。
- 資料保護、備份與儲存: Commvault、Dell Technologies PowerProtect Data Manager、HPE Alletra 和 Scality RING。
- 人工智慧、機器學習和分析: Charmed Apache Spark 來自 Canonical、H2O AI Cloud 和 SAS Viya。
- 應用程式交付、資料庫和開發者平台: Akuity Argo CD Enterprise 和 Kargo、AppsCode 的 KubeDB、Coherent Spark 和 Siemens Mendix。
博通提出該清單的理由是出於操作方面的考慮:平台團隊可以從預先驗證的目錄中進行選擇,並在從第一天的配置過渡到第二天在 VKS 上的運營時保留他們已經運行的工具,而上述工作組的目的是在無需每個供應商為每個平台重新認證的情況下擴展該目錄。
New Relic 工程部副總裁 Varun Verma 表示:“在 VKS 上運行關鍵工作負載的企業不能承受任何盲點。現在 New Relic 已在 VKS 上得到驗證,團隊可以獲得統一的集群可觀測性,更快地找到根本原因,並將運維性能與業務影響直接聯繫起來。”
博通公司也將營運一個全天候緊急應變中心的奧地利國家緊急應變中心(Notruf Niederösterreich)列為VKS的客戶。中心擁有一支小型IT團隊。 「VMware vSphere Kubernetes (VKS) 服務使我們能夠在重大事件發生後的數小時內快速啟動封裝環境並進行橫向擴展,而無需受限於特定硬件,」奧地利國家應急響應中心首席技術官Alexander Hopfgartner表示,「當生命取決於我們系統的可用性時,這種靈活性至關重要。」
除此之外,博通還提到了 Velero 1.19,它支援區塊級資料移動;容器物件儲存介面 (COSI) 正在透過 vSphere COSI 驅動程式進入 beta 測試階段;以及 Agent Substrate,這是 CNCF 沙箱計劃的一部分,用於運行代理。


 Amazon