

戴爾一直致力於開發硬體和軟體,以抵禦網路攻擊,同時為整個資料保護環境提供洞察力和可預測性。戴爾近期推出了PowerProtect 設備,旨在簡化資料保護並提高效率;以及 PowerProtect Recovery,旨在保護企業免受網路攻擊和勒索軟體的侵害。此外,戴爾還推出了資料保護套件,這是一個旨在跨多個環境保護現代工作負載的綜合解決方案。
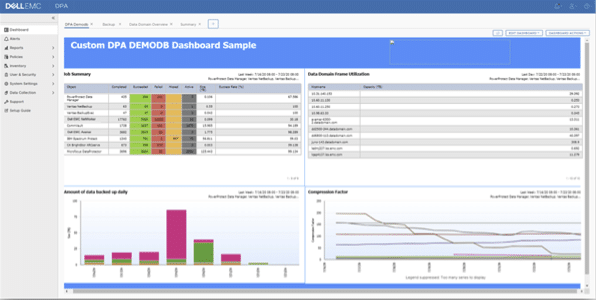
Data Protection Suite 的關鍵要素之一是 Data Protection Advisor (DPA),這是一個報告和分析平台,可提供對現代數據保護基礎架構的完整可見性。 Data Protection Advisor 允許組織衡量備份和恢復 SLA、跟踪合規性和可恢復性、衡量性能以及審查數據和應用程序的利用率和保護狀態。
什麼是戴爾數據保護顧問?
DPA 將數據收集、監控和報告自動化並集中到一個全面的環境視圖中,並監控 AWS、Microsoft Azure 和 Google Cloud 上的數據。 組織通過 DPA 在多樣化的數據保護環境中獲得可操作的見解和可預測性。 Data Protection Advisor 衡量備份和恢復 SLA、跟踪合規性和可恢復性、衡量性能並審查數據和應用程序的利用率和保護狀態。
主動檢測異常
Data Protection Advisor 有一個內置的狀態分析引擎,可以持續監控備份設備活動並根據客戶定義的規則檢測異常。 通過創建簡單的規則以通過電子郵件發送即時警報、調用本地腳本以及發送 SNMP 陷阱和日誌事件,可以保護關鍵數據免受網絡攻擊。
DPA 的分析引擎提供了一種先發製人的方法,可以根據預定義的規則檢測異常並立即發送警報。 這種主動方法比報告更有效,因為報告是按預定時間間隔發送的,並且需要操作員來管理它們。 在網絡攻擊中,最好在檢測到威脅後立即通知攻擊。
主動檢測異常是一種信息安全管理形式,側重於借助分析備份設備活動來預測和預防潛在威脅。 該策略包括以下內容:
- 識別潛在威脅
- 防患於未然
- 盡快檢測攻擊
- 以適當的方式應對攻擊
檢測勒索軟件
在 Data Protection Advisor 的重複數據刪除環境中,收集關於給定備份作業的“大小”(即重複數據刪除後為備份發送的數據量)和“掃描的大小”(即重複數據刪除前的數據量)的指標。 典型的勒索軟件或惡意軟件攻擊需要大量獨特的加密數據才能成功。 因此,基於歷史兩周平均值的工作規模的增加或偏差可能表明發生了攻擊。
設置警報以標記數據增加可以提醒管理員注意可能的惡意代碼。 如有必要,客戶可以根據他們的特定需求自定義平均時間範圍和分配期間的偏差百分比。
檢測內部攻擊或遠程執行
在內部惡意攻擊或使用遠程執行的類似攻擊中,不良行為者很可能會通過禁用備份、計劃和工作流並關閉服務器來更改備份應用程序的配置。
DPA 可以檢測備份應用程序配置的更改,但也可以用作檢測犯規或人為錯誤的手段。 DPA 的分析引擎可以在檢測到配置更改時觸發警報。 默認情況下,Data Protection Advisor 每天兩次從備份應用程序收集配置數據,並且可以自定義。
Data Protection Advisor 有許多可用的規則,可以開箱即用。 在分析引擎中啟用它們可以使它們主動有效地檢測異常和威脅。
要了解有關有用的分析引擎規則和策略的更多信息,請參閱戴爾資料保護解決方案網站和資料保護顧問資料表。


 Amazon