

基於第五代IBM FlashCore 模組的IBM FlashSystem 5600、7600 和 9600 陣列,除了模組本身已有的勒索軟體加密偵測功能外,現在還能偵測磁碟機內部的資料外洩。 IBM 表示,該模組會學習每個磁碟區的正常讀取模式,標記偏離該模式的讀取操作,並在 30 分鐘的置信視窗內確認可疑事件,經驗證的誤報率低於 1%。該功能將於 2026 年 10 月起在運行韌體版本 9.1.2 或更高版本的符合條件的配置中提供。
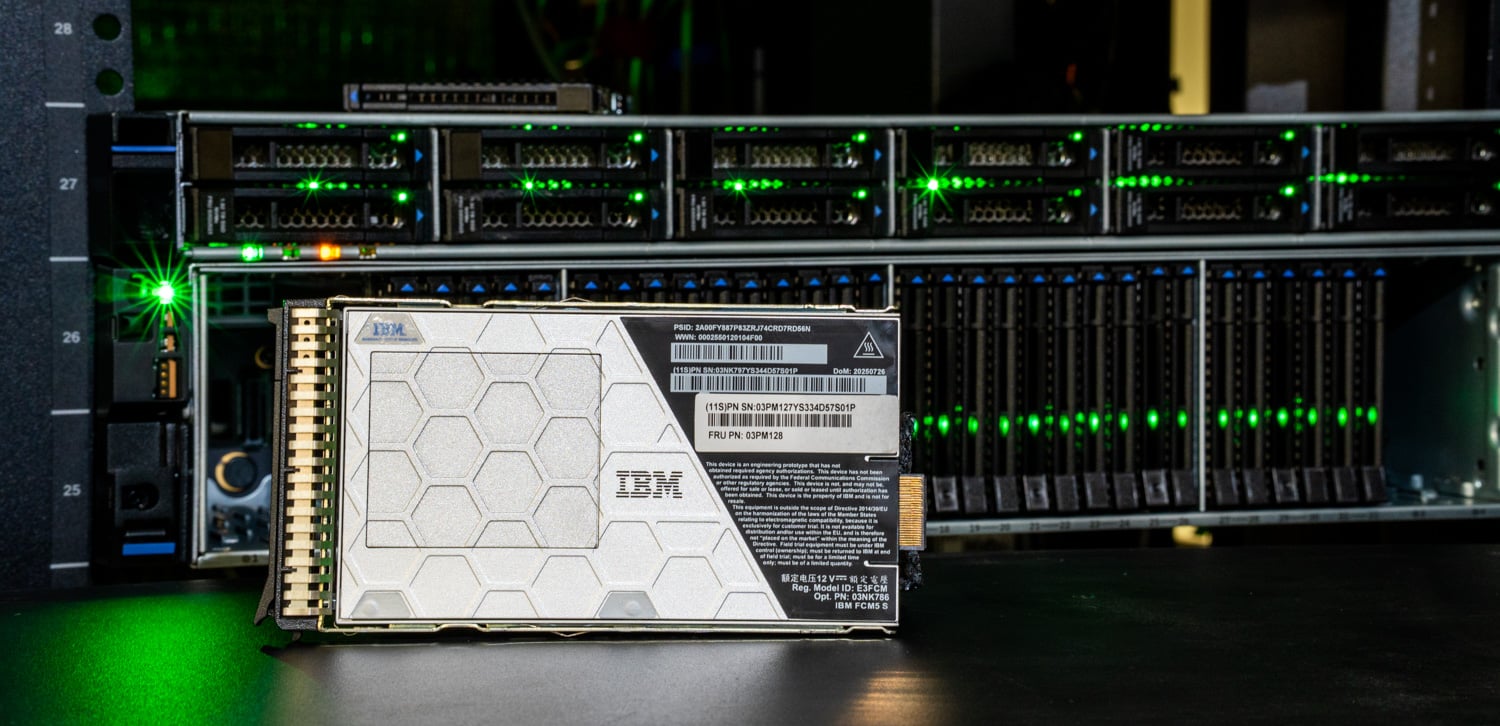
IBM 的論點是,當資料已經外洩時,恢復操作回答的就不是問題。復原作業可以找回資料卷,但無法告知操作員加密開始前讀取了哪些數據,也無法告知他們資料外洩的範圍有多大。 IBM 引用了 Google Cloud 的 M-Trends 2026 報告,指出攻擊者通常會在部署勒索軟體前在網路內部潛伏 11 到 14 天;以及其發布的 Cost of a Data Breach 2026 報告,指出平均需要 247 天才能發現資料外洩事件。
線上 FlashCore 模組遙測和威脅偵測
資料外洩比加密更難被發現,因為它偽裝成普通的讀取操作。 FlashCore 模組會分析磁碟機上的每一次 I/O 操作,為每個磁碟區建立基線,並識別例行備份和分析掃描,從而避免計劃內的完整讀取操作觸發警報。由於分析在模組內部運行,因此它不依賴攻擊者可能控制的終端代理或主機日誌,無需對應用程式進行任何更改,IBM 也表示它不會對效能造成任何可衡量的影響。
IBM儲存總經理Sam Werner表示:「網路韌性的未來不僅僅在於遭受攻擊後的恢復。」他認為,關鍵在於在損害發生之前識別風險,更早洞察潛在的資料竊取,並更快地做出回應。 OCF Limited技術總監Laurence Horrocks-Barlow將儲存層檢測描述為防禦的另一個階段:“越早發現問題,就能越早採取行動。”
FIPS後量子密碼學與安全光纖通道HBA
第二項改進旨在應對「先竊取後解密」的攻擊,即竊取加密資料後將其保存,直到量子硬體能夠破解金鑰。 FlashSystem 保持靜態資料採用 AES-256 加密,而第五代 FlashCore 模組則新增了符合 FIPS 203 標準的 ML-KEM 和符合 FIPS 204 標準的 ML-DSA,這兩種演算法均由 IBM 研究人員開發。 ML-KEM 以混合模式運行,用於將解鎖 PIN 碼傳輸到模組,而混合 ML-DSA 簽章則用於驗證韌體的真實性。
IBM 表示,安全 HBA 將把後量子時代的保護機制引入光纖通道資料路徑,並在光纖通道架構上實現量子安全的會話級加密,同時不會影響效率、效能或模組中運行的勒索軟體偵測功能。 IBM 尚未公佈 HBA 的具體發布日期,會話級加密功能也被描述為一項未來功能。
FlashSystem.ai 營運治理
FlashSystem.ai 隨 5600、7600 和 9600 系列產品一同發布,此次更新進一步增強了其諮詢功能:提供上下文相關的建議、跨管理會話保留的任務上下文資訊以及建議的下一步操作。管理員可以使用自然語言進行操作,了解建議背後的邏輯,並透過基於策略的治理機制保留審批權限。 IBM 表示,透過實驗室控制的評估,結合 Safeguarded Copy 和災難復原策略,日常配置工作量最多可減少 90%。
| 規格 | IBM FlashSystem 2026 年 10 月更新 |
|---|---|
| 資料外洩檢測 | |
| 適用系統 | IBM FlashSystem 5600、7600、9600 |
| 檢測引擎 | 第五代 IBM FlashCore 模組,可對每個 I/O 進行驅動器內分析 |
| 選項 | 按卷讀取基線,並識別例行備份和分析掃描 |
| 確認視窗 | 30分鐘 |
| 假陽性率 | 低於 1%(IBM 現場遙測,韌體版本 9.1.2 或更高版本) |
| 庫存情況 | 自 2026 年 10 月起,符合條件的配置 |
| 加密 | |
| 靜止數據 | AES-256 |
| 後量子演算法 | ML-KEM(FIPS 203),混合型,解鎖 PIN 傳送至 FCM5 ML-DSA(FIPS 204)、混合簽章、韌體認證 |
| 織物延伸 | 用於光纖通道資料路徑的安全主機匯流排適配器 (HBA),以及未來的會話層級加密 |
| 管理 | |
| FlashSystem.ai | 上下文建議 跨會話的任務上下文 建議的次優行動 基於政策的治理 |
| 聲稱的努力減少 | 日常配置成功率高達 90%(IBM 實驗室評估) |


 Amazon