

本週 Kubernetes 宣布了今年的第三個版本 1.12。 與所有新版本一樣,1.12 增加了改進和漸進穩定性。 此版本還引入了新的安全功能,支持 Azure 虛擬機規模集 (VMSS) 和 Kubelet TLS Bootstrap。
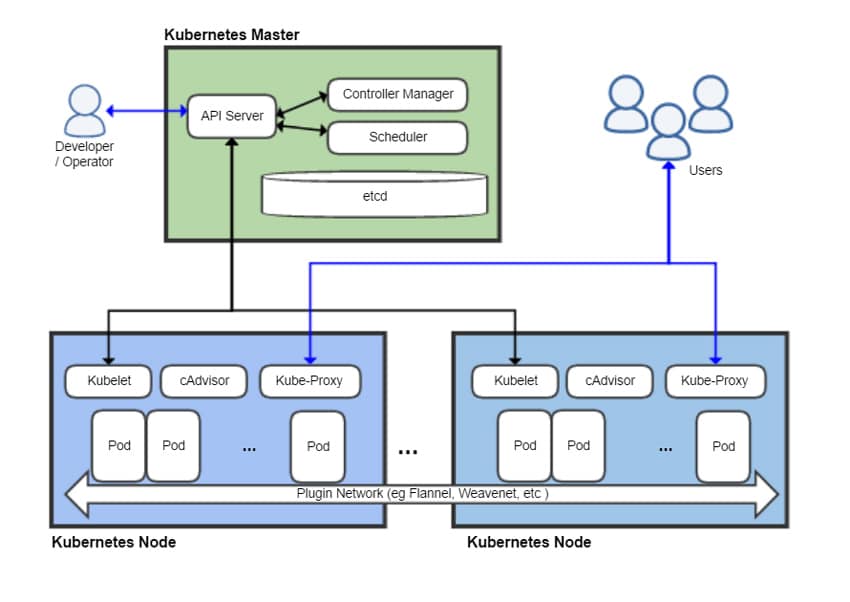
正如我們過去所說,Kubernetes 是 Docker 容器的編排系統。 Kubernetes 管理工作負載,確保它們的狀態符合它們的意圖。 每個季度都會發布一個新版本,使該技術更接近其目標。 此更新通過新功能延續了這一趨勢,這些新功能將提高安全性、可用性、彈性和易用性。
從 1.4 開始,Kubernetes 有一個 API 用於從集群級別的證書頒發機構 (CA) 請求證書。 這是為了讓 kubelet 的 TLS 客戶端證書可以利用 API 來啟用配置。 現在可以將 Kubelet 引導到受 TLS 保護的集群,同時自動配置和分發簽名證書。
另一個重大公告是對 Azure VMSS 的支持。 VMSS 允許用戶創建和管理同質 VM 池,該池可以根據需求或設定的時間表自動增加或減少。 這意味著用戶能夠同時管理、擴展和負載平衡多個虛擬機,從而實現更高的可用性和更好的應用程序彈性,非常適合大型應用程序,而這些應用程序又非常適合作為 Kubernetes 工作負載運行。 Kubernetes 現在支持使用 Azure VMSS 擴展容器化應用程序,包括將其與 cluster-autoscaler 集成以根據相同條件自動調整 Kubernetes 集群大小的能力。
其他更新包括:
- RuntimeClass 是一種新的集群範圍資源,它將容器運行時屬性作為 alpha 功能發佈到控制平面。
- Kubernetes 和 CSI 的快照/恢復功能作為 alpha 功能引入。 這提供了標準化的 API 設計 (CRD) 並添加了對 CSI 卷驅動程序的 PV 快照/恢復支持。
- 拓撲感知動態配置現在處於測試階段,這意味著存儲資源現在可以了解它們所在的位置。 這還包括對 AWS EBS 和 GCE PD 的測試版支持。
- 可配置的 pod 進程命名空間共享正在進入 beta 階段,這意味著用戶可以通過在 PodSpec 中設置一個選項來配置 pod 中的容器以共享公共 PID 命名空間。
- 按條件污染節點現在處於測試階段,這意味著用戶能夠通過使用污點來表示阻止調度的節點條件。
- Horizontal Pod Autoscaler 中的任意/自定義指標正在轉向第二個測試版,以測試一些額外的功能增強。 這種重新設計的 Horizontal Pod Autoscaler 功能包括對自定義指標和狀態條件的支持。
- 允許 Horizontal Pod Autoscaler 更快達到適當大小的改進正在進入測試階段。
- Pod 的垂直擴展現在處於測試階段,這使得在 Pod 的生命週期內改變資源限製成為可能。 特別是,這對寵物很有價值(即銷毀和重建成本非常高的豆莢)。
- 通過 KMS 進行靜態加密現在處於測試階段。 這增加了多個加密提供程序,包括 Google Cloud KMS、Azure Key Vault、AWS KMS 和 Hashicorp Vault,它們將在數據存儲到 etcd 時對其進行加密。
庫存情況
Kubernetes 1.12 現已在 GitHub 上可用。


 Amazon