

早在 XNUMX 月,VMware 就宣布了其 Tanzu 產品組合,旨在改變企業在 Kubernetes 上構建軟件的方式。 Tanzu 不僅會改變軟件構建,據說它有助於跨雲一致地運行 Kubernetes 以及幫助從單個控制點管理 Kubernetes 隊列。 VMware 最近剛剛宣佈在 VMware Tanzu 上引入了 NSX Service Mesh。
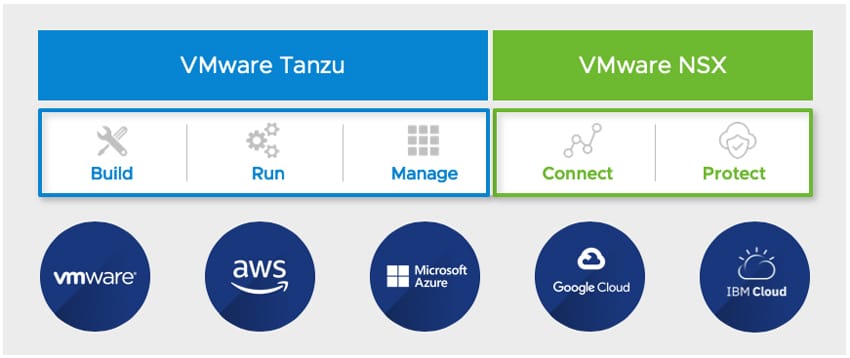
對於希望更多地利用 Kubernetes 的企業來說,上述所有好處聽起來都很棒。 最大的缺點是如何在交付應用程序 SLA 的同時,始終如一地連接和保護分佈在所有集群和雲中的服務之間的流量。 NSX Service Mesh 是 VMware 的答案,因為他們公司表示它可以提供可以跨越所有用戶 Kubernetes 集群和雲環境的應用程序連接和安全結構。 NSX 服務網格通過智能控制和觀察服務之間的流量和 API 調用並跨雲實施一致的安全和合規策略,或者連接和保護來實現這一點。
對於 Connect,據說 NSX Service Mesh 可以提供細粒度的、基於規則的流量管理,讓用戶能夠控制流量和 API 調用在服務之間的流動方式。 MSX 服務網格允許通過跨多個區域或區域中的集群的故障轉移輕鬆配置全局負載平衡,根據百分比或請求內容拆分流量和路由請求,並使用超時/重試和斷路器實現應用程序彈性。 還集成了開源和第三方監控和故障排除工具。
對於 Protect,NSX Service Mesh 為基於雲的現代應用程序實施零信任安全模型。 這是通過以下方式完成的:
- 強認證用戶和服務的身份
- 通過分析請求上下文授權用戶和服務進行通信
- 加密在集群和雲內部以及跨集群和雲傳輸的應用程序流量
- 記錄所有請求和訪問事件以進行審計和合規
NSX 服務網格還通過全局命名空間 (GNS) 引入了新的隔離元素。 GNS 由分佈在多個 Kubernetes 集群和雲中的微服務的全局命名空間組成。 據說每個 GNS 都提供自己的身份管理、策略(例如,安全和 SLO)、命名/DNS 和流量路由。


 Amazon