

VAST Data 預覽了 VAST DataEnclave,這是基於 NVIDIA Confidential Computing 構建的VAST DataEngine的一項機密 AI 功能,它允許專有和開放的 AI 模型在客戶可控的環境(例如本地資料中心、主權雲和完全物理隔離的站點)中針對企業資料運行。在該運行時將硬體隔離執行與加密認證相結合,確保模型權重和受監管資料集的處理過程中,各方的金鑰都保留在各自的信任域內,基礎設施營運商和管理員無法存取任何金鑰。
加密認證和記憶體保護
VAST DataEnclave 與 Hopper、Blackwell 和Rubin架構上的第三代 NVIDIA 機密運算技術整合。該系統在機密虛擬機器和容器之間建立硬體隔離環境,對客戶機系統記憶體、GPU 記憶體和 GPU 間 NVLink 流量進行加密。活動資料管道和模型與主機平台管理員、基礎架構運維人員以及共享相同晶片的相鄰多租戶工作負載完全隔離。
運行時採用先驗證後解密的認證工作流程,在公開解密金鑰之前,對可信任執行環境和 NVIDIA GPU 硬體進行加密驗證。這可以防止權重或來源記錄以明文形式洩露,直到安全性網域驗證系統完整性和策略執行情況為止。密鑰管理透過自帶密鑰管理系統 (KMS) 整合實現,將客戶資料密鑰和供應商模型權重保存在獨立的信任域中。
主權部署、稽核追蹤和代理隔離
DataEnclave 同時支援網路連線環境和完全實體隔離的資料中心。部署方案採用基於開源 CNCF Trustee 堆疊建置的認證服務,或透過與 Fortanix 的合作,利用其 Confidential AI 基礎架構實現完全自主的 AI。認證事件、加密金鑰發布和 Enclave 生命週期操作都會被記錄到 VAST 資料庫中,形成防篡改且可查詢的稽核追蹤。
同一個 DataEngine 安全運行時透過 VAST AgentEngine 為 AI 代理提供隔離的執行環境,對代理可以存取的資料、系統和工具以及可以採取的操作強制執行策略。
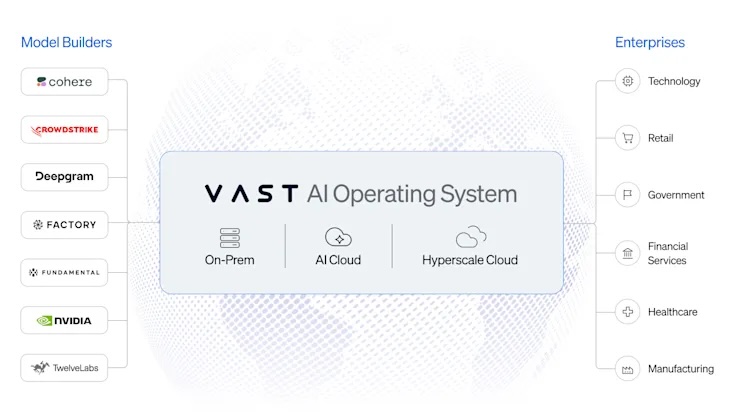
VAST宣布推出DataEnclave預覽版,合作方包括模型建構商Cohere、CrowdStrike、Deepgram、Factory、Fundamental和TwelveLabs,AI雲端服務供應商BUZZ HPC、Nscale和Sharon AI,以及硬體合作夥伴思科和Supermicro,以及Fortanix和NVIDIA。此次預覽版發佈於VAST的CrowdStrike整合上線三週後,CrowdStrike現已作為模型建構商加入DataEnclave合作夥伴名單。 DataEnclave計劃於2027年第一季透過VAST Data和包括思科和Supermicro在內的參與OEM合作夥伴進行交付。


 Amazon