

西部數據宣布其最新 Ultrastar UltraSMR 硬碟支援後量子加密 (PQC) 技術,這標誌著美國國家標準與技術研究院 (NIST) 認證的抗量子演算法首次應用於生產級儲存硬體。目前,多家超大規模客戶正在對這些新型硬碟進行認證,雲端和人工智慧基礎設施營運商也開始評估其在儲存層面的長期加密安全性。
該公司將此舉視為對人工智慧基礎設施變革的回應,在人工智慧基礎設施變革中,資料持久性與運算效能同等重要。支援訓練、推理和分析工作負載的大型人工智慧資料湖預計將持續運行數年,這引發了人們對未來量子攻擊的新安全擔憂。
西部資料表示,這項新方案的重點在於保護裝置的信任根、韌體完整性和加密金鑰管理,而非對靜態資料進行加密。其目標是強化儲存基礎設施,抵禦未來諸如「先收集後解密」(HNDL)攻擊等威脅。在這種攻擊中,今天收集的加密資料最終可能在強大的量子系統出現後被解密。
長生命週期基礎設施帶來巨大風險
企業級硬碟基礎設施通常會持續運作五年或更久,這可能與密碼學相關的量子運算系統的出現時間重疊。如此長的運作週期使得僅依賴傳統公鑰加密方案(例如 RSA 和 ECC)的儲存平檯面臨風險。
西部數據指出,韌體級攻擊在現代儲存環境中日益令人擔憂。理論上,技術足夠先進的量子攻擊者可以偽造韌體簽署或破壞信任鏈,從而使惡意韌體更新看起來像是合法的。隨著基礎設施營運商越來越多地採用自動化叢集管理和遠端服務,維護可信任韌體驗證變得至關重要。
PQC實施詳情
該公司推出的PQC(處理器品質控制)方案首次應用於Ultrastar DC HC6100 UltraSMR平台。西部數據表示,該方案旨在確保設備在製造、部署和現場服務等各個環節的信任鏈安全。
此實作方案採用 ML-DSA-87 演算法進行高可靠性程式碼簽名,該演算法源自 CRYSTALS-Dilithium,並已通過 NIST FIPS 204 標準認證。西部數據還採用了結合 ML-DSA-87 和 RSA-3072 的雙重簽章模型,以在維持與現有基礎設施相容性的同時,引入抗量子攻擊的保護機制。
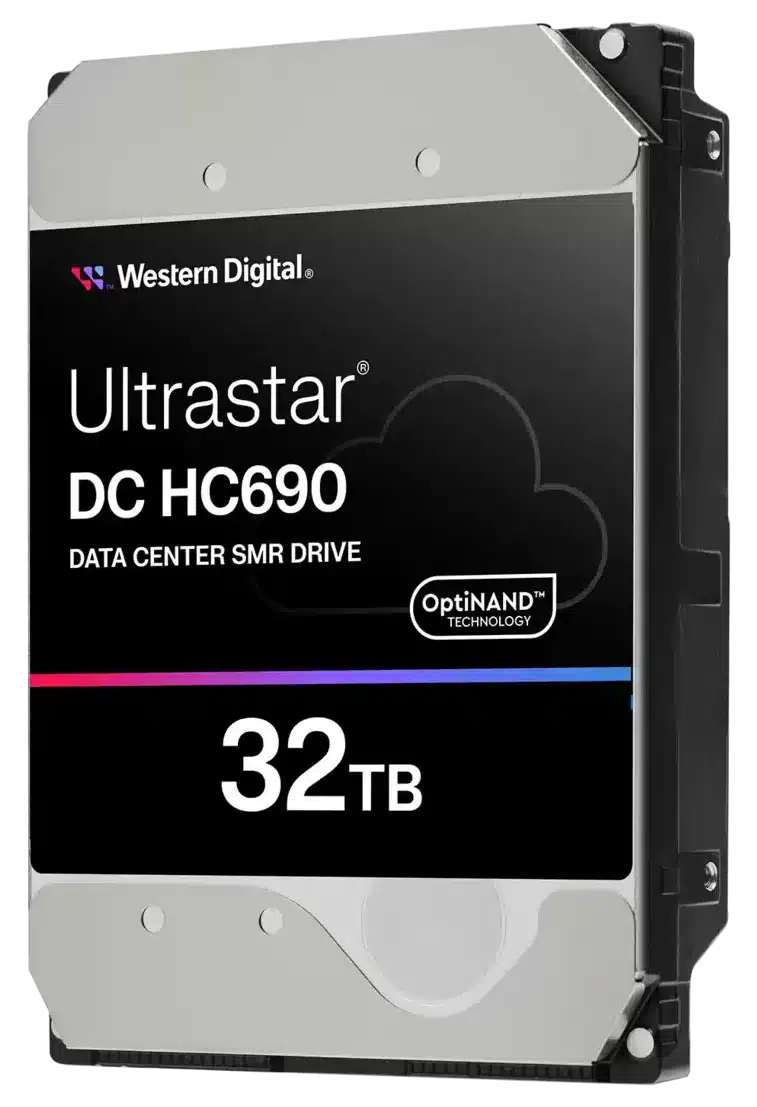
該公司還部署了支援 PQC 的公鑰基礎設施 (PKI) 和硬體安全模組 (HSM) 工作流程,以支援金鑰頒發、生命週期管理和輪調。營運保障措施包括回滾保護和雙重簽章支持,旨在簡化跨混合硬體叢集的部署,同時不會中斷目前的企業工作流程。
西部數據首席技術長兼高級副總裁車曉東博士表示,量子運算的快速發展推動了對更新基礎設施安全模型的需求,尤其是在管理長期存在且日益增多的數據集的人工智慧驅動環境中。他還補充說,該公司的實施符合新興標準,包括美國國家標準與技術研究院 (NIST) 的指導和加拿大國家安全局 (CNSA) 2.0 的建議。
隨著超大規模和企業環境中對量子安全基礎設施的需求越來越普遍,西部數據預計將逐步擴大更多企業級硬碟產品系列的 PQC 支援。


 Amazon