

企業資料中心的網路攻擊日益複雜且頻繁,需要強大而全面的安全措施。傳統的基於防火牆的方法越來越不足以保護敏感訊息,特別是當攻擊者利用內部資料流中的漏洞時。確保傳輸中資料的安全已成為關鍵焦點,而傳輸中加密提供了強大的解決方案,可防止儲存區域網路 (SAN) 內的資料外洩和未經授權的存取。
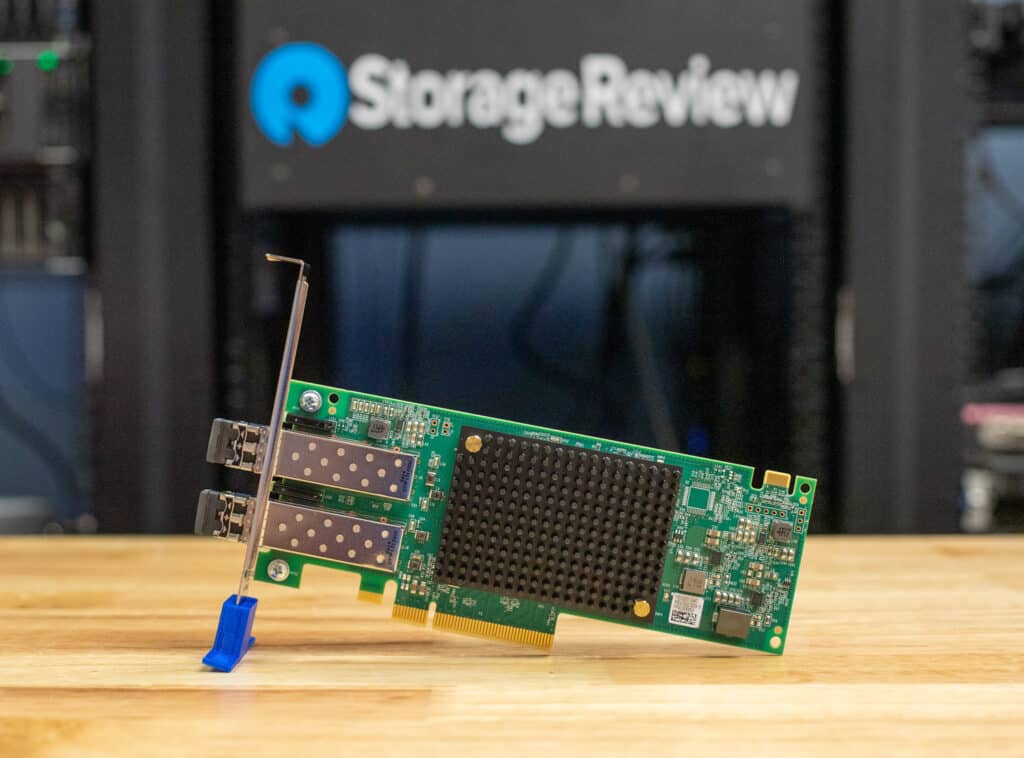
Emulex 安全光纖通道主機匯流排適配器(HBA)的問世,標誌著資料中心安全領域的突破性進展。這些 HBA 為光纖通道 SAN 提供強大的基於會話的加密,使企業能夠採用零信任方法管理內部資料流量。 Emulex 安全 HBA 符合即將發布的光纖通道安全協定 (FC-SP-3) 和商業國家安全演算法套件 2.0 (CNSA 2.0) 等嚴格標準,提供抗量子攻擊的加密功能,並可在現有基礎設施中無縫運作。值得一提的是,這些解決方案採用硬體卸載技術,確保安全增強不會影響效能。
出於多種原因,客戶一直不願意部署動態加密解決方案 (EDIF),其中包括成本高、複雜性以及應用程式效能顯著下降。 Storagereview 實驗室團隊在比較軟體與硬體加密時經歷並記錄了相同的結果。 Emulex Secure HBA 已準備好推翻這些理論,並將動態加密放在首位,以便在不影響伺服器效能的情況下對動態資料進行加密,同時保持不受影響的吞吐量。
Emulex Secure HBA 的另一個顯著優勢是其無縫集成,特別是對於儲存陣列供應商而言。透過將加密完全卸載到 HBA 硬件,儲存供應商可以繼續專注於效能和特定於陣列的功能,而無需承擔大量軟體重新設計的負擔。
這種易於採用的方式預計將推動整個行業的廣泛接受。光纖通道產業最新更新的光纖通道產品安全技術規範 INCITS 光纖通道安全協定 3 (FC-SP-3) 為可互通的光纖通道產品建立了標準。此最新更新包括用於驗證光纖通道實體的協定的定義、用於設定會話金鑰的協定以及用於協商確保逐幀完整性和機密性所需參數的協定。
Emulex 工程師一直積極參與標準開發,以確保光纖通道始終處於解決現代資料中心所需安全挑戰的最前線。隨著監管壓力的增加和網路威脅的發展,採用 Emulex Secure HBA 可確保 SAN 供應商能夠以最少的努力提供強大的、面向未來的安全解決方案。對於使用光纖通道的企業來說,目前的 SP3 標準是面向未來的資料安全的關鍵一步。
透過實際演示,我們將展示部署 Emulex Secure HBA 的優勢,展示其在保持高效能的同時提供毫不妥協的安全性的能力。從防止資料外洩到實現即時異常偵測,這些 HBA 代表了保護企業資料中心免受現代威脅的重大飛躍。
了解 Emulex 安全 HBA 技術
基於會話的加密和零信任原則概述。
基於會話的加密
Emulex Secure HBA 是一種簡單的、基於會話的加密解決方案。基於會話的金鑰管理解決方案是基於新興的 ANSI/INCITS FC-SP-3 標準,不需要複雜且昂貴的金鑰管理軟體。在安全 HBA 和儲存陣列連接埠之間建立加密會話非常簡單,可與目前的 SAN 交換器搭配使用,且不需要任何結構管理變更。完全在硬體中執行,在連接埠登入時,兩個端點將驗證安全功能,開始身份驗證和關聯,並開始加密光纖通道幀。安全會話金鑰刷新自動發生,不會中斷流量。 由於這一切都是在硬體中完成的,因此不需要更改軟體,而且多路徑軟體不受影響。該解決方案透過與可能不支援 EDIF 的舊陣列自動協商來支援向後相容性。
零信任
零信任安全遵循「從不信任,始終驗證」的原則,確保每個存取請求都經過身份驗證、授權和持續監控。與傳統的基於邊界的模型不同,零信任透過要求身份驗證並對使用者和裝置強制執行最小權限存取來最大限度地降低違規風險。
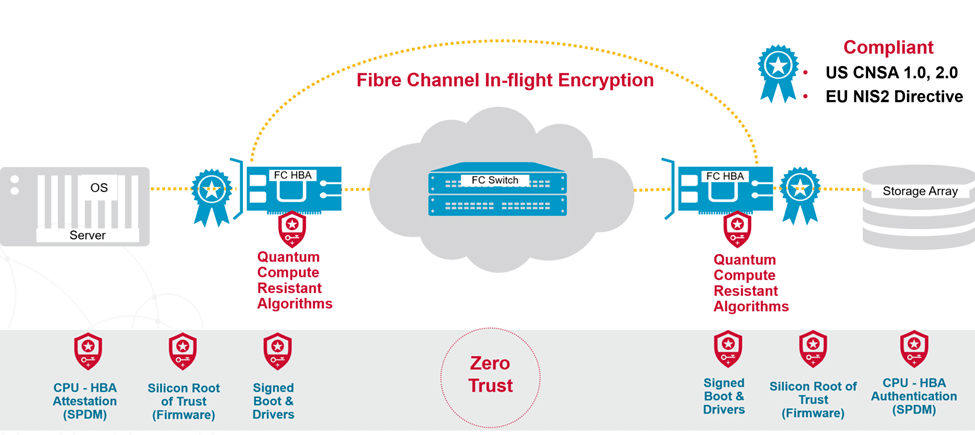
實施零信任安全有幾個核心優勢。透過零信任實施的持續驗證減少了整體攻擊面。它還具有適應性,支援混合勞動力、雲端採用和無縫物聯網整合。當然,監管合規性是大多數國家最關心的問題。零信任符合嚴格的資料安全標準,以滿足不斷變化的法規。
零信任透過利用多因素身份驗證、微分段和行為分析等技術,確保彈性且適應性強的安全態勢,這對於保護敏感組織資料至關重要。
安全 HBA 引入了抗量子矽信任根,以保護韌體和 ASIC 的完整性。
硬體卸載加密
硬體卸載加密透過將加密任務委派給 HBA 內的專用硬體閘來增強效能和安全性。這種卸載減少了 CPU 的運算負擔,同時加速了加密過程。
硬體卸載加密可提高效能。專用硬體可加速加密操作並減少延遲和處理。 CPU 週期被釋放以用於其他任務,從而提高整體系統效率。部署隔離的硬體模組可以使其具有防篡改功能並減少漏洞。
這種方法對於在資料中心內廣泛使用而不影響整體效能特別有效。它使組織能夠在不影響效能的情況下實現強大、可擴展且節能的加密。
展示好處
業界標準即插即用加密
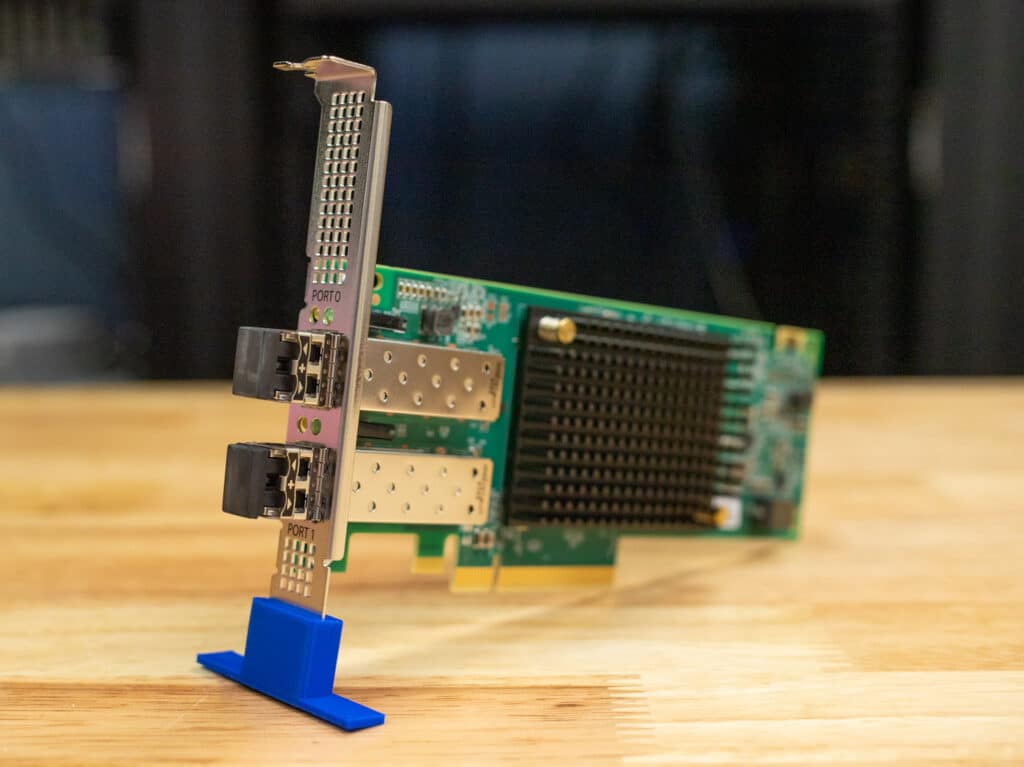
Emulex 讓我們完成了一個演示,展示啟用和停用加密時的最小效能差異,看看該解決方案會為傳輸中的資料增加多少開銷。以下步驟介紹了在 Emulex 安全 FC 主機 HBA 上啟用或停用加密。主機和陣列中使用的 HBA 是 Emulex LPe38102 64G,Emulex 告訴我們,透過簡單的驅動程式更新即可在快閃記憶體陣列中正常運行,以進行測試。
演示拓撲
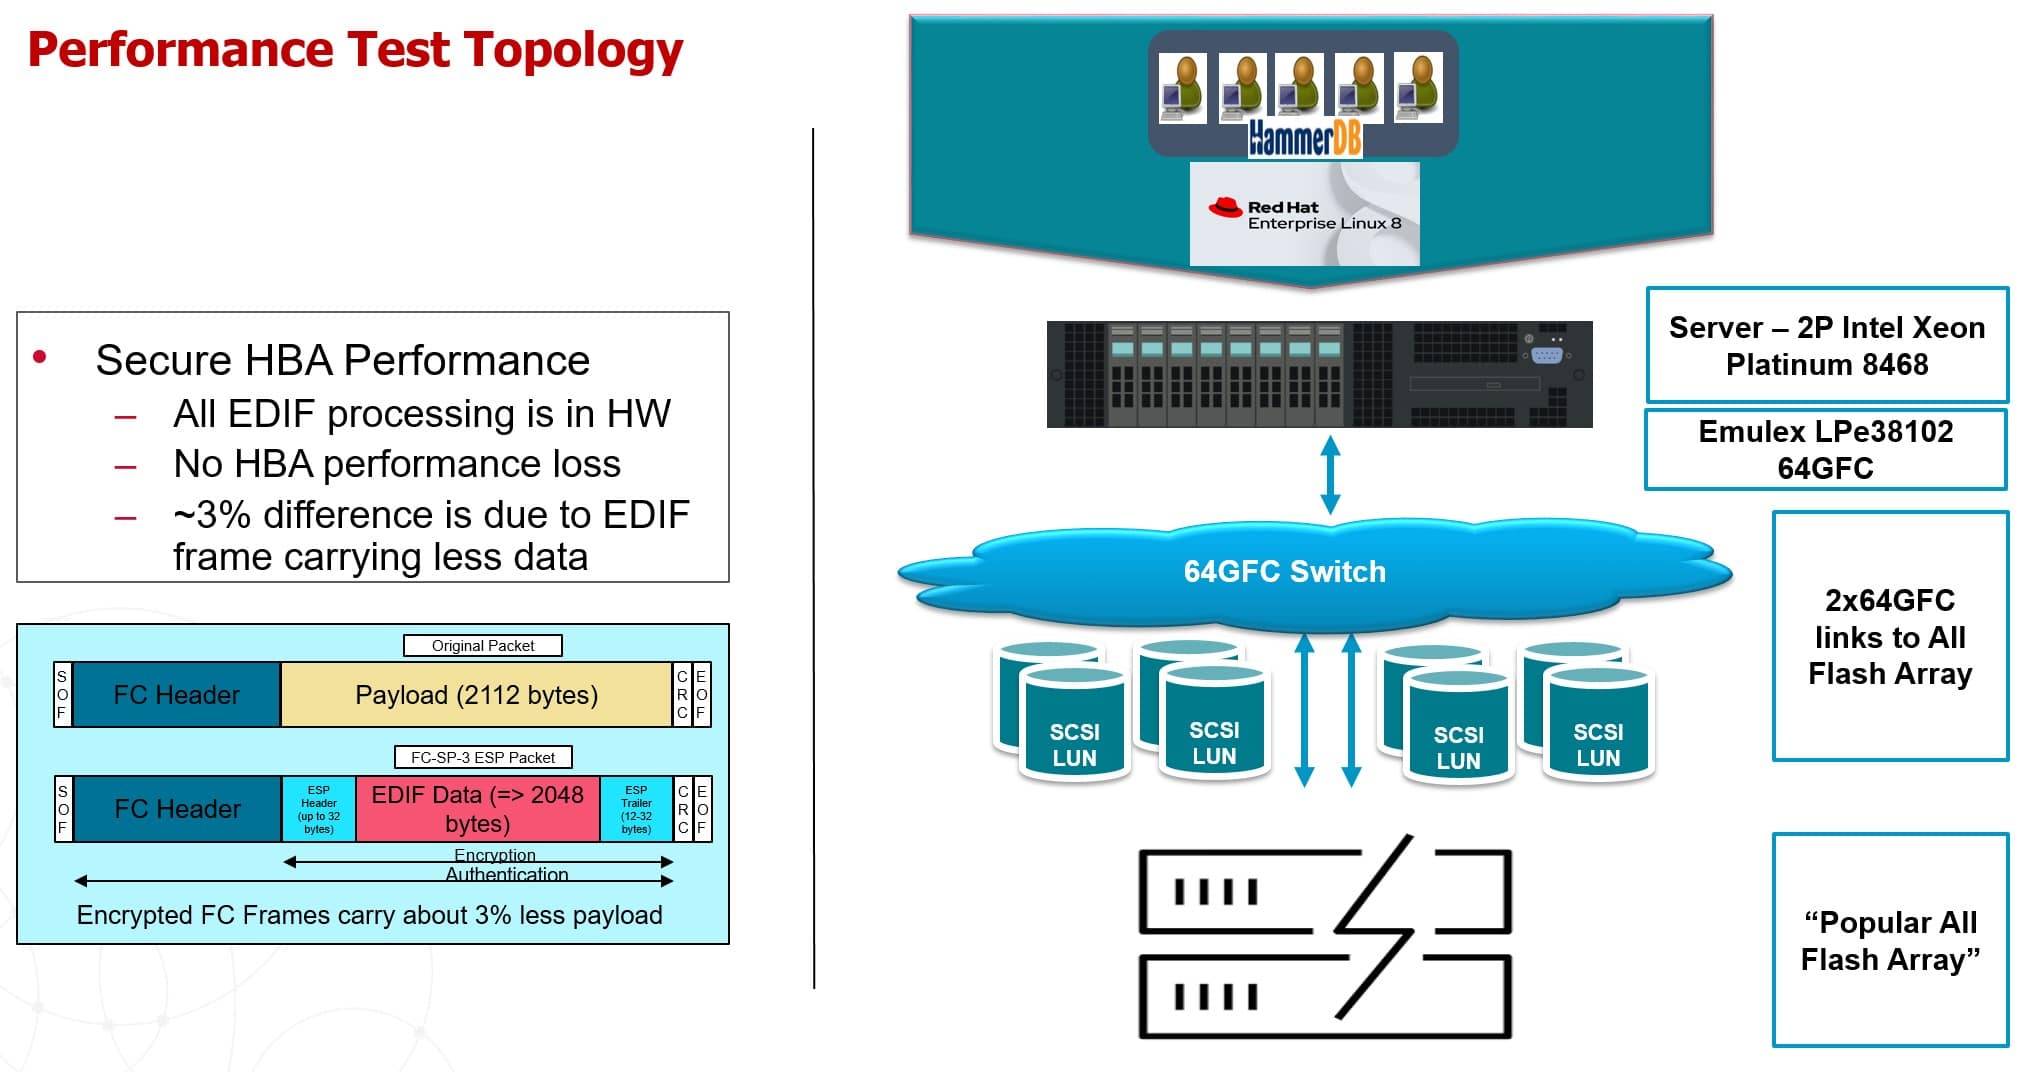
Emulex HBA 在硬體中處理所有動態加密資料 (EDIF)。 HBA 具有 8 核心 SoC,用於管理工作負載並透過加密卸載引擎引導資料包。由於加密已被卸載,因此主機 CPU 不會受到這些加密操作的影響。
第一個練習是在停用 EDIF 的情況下利用 HammerDB 作為資料庫載入產生器來執行 TPROC-H 工作負載。 Emulex 安全 HBA 的預設行為是在連接到相容目標連接埠時啟用 EDIF,但如果目標不支援 EDIF,也允許向後相容。 Emulex hbacmd 公用程式用於關閉 HBA 連接埠的 EDIF 功能並驗證設定變更。
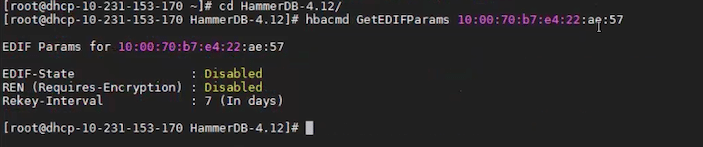
驗證設定後,我們開始在資料庫上執行工作負載。讀取密集型演示顯示了 64G FC 管道的使用量,這很容易達到大部分測試的線速率。
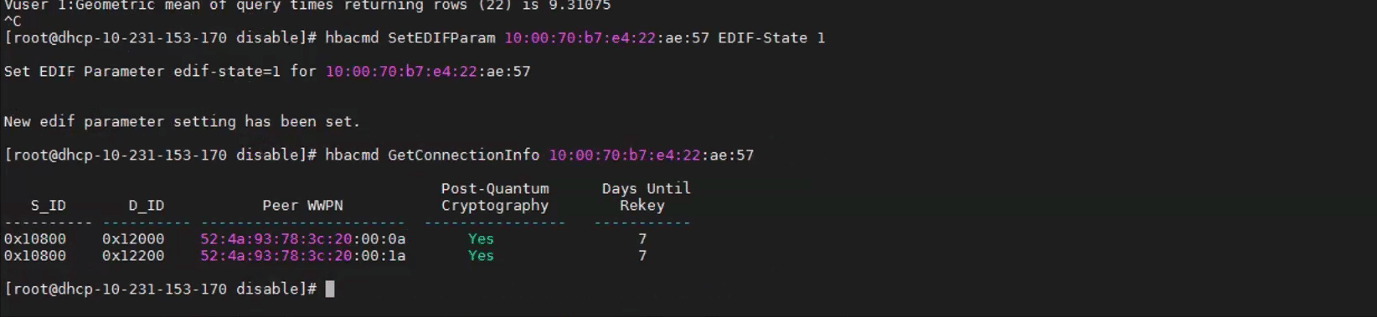
現在,需要更改參數以在 HBA 上啟用加密。再次,使用 Emulex hbacmd 公用程式開啟 HBA 連接埠的 EDIF 功能並驗證設定變更。下面的畫面顯示了命令和輸出。只需將 EDIF 狀態設為 1 即可開啟動態加密。設定 EDIF 參數 edif-state=1。如果接受更改,將顯示訊息「新的 edif 參數設定已設定」。需要重新啟動主機才能使 EDIF 狀態變更生效。
若要驗證變更是否生效,請執行「hbacmd GetEDIFParams」命令。結果顯示 EDIF 狀態已啟用,且「Required-Encryption」選項已停用。

若要驗證 HBA 上的連接埠是否已連線且 EDIF 是否已啟用,請執行「hbacmd GetConnectionInfo」指令。輸出應如下圖所示。

我們在啟用加密的情況下運行了相同的查詢集。即使在飛行中啟用了加密,結果也與禁用加密時的結果非常相似,唯一的變化是由加密幀的 FC 標準中指定的 FC 幀有效負載稍小來解釋的。
Emulex 使用先前強調的相同測試配置提供了流行資料庫加密解決方案的效能資料。使用相同的 AES-256 加密級別,由於軟體的伺服器處理開銷增加,資料庫應用程式很難提供與 HBA 相同級別的應用程式效能。對於資料庫應用程式層級加密,22 個資料庫查詢的完成時間的 TPROC-H 基準指標延長了 40%,並且由於應用程式延遲增加而導致磁碟頻寬顯著減少。
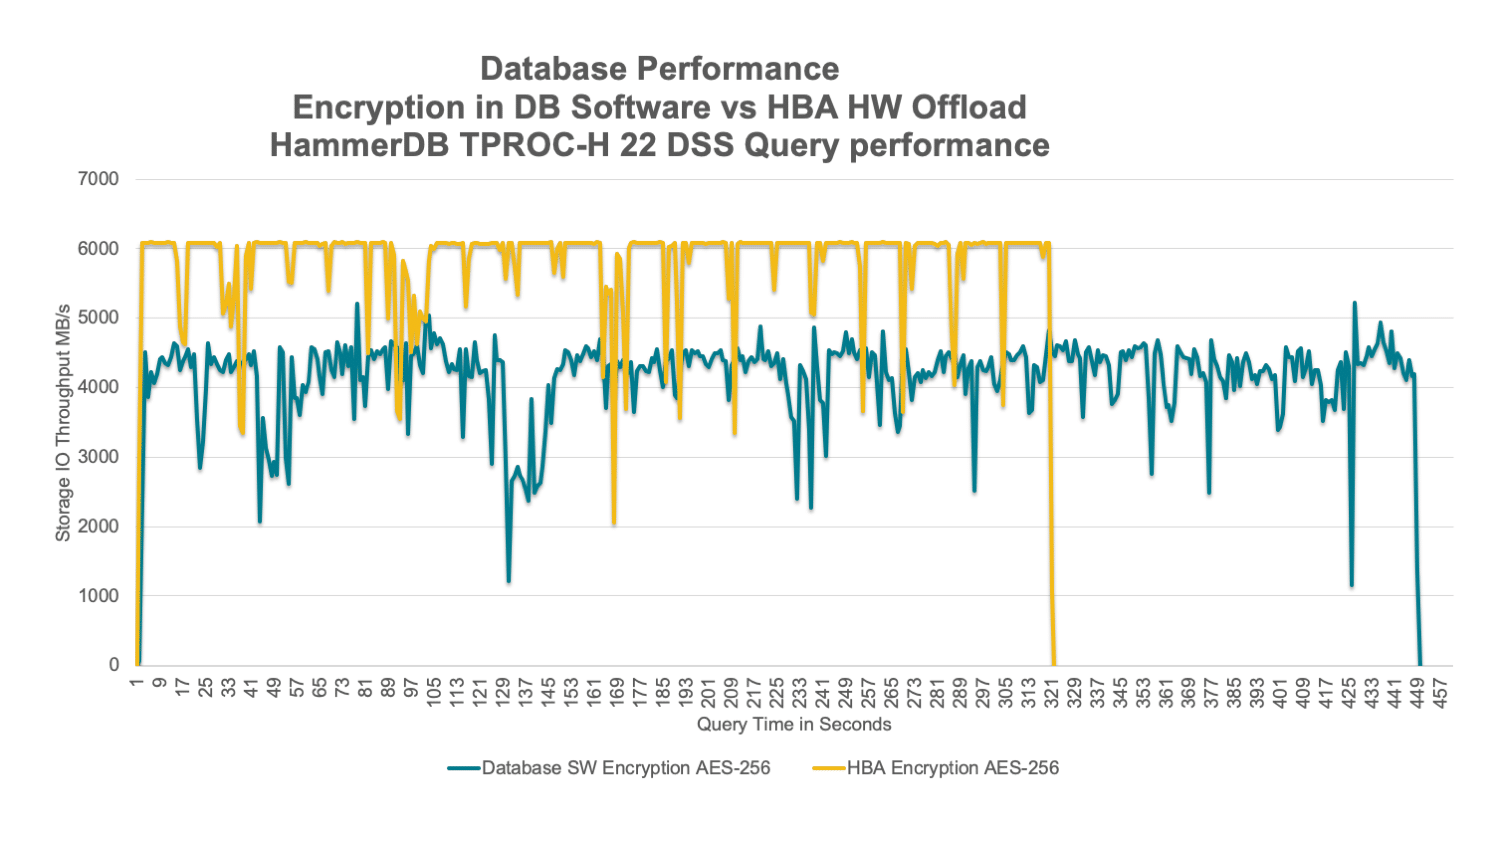
總體而言,令人興奮的是,安全 HBA 加密對 I/O 密集型資料庫工作負載的吞吐量或延遲的影響最小,並且明顯優於基於應用程式的替代方案。
結語
隨著企業安全威脅的規模和複雜性不斷增長,保護動態資料變得與保護靜態資料一樣重要。傳統的基於防火牆的防禦和軟體加密解決方案帶來了許多組織根本無法承受的效能權衡。 Emulex Secure HBA 透過提供可無縫整合到現有伺服器和光纖通道 SAN 中的基於標準的硬體卸載加密來改變這一現狀。
在我們的測試中,我們發現 Emulex Secure HBA 可實現動態加密,幾乎不會影響效能,解決了有關 EDIF 採用的最大問題之一。透過將加密完全卸載到 HBA,壓縮和重複資料刪除等儲存服務保持不變,確保企業不必為了安全而犧牲效率。即使在 I/O 密集型資料庫工作負載中,影響也可以忽略不計——在速度和效率方面遠遠優於傳統的基於軟體的加密方法。
這些 HBA 的即插即用特性也使它們非常容易部署,無需對 SAN 架構或儲存堆疊進行重大變更。對於儲存供應商來說,這是一種低摩擦、高價值的安全增強功能,符合 INCITS FC-SP-3 標準,同時將光纖通道定位為下一個零信任安全時代。
展望未來,我們預計Emulex Secure HBA 將在2025 年成為SAN 安全的標準層。方案不會建立新的瓶頸。 Emulex Secure HBA 正是實現了這一點——企業現在可以充滿信心地採用面向未來的安全升級。
本報告由博通贊助。本報告中所表達的所有觀點和意見均基於我們對所考慮產品的公正看法。


 Amazon