

Minulý týden jeden ze zákazníků odhalil závažnou zranitelnost v NAS serverech TerraMaster, kterou společnost dosud neopravila. Společnost TerraMaster tvrdí, že jejich NAS systémy jsou dostupné pouze v lokální síti. Ukázalo se však, že jejich NAS systémy jsou přístupné z celého internetu prostřednictvím protokolu UPnP. Protokol Universal Plug and Play (UPnP) používá nekonečný počet síťových zařízení, včetně NAS, routerů, počítačů, herních konzolí, tiskáren, mobilních zařízení, zařízení IoT a mnoha dalších.
Číst dále – 4 kroky pro bezpečný NAS
Zranitelnost přes UPnP může proniknout i neověřeným uživatelům, což jim umožní vzdáleně napadnout a extrahovat vaše data, skenovat vaše lokální sítě nebo dokonce zapojit vaše zařízení do DDoS útoků. Kontaktovali jsme Kevina Normana, uživatele TerraMaster, který stojí za tímto nedávným objevem. Podělil se s námi o svůj názor na toto odhalení, další podrobnosti a také o některé e-maily zaslané společnosti, kde popisuje zjištění.
Co je UPnP?
Nejprve si uvažujme související a tradiční scénář; protože máme čtenáře ze všech prostředí a oborů, je důležité začít se základy. Pokaždé, když k počítači připojíte zařízení USB, jako je myš, klávesnice nebo přenosný pevný disk, používáte Plug and Play (PnP). Vaše zařízení je okamžitě rozpoznáno v celém počítači; PnP vám ušetří starosti s ručním konfigurováním. Podobně jako PnP pomáhá Universal Plug and Play (UPnP) detekovat všechna síťová zařízení ve vaší lokální síti. Je určen (primárně) pro bezdrátové sítě v domácnostech a malých kancelářích. Typickými scénáři jsou připojení routeru, herní konzole, NAS nebo tiskárny, kde tato zařízení okamžitě rozpozná váš osobní počítač a další zařízení.
UPnP je praktický, protože umožňuje více zařízením rychle najít klienty ve vaší lokální síti. A stejně jako PnP dramaticky snižuje složitost nastavení nových zařízení. UPnP však může být také automaticky upraven vaším routerem, což umožňuje zařízením přístup mimo vaši lokální síť. Pomocí dalšího populárního protokolu, Internet Gateway Device (IGD), může klient UPnP získat externí IP adresu pro vaši síť a přidat nová mapování přesměrování portů jako součást procesu nastavení. Tato metoda se může z pohledu spotřebitele zdát zajímavá, ale tato výhoda také zneužívá zranitelnosti a rozsáhlé útoky. UPnP je v podstatě navržen pro použití v důvěryhodných lokálních sítích, kde protokol nevyžaduje žádnou formu ověřování ani autentizace.
„ Protokol UPnP ve výchozím nastavení neimplementuje žádné ověřování, takže implementace zařízení UPnP musí implementovat dodatečnou službu Device Protection nebo implementovat službu Device Security Service. Nestandardní řešení s názvem UPnP-UP (Universal Plug and Play – User Profile) navrhuje rozšíření, které umožňuje mechanismy ověřování a autorizace uživatelů pro zařízení a aplikace UPnP. Mnoho implementací zařízení UPnP postrádá mechanismy ověřování a autorizace a ve výchozím nastavení předpokládá, že lokální systémy a jejich uživatelé jsou zcela důvěryhodní. “
Zranitelnost TerraMaster NAS objevena přes UPnP
TerraMaster Technology Co., Ltd. je čínská společnost specializující se na počítačový software, síťová úložiště (Network-Attached Storage) a přímo připojená úložiště (Direct-Attached Storage). Kevin Norman nedávno zveřejnil blogový příspěvek odhalující zranitelnost v protokolu UPnP od TerraMasteru, která se rychle rozšířila na Redditu a Hacker News . Kevin, softwarový inženýr ze Spojeného království, uvedl, že své obavy nahlásil společnosti TerraMaster v únoru letošního roku e-mailem poté, co sám provedl několik testů.
Kevin objevil zranitelnost UPnP pomocí TerraMaster F2-210. Objev vzbudil jeho pozornost, pravděpodobně kvůli jeho povědomí a obavám z používání protokolů UPnP, jak uvedl a citoval v některých dalších svých článcích.
NAS a mnoho dalších síťových zařízení se běžně spravuje pomocí webového rozhraní, které je často stejné jako grafické uživatelské rozhraní (GUI). V případě TerraMasteru se k ovládání NAS používá operační systém TerraMaster (TOS). Tento operační systém vyžaduje přístup k jeho grafickému uživatelskému rozhraní návštěvou názvu hostitele NAS ve vaší síti s použitím portu 8181. Systémové rozhraní otevřeně tvrdí, že NAS není veřejně přístupný.
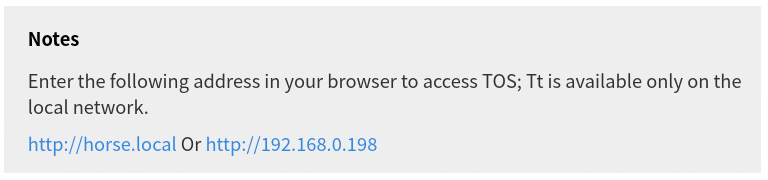
Kevin však vysvětluje, že po několika dnech od instalace NAS zjistil, že se k němu může připojit pomocí své veřejné IP adresy, i když nic nepřesměroval na port. Grafické rozhraní opět uvádělo, že NAS je přístupný pouze z lokální sítě.
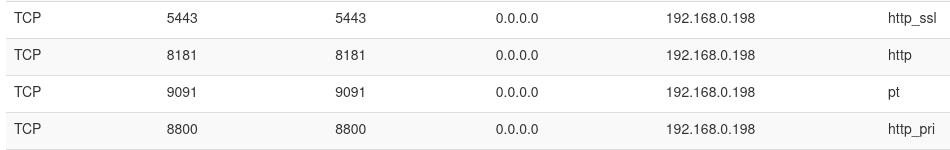
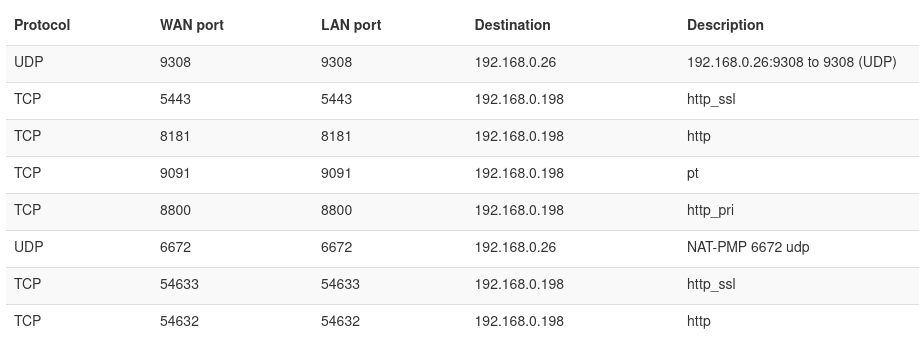
Prozkoumal pravidla pro přesměrování portů svého routeru a zjistil, že NAS zpřístupňuje čtyři porty pomocí UPnP. Nebyl zpřístupněn pouze vnější síti přes port 8181, ale také přes port 5443. Mezi další porty, uvedl Kevin, patří 9091 a 8800, pro které nenašel žádné vysvětlení. Port 9091 se obvykle používá pro Portainer, nástroj pro správu kontejnerů pro Docker, který na NAS nenainstaloval.
Uhodl, že vývojáři TerraMasteru tyto porty používají a možná zapomněli odstranit konfiguraci, aby je mohli před vydáním softwaru nainstalovat. „ Zdá se, že některá z těchto pravidel byla potenciálně ponechána z vývojového procesu.“ Kevin poznamenal: „Věřím, že tento NAS je spolehlivý hardware; pochybuji však o důvěře jeho webovému rozhraní k otevřenému internetu. Obecně je dobrým zvykem vystavovat co nejméně informací veřejnému internetu! “
Kromě toho se pokusil změnit port webového serveru na jiný, než je 8181. Systém přesměruje nový port, ale starý port stále nechává otevřený. V tomto okamžiku se rozhodl kontaktovat TerraMaster, aby zjistil, co se děje.
Reakce a řešení TerraMasteru
Kevin kontaktoval společnost, ale nedostal žádné doporučení, jak se k problému vyjádřit, ani žádné rychlé řešení. Kevin se do toho pustil sám a našel root přístup k routeru, který si sám vyhrabal. Vyjadřuje vděčnost společnosti TerraMaster za to, že alespoň root přístup poskytla.
Po přístupu k NAS přes SSH a prozkoumání souborového systému pomocí root oprávnění byl objeven soubor, který bylo možné upravit. Soubor „ /etc/upnp.json “ ukazuje, že obsahuje seznam pravidel pro přesměrování portů. Rychlým řešením od Kevina byla úprava tohoto souboru. Řekl: „Jednoduše změňte bEnable na 0 pro všechny porty, které nechcete mít přístupné, restartujte NAS a zkontrolujte pravidla pro přesměrování portů.“
„ Toto problém téměř úplně vyřešilo; zdá se však, že porty 8181 a 5443 zůstávají obsazené, ale hlásí chybu 404, protože jsme webserver dříve přesunuli,“ popisuje Kevin. „Je to lepší než dříve, ale stále to není dokonalé. Čekám na další pokyny od Terramasteru/aktualizaci softwaru .“
Vezměte v úvahu, že Kevin je softwarový inženýr. A stejně jako mnoho lidí v IT průmyslu, rozumí a je velmi dobře obeznámen se sítěmi, kódováním a obecnými IT koncepty. Ale existuje mnoho dalších, kteří to nevědí. Běžní uživatelé nebudou moci vstoupit do systému a upravit pokročilé parametry, a to ani po vyhledání na Googlu.
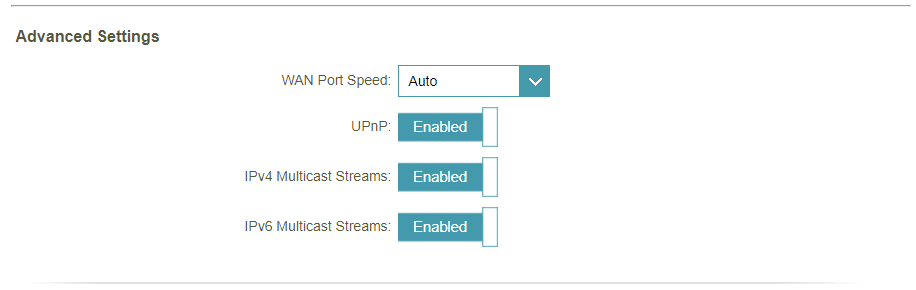
Aniž bych zacházel do dalších technických detailů, pokud máte ohledně tohoto UPnP skutečné obavy, měli byste ho deaktivovat, alespoň do doby, než provedete další průzkum a konzultaci. Kevin se nakonec pro tuto možnost také rozhodl.
Rozšířený názor a reakce komunity
Poté, co nás Kevin kontaktoval, nám napsal a byl velmi laskavý, že nám k této problematice podělil o svůj názor. Napsal také další blogový příspěvek , kde svůj názor na tuto záležitost dále vyjadřuje. Po odhalení a zveřejnění zranitelnosti Kevin obdržel od komunity několik zpráv, z nichž mnohé podporovaly jeho názor na UPnP a TerraMaster. Jiní s ním nesouhlasili.
Řekl nám a později také napsal na svém blogu následující: „Někteří navrhují vypnout UPnP na vašem lokálním routeru, ale osobně si myslím, že tohle trochu míjí pointu. Jsem softwarový inženýr, který se pravidelně zabývá infrastrukturou (Kubernetes a podobně) – a proto mám určitou představu o tom, co dělám. Proto bych UPnP ‚mohl‘ vypnout. Myslím, že tyto NAS produkty nejsou určeny k prodeji lidem, jako jsem já, jsou spíše zaměřeny na průměrného spotřebitele, který by neměl tušení, co je to port forwarding nebo UPnP.“
Souhlasíme s Kevinem, jak jsme napsali a také vysvětlili ve výše uvedené části.
On pokračoval:
„ Vypnutím UPnP se tato bezpečnostní díra rozhodně uzavře, ale v reálném světě bude mít drtivá většina spotřebitelských routerů tuto funkci zapnutou, a proto se drtivá většina těchto NAS produktů pravděpodobně nevědomky vystavuje riziku.“
„ Jiní doporučují koupit nový router, který by podporoval dvě oddělené LAN sítě, takže by se tento NAS dal umístit do LAN sítě, které je odepřen přímý přístup k internetu/není k dispozici UPnP. Ještě absurdnější je očekávat, že by to spotřebitelé udělali. Já bych to mohl udělat a v budoucnu to klidně udělám, ale momentálně necítím potřebu upgradovat své síťové vybavení; funguje to a jsem s tím spokojený, a opět to poněkud míjí pointu ze stejných důvodů, které jsem popsal výše. “
„ Proto jsem se pustil do samotného zařízení s jaskynními potřebami. Naštěstí TerraMaster poskytuje root přístup na těchto zařízeních, což je od nich hezké. To mě vedlo k objevu opravy, kterou jsem provedl. “
Také připojuje další objev jiného uživatele TerraMasteru na NAS. Další zneužití související s TerraMasterem, které se týkalo úniku administrátorského hesla, bylo zaznamenáno v komentářích k příspěvku Hacker News. https://news.ycombinator.com/item?id=26683488.
Uživatel „kotsec“ tvrdí:
„ V tuto chvíli byste NEMĚLI mít žádný TerraMaster NAS připojený k internetu. Minulý měsíc jsem společnosti TerraMaster nahlásil chybu, která stále nebyla opravena .“
„ Přejděte na http://NAS_IP/module/api.php?wap/ a zobrazí se vám heslo správce jako hash md5crypt. Proč? Předpokládám, že je to nějaký backdoor/vývojářský kód, ale nevím to. “
Takže, měli byste používat UPnP?
S používáním UPnP by v podstatě nemělo být nic špatného. Zdá se však, že tyto protokoly mají mnoho bezpečnostních problémů. Není to první hlášený případ zranitelnosti UPnP; v posledních letech se jich několik dalších týkalo routerů, dalších síťových zařízení a lokálních sítí.
Útoky na zranitelnosti UPnP obvykle nejsou prováděny proti domácím uživatelům, ale proti SOHO a SMB. Nicméně se to může stát. V každém případě by NAS neměl být zařízením, které by vyžadovalo přesměrování z veřejného internetu. Kevin a další uživatelé TerraMasteru stále čekají na opravu nebo záplatu, která by tento problém vyřešila.
Zdá se, že dilema, zda UPnP zakázat či nikoliv, je zcela na vás; jde o výměnu bezpečnosti za pohodlí. UPnP povolený ve vašem routeru může mnoho vašich zařízení a aplikací vystavit internetu, ale zároveň vám usnadní vzdálený přístup k nim.
Pokud neplánujete používat aplikace, které vyžadují přesměrování portů, měli byste UPnP vypnout. Herní konzole a servery, zařízení IoT a peer-to-peer aplikace jsou v dnešní době nejlepšími příklady. Pokud některou z těchto aplikací potřebujete a stále nechcete používat UPnP, můžete vždy provést manuální (staromódní) přesměrování portů ve vašem routeru. Kevin nakonec UPnP vypnul a zdá se být spokojenější.
Číst dále – 4 kroky pro bezpečný NAS
***Aktualizace 12. 4. 2021 – TerraMaster vydal aktualizaci firmwaru ***


 Amazon