

Zdá se, že v posledních několika měsících se zločinci, kteří zneužívají ransomware k vydělávání peněz, zaměřili na zařízení NAS. Nejnovějším příkladem, který jsme viděli, byl útok QNAP Qlocker. Ačkoli TerraMaster nedávno zaznamenal bezpečnostní chybu a Synology před několika lety čelila útokům . S největší pravděpodobností, až budou první útoky úspěšné, útočníci v nich budou pokračovat. Naštěstí existují kroky, které mohou uživatelé podniknout ke zmírnění těchto útoků a získání bezpečnějšího NAS.
Proč útočit na NAS zařízení?
Otázkou tedy je, proč jsou zařízení NAS v poslední době terčem útoků? Tato zařízení, zejména Synology a QNAP, se zaměřují především na jednoduchost. Někdo s malými nebo žádnými zkušenostmi s IT může NAS nastavit a začít ho používat prakticky bez školení. I když je to výhodné pro domácí uživatele a malé firmy bez IT zdrojů, zanechává to také mnoho mezer v zabezpečení. V konečném důsledku je to kompromis. Snadné nastavení přichází na úkor potenciálních bezpečnostních problémů. Platformy NAS jsou v dnešní době víceméně samohostované cloudy, takže nepřetržité připojení je činí otevřenými útokům (pokud nejste online, nemůžete být napadeni hackery na dálku).
Pojďme se na minutu vrátit zpět
Jedním z nejdůležitějších kroků, které mohou uživatelé podniknout, je zálohování dat. Většina NAS nabízí nějakou formu zálohování mimo pracoviště. Úplné zálohy mohou být náročné na zdroje, ale lze je provést, když je přístup k systému nízký. Ukládání záloh do cloudu obvykle není tak drahé jako jejich načtení, ale je lepší zaplatit za načtení dat jednomu z veřejných cloudů, než platit výkupné. Synology i QNAP nabízejí také snapshoty , nebo můžete pro zálohování NAS využít něco jako Veeam . Obnova z externí zálohy s ochrannou mezerou je nejjednodušší způsob, jak vyřešit problémy s ransomwarem, ale to v první řadě neřeší vektor útoku, který stojí za útokem.
Zabezpečení NAS Krok 1: Zakázání přístupu konzole
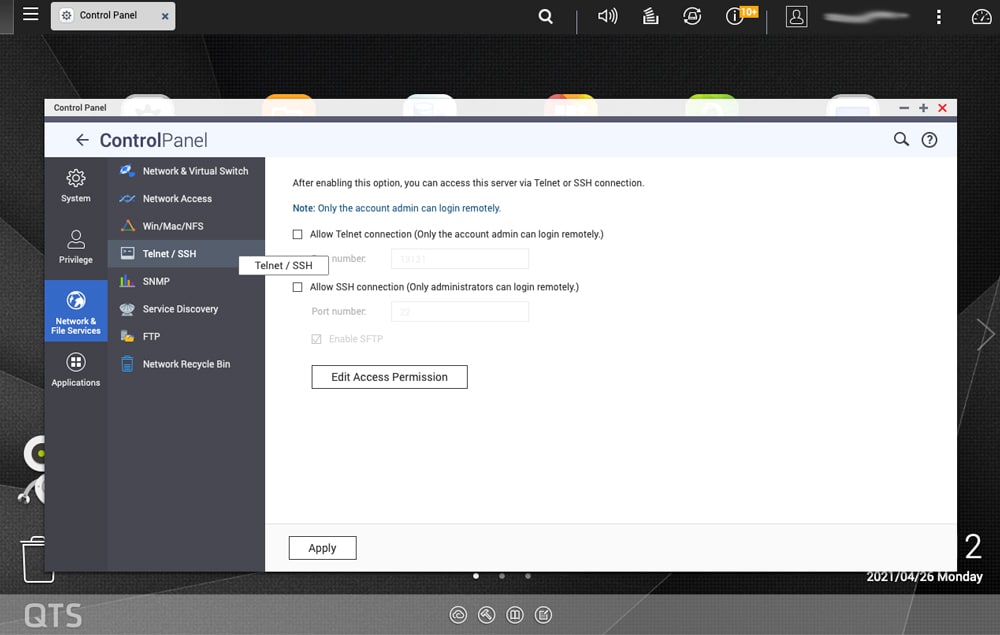
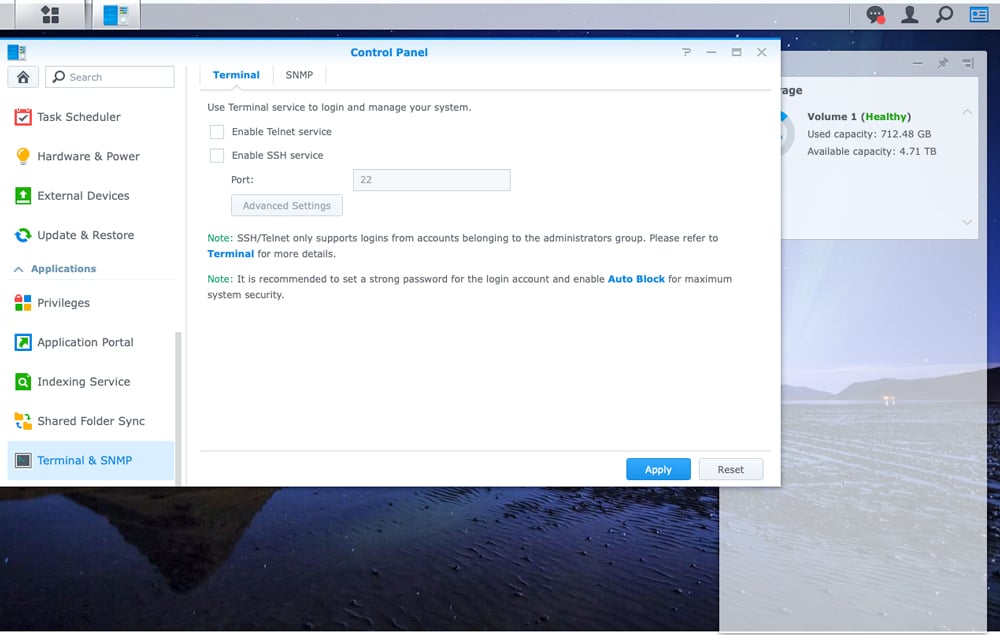
Jak jsme již zmínili, většina moderních NAS systémů jsou drobné cloudy. To je dobré pro snadné použití, ale špatné pro bezpečnost. Prvním krokem, který musíme udělat, je jejich zabezpečení a přechod na bezpečnější NAS. Toho se dosáhne vypnutím telnetu a SSH, aby již nebyl možný přístup z konzole.
U QNAP byste šli do Ovládacích panelů>Zabezpečení>Ochrana přístupu k IP adrese. Důkladní uživatelé milují přístup z konzole, jsou to velká otevřená vrata, která nemusí být otevřená, pokud se nepoužívají.
V případě Synology byste měli přejít do Ovládací panely > Terminál a SNMP > Terminál. Zde můžete zakázat SSH a telnet.
Zabezpečení NAS Krok 2: Zapnutí automatického blokování
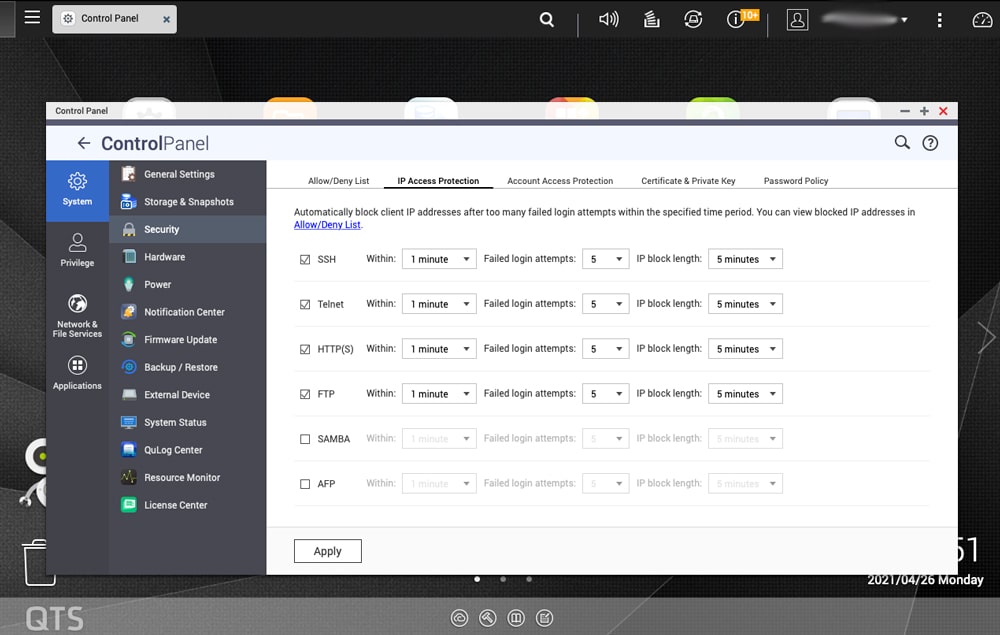
Lidé by byli překvapeni, jak často jsou zařízení NAS „napadena“ pouhým hádáním uživatelského jména a hesla. Většina přístupů v dnešní době probíhá pouze pomocí bot farm, které opakovaně hádají hesla pomocí útoků hrubou silou. Snadný způsob, jak tomu zabránit a přiblížit se k bezpečnému NAS, je zapnout automatické blokování.
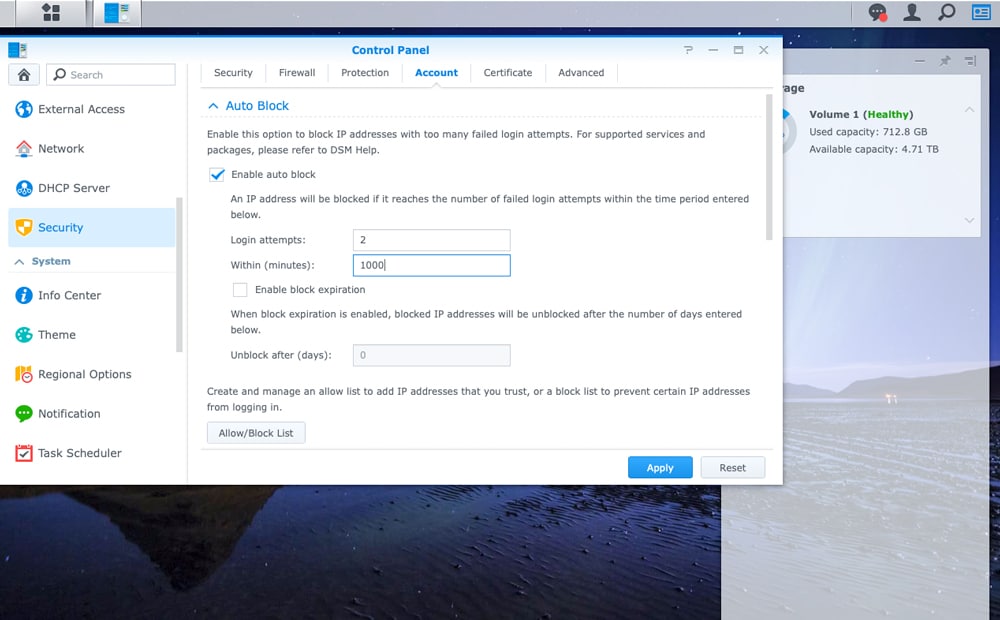
Automatické blokování zablokuje IP adresu s příliš velkým počtem neúspěšných pokusů o přihlášení. Uživatelé si mohou nastavit, kolik pokusů chtějí povolit (mějte na paměti, že můžete sami zadat nesprávné uživatelské jméno a/nebo heslo). Způsob, jakým rádi nasazujeme Synology v reálném čase, je, že po dvou neúspěšných pokusech o přihlášení během 5000 minut jste navždy zablokováni. Jediným řešením je lokální přihlášení k NAS a odstranění dané IP adresy z černé listiny.
V Synology stačí přejít do Ovládacích panelů > Zabezpečení > Účet. Možnost Automatické blokování by měla být hned nahoře. Povolte ji a poté zadejte počet pokusů, které chcete v určitém časovém rámci povolit pro spuštění blokování.
U QNAP je potřeba přejít do Ovládacích panelů>Zabezpečení>Ochrana přístupu IP a tam nastavit počet pokusů.
Zabezpečení NAS Krok 3: Zakázání odebrání nepoužívaných aplikací
Asi před deseti lety probíhala marketingová kampaň, která nám tvrdila, že na všechno existuje aplikace (nebo spíše by někdo řekl něco a následovalo by, že na to existuje aplikace). Teď už ano, a spousta aplikací zahlcuje naše telefony, tablety a nyní i naše NAS zařízení.
Spousta z těchto věcí je zdarma a skvělá a kdybychom měli jen 30 minut denně navíc, něco bychom s nimi udělali. Ale nemáme. Nepoužívané aplikace (některé pochybné kvality a prověřované) na vašem NAS by měly být odstraněny nebo deaktivovány, aby se předešlo bezpečnostním hrozbám.
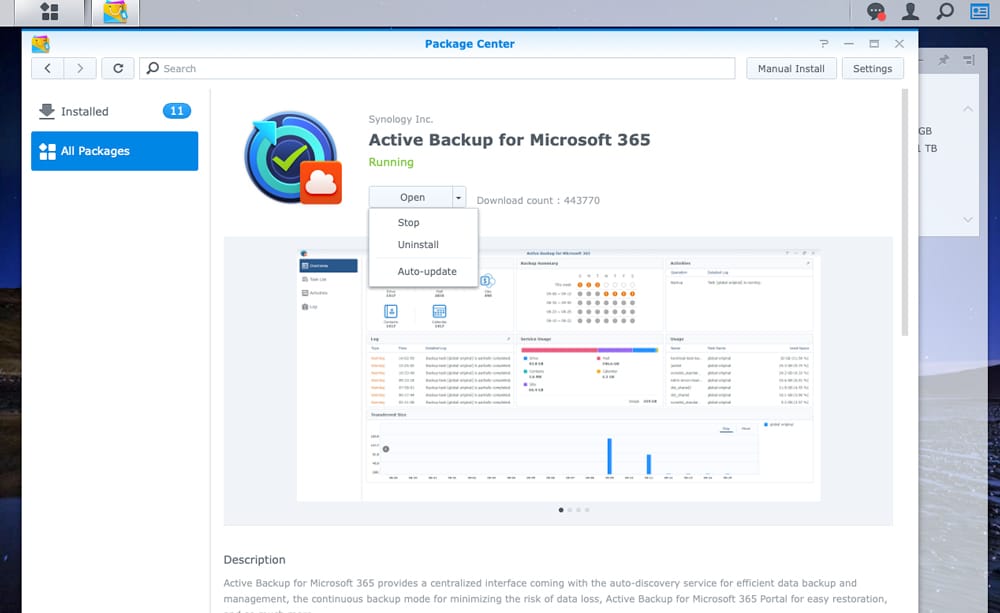
U Synology stačí přejít do Centra balíčků, kliknout na aplikaci a vedle možnosti Otevřít se zobrazí rozbalovací nabídka, kde můžete zvolit Zastavit nebo Odinstalovat.
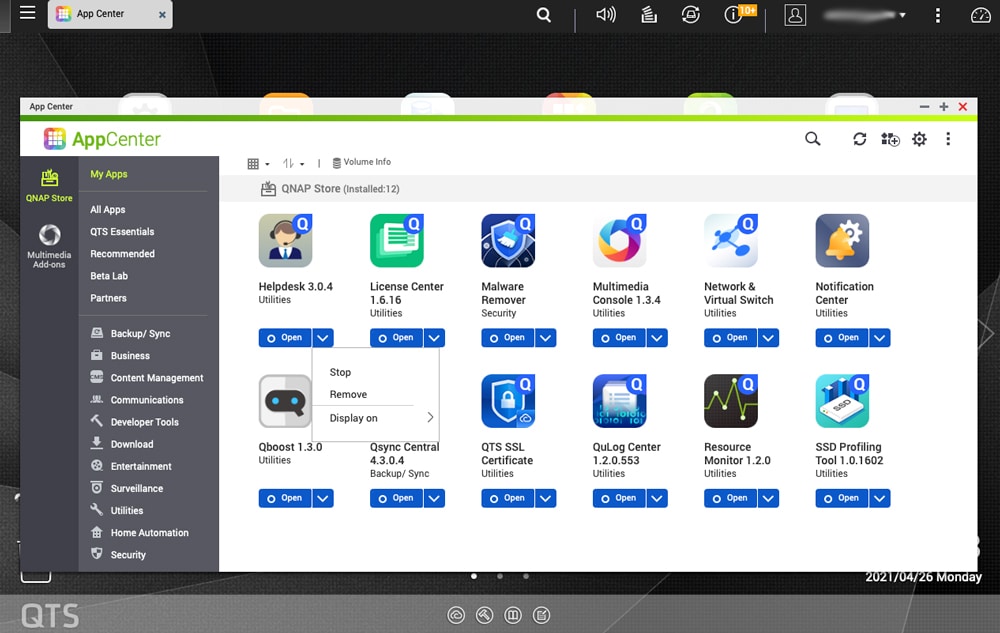
V případě QNAP přejděte do Centra aplikací a otevřete rozbalovací nabídku vedle aplikace, kterou chcete zastavit nebo odebrat.
Bonus: Nepoužívejte Admin jako uživatelské jméno
Tohle se zdá být jednoduché, ale jen velmi málo lidí to dělá doma nebo dokonce v datovém centru. Když nastavujete NAS, vytvoří se výchozí účet, obvykle s uživatelským jménem „Admin“. Většina lidí to nechá a jen změní heslo. Je to příjemný pocit, myslet si, že jsem administrátor . Ale to jen ulehčí práci zlomyslným aktérům a je to nejjednodušší ze všeho, pokud jde o vytvoření bezpečného NAS.
Jedním z řešení je vytvořit nového uživatele s vašimi přihlašovacími údaji a poté smazat nebo deaktivovat původní administrátorský účet. Nebo někdy můžete administrátorský účet přejmenovat na něco jiného. Ať tak či onak, odstraněním uživatelského jména z rovnice musí hackeři vynaložit mnohem větší úsilí na uhádnutí uživatelského jména I hesla.
Závěrečné myšlenky
Útoky ransomwaru na systémy NAS jsou na vzestupu, ale můžete podniknout kroky k ochraně nasazením bezpečnějšího NAS. Výše uvedené vám nezaručí, že budete v bezpečí před útokem ransomwaru, ale jistě vám hodně pomohou.


 Amazon