

Společnost Ubiquiti vydala aktualizaci UniFi Network 9.0.92 v předběžném přístupu, která představuje Zone-Based Firewall (ZBF). Tato významná aktualizace poskytuje administrátorům zjednodušenou, ale výkonnou sadu nástrojů pro správu zabezpečení sítě. Tato aktualizace se týká bran a cloudových bran, které jsme nasadili na Cloud Gateway Ultra prostřednictvím Dream Machine Pro Max.
Tato inovace se zaměřuje na seskupování rozhraní, jako jsou VLAN, WAN a VPN, do logických zón, což umožňuje intuitivnější vytváření politik, lepší segmentaci a zvýšené zabezpečení.
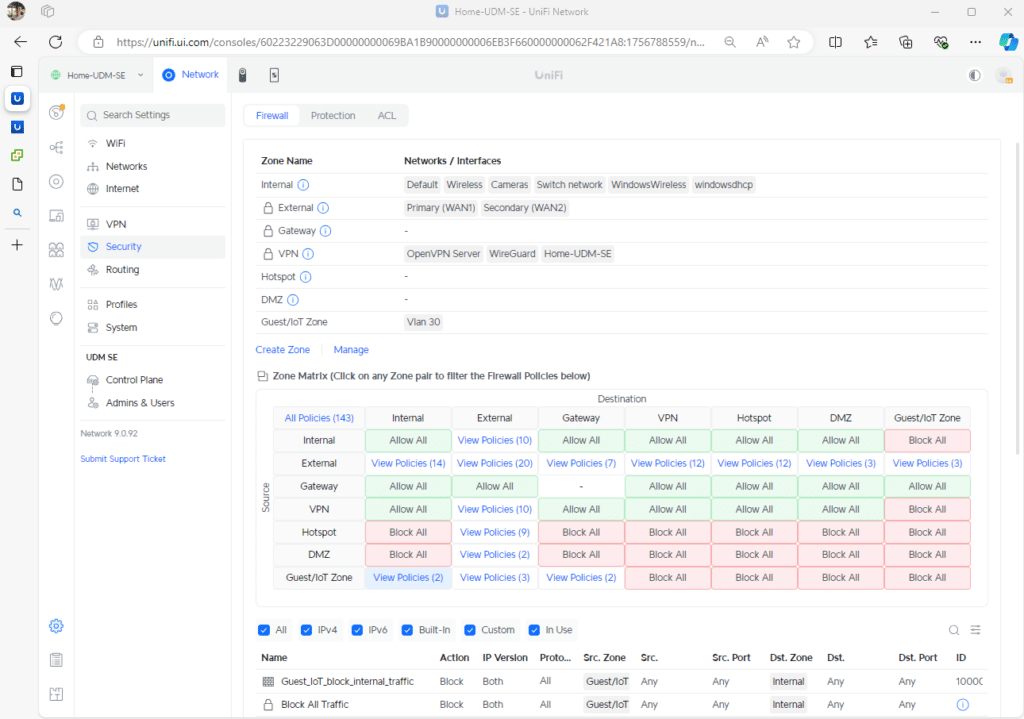
Klíčové vlastnosti a výhody
Zjednodušená správa zásad
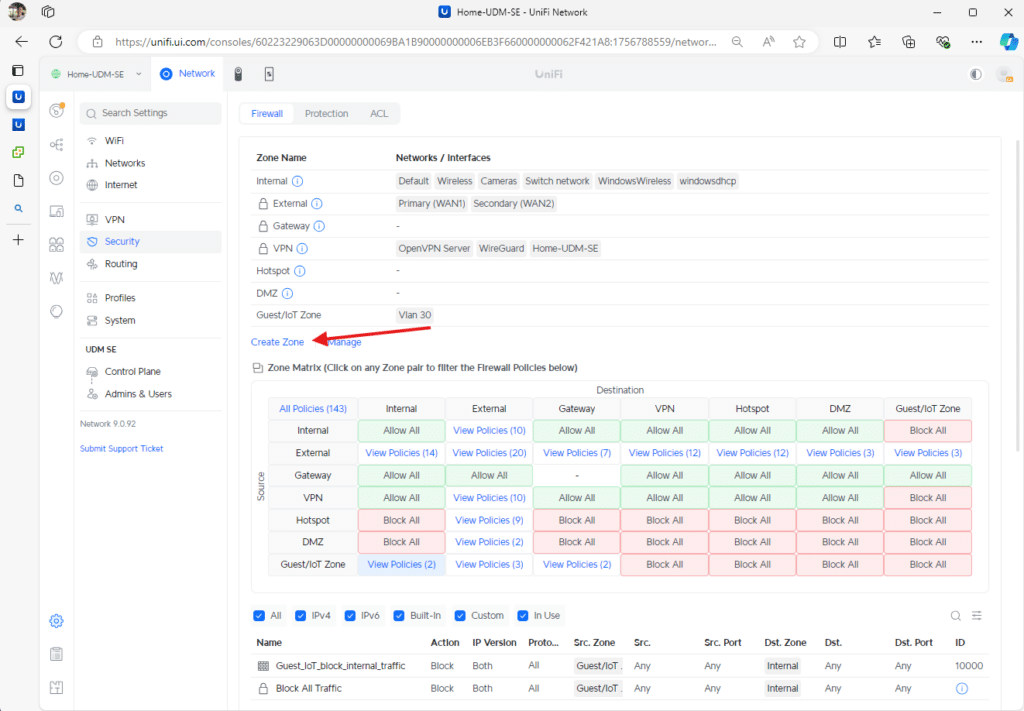
Pryč jsou doby konfigurací pro každé rozhraní, které se v komplexních sítích mohly stát nepraktickými. Nové Matice zón nabízí jasné vizuální znázornění toku provozu mezi zónami, což správcům umožňuje rychle vyhodnocovat a upravovat bezpečnostní zásady. Tento intuitivní přístup usnadňuje správu zásad i méně zkušeným správcům sítě.
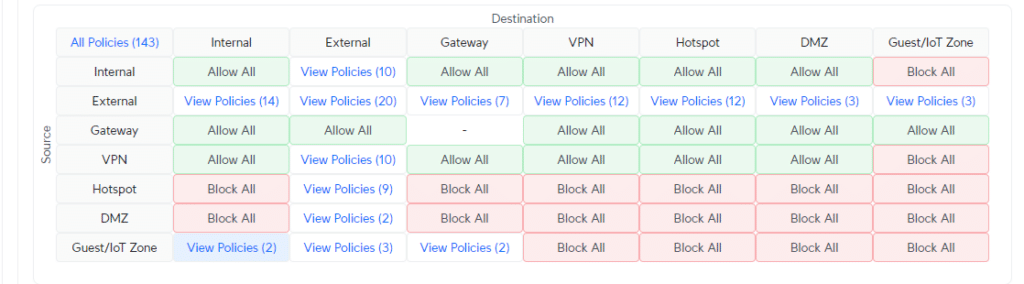
Vylepšená segmentace sítě
ZBF od UniFi zavádí předdefinované zóny, včetně interní, externí, DMZ, VPN a hotspotu, přičemž každá je přizpůsobena běžným bezpečnostním potřebám. Tyto zóny zajišťují podrobnou kontrolu nad toky provozu a umožňují správcům aplikovat specifická pravidla na různé síťové prvky. Tento design pomáhá izolovat zařízení IoT, zabezpečit citlivé datové servery nebo spravovat provoz hostů, aniž by byla ohrožena interní síť.

Vlastní zásady pro flexibilitu
Zatímco předdefinovaná pravidla zjednodušují nastavení, funkce vlastních zásad umožňuje správcům přizpůsobit nastavení zabezpečení jedinečným požadavkům organizace. Ať už se jedná o blokování konkrétního protokolu, vytváření výjimek pro důvěryhodná zařízení nebo upřednostňování typů provozu, flexibilita vlastních zásad zajišťuje, že se ZBF dokáže přizpůsobit i těm nejsložitějším síťovým prostředím.
Viditelnost a ovládání
ZBF obsahuje vestavěná pravidla pro ochranu kritického toku dat, jako je provoz DHCP a DNS do brány, a zajišťuje tak, aby nedošlo k náhodnému narušení základních služeb. Vylepšené možnosti protokolování prostřednictvím syslogu poskytují podrobný přehled o vzorcích provozu a potenciálních hrozbách. Administrátoři mohou navíc snadno změnit pořadí pravidel tak, aby odrážela měnící se priority nebo požadavky, což zlepšuje dohled a přizpůsobivost.
Praktické aplikace (ZBF)
Framework ZBF je navržen tak, aby snižoval složitost a zároveň posiloval bezpečnost, což z něj činí cenný doplněk pro organizace všech velikostí.
Zabezpečení sítí internetu věcí
Zařízení IoT mají často omezené vestavěné zabezpečení, což je činí zranitelnými vůči útokům. Díky ZBF mohou administrátoři umístit všechna zařízení IoT do vyhrazené zóny a vytvořit zásady, které:
- Zablokujte zařízením IoT přístup k citlivým interním sítím.
- Povolte zařízením IoT komunikaci pouze s konkrétními externími službami nebo zdroji.
Izolace provozu hostů
Hostující uživatelé mohou být omezeni na vyhrazenou zónu, která povoluje pouze přístup k internetu, což jim brání v interakci s interními zařízeními nebo citlivými daty.
Vyvažování interní a externí návštěvnosti
Předdefinované zásady „od interních k externím“ nabízejí vyvážený přístup, který poskytuje interním uživatelům bezpečný přístup k internetu a zároveň zachovává robustní ochranu před potenciálními hrozbami.
Pokročilá přizpůsobení
Organizace mohou vytvářet další zóny pro specializované potřeby, jako je oddělení vývojářských prostředí, testovacích laboratoří nebo vzdálených uživatelů VPN, a tím zajistit detailní kontrolu nad komunikací mezi zónami.
Úvahy o nasazení
I když ZBF zjednodušuje správu firewallu, je nezbytné pečlivé plánování, aby se předešlo nezamýšleným důsledkům. Administrátoři by měli:
- Pochopení chování zónyPřesun sítí mezi zónami nebo blokování provozu do brány (kritické pro služby jako DHCP a DNS) může narušit provoz, pokud není pečlivě spravován.
- Audit toků provozuPřed implementací ZBF zkontrolujte aktuální vzorce provozu, abyste zajistili zachování základních komunikačních cest.
- Zkušební pravidlaPostupné testování nových pravidel pomáhá předcházet rozsáhlým narušením, zejména ve větších prostředích se smíšenou úrovní důvěryhodnosti.
- Využijte protokolování: Používejte funkce protokolování k monitorování dopadu změn a identifikaci oblastí k vylepšení.
ZBF Konfigurace Příklad
Zónový firewall UniFi (ZBF) je významným krokem ke zjednodušení a posílení zabezpečení sítě. Přechod od tradičních konfigurací pro každé rozhraní k zónovému přístupu umožňuje administrátorům soustředit se na cílené bezpečnostní cíle, spíše než se potýkat se složitými nastaveními. Jeho intuitivní design a robustní možnosti přizpůsobení ho činí ideálním pro malé i velké podniky.
Pro ilustraci praktické implementace je uveden příklad, jak nastavit novou zónu Guest/IoT pomocí ZBF od UniFi v nejnovější aktualizaci. Cílem bylo izolovat zařízení Guest a IoT a zajistit jim kontrolovaný přístup k externím zdrojům, aniž by byla ohrožena vnitřní bezpečnost.
Aktualizace vydání EA
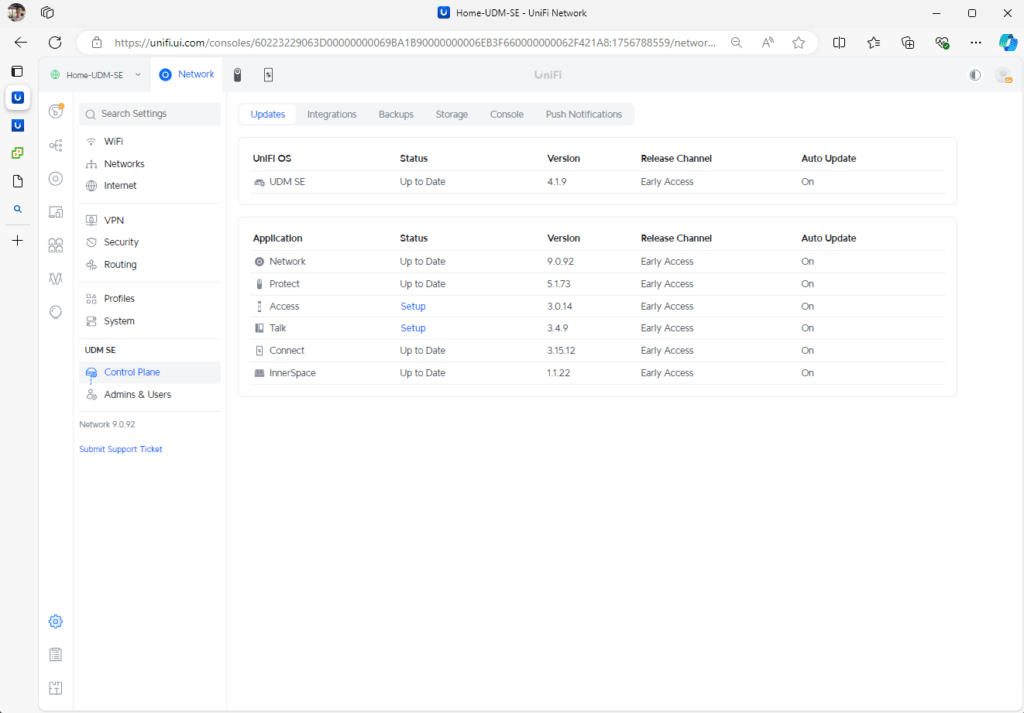
Pro aktualizaci na verzi EA Release Network 9.0.92 postupujte podle níže uvedených kroků.
-
- Přejít Nastavení > Řídicí rovina > Aktualizace v UniFi Controlleru.
- klikněte Zkontrolovat aktualizace nebo aktualizovat a nainstalujte si nejnovější verzi EA.
- umožnit Brzký přístup ve stejné nabídce, pokud již není povoleno.
Dále povolte firewall založený na zónách (ZBF) podle následujících kroků.
- Přejít Nastavení > Firewall a zabezpečení.
- umožnit Zónový firewall.
- Konfigurujte zóny a nastavte pravidla pro provoz pomocí Matice zón.
Příklad konfigurace zóny
Začněte vytvořením nové zóny. Nejprve si prohlédněte výchozí zóny a poté klikněte na Vytvořit zónu volba.
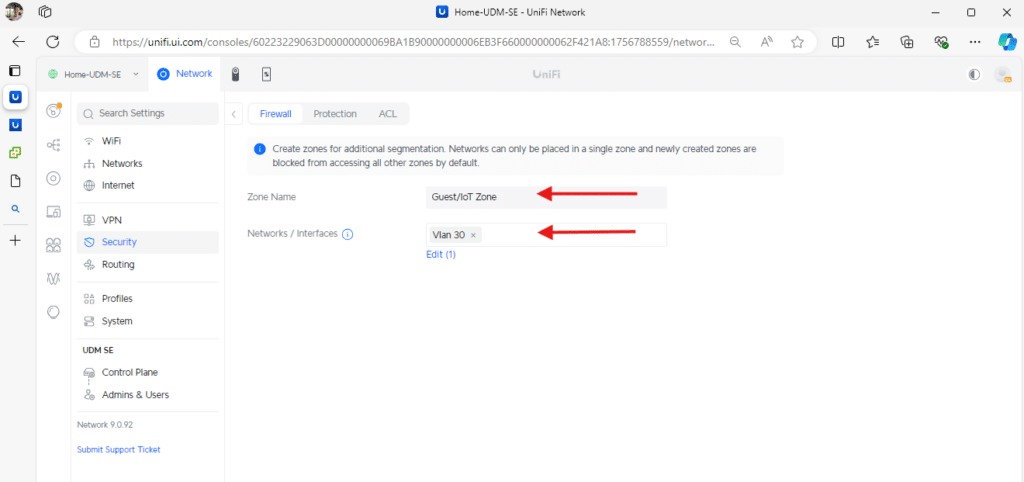
Kliknutím na tlačítko Vytvořit zónu se dostanete na konfigurační obrazovku pro nastavení nové zóny. V tomto příkladu jsme ji pojmenovali Zóna pro hosty/IoTPřed přidružením VLAN k této nové zóně je důležité zajistit, aby byla vytvořena nebo již existovala. V našem příkladu jsme použili VLAN 30Veškerá dříve existující pravidla vázaná na tuto VLAN nebo síť mohou být při vytváření nové zóny pozastavena nebo odebrána.
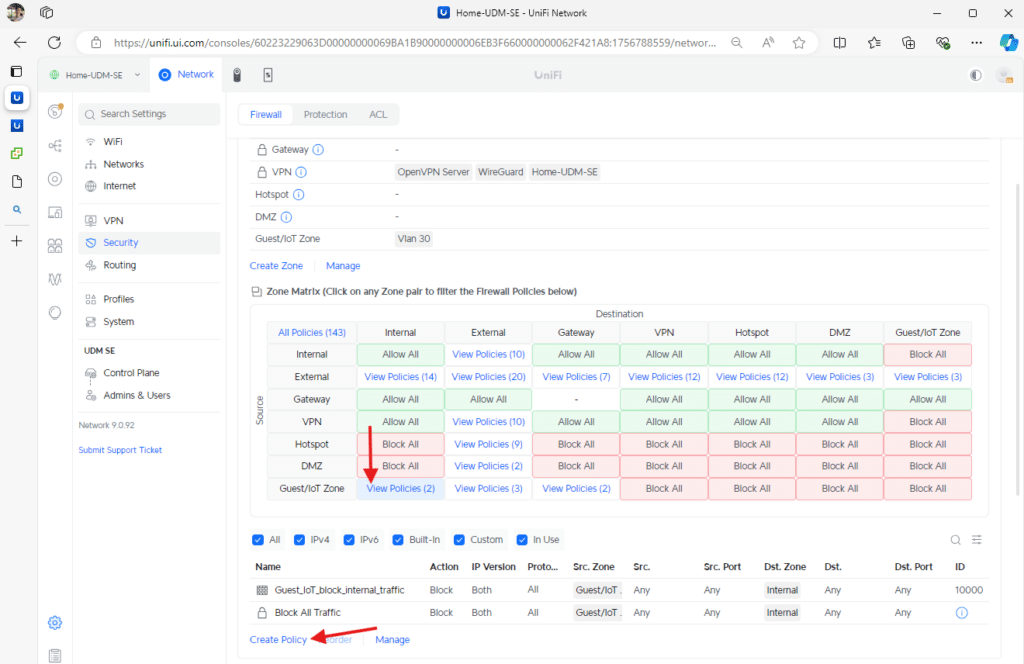
Po nastavení zóny se vraťte na hlavní stránku kliknutím na tlačítko Zpět v levém horním rohu. Budete potřebovat tři pravidla firewallu k vytvoření izolované sítě Guest/IoT, která povoluje pouze přístup k internetu a blokuje komunikaci s lokálními zařízeními.
Nejprve klikněte na Spravovat. Případně můžete filtrovat na řádek Zóna hosta/IoT a vybrat první možnost ve sloupci Interní. Tím se na rozhraní zobrazí také všechna související pravidla přidružená k této zóně.
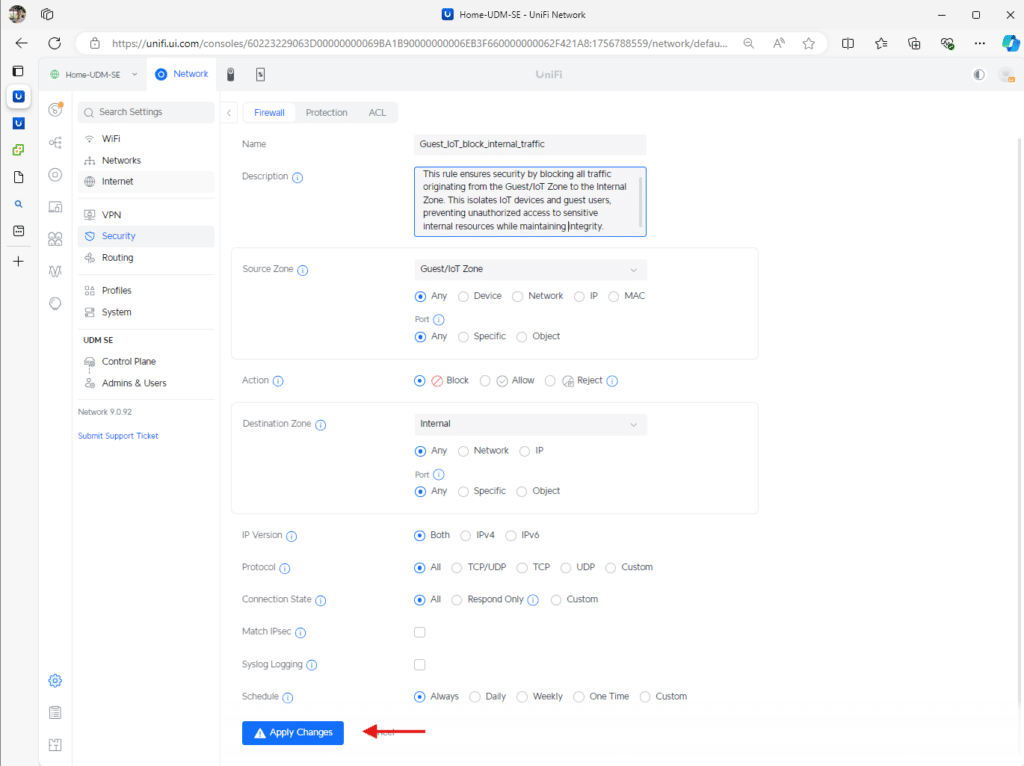
Pravidlo 1: Zablokujte přístup IoT/hostů k interní zóně.
Pravidlo 2: Povolit IoT/hostům přístup k internetu přes externí zónu:
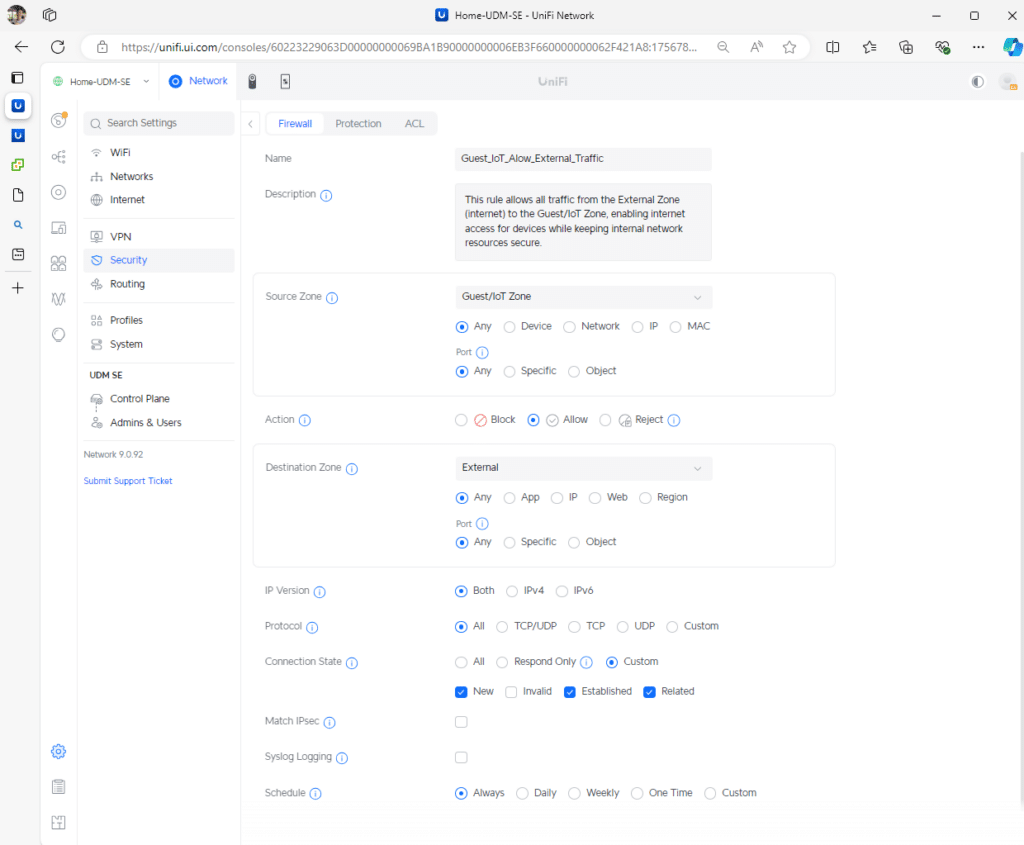
Pravidlo 3 : Povolit IoT/Hostovi komunikaci s bránou pro DHCP a DNS prostřednictvím zóny brány.
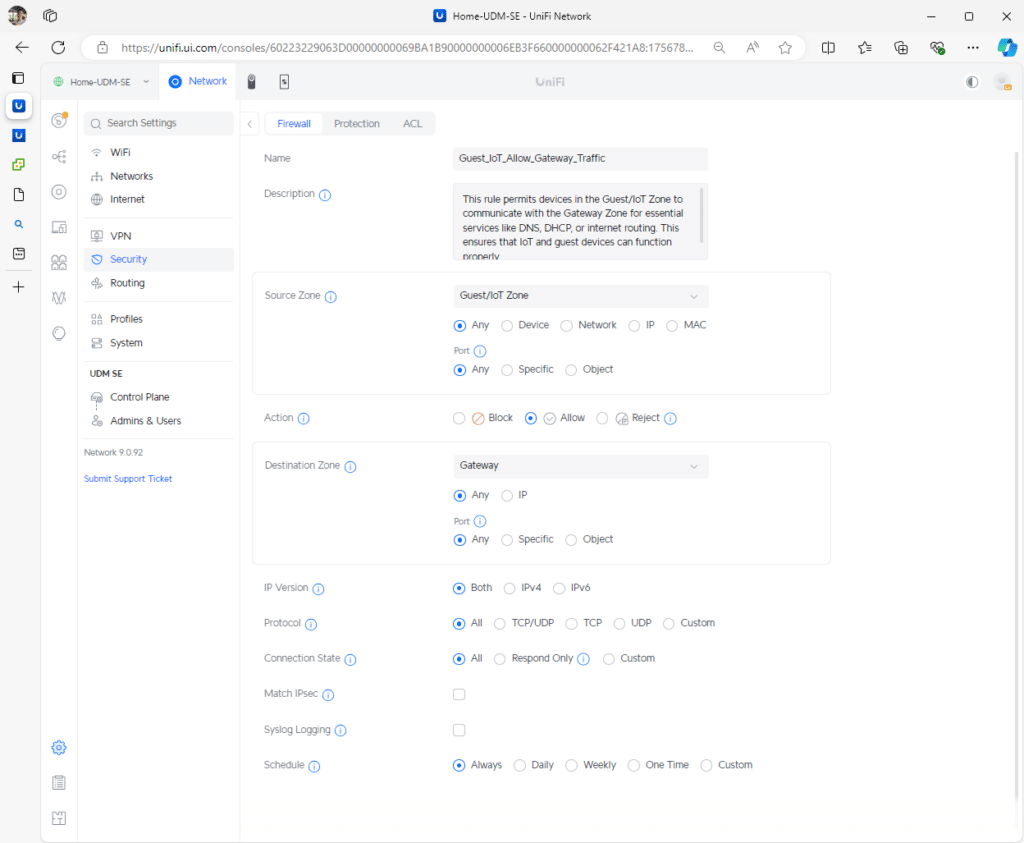
Pravidla testování
Jakmile jsou pravidla vytvořena, můžeme pokračovat v testování. Pro tento test použijeme virtuální počítač s Ubuntu serverem 24.04.1 připojený k síti VNET s označením VLAN 30. Virtuální počítač přijme DHCP z UDM-SE, aby ověřil, že konfigurace sítě a pravidla zóny fungují podle očekávání.
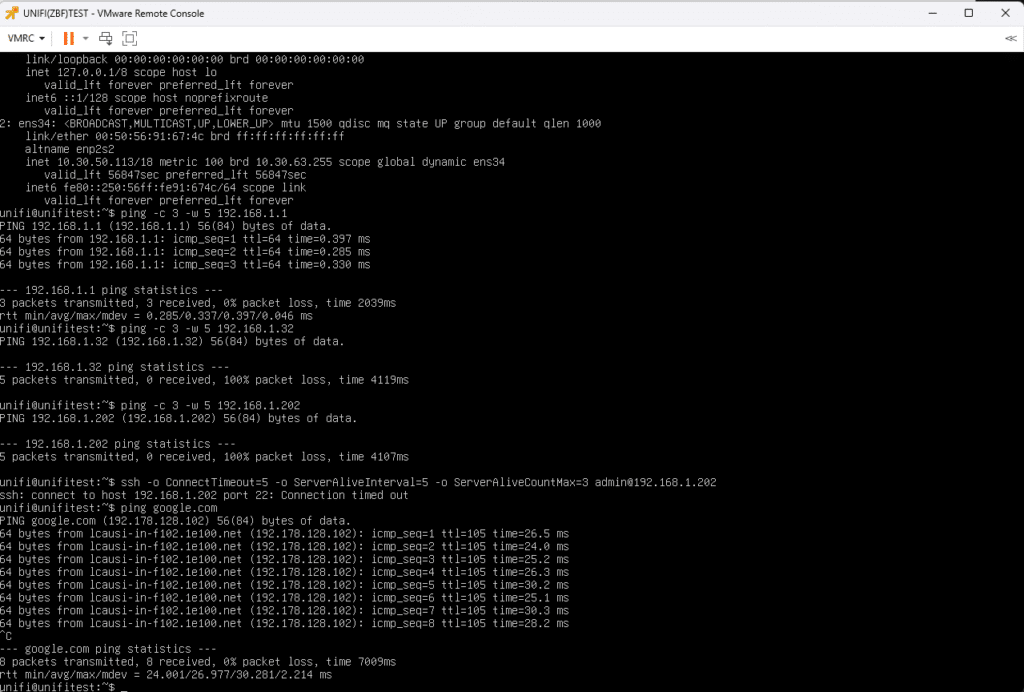
Počínaje příkazem ip a ukazuje, že virtuální počítač s Ubuntu úspěšně přijal DHCP pronájem (10.30.50.113) ze sítě (10.30.0.0/18) na VLAN 30. První test ověřuje komunikaci s bránou a úspěšně se nám podařilo pingnout hlavní bránu UDM (192.168.1.1).
Dále se ujistíme, že nám je zablokován přístup k jakýmkoli zařízením v interní síti. Pokus o pingnutí řadiče domény na adrese (192.168.1.32) selže a totéž platí i při pokusu o pingnutí spravovaného přepínače na adrese (192.168.1.202). Jako další test jsme se pokusili o SSH připojení ke spravovanému přepínači, které se také nezdařilo. Tím se potvrdí, že pravidlo izolace pro zónu Guest/IoT funguje podle očekávání.
Nakonec otestujte, zda má virtuální počítač externí dostupnost, a to odesláním příkazu ping na Google. Ověřte tak, že hostovaná/IoT síť má přístup k internetu a zároveň zůstává izolovaná od interní sítě.
Test Nmapu
V tomto dalším testu jsme nainstalovali Nmap pomocí sudo apt install nmap následovaný příkazem sudo nmap -sP 192.168.1.0/24 prohledávat výchozí síťový rozsah. Nmap je nástroj pro skenování sítě, který umožňuje vyhledávat zařízení v síti a určovat, které porty jsou na nich otevřené. Tento test kontroluje, zda je síť Guest/IoT správně izolována od interní sítě, a to potvrzením, že z izolované sítě nejsou přístupná žádná zařízení v rozsahu 192.168.1.0/24.
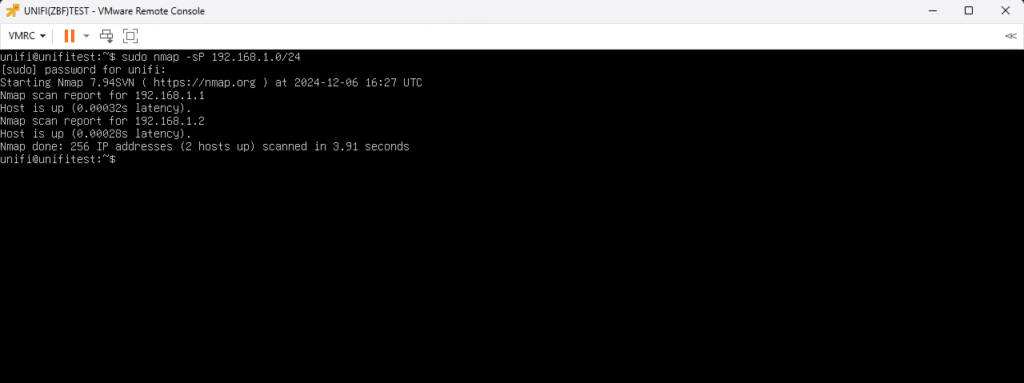 Vidí pouze naši bránu (192.168.1.1) a Honey Pot (192.168.1.2) bez viditelnosti pro ostatních 28 zařízení přítomných ve výchozí síti.
Závěr
Nový zónový firewall od UniFi nabízí intuitivní a efektivní přístup k zabezpečení a segmentaci sítě. Je cenným přínosem pro sítě všech velikostí, včetně laboratoří jako StorageReview, kde mohou profesionálové využít jeho možnosti. Zjednodušením vytváření izolovaných zón a umožněním robustního řízení provozu a bezpečných zásad VPN bez tradičních složitostí tento nástroj umožňuje správcům navrhovat škálovatelná a bezpečná prostředí, která podporují pokročilé testování, vývoj a každodenní provoz.
Ubiquiti (partnerský odkaz)


 Amazon