

Auf der VMware Explore präsentierte Broadcom umfassende Sicherheits-, Identitäts- und Open-Source-Lieferkettenlösungen für KI-Implementierungen in Unternehmen. Da Organisationen von statischen Modellabfragen zu autonomen agentenbasierten Architekturen übergehen, nutzen Workloads zunehmend neue Kommunikationsprotokolle wie das Model Context Protocol (MCP) und Agent-zu-Agent-Netzwerke (A2A). Diese verteilten Frameworks schaffen neue Angriffsflächen für autonome Agenten, Tools, Unternehmensdatenspeicher und große Sprachmodelle (LLMs).
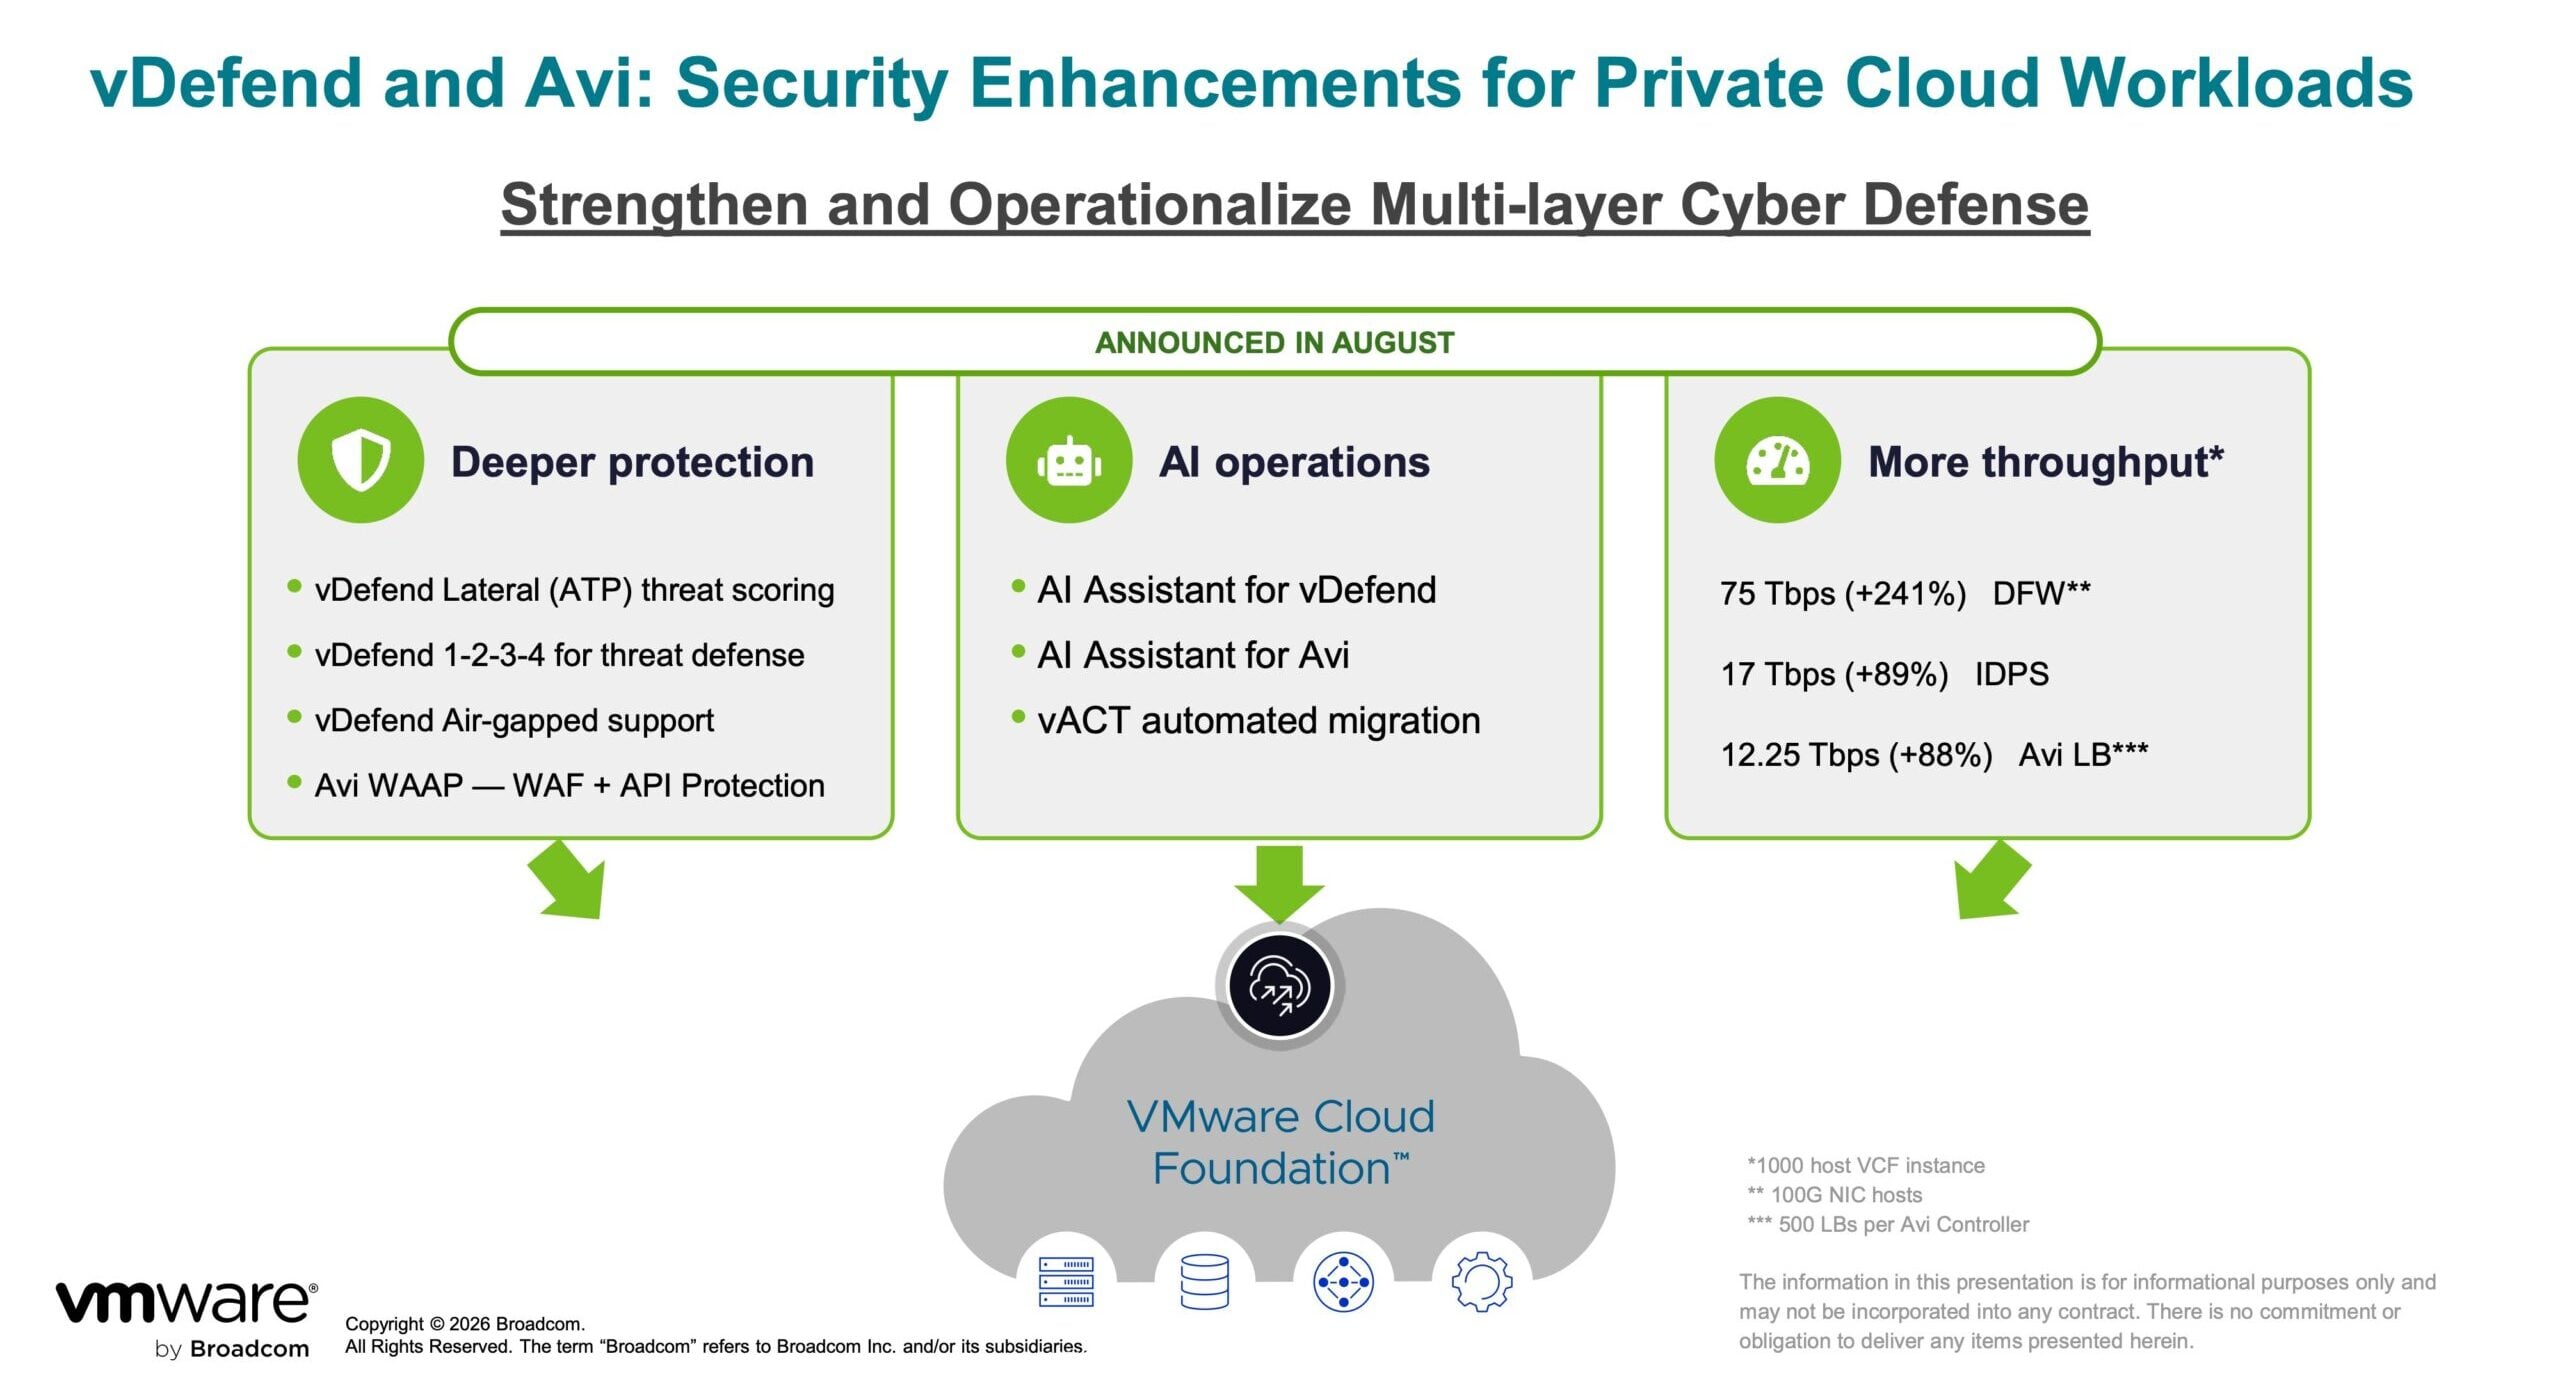
Um diese Schwachstellen zu beheben, implementiert Broadcom eine integrierte Verteidigungsarchitektur für drei Kernprodukte: Broadcom AgentMinder, VMware vDefend und VMware Avi Load Balancer. Darüber hinaus kündigte das Unternehmen TrueSource by Broadcom an, ein kommerzielles Programm, das kryptografisch verifizierte und von Menschen validierte Open-Source-Laufzeitumgebungen und Datendienste zur Minderung von Risiken in der Software-Lieferkette bereitstellt.
Agentic Zero Trust und Lateral Defense über VMware vDefend
Innerhalb von VMware Cloud Foundation (VCF) erweitert VMware vDefend die Zero-Trust-Mikrosegmentierung auf Hypervisor-Ebene auf agentenbasierten KI-Datenverkehr. Da autonome Workflows unterschiedliche Infrastrukturebenen verbinden, implementiert vDefend eine kontinuierliche Netzwerkverkehrsprüfung, um aktive agentenbasierte Komponenten, einschließlich MCP-Server, Backend-LLM-Endpunkte, Betriebstools und verbundene Datenspeicher, automatisch zu erkennen und zuzuordnen.

Diese kontinuierliche Transparenz ermöglicht die automatisierte Erkennung von im Verborgenen eingesetzter KI und unautorisierten Zugriffen in der gesamten privaten Cloud-Infrastruktur. Um der rasanten Ausnutzung von Software-Schwachstellen entgegenzuwirken, integriert vDefend eine agentenbasierte KI-Pipeline, die automatisch und in Echtzeit Signaturen für Intrusion Detection and Prevention Systems (IDPS) generiert. Diese Signaturen steuern das verteilte virtuelle Patching im gesamten Cluster und schützen so Workloads und Host-Umgebungen, ohne dass sofortige Anwendungsrefactorings oder Betriebsunterbrechungen erforderlich sind.
Anwendungsschutz mit VMware Avi Load Balancer
VMware Avi Load Balancer fungiert als Eingangs- und Verkehrsmanagementebene, integriert in Kubernetes und VMware vSphere Kubernetes Service (VKS), und bietet eine KI-gestützte Web Application Firewall (WAF) und API-Schutz (WAAP). Avi ist für Multi-Terabit-Durchsatz in elastischen Umgebungen skalierbar und analysiert Nutzdaten, um den Missbrauch von Agenten und Tools zu verhindern.

Die Plattform überwacht Transaktionen zwischen Agenten und MCP-Tools und blockiert schädliche Ausführungsvektoren wie Remote Code Execution (RCE), Command Injection und das Hochladen schädlicher Dateien. Durch die Analyse von Kommunikationsmustern zwischen Agenten, Modellen und Tools identifiziert Avi Zero-Day-Anomalien und isoliert betrügerische Sitzungen in Echtzeit. Zusätzlich wendet der Load Balancer Sicherheitsmechanismen zur Verhinderung von Datenverlust auf ausgehende Datenströme an und verhindert so den unbefugten Abfluss sensibler API-Token, kryptografischer Zugangsdaten, personenbezogener Daten (PII) und interner Finanzdaten.
Autonome Agenten-Governance durch Broadcom AgentMinder
Broadcom hat AgentMinder vorgestellt, eine dedizierte Steuerungsebene für autonome KI-Agenten beim Übergang von der Textgenerierung zur aktiven Ausführung von Geschäftsprozessen. AgentMinder behandelt jeden eingesetzten Agenten als unternehmensweite Identität und bindet seinen Ausführungsbereich an eine festgelegte Mission, explizit erlaubte Absichten, geprüfte Tools und autorisierte Ressourcengrenzen.

Die Richtliniendurchsetzung erfolgt über ein Cloud-natives Laufzeit-Gateway, das vor jedem Aufruf den Ausführungskontext auswertet und die Agentenidentität, die Tool-Autorisierung, die deklarierte Absicht sowie die Zieldatenquellen verifiziert. Um die Compliance- und Sicherheitsstandards von Unternehmen zu erfüllen, integriert AgentMinder OpenTelemetry. Dieses Framework zeichnet maschinenlesbare Audit-Logs für jede Agenteninteraktion auf, etabliert eine nachvollziehbare Nachweiskette, stellt operative Telemetriedaten bereit und ermöglicht die automatisierte Anomalieerkennung in komplexen, Multi-Agenten-Workflows.

TrueSource sichert die Lieferkette für Open-Source-Software
Neben der Infrastruktursicherheit hat Broadcom TrueSource by Broadcom eingeführt, um systemische Risiken in der Open-Source-Lieferkette von Unternehmen zu adressieren. Da generative KI die Erkennung und Ausnutzung von Schwachstellen beschleunigt, betonte Broadcom, dass unüberprüfte, automatisierte Patches zu Betriebsinstabilität führen. Aktuelle Daten der Off-by-1 Labs von 1Password zeigen, dass nur 26 Prozent der 6,000 evaluierten KI-generierten Patches Schwachstellen erfolgreich behoben haben, ohne die Anwendungsfunktionalität zu beeinträchtigen.

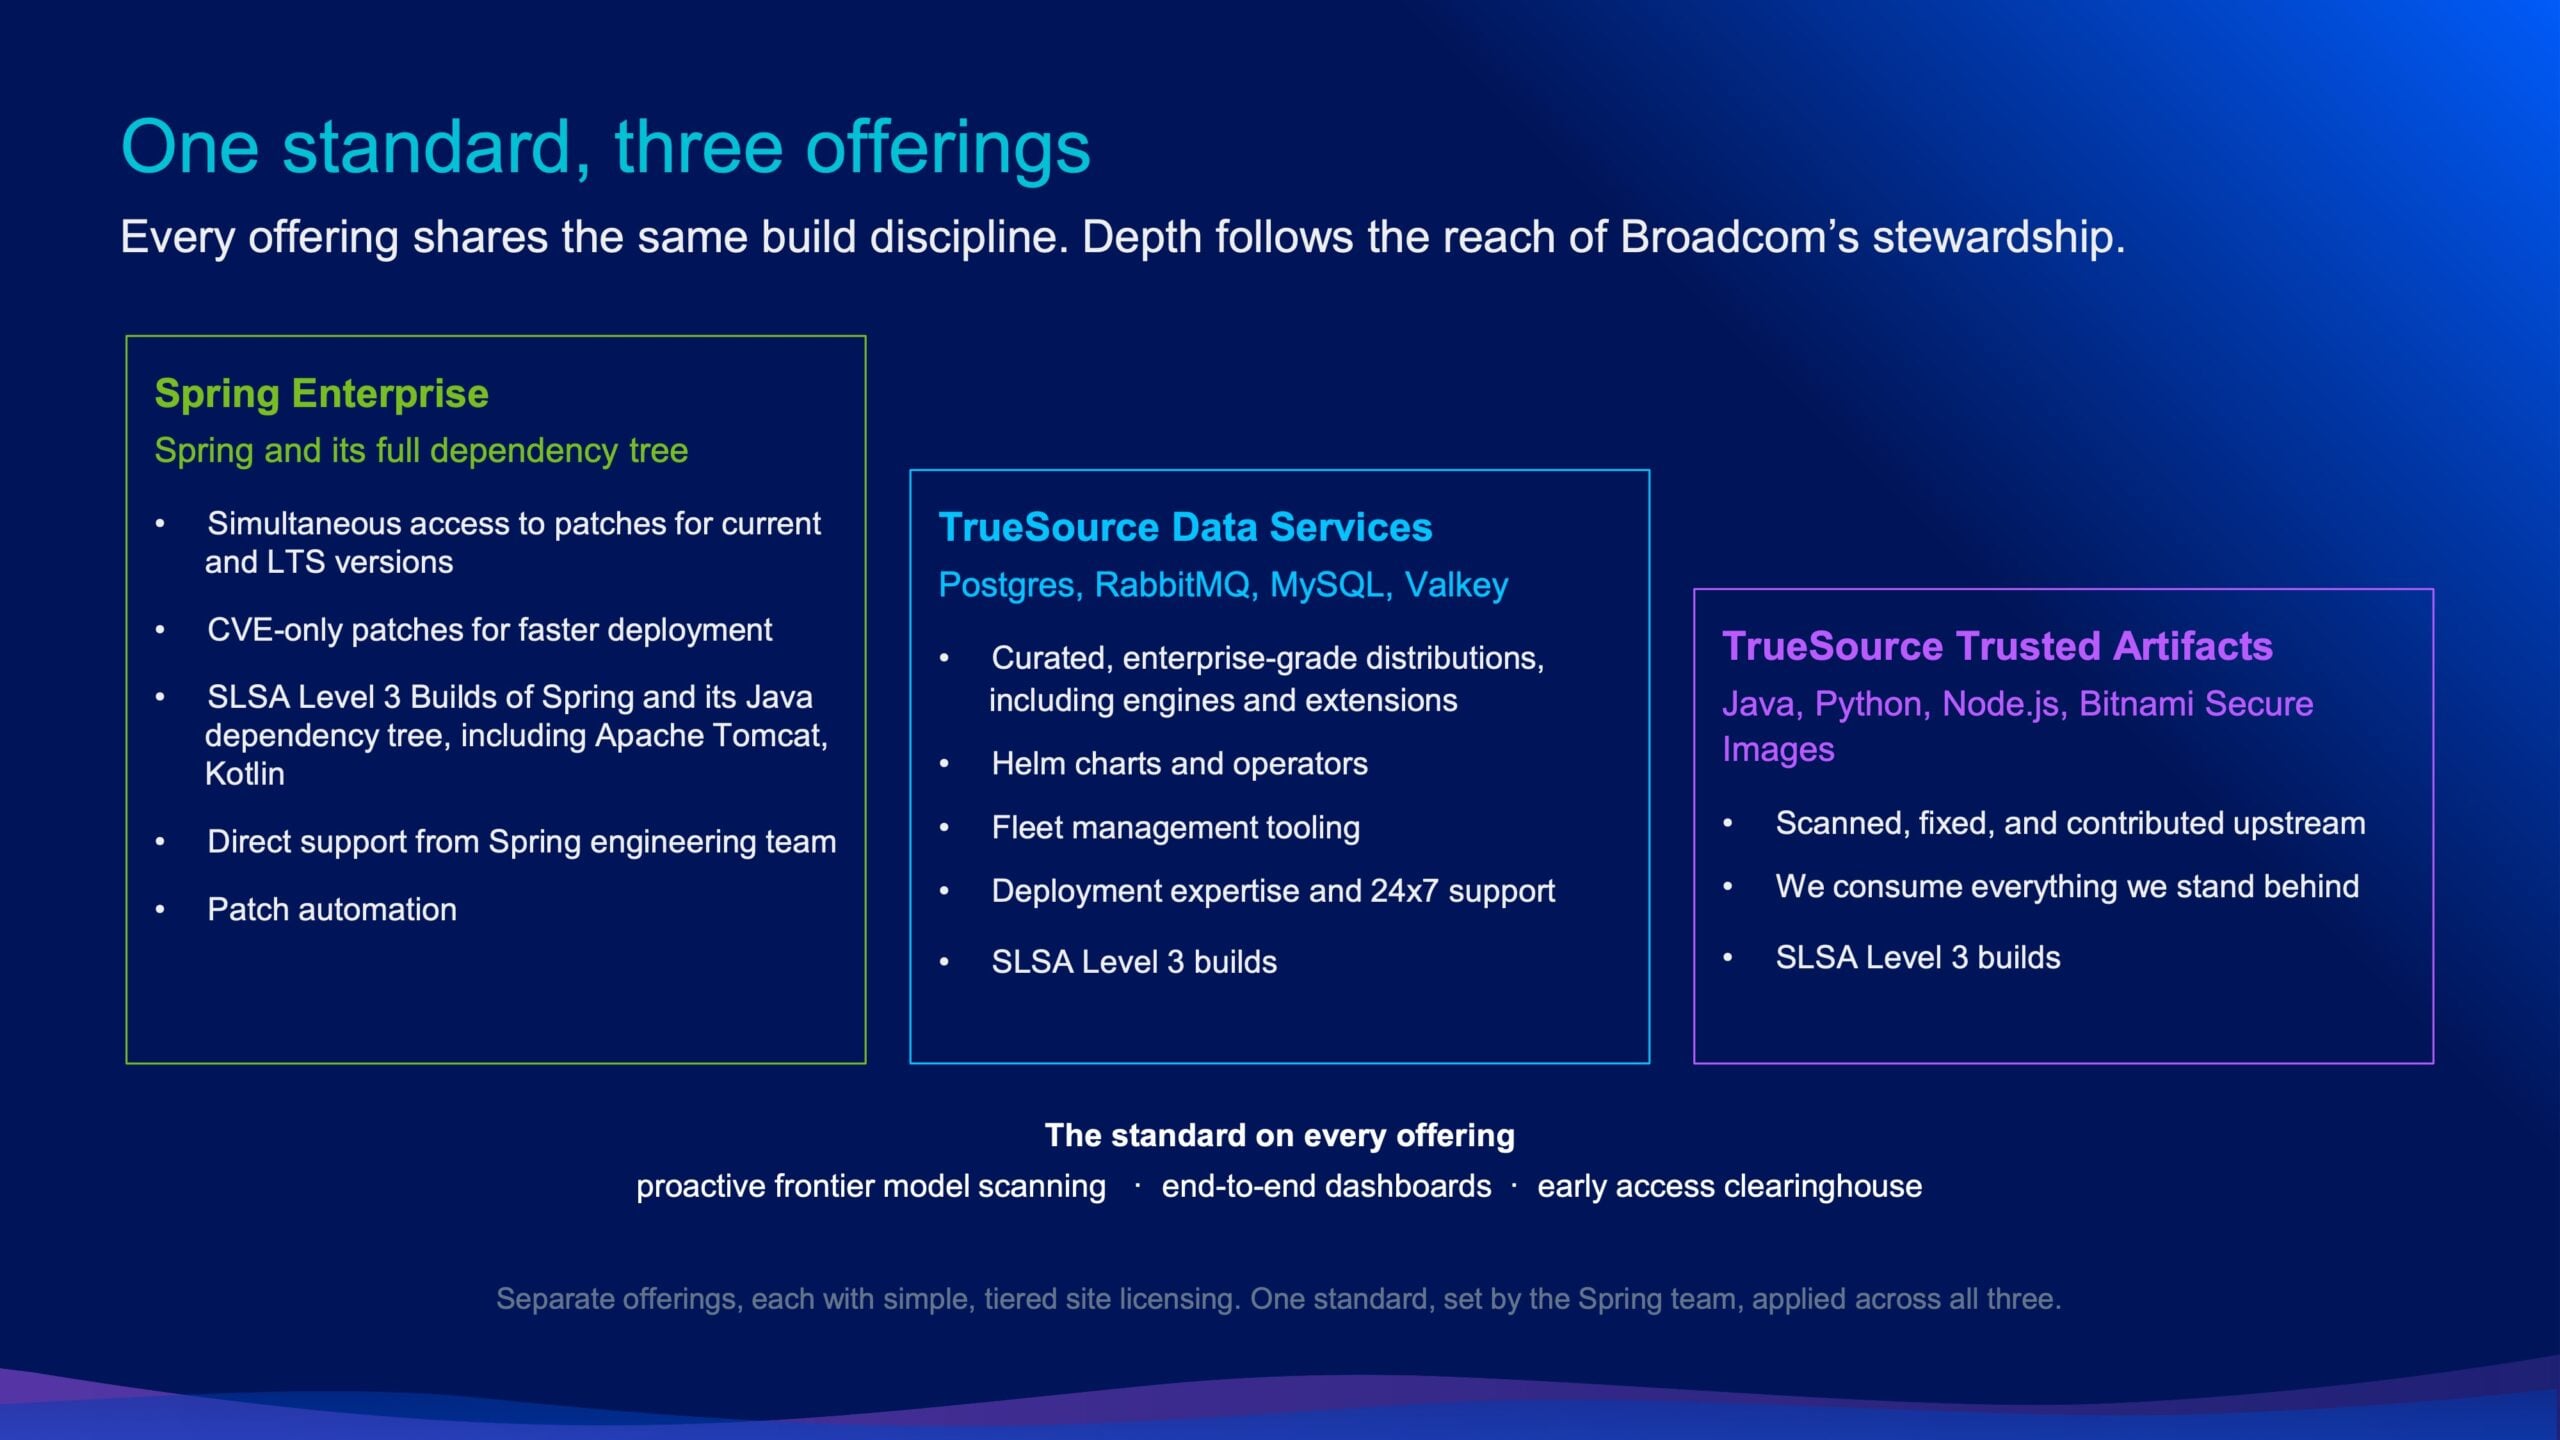
TrueSource etabliert ein Kurationsmodell, das auf Clean-Room-Builds, der Zusammenarbeit mit Upstream-Maintainern, dem automatisierten Scannen des Repositorys und der Überprüfung des Codes durch Menschen basiert:
Spring Enterprise bietet kommerziellen Support und gehärtete Releases von den Kernentwicklern des Spring-Frameworks. Broadcom-Ingenieure nutzen modernste KI-Modelle, um das Framework und seine Abhängigkeiten zu scannen. In den letzten Monaten wurden dabei über 12 Milliarden Modell-Token verbraucht. Jede Korrektur wird von einem Entwickler freigegeben. Sicherheitspatches werden vor der öffentlichen CVE-Veröffentlichung gleichzeitig für Open-Source- und Enterprise-Releases bereitgestellt. Die Abdeckung umfasst die vollständigen Abhängigkeiten von über 5,000 verifizierten Java-Bibliotheken, darunter Apache Tomcat und Kotlin, die bestimmten Spring-Boot-Releases zugeordnet und signiert sind. Punktuelle Patches, die ausschließlich die Behebung der Schwachstelle enthalten, ermöglichen es Sicherheitsteams, kritische CVE-Korrekturen ohne größere Framework-Upgrades bereitzustellen.
TrueSource Trusted Artifacts liefert sichere, geschützte SLSA-Builds der Stufe 3 für Bibliotheken in Java-, Python- und Node.js-Ökosystemen. Die Zusammenstellung basiert auf strengen Referenzarchitekturen, die von Broadcom-Softwareteams geprüft wurden, und wird durch den Bitnami Secure Images-Katalog ergänzt, der gehärtete Container-Laufzeitumgebungen bereitstellt.
TrueSource Data Services erweitert diese Methodik auf kritische zustandsbehaftete Infrastrukturen und bietet validierte Builds, Helm-Charts, Kubernetes-Operatoren sowie Unterstützung für PostgreSQL, RabbitMQ, MySQL und Valkey.
Lizenzierung und Verfügbarkeit
Broadcom gab bekannt, dass Spring Enterprise, TrueSource Trusted Artifacts und TrueSource Data Services ab sofort im Rahmen gestaffelter Enterprise-Lizenzmodelle verfügbar sind. Diese Angebote umfassen automatisierte Tools zur Behebung von Pull-Requests, Dashboards zur Analyse der Auswirkungen von Sicherheitslücken sowie Pipelines für den frühzeitigen Zugriff auf die Behebung von Zero-Day-Schwachstellen in Produktionsumgebungen.


 Amazon