

IBM und Red Hat haben ihre Strategie für Unternehmenssicherheit mit zwei Ankündigungen in schneller Folge erweitert: dem Beitritt zu Anthropics Project Glasswing am 19. Mai und der Einführung von Project Lightwell am 28. Mai. Damit bringen sie umfangreiche Investitionen in die Entwicklung mit der Zusammenarbeit in der Branche in Einklang, um den wachsenden Risiken in Open-Source- und KI-gesteuerten Umgebungen zu begegnen.
IBM und Red Hat starten das Projekt Lightwell
Project Lightwell ist ein 5-Milliarden-Dollar-Projekt, das sich auf die Absicherung von Open-Source-Software über ihren gesamten Lebenszyklus hinweg konzentriert – von der Entwicklung bis zum produktiven Einsatz in Unternehmen. Die Initiative kombiniert fortschrittliche KI-Technologien mit einem globalen Team von über 20,000 Ingenieuren, um ein koordiniertes Modell zur Identifizierung, Validierung und Behebung von Schwachstellen in großem Umfang zu schaffen.
Im Zentrum dieser Initiative steht eine vertrauenswürdige Sicherheits-Clearingstelle, die als Vermittler zwischen Unternehmen und dem Open-Source-Ökosystem fungiert. Diese Clearingstelle ist darauf ausgelegt, Schwachstellendaten aus realen Installationen zu erfassen, KI-gestützte Validierung und Tests durchzuführen und produktionsreife Patches über kommerzielle Abonnementdienste bereitzustellen. Diese Patches sollen sich mit Lifecycle-Management und Sicherheitsgarantie auf Unternehmensebene direkt in die Lieferketten von Unternehmenssoftware integrieren lassen.
IBM und Red Hat erweitern ihr etabliertes Open-Source-Modell für Unternehmen über kuratierte Plattformkomponenten hinaus um unabhängige Bibliotheken, Sprachwerkzeugketten, KI-Frameworks und Datenstreaming-Plattformen. IBM nutzt bereits über 62,000 Open-Source-Pakete und verfügt über umfassende Expertise in über 10,000 weiteren, darunter Technologien wie Linux, Java, Kubernetes, Kafka, Ansible und Terraform. Diese Erweiterung trägt der Tatsache Rechnung, dass Unternehmen zunehmend auf eine breite Palette von Community-basierter Software außerhalb der von Herstellern verwalteten Distributionen angewiesen sind.
Die Clearingstelle ermöglicht es Organisationen, in einem kontrollierten Rahmen entdeckte Schwachstellen in aktiven Umgebungen zu melden, validierte, für den Produktiveinsatz optimierte Patches zu erhalten und die verantwortungsvolle Weitergabe an die jeweiligen Entwickler zu koordinieren. Dieser Ansatz zielt darauf ab, die Fragmentierung im Umgang mit Schwachstellen zu reduzieren und gleichzeitig die langfristige Stabilität des Ökosystems durch Beiträge der Entwickler zu stärken.
Die Initiative kommt zu einem Zeitpunkt, an dem Open-Source-Software (OSS) weiterhin die Unternehmensinfrastruktur stützt – über 90 Prozent der Fortune-500-Unternehmen setzen auf OSS – und Fortschritte im Bereich der KI die Entdeckung und Ausnutzung von Sicherheitslücken beschleunigen. Anthropic berichtete kürzlich, dass sein Mythos Preview-Modell allein in Open-Source-Software fast 3,900 schwerwiegende oder kritische Sicherheitslücken identifiziert hat. IBM und Red Hat positionieren Project Lightwell als Antwort auf diesen Wandel. Durch den Einsatz von KI und Skalierung der technischen Ressourcen sollen die Behebungszeiten verkürzt und die Konsistenz in komplexen Software-Lieferketten verbessert werden.
KI-gestütztes Entwicklungsmodell
Ein Kernbestandteil von Project Lightwell ist der Aufbau einer groß angelegten Engineering-Organisation, die durch KI-gestützte Tools unterstützt wird. IBM und Red Hat betonen die Bedeutung technischer Kompetenz als strategisches Asset; die Ingenieure arbeiten sowohl in vorgelagerten Bereichen als auch in Unternehmensumgebungen.
Die Entwicklungsteams unterstützen die Upstream-Wartung gemeinsam mit den Projektbetreuern und kümmern sich um unternehmensspezifische Anforderungen wie die Priorisierung und Validierung von Schwachstellen. Künstliche Intelligenz wird zur Unterstützung von Analysen großer Datenmengen, der Entwicklung sicherer Patches, der Absicherung von Abhängigkeiten und des Release-Managements eingesetzt.
Dieses Modell adressiert eine zentrale Herausforderung für Unternehmen, die diverse Open-Source-Abhängigkeiten verwalten, da das Schwachstellenmanagement oft fragmentiert und ressourcenintensiv ist. Durch die Kombination KI-gestützter Workflows mit dedizierten Entwicklungsressourcen wollen IBM und Red Hat die Behebungsprozesse standardisieren und skalieren.
Die ersten Anwender konzentrieren sich auf den Finanzdienstleistungssektor: Bank of America, BNY, Citi, Goldman Sachs, JPMorgan Chase, Mastercard, Morgan Stanley, Royal Bank of Canada, State Street, Visa und Wells Fargo arbeiten bereits mit IBM und Red Hat am Projekt Lightwell zusammen. IBM erklärt, dass die Erkenntnisse aus diesen ersten Implementierungen die Art und Weise prägen werden, wie Schwachstellen in großen, regulierten Umgebungen identifiziert, validiert und skalierbar behoben werden.
Integration mit dem KI-Sicherheitsportfolio von IBM
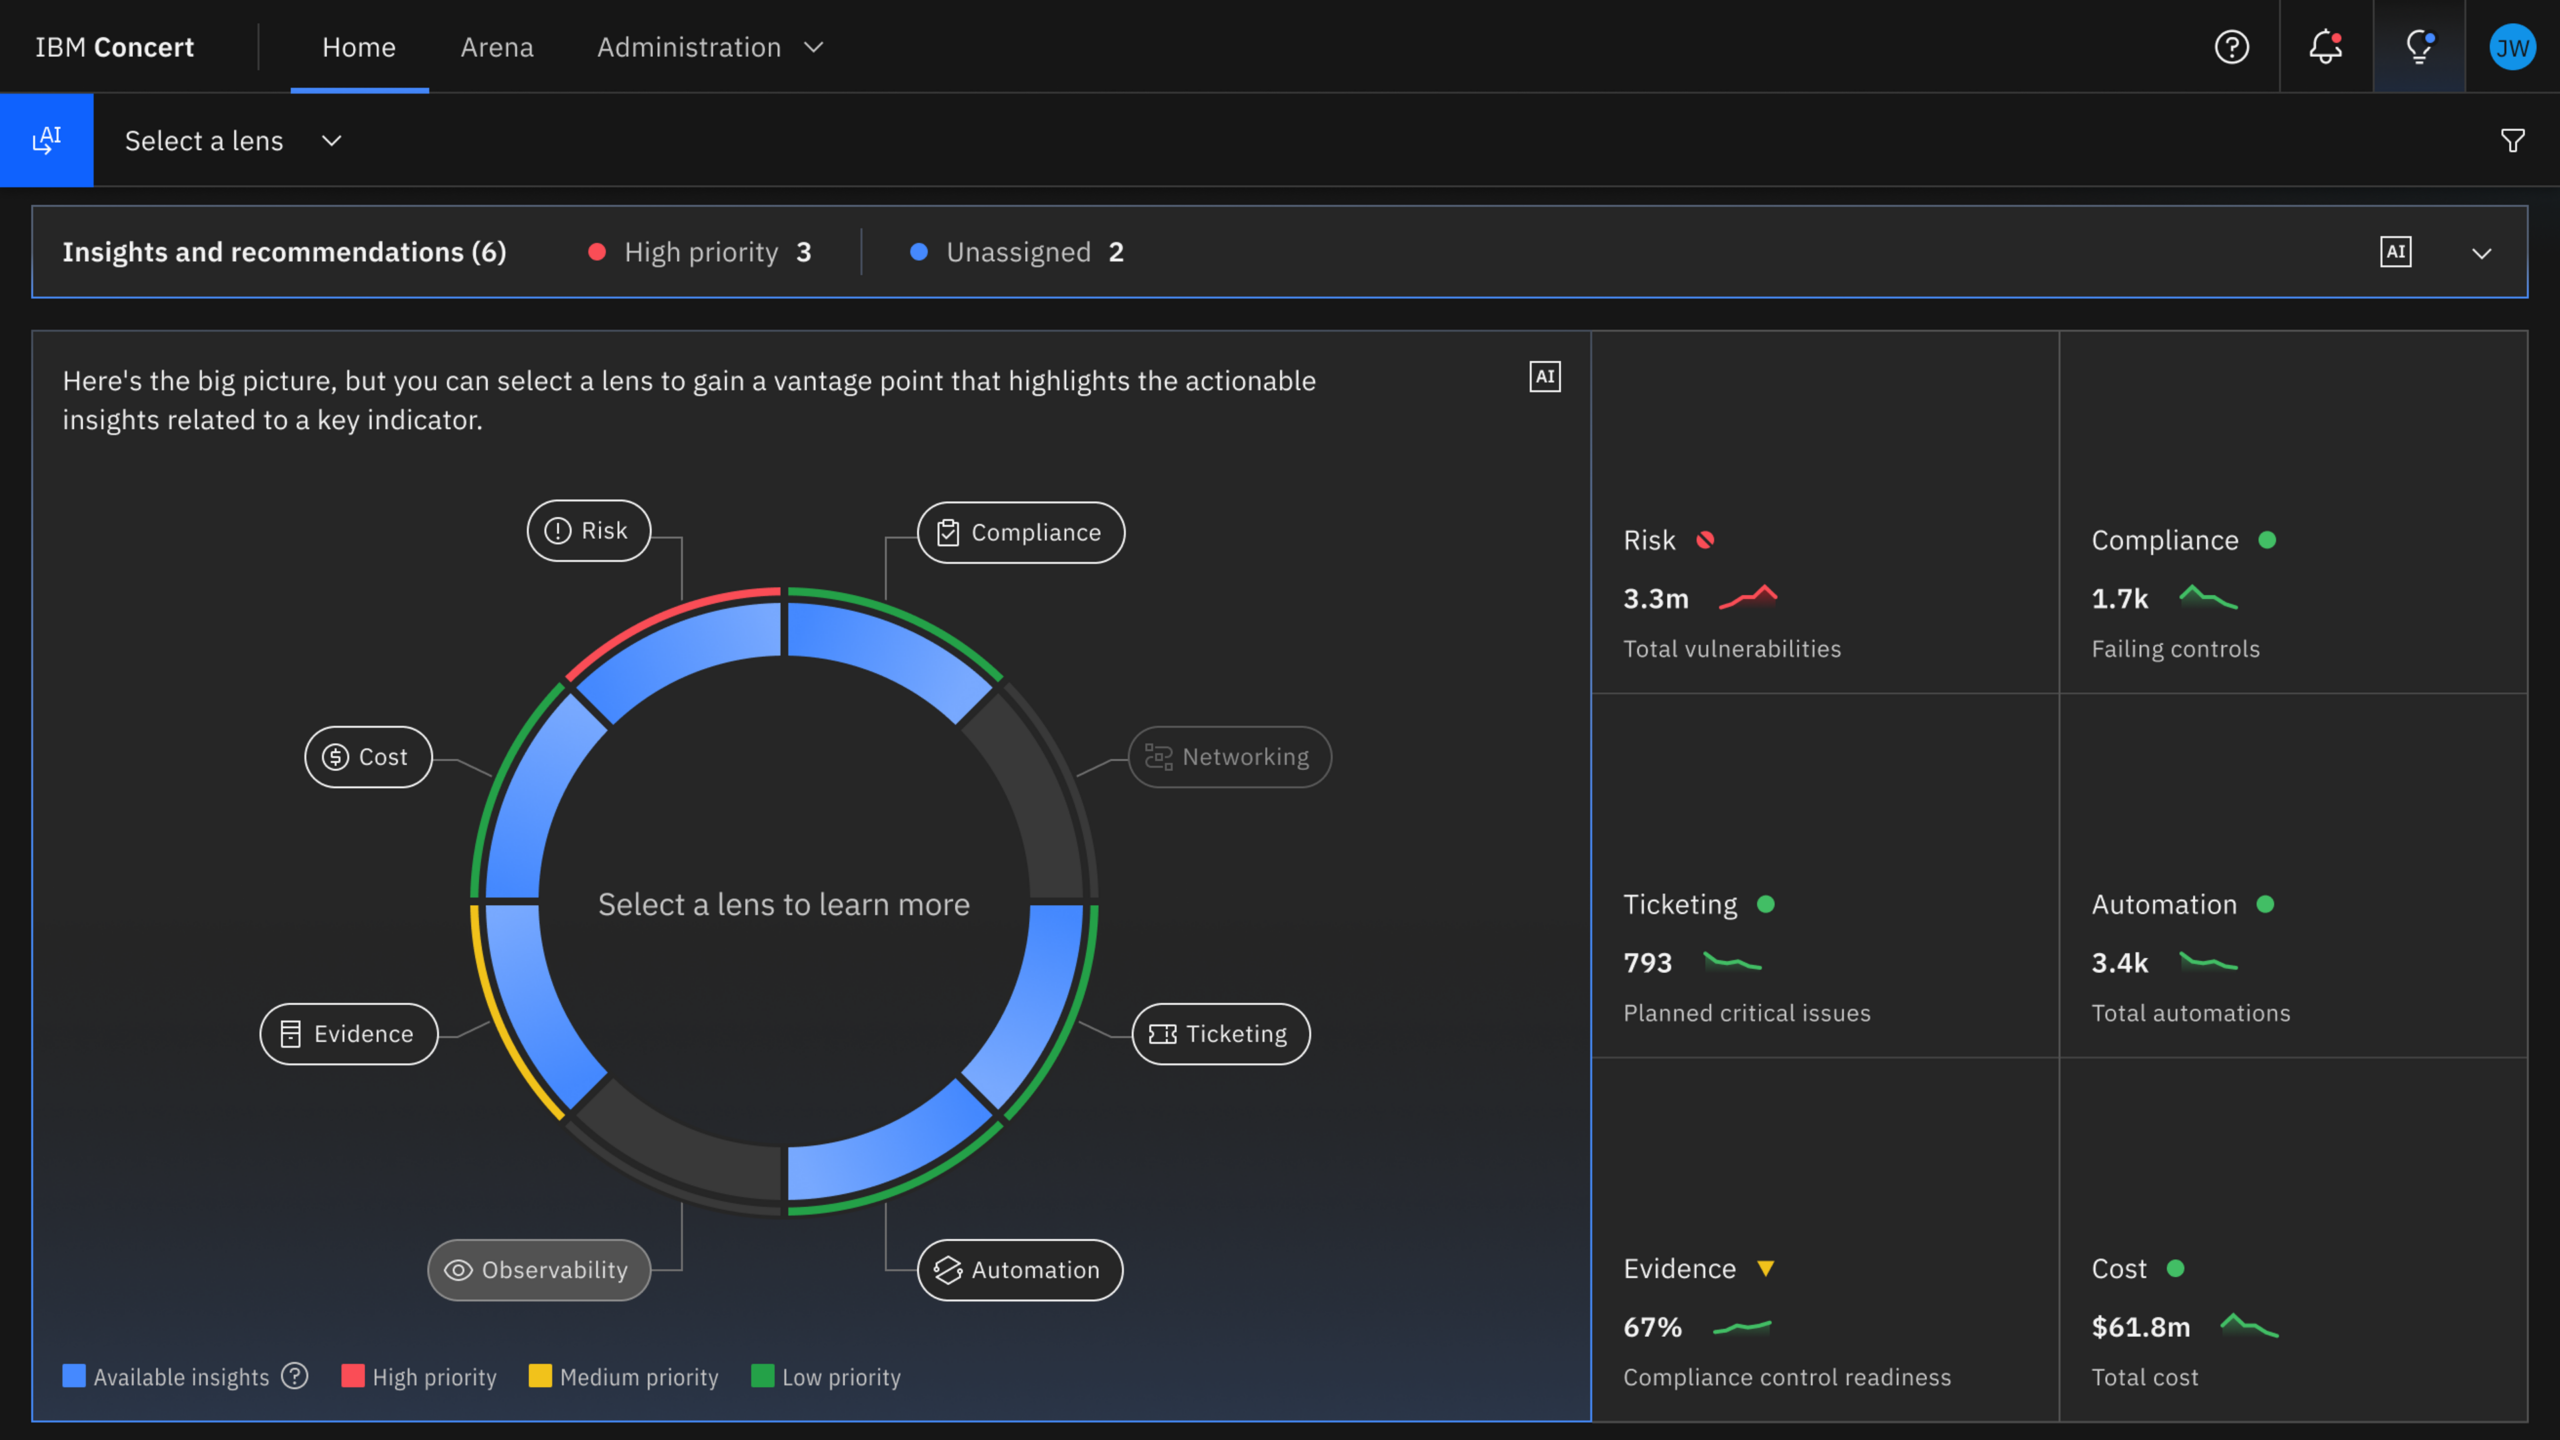
Project Lightwell fügt sich in IBMs umfassenderes Sicherheitsportfolio für das KI-Zeitalter ein, das das Unternehmen am 19. Mai vorgestellt hat. IBM Concert aggregiert Anwendungs-, Infrastruktur- und Netzwerksignale zu einer einheitlichen Betriebsansicht, um Unternehmen von passiver Überwachung zu koordinierter Reaktion zu führen. Die Sicherheitsfunktionen erstrecken sich über IBM Concert Secure Coder bis in die Entwickler-IDE. Diese erkennt und priorisiert Risiken nach ihrer geschäftlichen Auswirkung und generiert während der Codeentwicklung automatisch Korrekturmaßnahmen, um zu verhindern, dass Schwachstellen in die Produktion gelangen.
IBM Consulting entwickelt außerdem autonome Sicherheitsdienste, die Multiagentensysteme nutzen, um Erkennung, Entscheidungsfindung und Reaktion in Echtzeit zu koordinieren. Diese Dienste sollen Unternehmen dabei unterstützen, Schwachstellenmanagement und Open-Source-Governance an die immer kürzeren Zeitvorgaben anzupassen, die durch KI-gestützte Bedrohungen entstehen.
IBM beteiligt sich am Projekt Glasswing
Kurz vor der Lightwell-Ankündigung trat IBM dem Project Glasswing bei, einer von Anthropic initiierten Brancheninitiative zum Schutz kritischer Softwareinfrastrukturen. Die Koalition vereint führende Experten aus den Bereichen Sicherheit und Technologie, um Schwachstellen in weit verbreiteter Software zu identifizieren und zu beheben sowie die gewonnenen Erkenntnisse branchenübergreifend auszutauschen. In der Lightwell-Pressemitteilung wird darauf hingewiesen, dass die neue Initiative Erkenntnisse aus Glasswing und dem Programm „Trust Access for Cyber“ von OpenAI integriert.
Im Rahmen von Glasswing identifiziert und behebt IBM Sicherheitslücken in weit verbreiteter Software und teilt diese Erkenntnisse mit der Open-Source-Community. Rob Thomas, Senior Vice President Software und Chief Commercial Officer bei IBM, erklärte, das Unternehmen habe „die eigenen Produkte sicherer gemacht und die Korrekturen der Open-Source-Community zur Verfügung gestellt“. Er fügte hinzu: „Diese Zusammenarbeit stärkt das gesamte Ökosystem.“

Ein zentraler Bestandteil dieser Arbeit ist die koordinierte Offenlegung von Erkenntnissen. IBM teilt diese Erkenntnisse gemäß etablierter Offenlegungspraktiken mit betroffenen Anbietern und Entwicklern, sodass Patches vor der Veröffentlichung entwickelt und validiert werden können. Das Unternehmen trägt außerdem direkt zu Upstream-Projekten bei, um sicherzustellen, dass die Korrekturen in zukünftige Releases und unterstützte Branches einfließen und so die Divergenz zwischen Unternehmenseinsätzen und Community-Codebasen verringert wird.
IBM wendet seine Glasswing-Erfahrungen auch auf das eigene Produktportfolio an. Das Unternehmen erklärt, dass IBM und Red Hat durch die proaktive Bereitstellung von Fehlerbehebungen und die Pflege unternehmensgerechter Versionen weit verbreiteter Open-Source-Komponenten bei Problemen schnell reagieren können und so die Flexibilität von Open Source mit zuverlässigem und schnellem Support verbinden.
Das Glasswing-Kollaborationsmodell legt Wert auf gemeinsames Lernen der Teilnehmer. IBM trägt Erkenntnisse durch koordinierte Offenlegung, Open-Source-Patches und den Austausch bewährter Verfahren mit anderen Teilnehmern bei. Dies unterstreicht die Überzeugung des Unternehmens, dass Offenheit und kritische Überprüfung Grundvoraussetzungen für umfassende Sicherheit sind. Diese branchenübergreifende Transparenz gewinnt zunehmend an Bedeutung, da KI die Hürden für die Entdeckung und Ausnutzung von Sicherheitslücken senkt.
Positionierung für KI-gesteuerte Bedrohungsumgebungen
Die Projekte Lightwell und IBMs Beteiligung an Project Glasswing verdeutlichen gemeinsam den Wandel hin zu stärker koordinierten, KI-gestützten Sicherheitsmodellen. IBM kombiniert interne Entwicklungskapazitäten, die Zusammenarbeit im Ökosystem und KI-gestützte Tools, um der zunehmenden Komplexität und Geschwindigkeit moderner Bedrohungslandschaften zu begegnen.
Der Ansatz konzentriert sich darauf, Open-Source-Software bereits an ihrem Ursprung abzusichern und gleichzeitig die Identifizierung, Validierung und Behebung von Schwachstellen entlang der gesamten Lieferkette zu verbessern. Durch die Verknüpfung von Upstream-Projekten mit Validierung auf Produktionsniveau und branchenweitem Informationsaustausch positionieren IBM und Red Hat diese Initiativen als grundlegende Elemente der Unternehmenssicherheit im Zeitalter der KI.


 Amazon