

Bereits im August kündigte VMware sein Tanzu-Portfolio an, das darauf abzielt, die Art und Weise zu verändern, wie Unternehmen Software auf Kubernetes erstellen. Tanzu würde nicht nur den Software-Build ändern, es soll auch dazu beitragen, Kubernetes konsistent über Clouds hinweg auszuführen und Kubernetes-Flotten von einem einzigen Kontrollpunkt aus zu verwalten. VMware hat erst kürzlich bekannt gegeben, dass es NSX Service Mesh auf VMware Tanzu eingeführt hat.
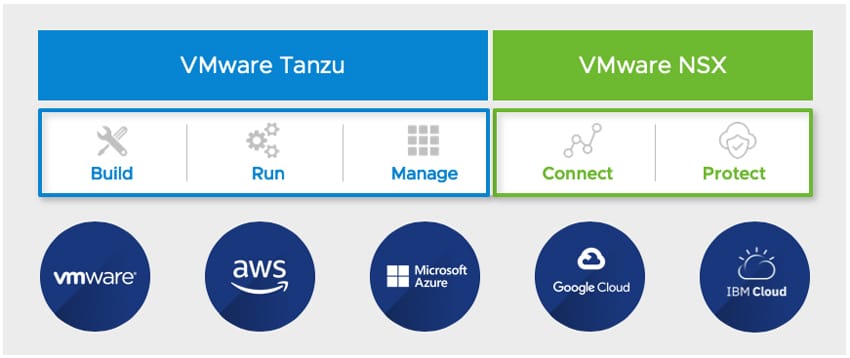
Alle oben genannten Vorteile klingen großartig für Unternehmen, die Kubernetes stärker nutzen möchten. Der große Nachteil besteht darin, den Datenverkehr zwischen den über alle Cluster und Clouds verteilten Diensten konsistent zu verbinden und zu sichern und gleichzeitig Anwendungs-SLAs einzuhalten. NSX Service Mesh ist die Antwort von VMware, da das Unternehmen nach eigenen Angaben eine Anwendungskonnektivität und Sicherheitsstruktur bereitstellen kann, die sich über alle Kubernetes-Cluster und Cloud-Umgebungen der Benutzer erstrecken kann. NSX Service Mesh erreicht dies durch die intelligente Steuerung und Beobachtung des Datenverkehrs und der API-Aufrufe zwischen Diensten und die Implementierung konsistenter Sicherheits- und Compliance-Richtlinien über Clouds hinweg oder verbindet und schützt.
Für Connect soll NSX Service Mesh ein feinkörniges, regelbasiertes Datenverkehrsmanagement bieten, um Benutzern die Kontrolle darüber zu geben, wie Datenverkehr und API-Aufrufe zwischen Diensten fließen. MSX Service Mesh ermöglicht eine einfache Konfiguration des globalen Lastausgleichs mit Failover über Cluster in mehreren Zonen oder Regionen, die Aufteilung von Datenverkehr und Routenanforderungen basierend auf Prozentsätzen oder Anforderungsinhalten sowie die Implementierung von Anwendungsresilienz mithilfe von Zeitüberschreitungen/Wiederholungsversuchen und Leistungsschaltern. Es gibt auch eine Integration mit Open-Source- und Drittanbieter-Überwachungs- und Fehlerbehebungstools.
Für Protect implementiert NSX Service Mesh ein Zero-Trust-Sicherheitsmodell für moderne, cloudbasierte Anwendungen. Dies geschieht durch Folgendes:
- Starke Authentifizierung der Identitäten von Benutzern und Diensten
- Autorisierung von Benutzern und Diensten zur Kommunikation durch Analyse des Anforderungskontexts
- Verschlüsselung des Anwendungsdatenverkehrs innerhalb und zwischen Clustern und Clouds
- Protokollierung aller Anforderungs- und Zugriffsereignisse zur Prüfung und Compliance
NSX Service Mesh führt außerdem ein neues Isolationselement durch Global Namespaces (GNS) ein. GNS besteht aus einem globalen Namensraum von Mikrodiensten, die über mehrere Kubernetes-Cluster und Clouds verteilt sind. Jedes GNS soll sein eigenes Identitätsmanagement, seine eigenen Richtlinien (z. B. Sicherheit und SLOs), seine eigene Benennung/DNS und sein eigenes Traffic-Routing bereitstellen.


 Amazon