

Red Hat hat heute die Veröffentlichung von OpenShift Container Platform 4.3 angekündigt. OpenShift Container Platform, oft auch einfach OpenShift genannt, ist Red Hats auf Kubernetes basierende Open-Source-Container-Anwendung. Red Hat meint Open Source auch so. Die vollständigen Versionshinweise sowie den Quellcode finden Sie hier im GitHub-Repository. Red Hat wurde 1993 als Anbieter und Verfechter von Open-Source-Software gegründet. Heute bietet das Unternehmen eine breite Palette an Softwareprodukten und -dienstleistungen für Privat- und Geschäftskunden an, darunter ein Linux-Betriebssystem und Support-Abonnements rund um die Uhr.
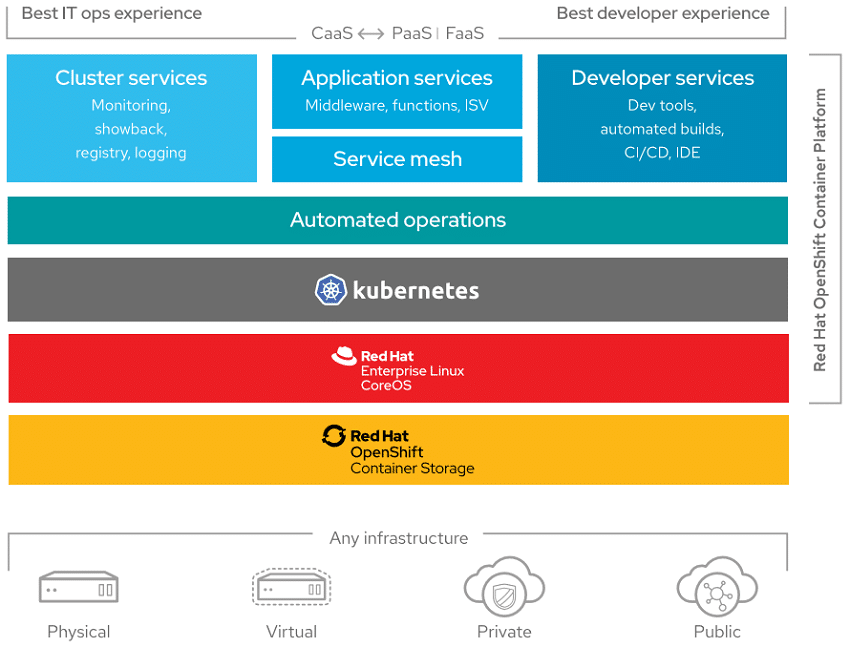
Die bedeutendsten Verbesserungen in OpenShift Container Platform 4.3 liegen in der verbesserten Sicherheit und Plattformunterstützung. 4.3 führt auch ein Upgrade von Kubernetes 1.14 auf Kubernetes 1.16 durch.
Die mit Abstand bedeutendste Verbesserung der Sicherheit besteht darin, dass IT-Ingenieure jetzt einen OpenShift Container Platform-Cluster installieren können, der FIPS-validierte kryptografische Bibliotheken (Federal Information Processing Standard) verwendet. Insbesondere FIPS 140-2 Level 1. Dies öffnet die Türen für die Verwendung durch viele US-Bundesministerien und -behörden, die zertifizierte FIPS-Umgebungen für den Umgang mit sensiblen Daten verwenden müssen. Wenn OpenShift auf Red Hat Enterprise Linux ausgeführt wird, das im FIPS-Modus gestartet wird, ruft OpenShift die FIPS-validierten kryptografischen Bibliotheken von Red Hat Enterprise Linux auf. Zu den weiteren Sicherheitsverbesserungen gehört die Hinzufügung der Option, in etcd gespeicherte Daten zu verschlüsseln. Etcd ist ein stark konsistenter, verteilter Schlüsselwertspeicher, der eine zuverlässige Möglichkeit zum Speichern von Daten bietet, auf die ein verteiltes System oder ein Cluster von Maschinen zugreifen muss. Wenn Sie die etcd-Verschlüsselung aktivieren, werden die folgenden OpenShift-API-Server- und Kubernetes-API-Serverressourcen verschlüsselt: Secrets, ConfigMaps, Routen, OAuth-Zugriffstokens und OAuth-Autorisierungstokens.
OpenShift Container Platform 4.3 ermöglicht IT-Teams die Bereitstellung privater Cluster in allen drei großen öffentlichen Clouds. Um einen privaten Cluster auf der Google Cloud Platform (GCP) zu installieren, benötigen Sie eine vorhandene Virtual Private Cloud (VPC). Um einen privaten Cluster für Amazon Web Services (AWS) zu installieren, benötigen Sie eine vorhandene VPC. Um einen privaten Cluster in Microsoft Azure zu installieren, benötigen Sie ein vorhandenes Azure Virtual Network (Vnet). Das Installationsprogramm konfiguriert den Ingress-Operator und den API-Server nur für den Zugriff aus dem privaten Netzwerk, und es gibt Installationshandbücher für jeden Cloud-Anbieter.
Red Hat hat heute auch Red Hat OpenShift Container Storage (OCS) 4 veröffentlicht. OCS basiert auf Red Hat Ceph Storage und unterstützt als eingebetteter OperatorHub datei-, block- und objektbasierte Speicherung. Eine der wichtigsten Verbesserungen von OCS 4 ist das Multi-Cloud Object Gateway (Teil der Übernahme von NooBaa durch Red Hat), das Kunden mehr Abstraktion und Flexibilität bieten kann, um die Bindung an die öffentliche Cloud zu vermeiden. Laut Red Hat verfügt OCS 4 über eine S3-Schnittstelle und ist damit die einzige Containerspeicherlösung, die dies bietet. Die neue Version verfügt über eine stärkere Automatisierung durch die Speicherorchestrierungsfunktionen von Rook und eine schnellere Erstellung persistenter Volumes. Und schließlich bietet OCS 4 Verschlüsselung, Anonymisierung, Schlüsseltrennung und Erasure Coding.
Verfügbarkeit
Voraussichtlich bis Ende des Monats (Januar 2020). OCS 4 ist ab sofort verfügbar.
Diskutieren Sie auf Reddit
Melden Sie sich für den StorageReview-Newsletter an


 Amazon