

Actifio ha encargado a IDC que investigue cómo las empresas controlan sus datos críticos, observando la copia de datos. La investigación encontró que dos tercios de las empresas no cumplieron con los estándares de mejores prácticas para el control de datos. Con este estudio, Actifio también anuncia que ha visto un crecimiento espectacular en el número de sus clientes empresariales, ya que la tecnología Virtual Data Pipeline de Actifio está diseñada para controlar mejor y permitir un mejor acceso a los datos críticos.
A pesar de las brechas de seguridad bien publicitadas y de alto perfil, las empresas siguen siendo en gran medida vulnerables a los ataques en los que las copias de datos se pueden utilizar para recopilar información confidencial. Con los datos de producción creciendo geométricamente, las empresas luchan por mantener los datos seguros y accesibles. Parte de la protección de datos genera cantidades masivas de copia de datos (que IDC estima que consume hasta el 60 % del presupuesto de infraestructura y hardware de almacenamiento de TI), lo que a su vez genera más objetivos para aquellos que intentan acceder a los datos con intenciones maliciosas. Estos datos no solo son difíciles de proteger, sino que para muchas empresas es difícil realizar un seguimiento.
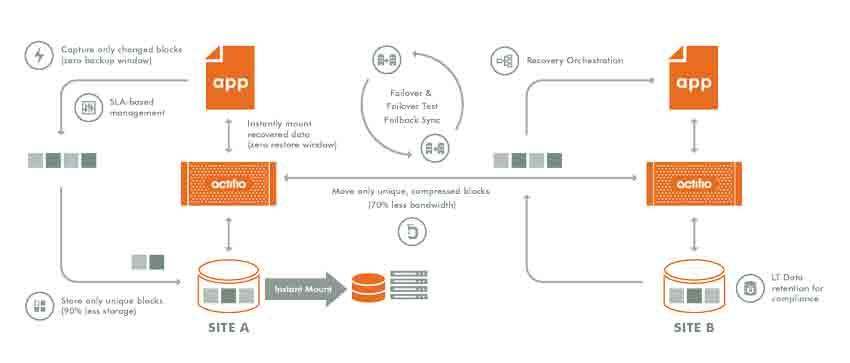
Actifio ha visto un aumento en sus clientes debido a su capacidad para capturar datos directamente desde las aplicaciones de producción, administrar una única copia "maestra dorada" de esos datos en su entorno más seguro y luego usar copias virtuales para mantener la accesibilidad y el control. La virtualización de datos de copia limita su proliferación y disponibilidad.
Otros hallazgos del estudio, "Brechas comunes en el control de datos: identificarlas, cuantificarlas y resolverlas usando las mejores prácticas", incluyen:
- Dos tercios de las empresas no cumplen con los estándares de mejores prácticas para el control de datos y es probable que pocas sean consistentes en todo el espectro de políticas de seguridad de datos.
- El 77 % de las organizaciones encuestadas no ocultan los datos confidenciales durante la fase de prueba/desarrollo, lo que aumenta significativamente la amenaza de una filtración de datos.
- El gobierno se desempeña mejor en general en la implementación de políticas de control de datos; el sector Educación es el más débil
- El CIO es fundamental para la implementación de políticas de seguridad/control de datos: las políticas solo se aplican de forma ad hoc el 34 % del tiempo.
- Una organización típica tiene 375 copias de datos, y cada copia contiene información confidencial y, por lo tanto, un mayor riesgo de ataque.


 Amazon