

En VMware Explore, Broadcom presentó soluciones integrales de seguridad, identidad y cadena de suministro de código abierto diseñadas para implementaciones de IA empresarial. A medida que las organizaciones transitan de la consulta de modelos estáticos a arquitecturas de agentes autónomos, las cargas de trabajo utilizan cada vez más protocolos de comunicación emergentes como el Protocolo de Contexto de Modelo (MCP) y las redes de agente a agente (A2A). Estos marcos distribuidos crean nuevas superficies de ataque en agentes autónomos, herramientas, almacenes de datos empresariales y grandes modelos de lenguaje (LLM).
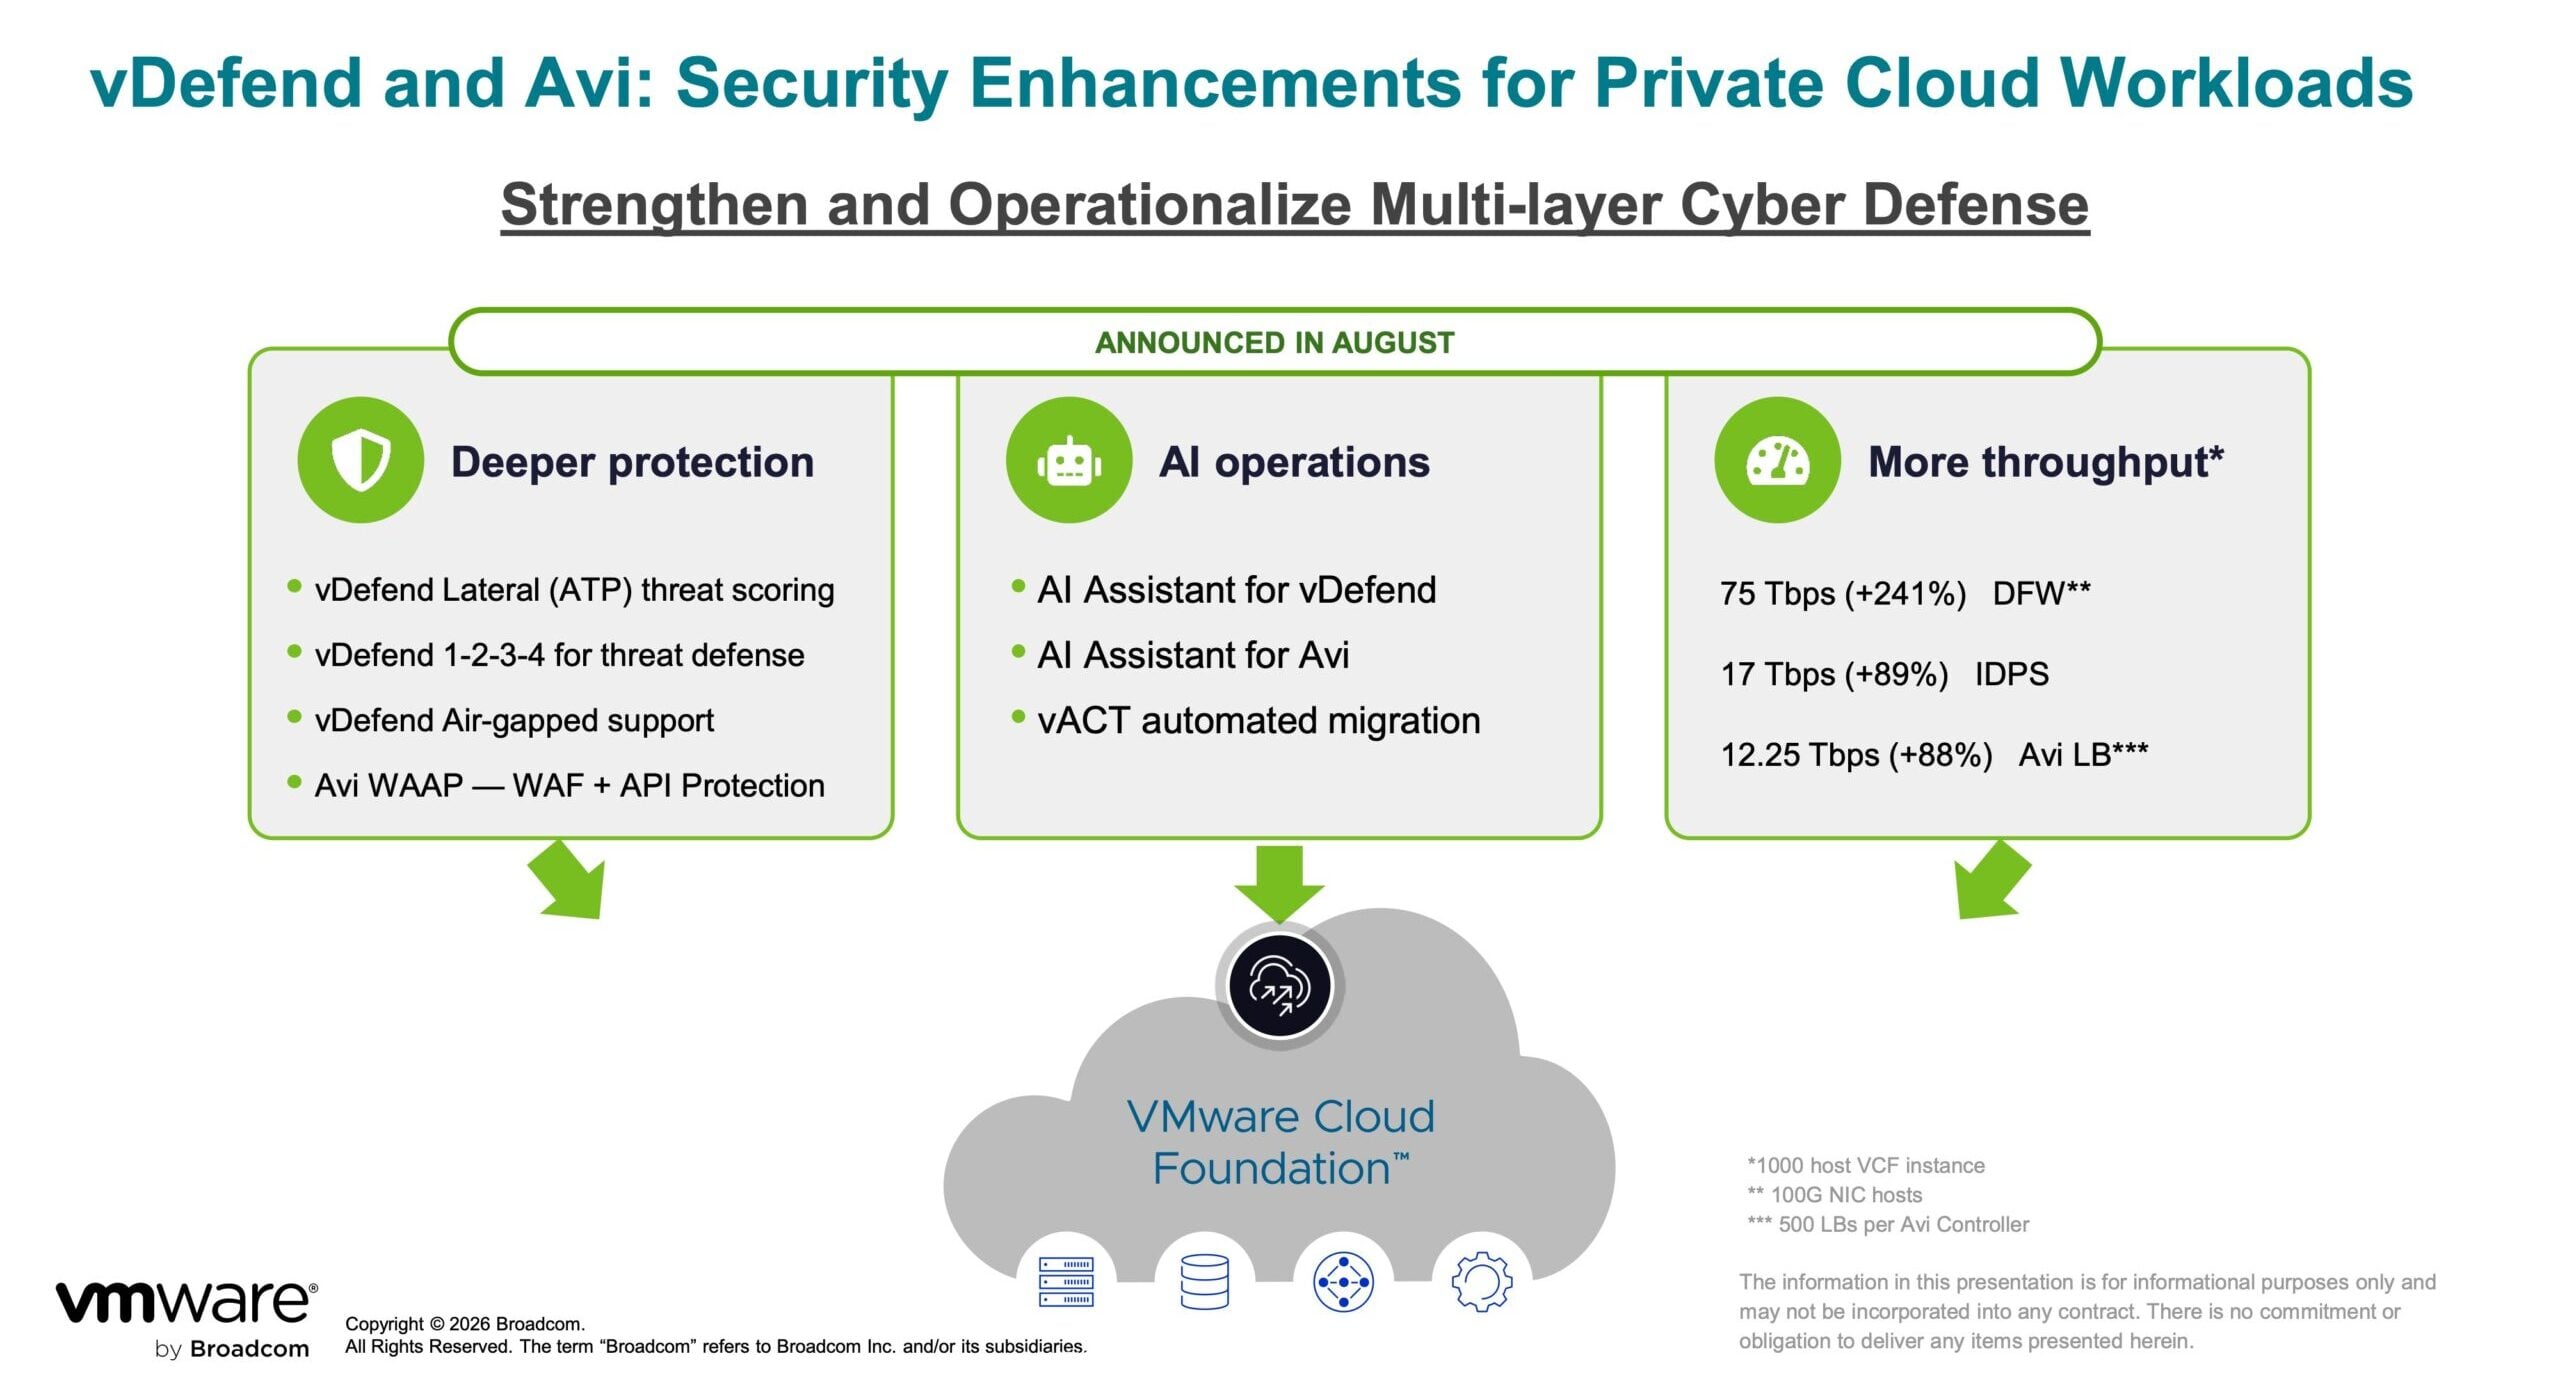
Para abordar estas vulnerabilidades, Broadcom está implementando una arquitectura de defensa integrada en tres productos clave: Broadcom AgentMinder, VMware vDefend y VMware Avi Load Balancer. Además, la compañía anunció TrueSource by Broadcom, un programa comercial que proporciona entornos de ejecución y servicios de datos de código abierto, verificados criptográficamente y validados por humanos, para mitigar los riesgos en la cadena de suministro de software.
Confianza cero agencial y defensa lateral mediante VMware vDefend
Dentro de VMware Cloud Foundation (VCF), VMware vDefend extiende la microsegmentación Zero Trust a nivel de hipervisor al tráfico de IA con agentes. A medida que los flujos de trabajo autónomos conectan diferentes niveles de infraestructura, vDefend implementa una inspección continua del tráfico de red para descubrir y mapear automáticamente los componentes con agentes activos, incluidos los servidores MCP, los puntos finales LLM de backend, las herramientas operativas y los almacenes de datos conectados.

Esta visibilidad continua permite la detección automatizada de implementaciones de IA ocultas y llamadas de inferencia no autorizadas en toda la infraestructura de la nube privada. Para protegerse contra la rápida explotación de vulnerabilidades de software, vDefend incorpora una canalización de IA basada en agentes que genera firmas de sistemas de detección y prevención de intrusiones (IDPS) automáticamente a velocidad de máquina. Estas firmas impulsan la aplicación de parches virtuales distribuidos en todo el clúster, protegiendo las cargas de trabajo y los entornos de host sin necesidad de refactorizar las aplicaciones ni interrumpir las operaciones.
Protección de la capa de aplicación con VMware Avi Load Balancer
VMware Avi Load Balancer, que funciona como un plano de administración de tráfico e ingreso integrado con Kubernetes y VMware vSphere Kubernetes Service (VKS), ofrece un firewall de aplicaciones web (WAF) con inteligencia artificial y protección de API (WAAP). Diseñado para un rendimiento de varios terabits en entornos elásticos, Avi inspecciona el contenido de la carga útil para prevenir el uso indebido de agentes y herramientas.

La plataforma supervisa las transacciones entre agentes y herramientas MCP, bloqueando vectores de ejecución maliciosa como la ejecución remota de código (RCE), la inyección de comandos y la carga de archivos maliciosos. Mediante el análisis de los patrones de comunicación básicos entre agentes, modelos y herramientas, Avi identifica anomalías de día cero y aísla las sesiones fraudulentas en tiempo real. Además, el balanceador de carga aplica medidas de protección contra la pérdida de datos al tráfico saliente, impidiendo la filtración no autorizada de tokens API confidenciales, credenciales criptográficas, información de identificación personal (PII) y registros financieros internos.
Gobernanza autónoma de agentes a través de Broadcom AgentMinder
Broadcom presentó AgentMinder, un plano de control dedicado diseñado para gestionar agentes de IA autónomos durante su transición de la generación de texto a la ejecución activa de procesos de negocio. AgentMinder trata a cada agente desplegado como una identidad de nivel empresarial, vinculando su ámbito de ejecución a una misión declarada, intenciones explícitamente permitidas, herramientas verificadas y límites de recursos autorizados.

La aplicación de políticas se realiza mediante una puerta de enlace de ejecución nativa en la nube que evalúa el contexto de ejecución, verificando la identidad del agente, la autorización de la herramienta, la intención declarada y las fuentes de datos objetivo antes de cada invocación. Para cumplir con los estándares de seguridad y cumplimiento empresarial, AgentMinder se integra con OpenTelemetry. Este marco registra registros de auditoría legibles por máquina para cada interacción del agente, estableciendo una cadena de custodia verificable, mostrando la telemetría operativa y permitiendo la detección automatizada de anomalías en flujos de trabajo complejos con múltiples agentes.

TrueSource garantiza la seguridad de la cadena de suministro de software de código abierto.
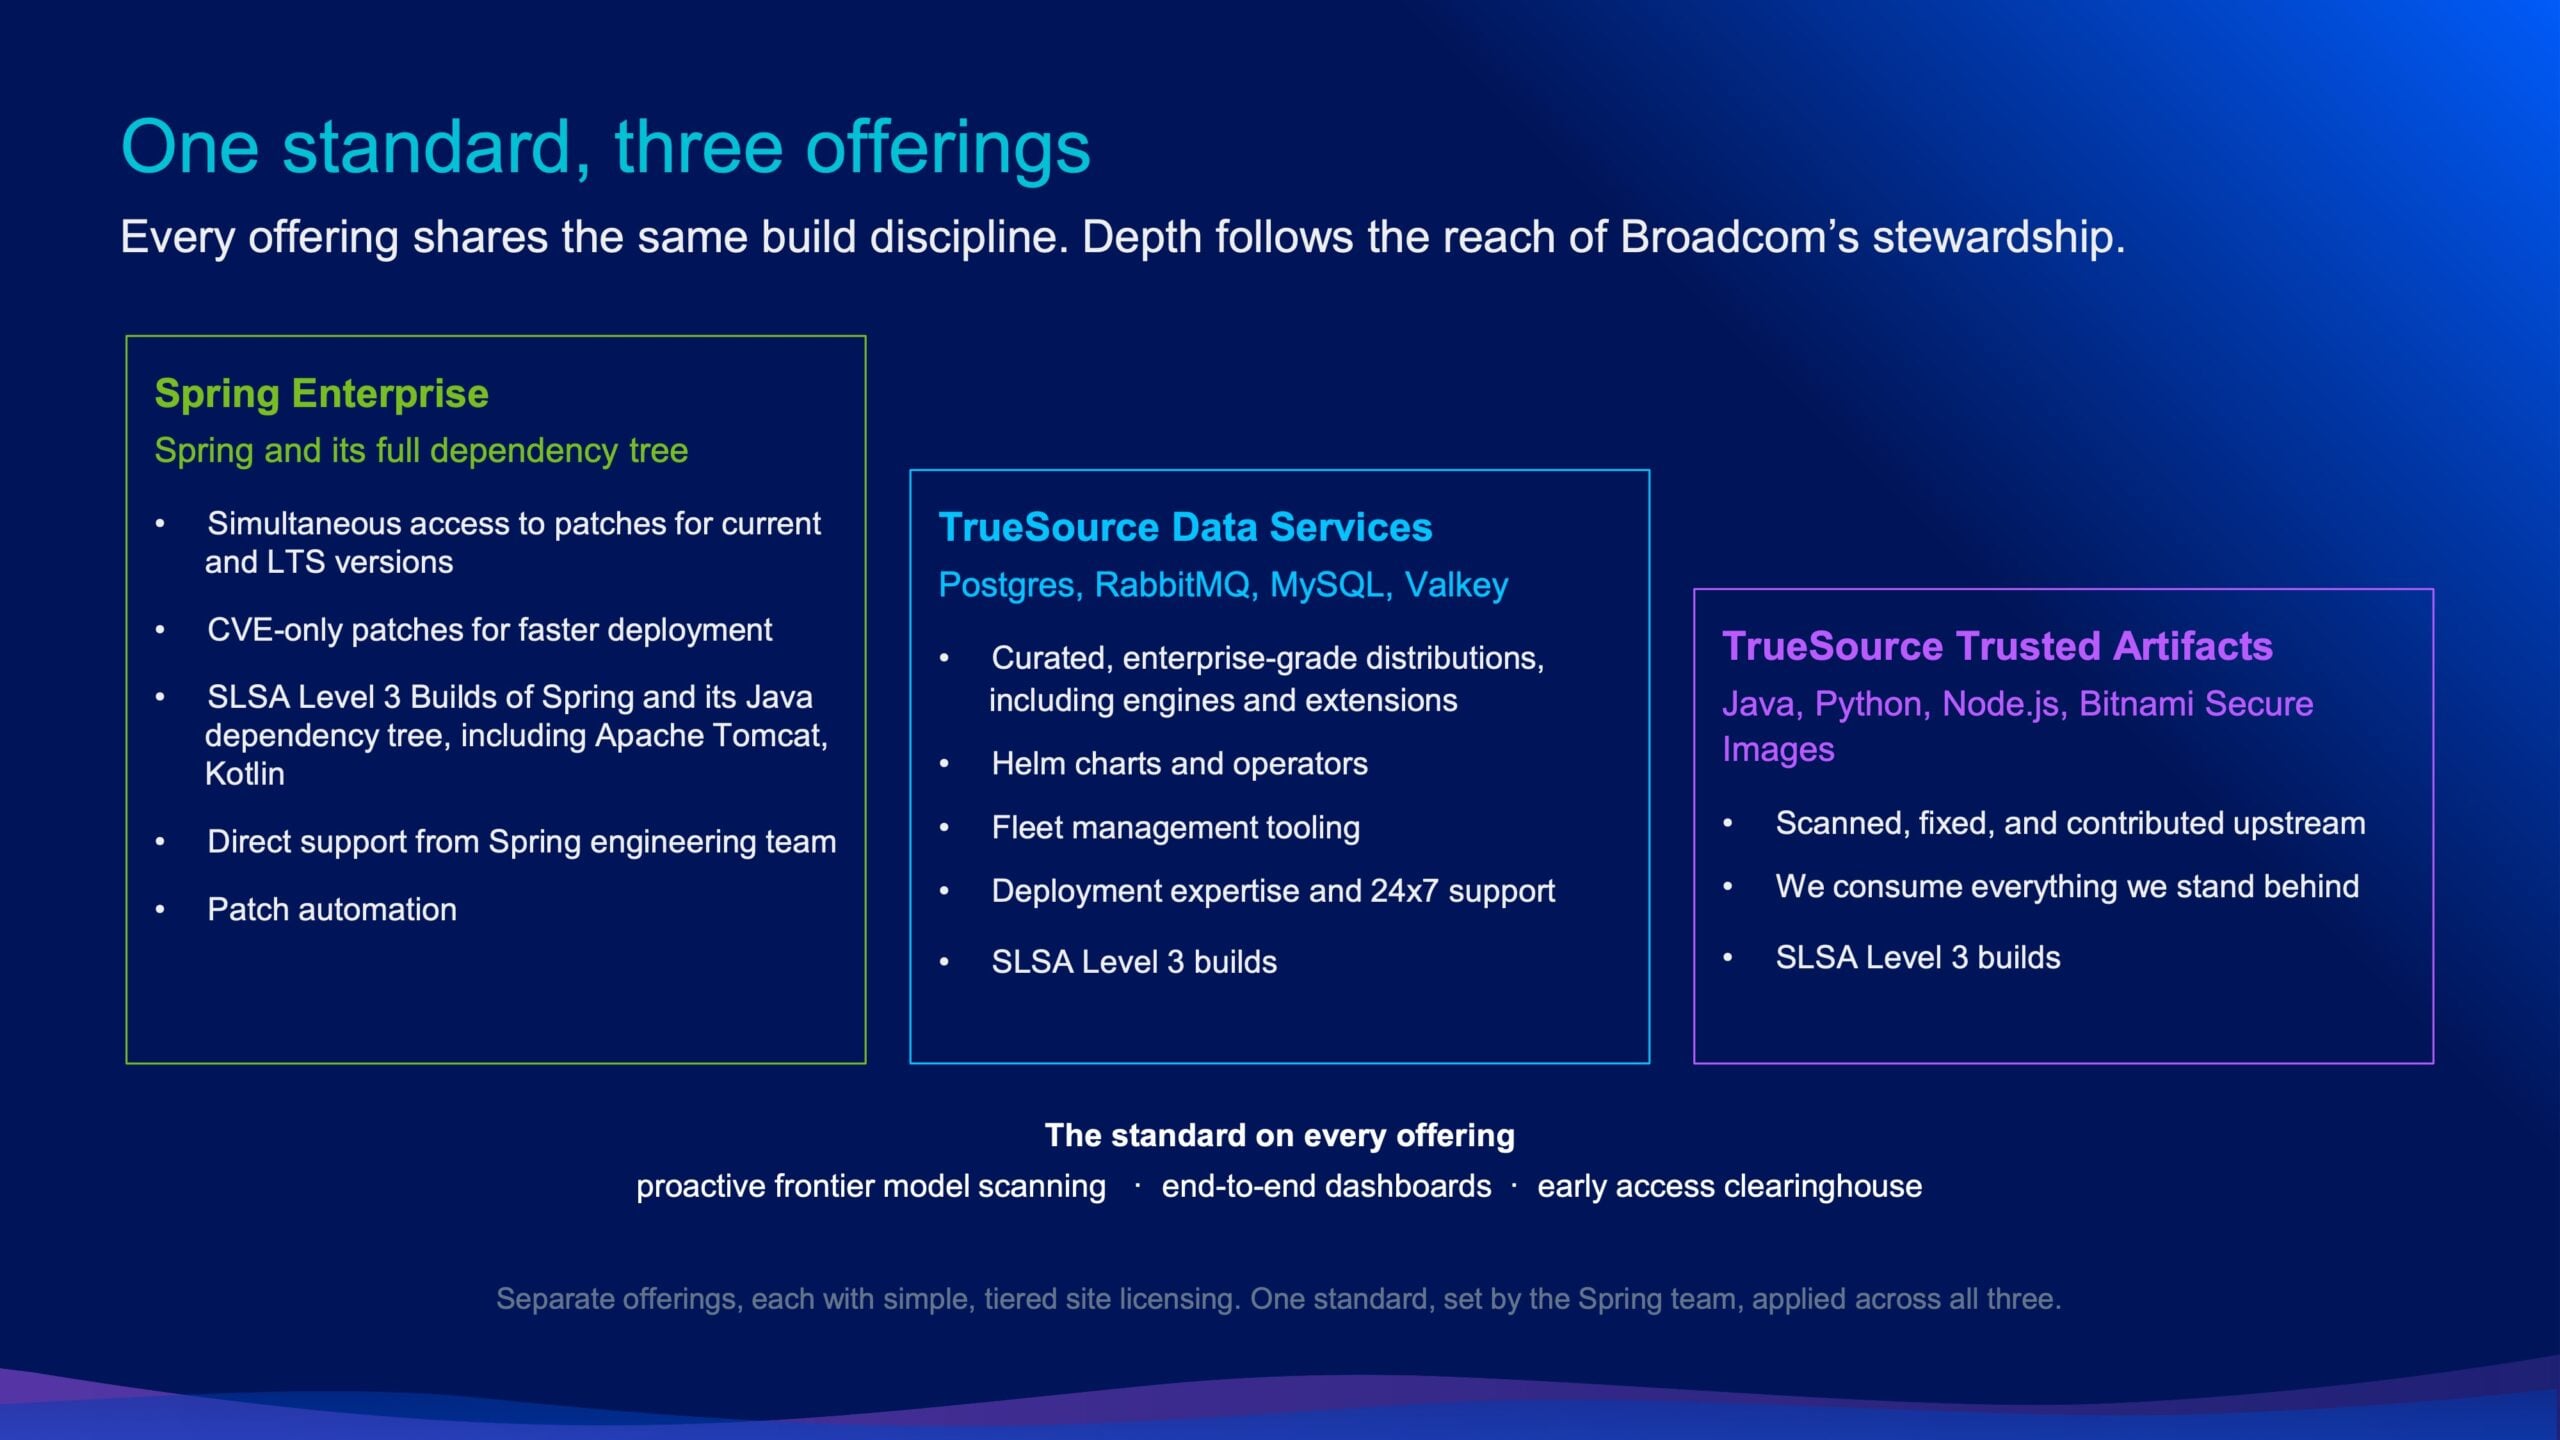
Además de la seguridad de la infraestructura, Broadcom lanzó TrueSource by Broadcom para abordar los riesgos sistémicos en la cadena de suministro de código abierto empresarial. Con la IA generativa acelerando el descubrimiento y la explotación de vulnerabilidades, Broadcom hizo hincapié en que la aplicación de parches automatizados no verificados genera inestabilidad operativa. Datos recientes de Off-by-1 Labs de 1Password indicaron que solo el 26 % de los 6,000 parches generados por IA evaluados resolvieron con éxito las vulnerabilidades sin afectar la funcionalidad de la aplicación.

TrueSource establece un modelo de curación basado en compilaciones en entornos limpios, colaboración con los mantenedores originales, escaneo automatizado de repositorios y revisión humana del código:
Spring Enterprise ofrece soporte comercial y versiones reforzadas de los principales responsables del mantenimiento del framework Spring. Los ingenieros de Broadcom utilizan modelos de IA de vanguardia para analizar el framework y su árbol de dependencias, consumiendo más de 12 mil millones de tokens de modelo en operaciones de análisis durante los últimos meses, manteniendo la aprobación manual obligatoria para cada corrección. Los parches de seguridad se distribuyen simultáneamente en las líneas de versiones de código abierto y empresariales activas antes de la divulgación pública de CVE. La cobertura abarca el árbol de dependencias completo de más de 5,000 bibliotecas Java verificadas, incluidas Apache Tomcat y Kotlin, vinculadas y firmadas a versiones específicas de Spring Boot. Los parches puntuales que contienen únicamente la corrección permiten a los equipos de seguridad implementar correcciones CVE críticas sin necesidad de actualizaciones mayores del framework.
TrueSource Trusted Artifacts ofrece compilaciones seguras y limpias SLSA de nivel 3 para bibliotecas en los ecosistemas de Java, Python y Node.js. La selección se adhiere a arquitecturas de referencia estrictas, verificadas por los equipos de software de Broadcom, y se complementa con el catálogo Bitnami Secure Images, que proporciona entornos de ejecución de contenedores reforzados.
TrueSource Data Services extiende esta metodología a la infraestructura crítica con estado, proporcionando compilaciones validadas, gráficos de Helm, operadores de Kubernetes y compatibilidad con PostgreSQL, RabbitMQ, MySQL y Valkey.
Licencias y disponibilidad
Broadcom anunció que Spring Enterprise, TrueSource Trusted Artifacts y TrueSource Data Services están disponibles de inmediato bajo modelos de licencias empresariales por niveles. Estas soluciones ofrecen herramientas automatizadas para la corrección de solicitudes de extracción, paneles de análisis del impacto de las vulnerabilidades y canalizaciones de corrección de acceso anticipado para vulnerabilidades de día cero detectadas en entornos de producción.


 Amazon