

Esta semana, Kubernetes anunció su tercer lanzamiento del año, la versión 1.12. Al igual que con todas las nuevas versiones, 1.12 agrega mejoras y estabilidad gradual. Esta versión también presenta nuevas características de seguridad, compatibilidad con Azure Virtual Machine Scale Sets (VMSS) y Kubelet TLS Bootstrap.
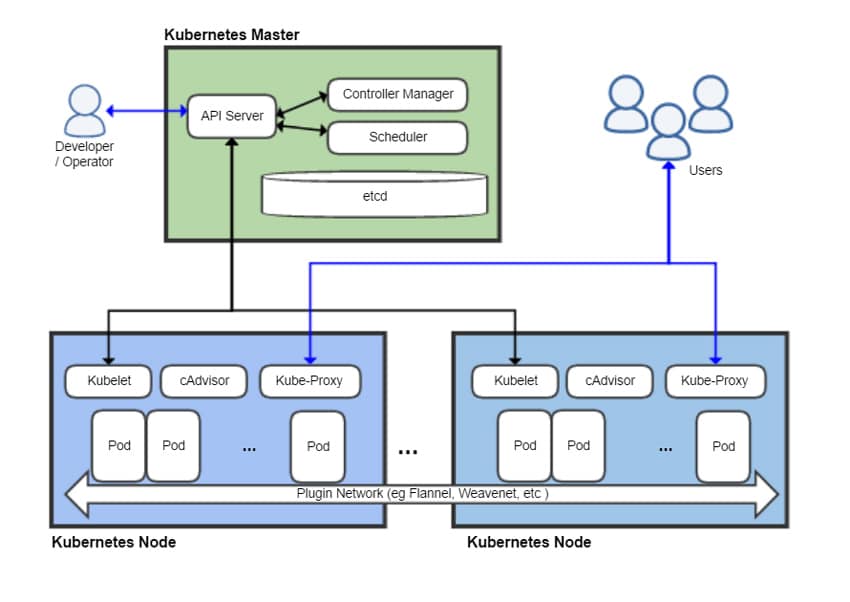
Como dijimos en el pasado, Kubernetes es un sistema de orquestación para Docker Containers. Kubernetes administra las cargas de trabajo asegurándose de que su estado coincida con su intención. Cada trimestre se lanza una nueva versión que acerca la tecnología a sus objetivos. Esta actualización continúa la tendencia con nuevas funciones que conducirán a una mayor seguridad, disponibilidad, resistencia y facilidad de uso.
Desde 1.4, Kubernetes ha tenido una API para solicitar certificados de una autoridad de certificación (CA) a nivel de clúster. Esto se configuró para que los certificados de cliente TLS para kubelets pudieran aprovechar la API para habilitar el aprovisionamiento. Kubelets ahora se puede iniciar en clústeres protegidos por TLS mientras se automatiza el aprovisionamiento y la distribución de certificados firmados.
El otro gran anuncio fue la compatibilidad con Azure VMSS. VMSS permite a los usuarios crear y administrar un grupo de VM homogéneo que puede aumentar o disminuir automáticamente según la demanda o un cronograma establecido. Esto significa que los usuarios pueden administrar, escalar y equilibrar la carga de varias máquinas virtuales a la vez, lo que genera una mayor disponibilidad y una mejor resiliencia de las aplicaciones, ideal para aplicaciones a gran escala que, a su vez, son ideales para ejecutarse como cargas de trabajo de Kubernetes. Kubernetes ahora admite el escalado de aplicaciones en contenedores con Azure VMSS, incluida la capacidad de integrarlo con el escalador automático de clústeres para ajustar automáticamente el tamaño de los clústeres de Kubernetes en función de las mismas condiciones.
Otras actualizaciones incluyen:
- RuntimeClass es un nuevo recurso con ámbito de clúster que muestra las propiedades de tiempo de ejecución del contenedor en el plano de control que se publica como una función alfa.
- La funcionalidad de instantáneas/restauración para Kubernetes y CSI se presenta como una función alfa. Esto proporciona un diseño de API estandarizado (CRD) y agrega compatibilidad con instantáneas/restauración de PV para controladores de volumen CSI.
- El aprovisionamiento dinámico consciente de la topología ahora está en versión beta, lo que significa que los recursos de almacenamiento ahora pueden comprender dónde viven. Esto también incluye soporte beta para AWS EBS y GCE PD.
- El uso compartido de espacios de nombres de procesos de pod configurables se está moviendo a beta, lo que significa que los usuarios pueden configurar contenedores dentro de un pod para compartir un espacio de nombres de PID común configurando una opción en PodSpec.
- Taint node by condition ahora está en versión beta, lo que significa que los usuarios tienen la capacidad de representar condiciones de nodo que bloquean la programación mediante el uso de taints.
- Métricas arbitrarias/personalizadas en Horizontal Pod Autoscaler está pasando a una segunda versión beta para probar algunas mejoras de características adicionales. Esta funcionalidad reelaborada del escalador automático de pods horizontales incluye soporte para métricas personalizadas y condiciones de estado.
- Las mejoras que permitirán que Horizontal Pod Autoscaler alcance el tamaño adecuado más rápido se están trasladando a la versión beta.
- El escalado vertical de pods ahora está en versión beta, lo que hace posible variar los límites de recursos en un pod durante su vida útil. En particular, esto es valioso para mascotas (es decir, cápsulas que son muy costosas de destruir y recrear).
- El cifrado en reposo a través de KMS ahora está en versión beta. Esto agrega varios proveedores de cifrado, incluidos Google Cloud KMS, Azure Key Vault, AWS KMS y Hashicorp Vault, que cifrarán los datos a medida que se almacenen en etcd.
Disponibilidad
Kubernetes 1.12 ya está disponible en GitHub.


 Amazon