

La semana pasada, un cliente reveló una vulnerabilidad grave del TerraMaster NAS que la empresa aún no ha reparado. TerraMaster afirma que sus sistemas NAS solo están disponibles en una red local. Sin embargo, resulta que sus sistemas NAS son accesibles a través de Internet a través del protocolo UPnP. Universal Plug and Play (UPnP) es utilizado por una cantidad infinita de dispositivos de red, incluidos NAS, enrutadores, computadoras, consolas de juegos, impresoras, dispositivos móviles, dispositivos IoT y muchos más.
Leer más – 4 pasos para un NAS seguro
La vulnerabilidad a través de UPnP puede conceder usuarios no autenticados, permitiéndoles invadir y extraer sus datos de forma remota, escanear sus redes locales o incluso hacer que sus dispositivos participen en ataques DDoS. Nos comunicamos con Kevin Norman, el usuario de TerraMaster detrás de este descubrimiento reciente. Compartió con nosotros su opinión sobre esta exposición, detalles adicionales y también algunos de los correos electrónicos enviados a la empresa, donde describe los hallazgos.
¿Qué es UPnP?
En primer lugar, consideremos un escenario asociado y tradicional; a medida que recibimos lectores de todos los orígenes y dominios, es importante comenzar con lo básico. Cada vez que conecta un dispositivo USB, como un mouse, teclado, disco duro portátil, a su computadora, está usando Plug and Play (PnP). Su dispositivo se reconoce instantáneamente en toda su computadora; PnP le ahorra la molestia de realizar cualquier configuración adicional manualmente. Similar a PnP, Universal Plug and Play (UPnP) ayuda a detectar cualquier dispositivo en red en su red local. Está diseñado (principalmente) para redes inalámbricas residenciales y SOHO. Los escenarios típicos son conectar un enrutador, un sistema de juegos, un NAS o una impresora, donde su computadora personal y otros dispositivos reconocerán estos dispositivos de inmediato.
UPnP es útil, ya que permite que múltiples dispositivos encuentren rápidamente clientes en su red local. Y al igual que PnP, reduce drásticamente la complejidad de configurar nuevos dispositivos. Sin embargo, su enrutador también puede ajustar UPnP automáticamente, lo que permite que los dispositivos accedan fuera de su red local. Usando otro protocolo popular, Internet Gateway Device (IGD), un cliente UPnP puede obtener la dirección IP externa para su red y agregar nuevas asignaciones de reenvío de puertos como parte de su proceso de configuración. Este método puede sonar interesante desde la perspectiva del consumidor, pero este beneficio también explota vulnerabilidades y ataques a gran escala. UPnP está diseñado esencialmente para usarse en redes locales confiables, donde el protocolo no necesita implementar ninguna forma de autenticación o verificación.
“ El protocolo UPnP, por defecto, no implementa ningún tipo de autenticación, por lo que las implementaciones de dispositivos UPnP deben implementar el servicio adicional de Protección de Dispositivos o el Servicio de Seguridad de Dispositivos. Una solución no estándar denominada UPnP-UP (Universal Plug and Play – User Profile) propone una extensión para permitir mecanismos de autenticación y autorización de usuarios para dispositivos y aplicaciones UPnP. Muchas implementaciones de dispositivos UPnP carecen de mecanismos de autenticación y, por defecto, asumen que los sistemas locales y sus usuarios son completamente fiables. ”
Vulnerabilidad de TerraMaster NAS descubierta a través de UPnP
TerraMaster Technology Co., Ltd. es una empresa china especializada en software, almacenamiento conectado a la red (NAS) y almacenamiento de conexión directa (DSH). Recientemente, Kevin Norman publicó una entrada en su blog revelando una vulnerabilidad en el protocolo UPnP de TerraMaster, la cual se difundió rápidamente en Reddit y Hacker News . Kevin, ingeniero de software del Reino Unido, afirmó haber informado de su preocupación a TerraMaster por correo electrónico en febrero de este año, tras realizar algunas pruebas de forma independiente.
Kevin encontró la vulnerabilidad UPnP usando un TerraMaster F2-210. El descubrimiento despertó su atención, probablemente, por su conciencia e inquietud sobre el uso de los protocolos UPnP, tal como había afirmado y citado en algún otro de sus artículos.
El NAS y muchos otros dispositivos de red se administran comúnmente mediante una interfaz web, que suele ser la misma GUI. En el caso de TerraMaster, utiliza el sistema operativo TerraMaster (TOS) para operar el NAS. Este sistema operativo le solicita que acceda a su GUI visitando el nombre de host del NAS en su red mediante el puerto 8181. La interfaz del sistema afirma abiertamente que el NAS no es de acceso público.
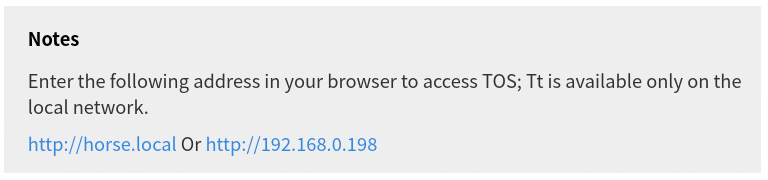
Sin embargo, Kevin explica que después de unos días de instalar el NAS, descubrió que podía acceder a él usando su IP pública, aunque no había reenviado ningún puerto. Una vez más, la GUI indicó que solo se podía acceder al NAS desde la red local.
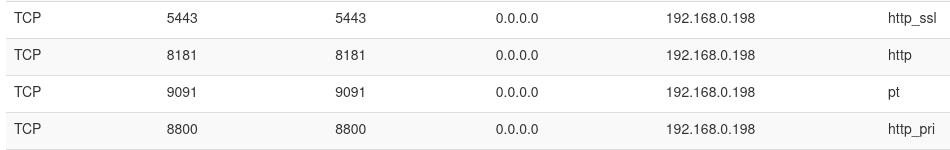
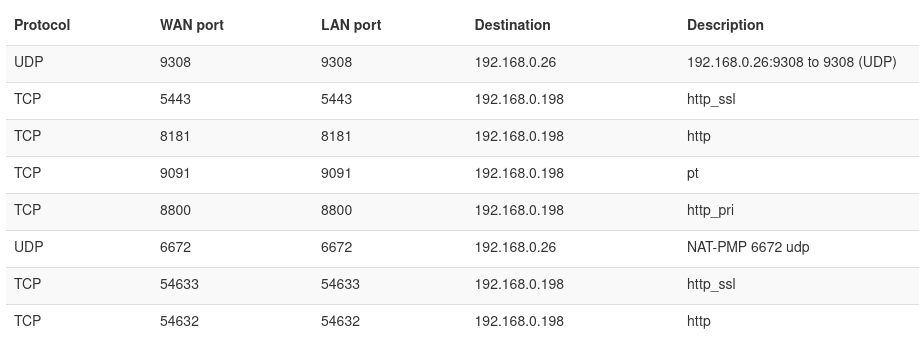
Inspeccionó las reglas de reenvío de puertos de su enrutador e identificó que el NAS estaba exponiendo cuatro puertos mediante UPnP. No solo estaba expuesto a la red exterior a través del puerto 8181, sino también del puerto 5443. Otros puertos, dijo Kevin, incluyen el 9091 y el 8800, para los que no pudo encontrar ninguna explicación. El puerto 9091 generalmente se usa para Portainer, una herramienta de administración de contenedores para Docker, que no había instalado en el NAS.
Supuso que los desarrolladores de TerraMaster estaban usando esos puertos y que posiblemente olvidaron eliminar la configuración para acceder a ellos antes de lanzar el software. « Parece que algunas de estas reglas se quedaron del proceso de desarrollo», comentó Kevin. «Confío en que este NAS sea un hardware fiable; sin embargo, dudo de su fiabilidad en cuanto a su interfaz web en internet. En general, ¡es buena práctica exponer lo menos posible a internet! ».
Además, trató de cambiar el puerto del servidor web a algo diferente a partir del 8181. El sistema reenvía el puerto nuevo pero aún deja expuesto el antiguo. Aquí es cuando decidió contactar a TerraMaster para tratar de averiguar qué estaba pasando.
Respuesta y solución de TerraMaster
Kevin se puso en contacto con la empresa, pero no hubo recomendaciones para atender o una solución de ellos para resolver este problema de inmediato. Kevin salió por su cuenta y encontró acceso raíz al enrutador, que solía desenterrar él mismo. Él comenta su agradecimiento a TerraMaster por al menos proporcionar acceso a la raíz.
Tras acceder al NAS mediante SSH y explorar el sistema de archivos como usuario root, se descubrió un archivo modificable. El archivo « /etc/upnp.json » contiene una lista de reglas de redireccionamiento de puertos. Kevin propuso una solución rápida modificando este archivo. Según explicó: «Simplemente cambie el valor de bEnable a 0 para los puertos que no desee que estén expuestos, reinicie el NAS y compruebe las reglas de redireccionamiento de puertos».
“ Esto resuelve el problema casi por completo; sin embargo, parece que los puertos 8181 y 5443 siguen abiertos, pero dan un error 404 desde que trasladamos el servidor web”, explica Kevin. “Esto es mejor que antes, pero aún no es perfecto. Espero más instrucciones de Terramaster o una actualización de software ”.
Tenga en cuenta que Kevin es ingeniero de software. Y como muchos en la industria de TI, entiende y está muy familiarizado con las redes, la codificación y los conceptos generales de TI. Pero hay muchos otros que no. Los usuarios habituales no podrán ingresar a un sistema y modificar parámetros avanzados, incluso después de buscarlo en Google.
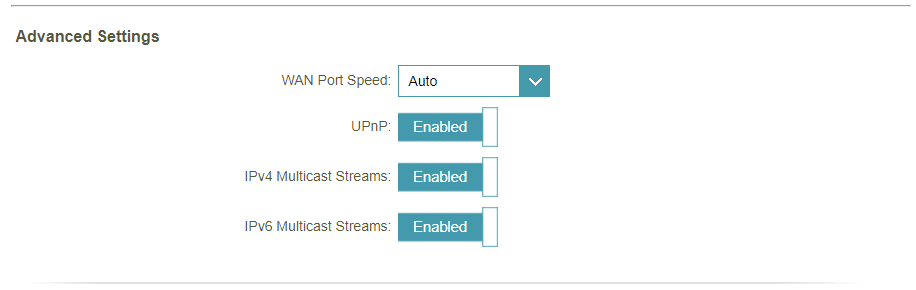
Sin entrar en más tecnicismos, si realmente le preocupa este UPnP, debe desactivarlo, al menos hasta que realice más investigaciones y consultas. Kevin también optó por esta opción al final.
Una opinión ampliada y la respuesta de la comunidad
Tras contactar con Kevin, nos respondió amablemente compartiendo su opinión sobre el tema. También publicó otra entrada en su blog donde continúa exponiendo su punto de vista. Después de exponer y publicar la vulnerabilidad, Kevin recibió numerosos mensajes de la comunidad, muchos de ellos apoyando su postura sobre UPnP y TerraMaster. Otros, en cambio, no compartían su opinión.
Nos dijo, y luego también escribió en su blog, lo siguiente: “Algunos sugieren deshabilitar UPnP en su enrutador local, pero personalmente creo que esto no entiende el punto. Soy un ingeniero de software que incursiona regularmente en la infraestructura (Kubernetes y similares) y, por lo tanto, tengo una idea de lo que estoy haciendo. Por lo tanto, 'podría' deshabilitar UPnP. Estos productos NAS realmente no están destinados a ser vendidos a personas como yo, creo que están más dirigidos a su consumidor promedio, que no tendría idea de qué es el reenvío de puertos o UPnP”.
Estamos de acuerdo con Kevin aquí, como escribimos y también explicamos en la sección anterior.
Él continuó:
“ Deshabilitar UPnP definitivamente cierra esta vulnerabilidad de seguridad en particular, pero siendo realistas, la gran mayoría de los routers domésticos tendrán esta función activada y, por lo tanto, es probable que la gran mayoría de estos productos NAS en circulación se estén exponiendo sin saberlo.”
Otros sugieren comprar un nuevo router que admita dos redes LAN separadas, de modo que este NAS pueda conectarse a una LAN sin acceso directo a internet ni UPnP. Es aún más absurdo esperar que los consumidores hagan esto. Podría hacerlo, y probablemente lo haga en el futuro, pero actualmente no siento la necesidad de actualizar mi equipo de red; funciona y estoy contento con él, y, de nuevo, esto no resuelve el problema por las mismas razones que ya he explicado.
“ Por eso me puse a investigar a fondo el dispositivo. Por suerte, TerraMaster proporciona acceso root en estos equipos, lo cual es un buen detalle. Esto me llevó a descubrir la solución que encontré. ”
También adjunta un descubrimiento adicional, realizado por otro usuario de TerraMaster, en el NAS. Otro exploit relacionado con TerraMaster, que consistía en filtrar la contraseña de administrador, se dejó en los comentarios de la publicación de Hacker News. https://news.ycombinator.com/item?id=26683488.
El usuario "kotsec" afirma:
“ En este momento, NO debería tener ningún NAS de TerraMaster conectado a Internet. El mes pasado informé a TerraMaster de un error que aún no se ha solucionado .”
“ Ve a http://NAS_IP/module/api.php?wap/ y te mostrará tu contraseña de administrador como un hash md5crypt. ¿Por qué? Supongo que es algún tipo de puerta trasera/código de desarrollador, pero no lo sé. ”
Entonces, ¿debería usar UPnP?
No debería haber nada esencialmente malo con el uso de UPnP. Sin embargo, parece que estos protocolos tienen muchos problemas de seguridad. Este no es el primer caso reportado sobre la vulnerabilidad de UPnP; varios más en los últimos años se han relacionado con enrutadores, otros dispositivos de red y redes locales.
Por lo general, no es probable que los ataques a las vulnerabilidades UPnP se realicen contra usuarios domésticos, sino SOHO y SMB. Sin embargo, podría suceder. En cualquier caso, el NAS no debe ser el dispositivo que solicite reenvíos desde la red pública de Internet. Kevin y otros usuarios de TerraMaster todavía están esperando una solución o un parche para remediar este problema.
Parece que el dilema de deshabilitar o no UPnP depende completamente de usted; es intercambiar seguridad por conveniencia. UPnP habilitado en su enrutador puede exponer muchos de sus dispositivos y aplicaciones a Internet, pero al mismo tiempo, le facilitará comunicarse con ellos de forma remota.
Debe deshabilitar UPnP si no planea usar aplicaciones que necesitan redirección de puertos. Las consolas y servidores de juegos, los dispositivos IoT y las aplicaciones peer-to-peer son los mejores ejemplos en la actualidad. Si necesita alguna de estas aplicaciones y aún no desea usar UPnP, siempre puede realizar el reenvío de puertos manual (anticuado) en su enrutador. Por lo que vale, Kevin terminó deshabilitando UPnP y parece más feliz por eso.
Leer más – 4 pasos para un NAS seguro
***Actualización 4-12-2021 – TerraMaster ha publicado una actualización de firmware ***


 Amazon