

Por primera vez, el cifrado de extremo a extremo basado en hardware está disponible en toda la ruta de datos de Fibre Channel, desde el servidor hasta la matriz de almacenamiento. Everpure (anteriormente Pure Storage) ahora distribuye sistemas FlashArray compatibles con Fibre Channel con la tecnología Emulex SecureHBA integrada directamente en la matriz, completando así la ruta de transporte cifrada que la industria ha estado desarrollando. Los futuros modelos FlashArray incluirán SecureHBA como opción de adaptador Fibre Channel estándar. En nuestra evaluación, analizamos el FlashArray//XL130 R5, la primera matriz de almacenamiento principal que incorpora esta capacidad de forma nativa a la plataforma.
Cuando los servidores equipados con SecureHBA se conectan al sistema Everpure, las sesiones cifradas se establecen automáticamente por hardware. No es necesario instalar agentes adicionales ni infraestructura de cifrado externa. El resultado es una conexión Fibre Channel cifrada de extremo a extremo desde el servidor hasta el almacenamiento, implementada de forma transparente y sin necesidad de software adicional ni infraestructura de cifrado externa.
Si bien el cifrado de datos en reposo es una práctica estándar en el almacenamiento empresarial, cifrar los datos en tránsito, especialmente en entornos SAN Fibre Channel, ha sido difícil de implementar sin aumentar la complejidad y afectar el rendimiento de las aplicaciones. Históricamente, las organizaciones han recurrido a métodos basados en software con sistemas externos de gestión de claves, lo que genera una mayor carga administrativa y riesgos potenciales. Ofrecer un cifrado sin interrupciones a nivel de hardware en toda la red de almacenamiento ha sido históricamente complicado.
Emulex se propuso resolver ese desafío con su SecureHBA. En lugar de depender del software del host o de sistemas externos, SecureHBA realiza el cifrado en hardware, lo que garantiza que el rendimiento de las aplicaciones y los flujos de trabajo no se vean afectados. Desde su publicación inicial, la tecnología ha avanzado decisivamente hacia la producción. En febrero, la Fibre Channel Industry Association (FCIA) anunció la finalización de la especificación INCITS Fibre Channel, Security Protocols, Third Edition (FC-SP-3) . Emulex SecureHBA cumple totalmente con el nuevo estándar. Los principales fabricantes de servidores, como Dell, HPE y Lenovo, ya distribuyen ampliamente los SecureHBA, y se han implementado más de 120 000 adaptadores en entornos empresariales. En numerosos casos, las organizaciones han instalado terminales Fibre Channel con capacidad de cifrado durante los ciclos de actualización rutinarios de servidores, pero no han aprovechado plenamente sus beneficios debido a la falta de soporte nativo en los sistemas de almacenamiento.
Este análisis técnico revisa el funcionamiento de SecureHBA con el FlashArray//XL130 R5 probado, examina cómo Emulex SAN Manager 3.0 proporciona visibilidad operativa e informes, y confirma el rendimiento del cifrado basado en hardware en un entorno real. Una distinción clave radica en el punto de la ruta de datos donde se produce el cifrado: a diferencia del cifrado de capa de aplicación, que hace que los datos sean incompresibles antes de que lleguen al array, SecureHBA cifra en la capa de transporte Fibre Channel, preservando la compresión, la deduplicación y las capacidades de detección de ransomware a nivel del array.
¿Por qué es importante el cifrado SAN en vuelo?
Las redes Fibre Channel tradicionalmente han operado dentro de un entorno de confianza presunto. Los sistemas de almacenamiento estaban físicamente segmentados, gestionados rigurosamente y se consideraban aislados de amenazas de red más amplias. Esta suposición es cada vez más difícil de defender. La actividad del ransomware sigue siendo persistente y adaptable. El informe Ransomware 2026 del equipo de Symantec y Carbon Black Threat Hunter señala que los grupos de ciberdelincuentes continúan evolucionando rápidamente, y las operaciones interrumpidas son reemplazadas rápidamente por nuevos afiliados, lo que resulta en un volumen de ataques sostenido año tras año. El Informe de Investigaciones de Violaciones de Datos de Verizon de 2025 corrobora esta tendencia, al encontrar ransomware presente en el 44 % de todas las violaciones analizadas, un aumento del 37 % con respecto al año anterior.
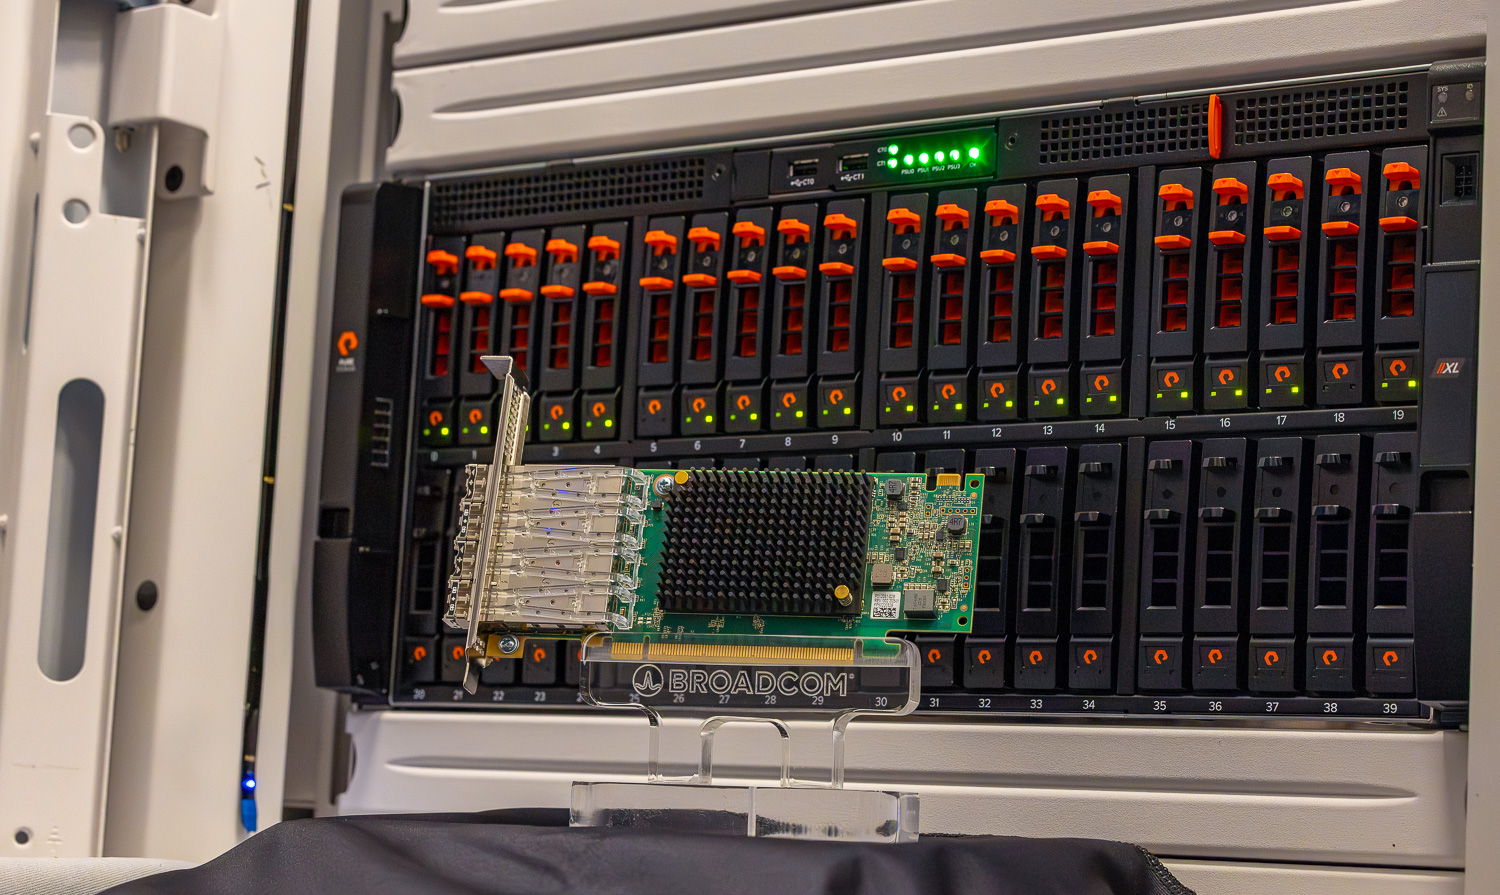
Estas campañas tienen en cuenta la infraestructura. Una vez que un atacante obtiene acceso privilegiado, es posible la visibilidad lateral interna. Si bien el tráfico de Fibre Channel no se enruta como el tráfico IP tradicional, opera en la capa de transporte, moviendo datos altamente sensibles entre servidores y almacenamiento. Considerar la SAN como inherentemente segura presupone que las defensas perimetrales permanecen intactas y que nunca se produce una intrusión interna, suposiciones que los patrones de intrusión ponen cada vez más en entredicho.
El escenario de riesgo más realista no es un atacante externo que ataque directamente la infraestructura Fibre Channel, sino un host comprometido o un usuario interno con privilegios que ya opere dentro del entorno. Cuando se obtiene el control administrativo de un servidor o host de virtualización, el tráfico de almacenamiento entre el host y el arreglo se vuelve visible dentro de los límites de la infraestructura. El cifrado de la ruta de transporte garantiza que incluso las redes internas de confianza no expongan datos confidenciales durante el movimiento lateral o después de una intrusión.
Las expectativas regulatorias evolucionan a la par del panorama de amenazas. Marcos como CNSA 2.0, NIS2 y DORA hacen mayor hincapié en la resiliencia criptográfica y en la protección de los datos en tránsito, no solo de los datos en reposo. Los modelos de seguridad se basan cada vez más en principios de confianza cero, donde los segmentos de red internos ya no se consideran seguros de forma implícita. Como resultado, las organizaciones se ven obligadas a evaluar el cifrado en todas las capas de la infraestructura, incluidas las rutas de transporte de almacenamiento que antes se consideraban seguras.
También existe una dimensión operativa. Muchas plataformas de almacenamiento modernas se basan en la identificación de comportamientos anómalos (como cambios repentinos en las tasas de compresión o los patrones de escritura) para detectar el ransomware de forma temprana. Si el cifrado se aplica en la capa de aplicación antes de que los datos lleguen al sistema de almacenamiento, estos mecanismos de detección pueden verse afectados. En cambio, cifrar el tráfico en la capa de transporte preserva la visibilidad del sistema de almacenamiento sobre las características de los datos, al tiempo que los protege durante su transmisión. Esta distinción arquitectónica cobra cada vez más relevancia a medida que las organizaciones perfeccionan sus estrategias de recuperación y buscan reducir el tiempo de permanencia durante los ataques.
La ubicación del cifrado dentro de la ruta de datos también afecta la eficiencia del almacenamiento. Cuando los datos se cifran a nivel de aplicación o host antes de llegar al sistema de almacenamiento, generalmente se vuelven incompresibles, ya que el proceso de cifrado elimina patrones de datos reconocibles. Esto puede reducir significativamente la eficacia de la compresión a nivel de matriz y los servicios de reducción de datos. Por el contrario, el cifrado de la capa de transporte dentro de la pila Fibre Channel se produce después de que los datos salen del host pero antes de que atraviesen la SAN, y se descifran al entrar en la matriz de almacenamiento. Este enfoque permite que la matriz procese el flujo de datos original normalmente, preservando la compresión, la deduplicación y otros servicios de datos, al tiempo que protege los datos en tránsito. La distinción entre el cifrado de la capa de aplicación y el de la capa de transporte es particularmente importante para las organizaciones que dependen de matrices de almacenamiento modernas para la eficiencia y la detección de ransomware.
Los ciclos de actualización de la infraestructura resaltan la importancia de este momento. Las plataformas de servidores y almacenamiento suelen permanecer en producción durante cinco años o más, lo que significa que las decisiones arquitectónicas tomadas hoy definen la postura de seguridad durante gran parte de la próxima década. Las capacidades de cifrado integradas a nivel de hardware rara vez se implementan posteriormente; generalmente se seleccionan como parte del diseño fundamental. Para las organizaciones que evalúan nuevas implementaciones de servidores o modernizan matrices de almacenamiento, el cifrado de la capa de transporte dentro de la SAN ya no debe considerarse opcional. El cifrado PQC-secure de Fibre Channel basado en hardware representa un control de seguridad duradero que se alinea con las expectativas de cumplimiento en constante evolución, los modelos de confianza cero y la gestión de riesgos a largo plazo.
El cifrado SAN en tiempo real no es una reacción a una vulnerabilidad específica de Fibre Channel. Refleja un cambio más amplio en la concepción proactiva de la seguridad empresarial: ninguna capa de red interna se considera implícitamente confiable, y la resiliencia debe integrarse en la infraestructura desde el principio, en todos los niveles posibles.
Descripción general de la arquitectura de SecureHBA
El ecosistema Emulex SecureHBA se basa en el estándar INCITS Fibre Channel Security Protocols, Third Edition (FC-SP-3), lo que garantiza la compatibilidad con versiones anteriores y posteriores de las redes y adaptadores Fibre Channel existentes. Los SecureHBA se pueden integrar en una red existente sin necesidad de actualizar el hardware o el software del switch. Cuando ambos extremos admiten el cifrado por hardware, las capacidades de cifrado se negocian automáticamente durante el proceso de inicio de sesión estándar de Fibre Channel, y se establece una sesión cifrada sin configuración manual.
Dado que la negociación de claves PQC-safe se gestiona íntegramente mediante los SecureHBA, no se requiere infraestructura adicional de gestión de claves ni configuración del sistema operativo. En este contexto, PQC-safe se refiere a mecanismos de intercambio de claves criptográficas diseñados para resistir futuros ataques de computación cuántica a los algoritmos de clave pública tradicionales. Las claves de sesión se generan y renuevan de forma autónoma, lo que permite que el cifrado opere de forma transparente dentro de la capa de transporte.
Los administradores pueden modificar el comportamiento predeterminado, pero no es necesario para garantizar la compatibilidad total. Un administrador podría configurar los ajustes para permitir únicamente conexiones cifradas; esto impedirá que se conecten los servidores que no las admitan. También podría desactivar esta función, permitiendo así que todos los servidores se conecten sin cifrado, si así lo desea.
Desde el punto de vista arquitectónico, SecureHBA integra el cifrado directamente en la ruta de transporte de Fibre Channel, en lugar de superponerlo a las aplicaciones o al software del host. Esto preserva el diseño de la red existente, al tiempo que permite implementar el cifrado en tiempo real sin añadir complejidad operativa.
Las plataformas de servidores modernas incorporan cada vez más mecanismos de confianza basados en hardware que verifican la autenticidad e integridad de los componentes del sistema antes de que participen en cargas de trabajo de producción. Tecnologías como la raíz de confianza de silicio, las cadenas de arranque seguras y los protocolos de certificación de dispositivos, incluido el Protocolo de Seguridad y Modelo de Datos DMTF (SPDM), permiten a los sistemas verificar criptográficamente el firmware, los adaptadores y otros dispositivos al arrancar. Estos mecanismos garantizan que el hardware utilizado en una carga de trabajo sea auténtico y funcione con firmware verificado antes de que comience cualquier transferencia de datos.
SecureHBA extiende el modelo de confianza del hardware a la capa de transporte de almacenamiento. Una vez que se establecen dispositivos de confianza en los puntos finales del servidor y del almacenamiento, la sesión Fibre Channel cifrada protege los datos en tránsito entre ellos. En esta arquitectura, la verificación de identidad y la protección de datos trabajan conjuntamente: los componentes de infraestructura de confianza se comunican a través de una ruta SAN cifrada sin necesidad de capas de software adicionales ni infraestructura de seguridad externa. El resultado es una postura de seguridad que se alinea con los principios modernos de confianza cero, manteniendo al mismo tiempo la simplicidad operativa típica de los entornos Fibre Channel.
Validación del rendimiento: Carga de trabajo de Oracle TPROC-H
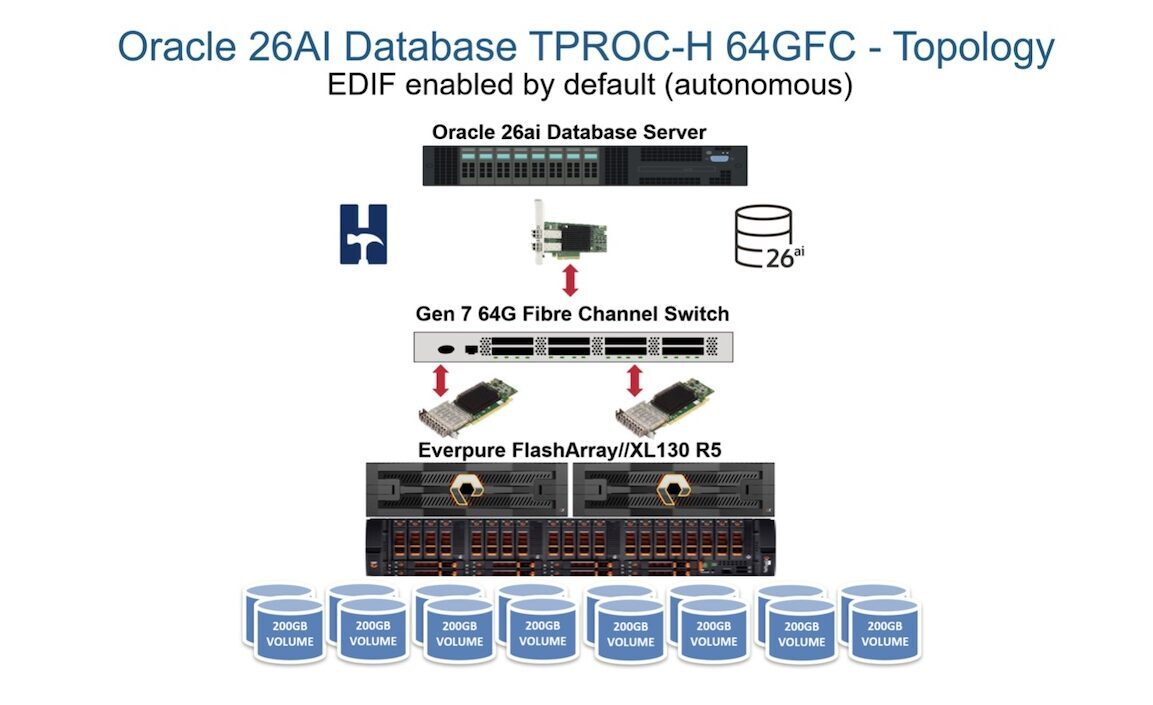
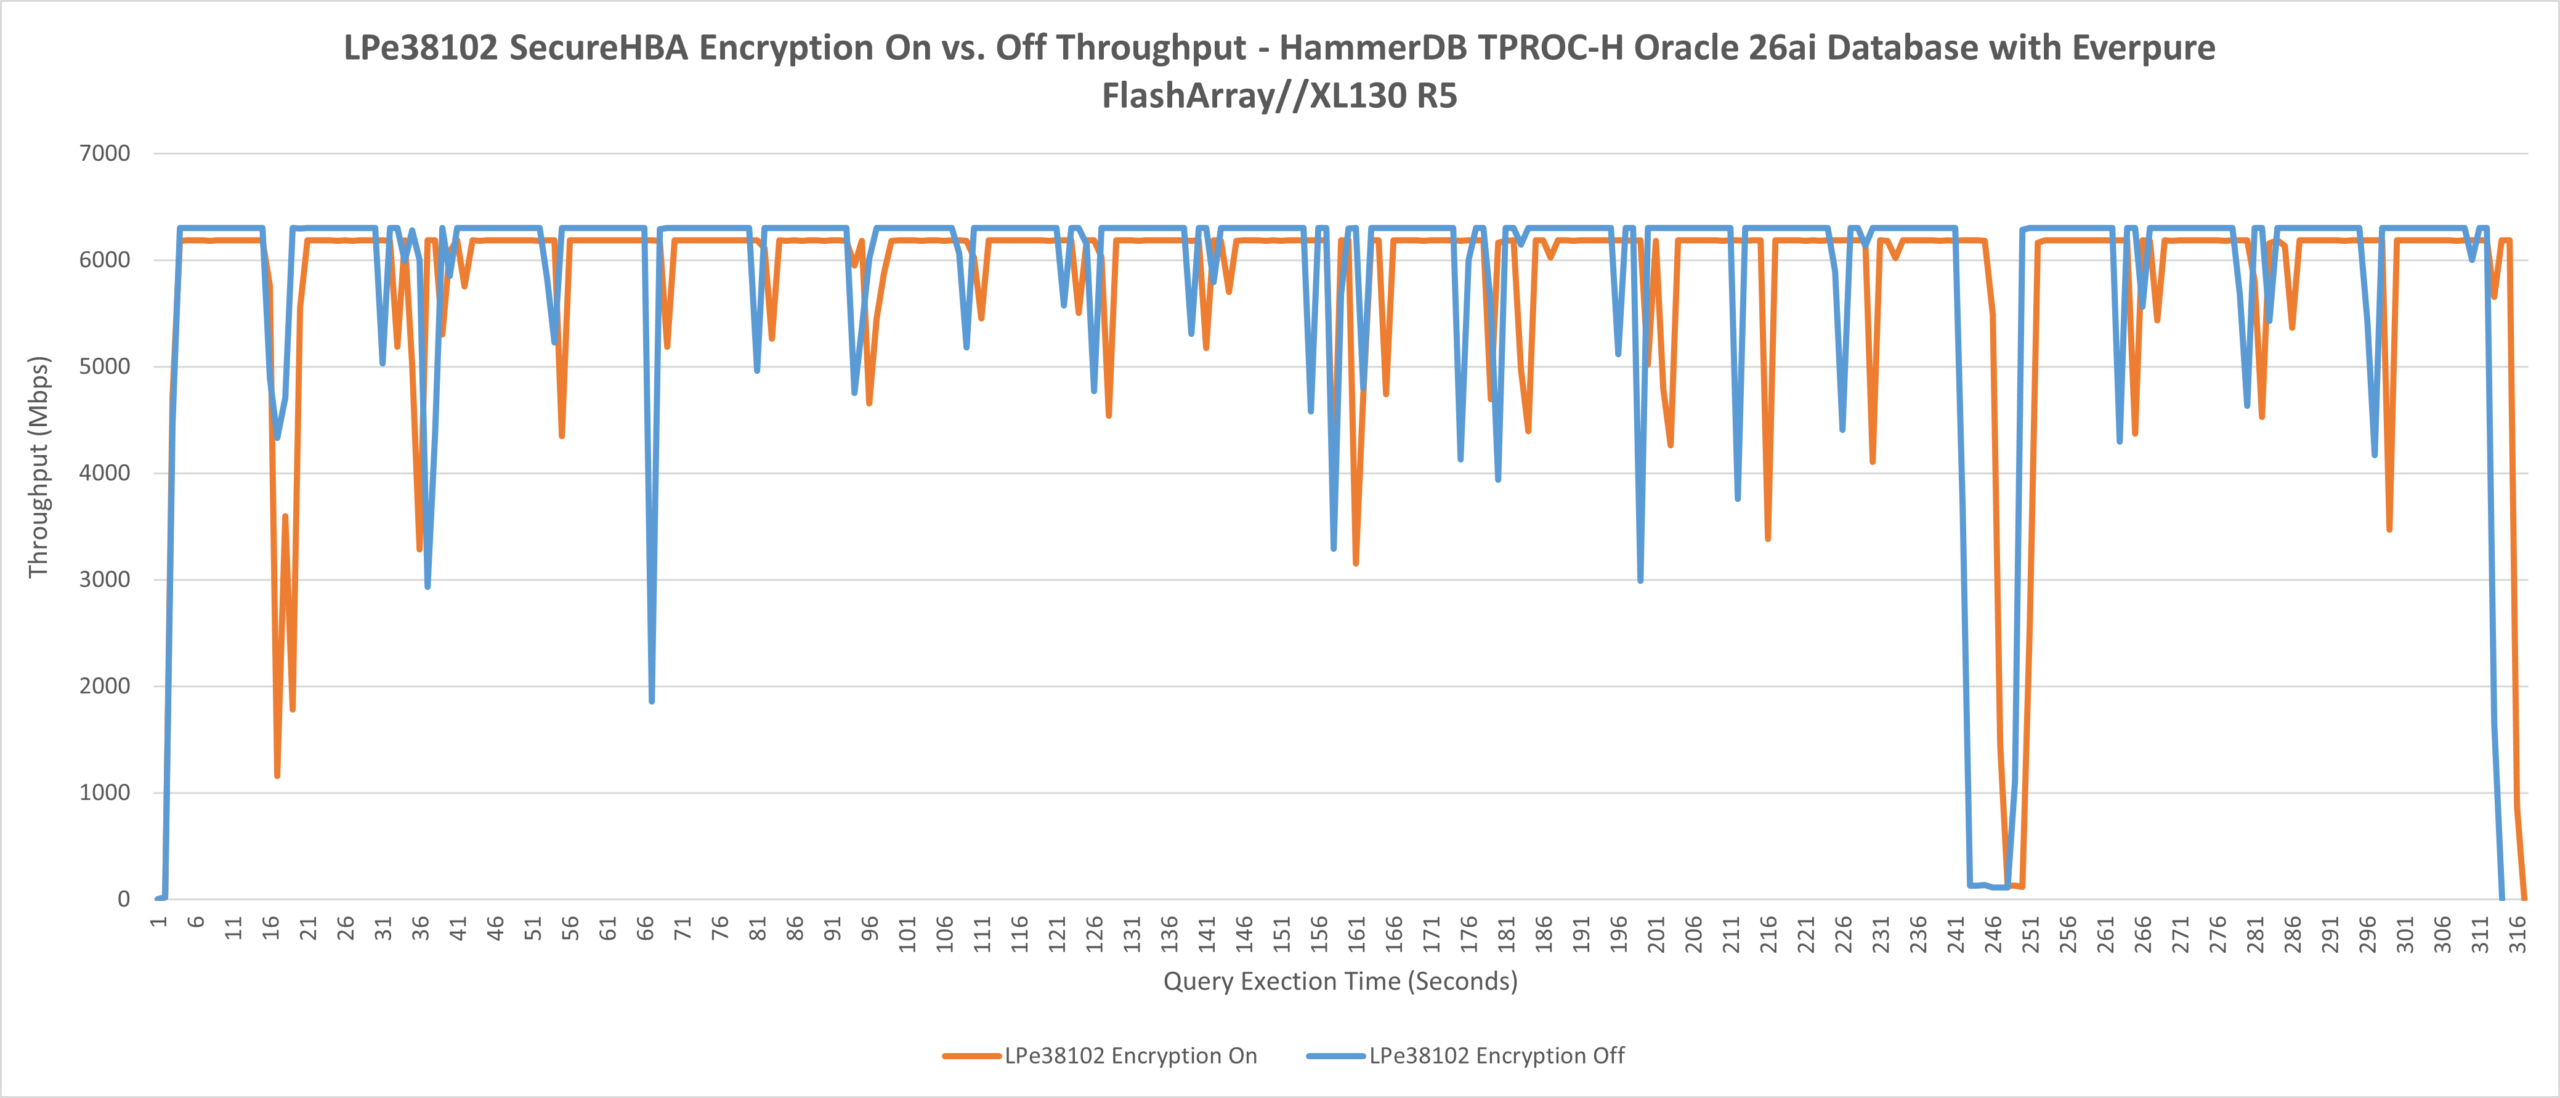
Representantes de Broadcom y Everpure se reunieron con nosotros para una sesión de laboratorio virtual con el fin de demostrar las características de rendimiento de las conexiones cifradas y sin cifrar utilizando Emulex SecureHBA y Everpure FlashArray//XL130 R5. La configuración consistió en un servidor con SecureHBA instalado, ejecutando el software de base de datos Oracle 26ai, con ocho volúmenes de 200 gigabytes aprovisionados en FlashArray//XL130 R5 para una prueba de almacenamiento de datos HammerDB TPROC-H. Diseñada para obtener el máximo rendimiento, esta prueba nos permitió llevar el array y SecureHBA a sus límites y analizar su rendimiento con el cifrado de hardware habilitado y deshabilitado.
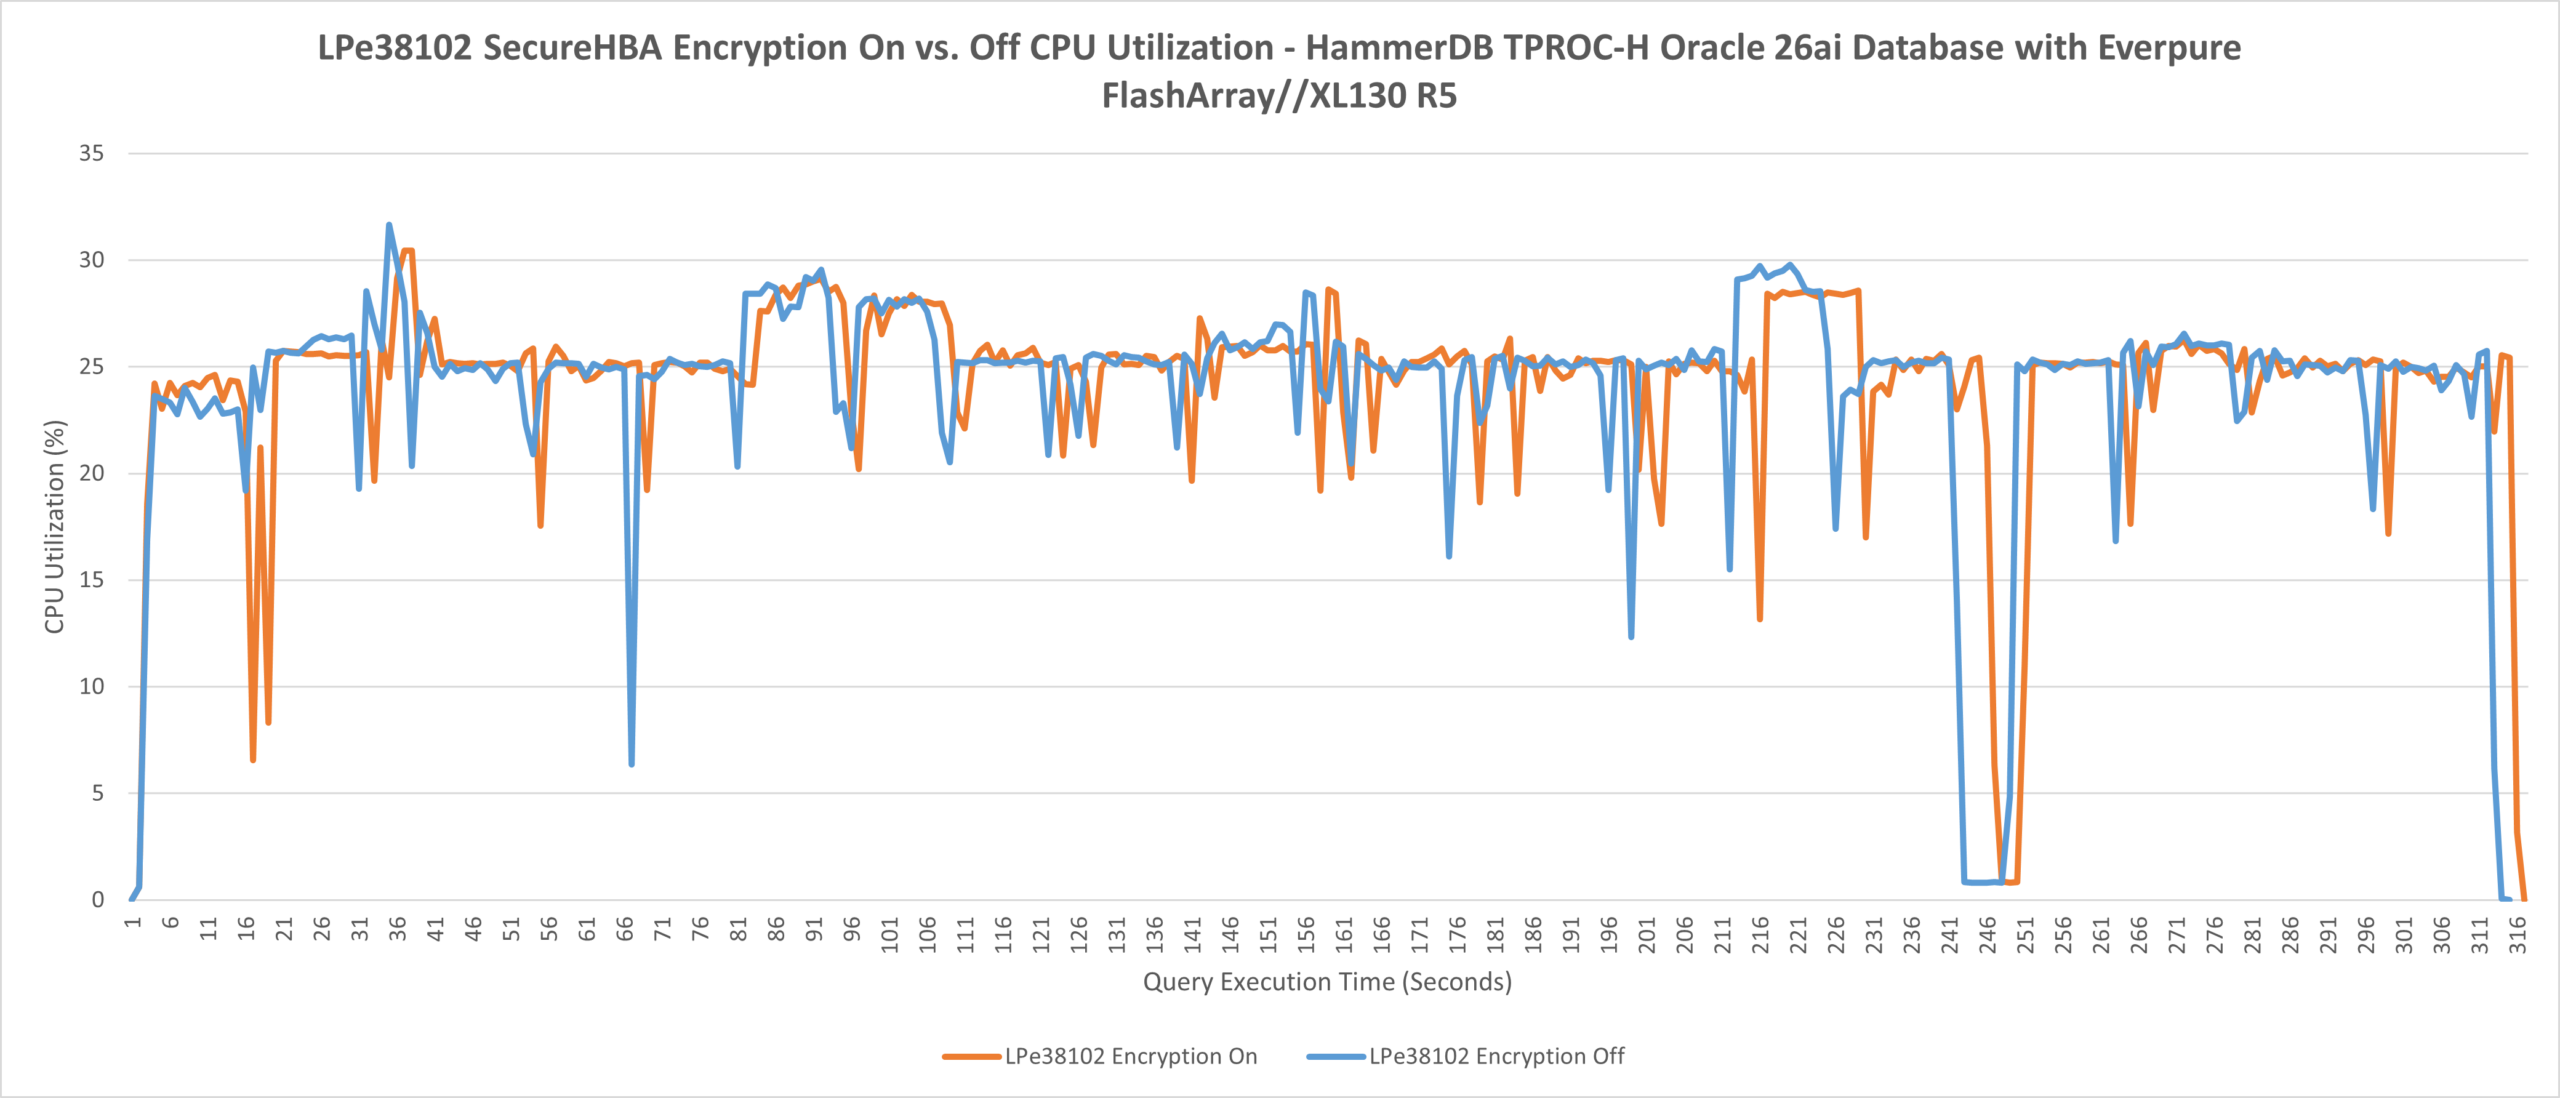
Dado que las soluciones de cifrado basadas en software imponen su penalización directamente sobre la CPU del host, esta es el lugar idóneo para evaluar si la descarga de procesamiento por hardware cumple con lo prometido. Como todos los procesos de cifrado se realizan directamente en el silicio del SecureHBA, la utilización de la CPU en el servidor se mantuvo prácticamente idéntica en las pruebas con y sin cifrado. Al descargar el cifrado y el descifrado al HBA, la transmisión de datos puede seguir produciéndose al máximo rendimiento sin ningún cuello de botella en la CPU.
Al ampliar un poco más la imagen, observamos una diferencia casi imperceptible en el uso máximo de CPU bajo la carga de trabajo TPROC-H: 30.46 % con una conexión cifrada y 31.68 % con una conexión no segura. Los promedios de los datos de utilización de CPU también fueron extremadamente similares, con un 24.35 % con el cifrado activado en comparación con un 24.28 % con el cifrado desactivado. Estos resultados son tan parecidos que se encuentran dentro de la variabilidad entre ejecuciones y demuestran que los procesos de cifrado integrados de SecureHBA no afectan el uso de la CPU del host.
Al utilizar soluciones que dependen de servidores o servicios de gestión de claves, tanto el lado activo como el pasivo de la conexión deben configurarse y probarse para garantizar una autenticación y un cifrado adecuados, así como una conmutación por error exitosa. Dado que Emulex realiza esto automáticamente en el hardware, no representa una preocupación para los administradores. Para soluciones alternativas que dependen de servicios externos de gestión de claves, tanto la ruta activa como la de reserva deben configurarse, autenticarse y validarse individualmente para garantizar un comportamiento de conmutación por error adecuado.
En entornos SAN de gran tamaño con miles de conexiones, el tiempo y la complejidad operativa necesarios para verificar dichas rutas pueden aumentar considerablemente. Este proceso podría implicar miles de conexiones por puerto y prolongar significativamente la duración total. Al gestionar la negociación del cifrado directamente en el hardware SecureHBA, se eliminan estos pasos de autenticación adicionales, minimizando el riesgo de una configuración incorrecta o de una conmutación por error tardía. Además, las soluciones que dependen de gestores de claves externos conllevan el riesgo de una configuración incorrecta o de certificados desincronizados en todas las conexiones, incluida la ruta pasiva. Esto puede no ser evidente de inmediato, ya que la mayoría de los problemas de conectividad solo se detectan cuando la ruta activa presenta un problema.
Con FlashArray//XL130 R5 y SecureHBA de Everpure, los clientes pueden esperar una transición rápida y segura durante fallos críticos, gracias a su robusta arquitectura de doble controlador y al restablecimiento autónomo de la conexión cifrada. Cuando fallan las redes de almacenamiento, Everpure y Emulex permiten a los administradores centrarse en el problema subyacente, ya que la conmutación por error de la SAN se gestiona automáticamente en segundo plano.
Validación operativa: cómo se observa el cifrado en la práctica
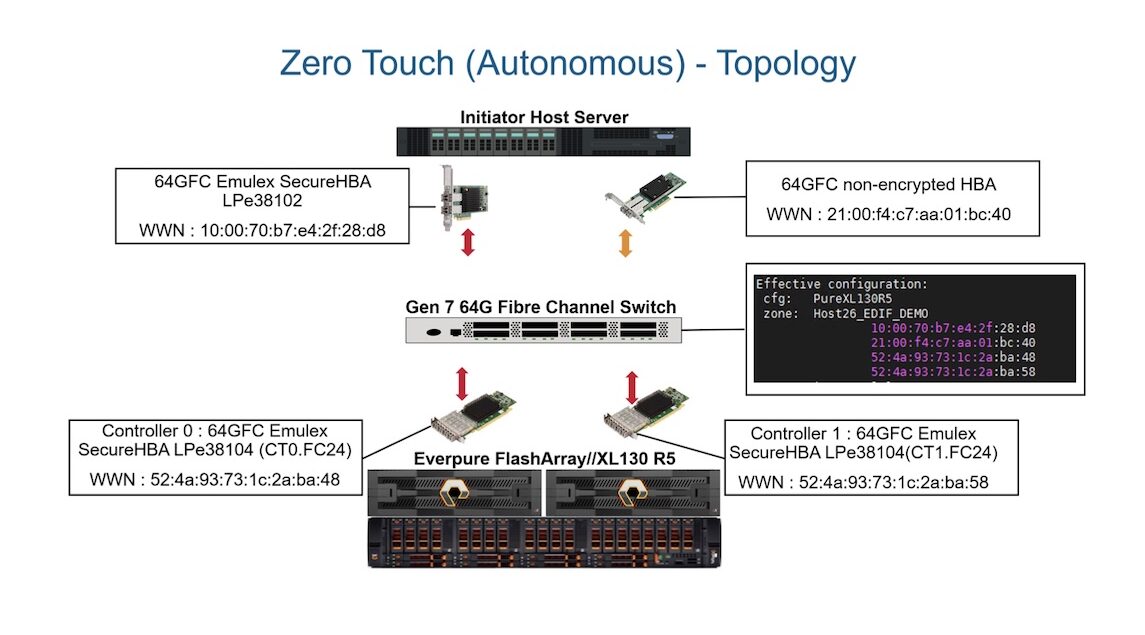
Durante nuestra sesión de laboratorio, Emulex nos ofreció una demostración rápida de su función de aprovisionamiento automático mediante el Emulex SecureHBA. La topología de hardware de este laboratorio consistía en un servidor host iniciador con dos HBA: una SecureHBA Fibre Channel de 64 Gbps y una HBA Fibre Channel de 64 Gbps sin cifrado de hardware. Ambos iniciadores estaban conectados a un Everpure FlashArray//XL130 R5 con dos SecureHBA configuradas como destinos.
Mediante la interfaz de línea de comandos del XL130 R5, Everpure demostró conexiones fluidas y cifradas automáticamente, y mostró exactamente cómo se visualiza el estado de cifrado de cada puerto, como se muestra en la imagen a continuación.

La interfaz de línea de comandos de Everpure también puede revelar información de cifrado más detallada de los adaptadores SecureHBA, incluyendo si la conexión utiliza criptografía post-cuántica y la fecha límite para el cambio de clave del adaptador HBA.
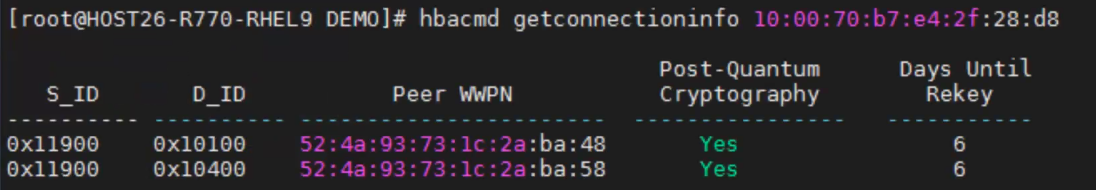
De forma predeterminada, se establecieron inmediatamente conexiones cifradas entre los adaptadores SecureHBA del servidor host iniciador y el Everpure FlashArray//XL130 R5. Se estableció una conexión sin cifrar entre el adaptador HBA Fibre Channel estándar y el mismo puerto del array, lo que demuestra su facilidad de uso a la vez que mantiene una amplia compatibilidad.
Emulex SAN Manager 3.0: Visibilidad y cumplimiento a nivel de tejido
Aspectos destacados y nuevas funciones
- Acceso rápido al estado de cifrado de cada conexión en una SAN
- Herramientas de generación de informes integradas para auditar y evaluar el cumplimiento de la seguridad en toda la SAN.
- Plataforma compatible con scripts, con una interfaz de línea de comandos basada en Python y notificación automática de eventos a través de SMTP.
Para los clientes que utilizan adaptadores HBA Fibre Channel de Emulex (incluidos los SecureHBA), Broadcom ofrece el software Emulex SAN Manager 3.0 sin coste adicional. Desde su lanzamiento en 2020 , este software se ha diseñado para proporcionar a los administradores de almacenamiento una visión más completa de su SAN y ofrecer herramientas para la monitorización, el mantenimiento y la generación de informes en múltiples entornos Fibre Channel. Al iniciar sesión, unos gráficos circulares claros ofrecen una visión general del rendimiento y el estado de la SAN mediante widgets que se pueden personalizar y reorganizar según las preferencias del usuario. Al hacer clic en cada widget, se puede acceder a los datos subyacentes de cada gráfico.
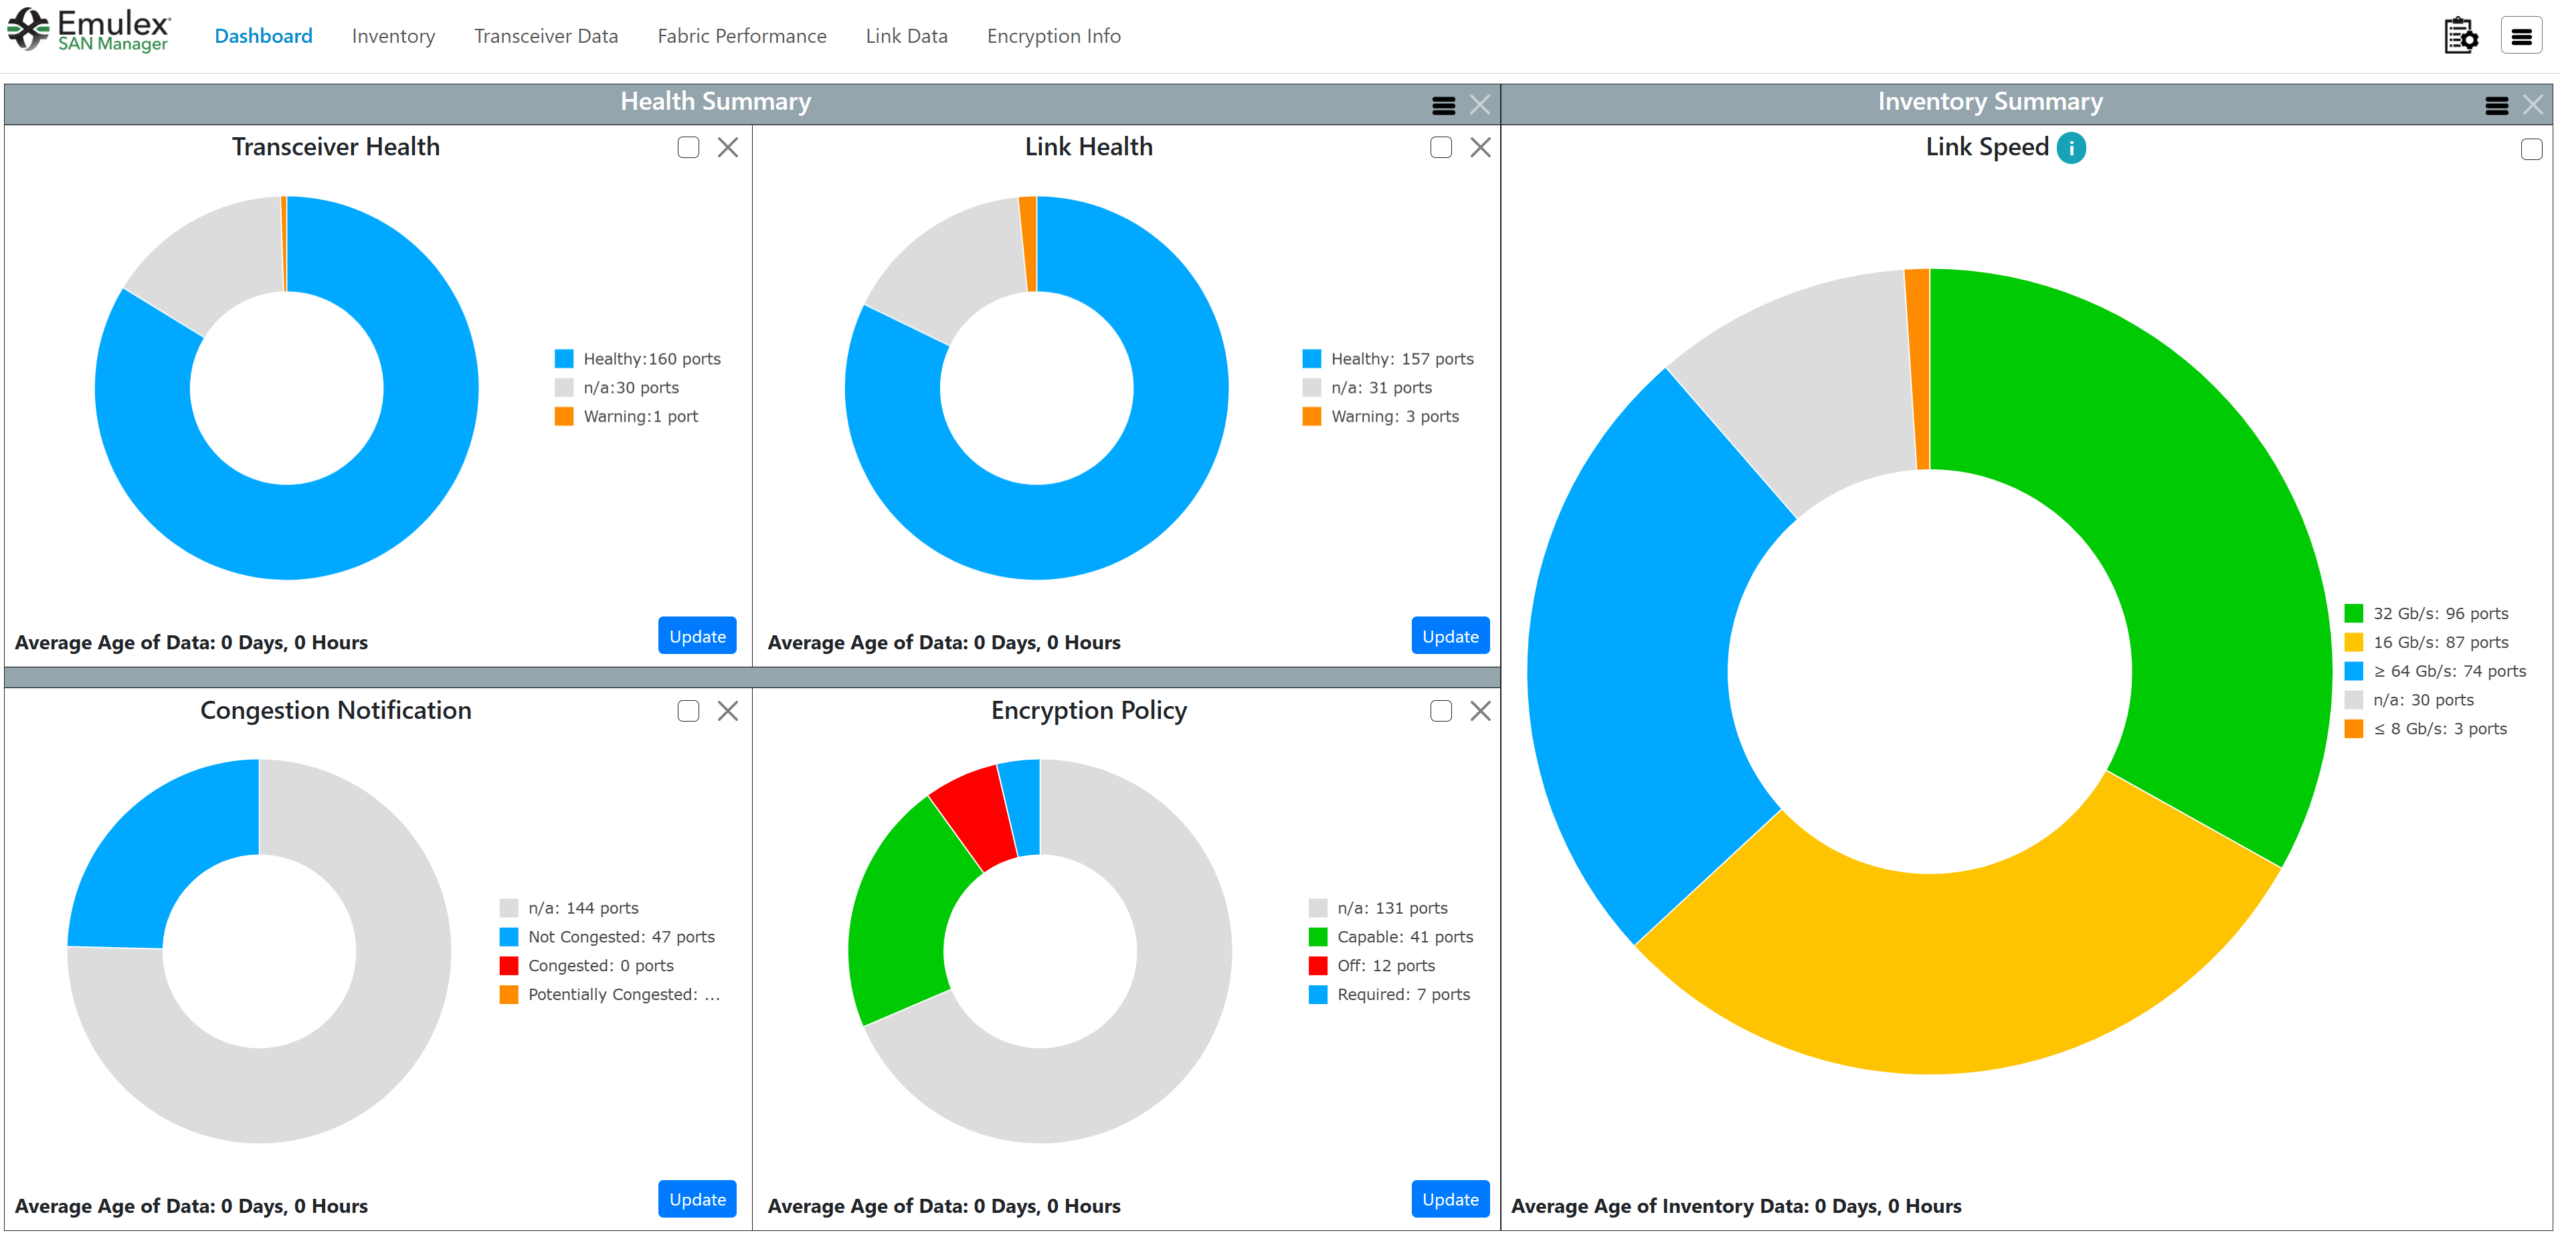
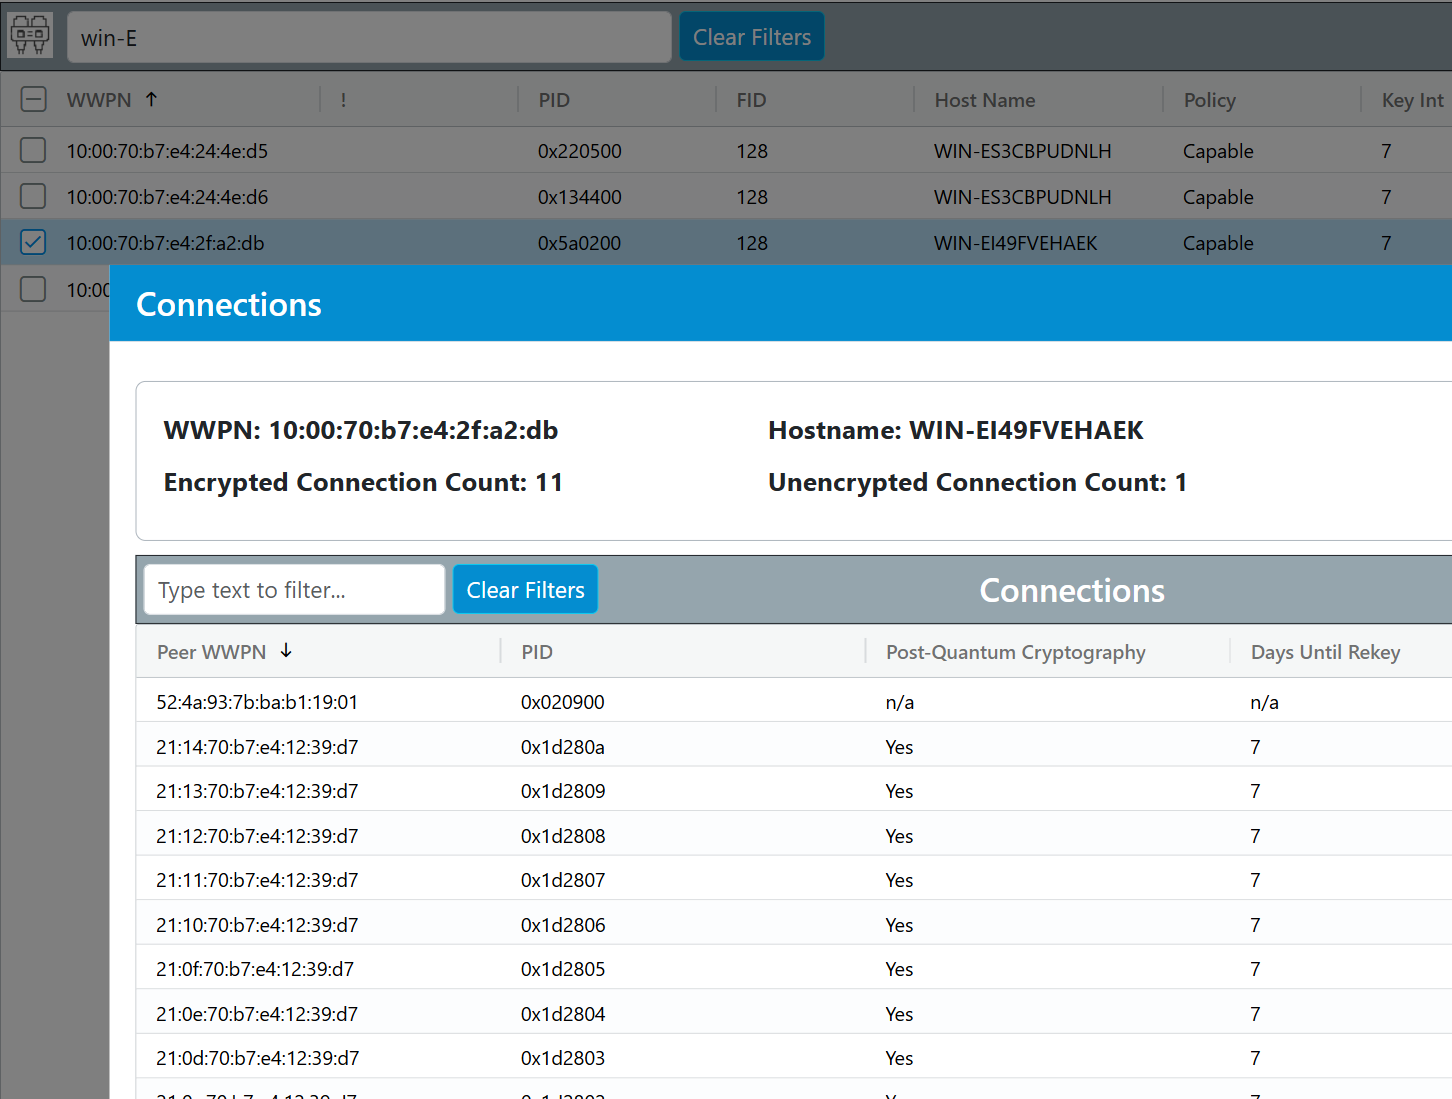
Junto con el Emulex SecureHBA, SAN Manager 3.0 incorpora nuevas funciones. Ahora, los usuarios pueden usar el widget "Política de cifrado" en el panel de control para ver cuántos nodos Emulex Fibre Channel admiten cifrado, cuántos requieren cifrado o cuántos tienen la capacidad de cifrado desactivada. Al hacer clic en el widget "Política de cifrado" o en el encabezado "Información de cifrado" en SAN Manager 3.0, se muestra una lista detallada de todos los puertos conectados, que se pueden filtrar y ordenar por atributos como WWPN, nombre de host, política e intervalo de clave. Esto facilita la búsqueda y gestión rápida de puertos, y proporciona aún más información al seleccionar un puerto específico.
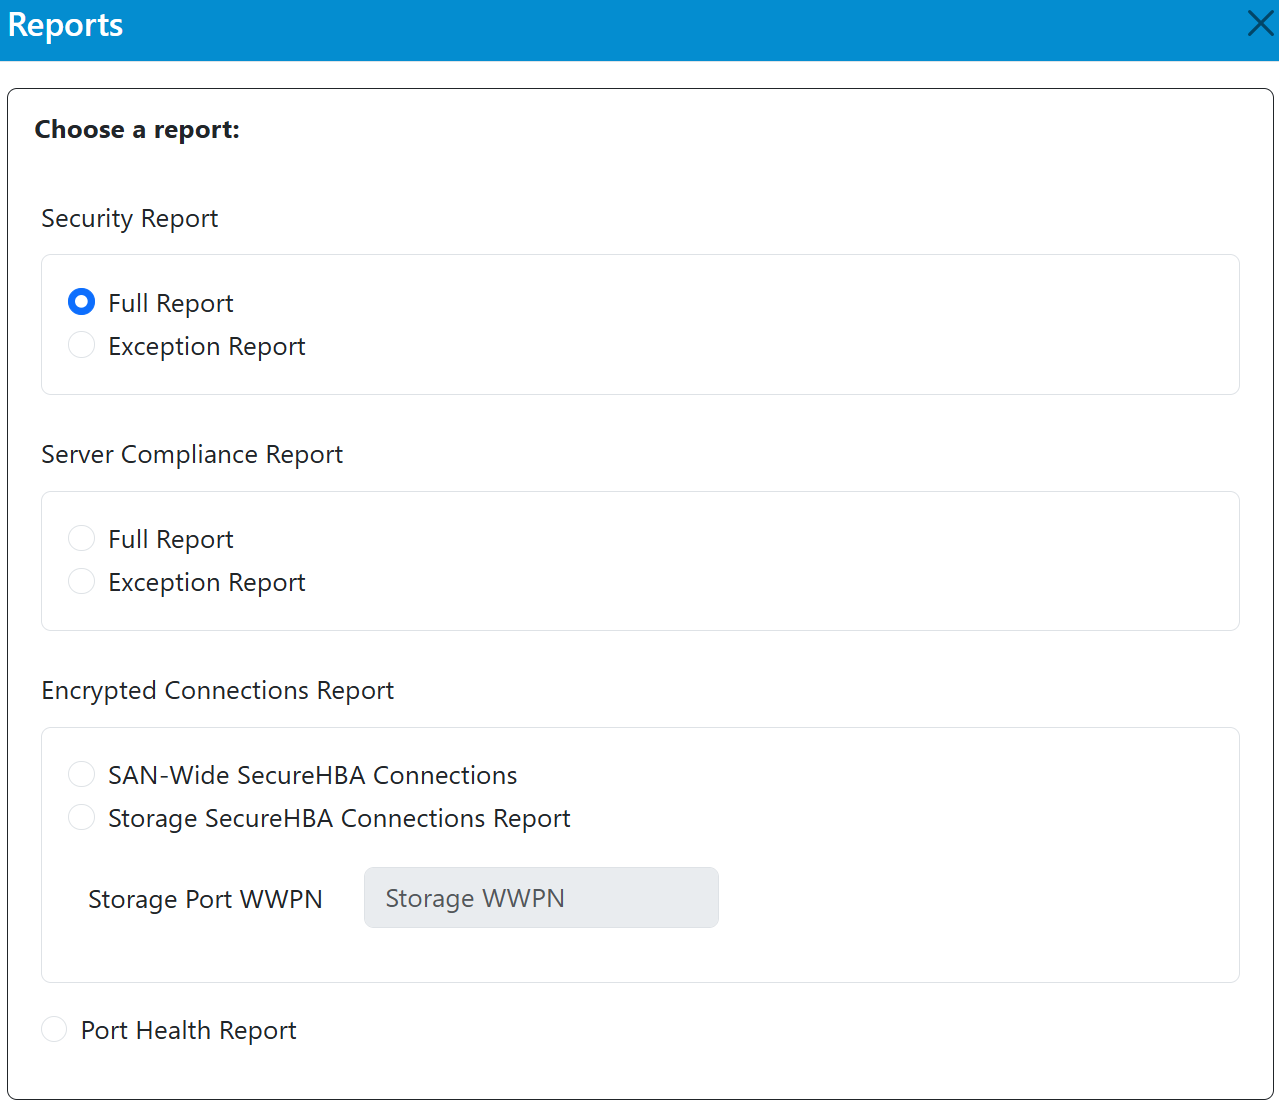
Además de visualizar las políticas de cifrado configuradas en el panel de control, Emulex SAN Manager 3.0 ahora incluye herramientas de generación de informes integradas para auditoría y verificación de cumplimiento. Ahora se pueden generar y exportar informes de seguridad en formato CSV (mediante descarga o correo electrónico) directamente desde la aplicación, lo que evita a los administradores de TI la molestia de recopilar información de miles de nodos Fibre Channel y verificar manualmente el cumplimiento.

El Emulex SAN Manager también proporciona a los usuarios visibilidad sobre el estado de su SAN, con herramientas para moderar la congestión, identificar transceptores defectuosos y visualizar las velocidades de enlace. Además de ser una excelente herramienta con interfaz gráfica de usuario (GUI), Broadcom ha creado oportunidades para los profesionales de TI interesados en la automatización con una interfaz de línea de comandos basada en Python para la creación de scripts. Se planea añadir webhooks integrados que los analistas podrán usar para exportar y revisar datos de rendimiento y fiabilidad del SAN Manager a otras aplicaciones y herramientas. Incluso se pueden configurar alertas por correo electrónico (a través de SMTP) que avisan a los administradores de eventos críticos mediante un potente programador de tareas. Impulsado principalmente por las solicitudes de los clientes, el equipo de desarrollo está trabajando arduamente para convertir la aplicación en una plataforma integral y extensible. Emulex SAN Manager 3.0 será una valiosa incorporación al arsenal de cualquier administrador de almacenamiento cuando necesite revisar el cumplimiento del cifrado, el estado, la multipathing o el rendimiento de una SAN Emulex.
Conclusión
El sistema Everpure FlashArray con Emulex SecureHBA representa el primer despliegue en producción de cifrado seguro PQC en la capa de transporte a través de la ruta de datos Fibre Channel.
La introducción del cifrado de capa de transporte basado en hardware en la pila Fibre Channel supone un cambio significativo en la forma en que las empresas conciben la seguridad del almacenamiento. Durante años, las redes Fibre Channel operaron dentro de un límite de confianza implícito. Emulex SecureHBA desafía esta premisa al integrar el cifrado directamente en la capa de transporte, sin alterar el diseño de la red ni generar sobrecarga operativa. Nuestra evaluación de Everpure FlashArray con Emulex SecureHBA demuestra que el cifrado de extremo a extremo en tránsito puede implementarse sin una degradación apreciable del rendimiento ni una mayor complejidad. El cifrado se negoció automáticamente, se escaló a través de más de mil sesiones y preservó los servicios de datos de la matriz y las características de rendimiento del host.
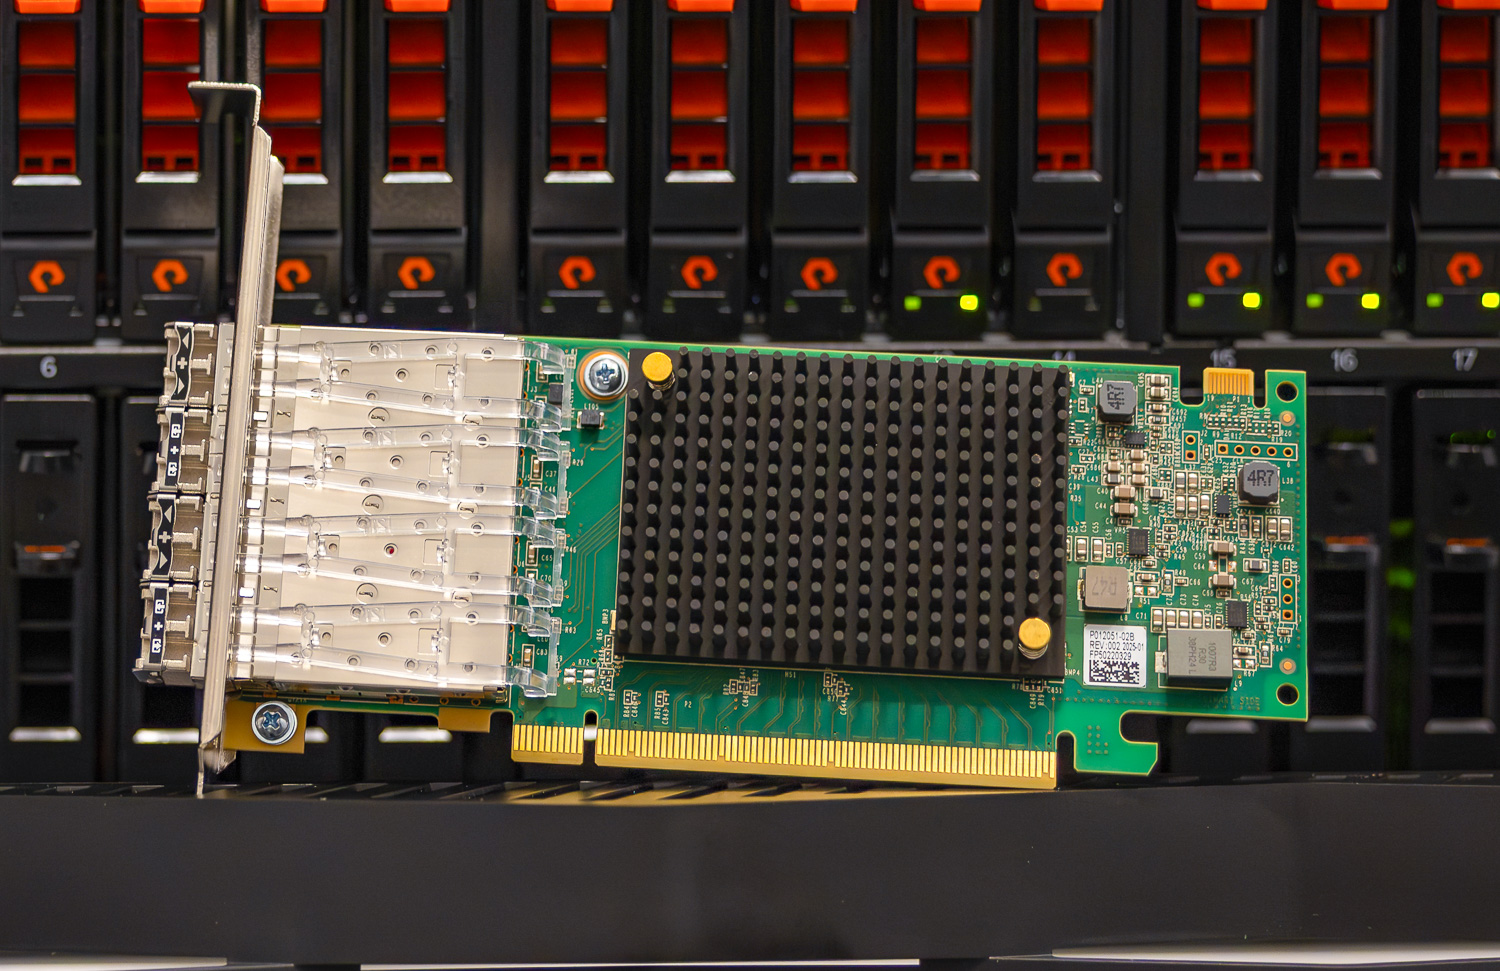
Emulex ya cuenta con una presencia significativa, con más de 120 000 SecureHBA distribuidos en las principales plataformas de fabricantes de servidores. La incorporación de un punto final de matriz de almacenamiento completa la solución, permitiendo un cifrado de extremo a extremo real en toda la SAN. Si bien Everpure es el primero en integrar SecureHBA a nivel de matriz, su enfoque arquitectónico se basa en estándares y está diseñado para extenderse a futuras plataformas Fibre Channel a medida que continúen los ciclos de actualización de hardware.
Dado que esta solución se basa en estándares, garantiza la interoperabilidad. Si bien Emulex y Everpure fueron los primeros en implementarla, aún permite la interoperabilidad entre adaptadores HBA y sistemas de almacenamiento de otras marcas. Esta solución es independiente de la arquitectura de red y se puede extender sin problemas a soluciones de extensión de red (FC-IP). Al gestionarse todo mediante hardware, la solución no requiere versiones de software específicas ni paquetes de funciones adicionales específicos de la versión del sistema operativo.
Las decisiones sobre infraestructura que se toman hoy suelen definir la postura de riesgo empresarial para los próximos cinco a siete años. A medida que las organizaciones modernizan sus servidores y sistemas de almacenamiento, la integración del cifrado PQC-safe en la capa de transporte proporciona un control de seguridad duradero que se alinea con las expectativas de cumplimiento en constante evolución y los principios de confianza cero. SecureHBA posiciona el cifrado SAN en tránsito como un elemento fundamental del diseño moderno de Fibre Channel, alineando la seguridad, el rendimiento y la simplicidad operativa dentro de la propia capa de transporte.
Obtenga más información sobre los adaptadores SecureHBA Emulex LPe38102 , los adaptadores SecureHBA Emulex LPe37102 y Emulex SAN Manager.
Obtén más información sobre la serie Everpure FlashArray//XL .
Este informe está patrocinado por Broadcom. Todas las opiniones y puntos de vista expresados en este informe se basan en nuestra opinión imparcial sobre el producto o productos en cuestión.



 Amazon