

Questa settimana Kubernetes ha annunciato la sua terza versione dell'anno, la versione 1.12. Come tutte le nuove versioni, la 1.12 aggiunge miglioramenti e una stabilità graduale. Questa versione introduce inoltre nuove funzionalità di sicurezza, il supporto per set di scalabilità di macchine virtuali di Azure (VMSS) e Kubelet TLS Bootstrap.
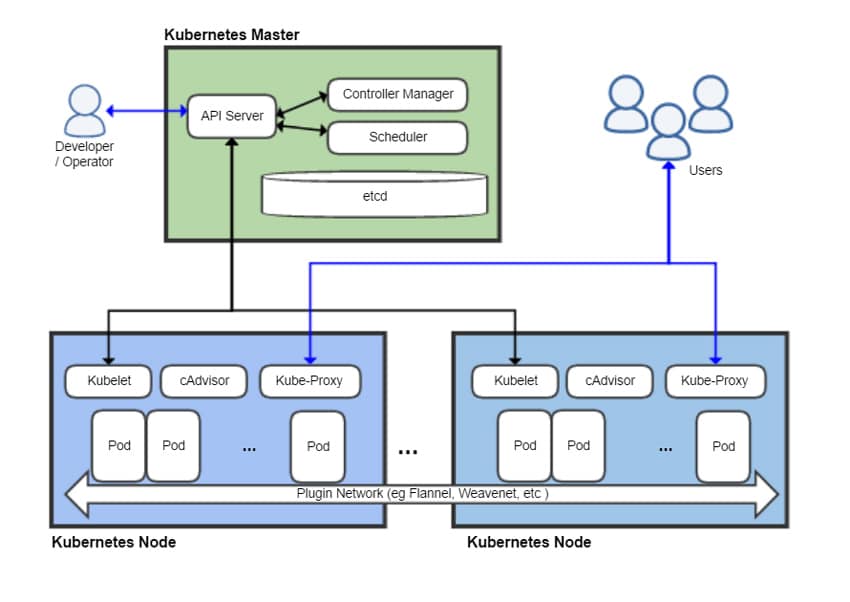
Come abbiamo detto in passato, Kubernetes è un sistema di orchestrazione per Docker Containers. Kubernetes gestisce i carichi di lavoro garantendo che il loro stato corrisponda alle loro intenzioni. Ogni trimestre viene rilasciata una nuova versione che avvicina la tecnologia ai suoi obiettivi. Questo aggiornamento continua la tendenza con nuove funzionalità che porteranno a maggiore sicurezza, disponibilità, resilienza e facilità d'uso.
Dalla versione 1.4, Kubernetes dispone di un'API per la richiesta di certificati da un'autorità di certificazione (CA) a livello di cluster. Questo è stato configurato in modo che i certificati client TLS per kubelet potessero sfruttare l'API per abilitare il provisioning. È ora possibile avviare Kubelet su cluster protetti da TLS automatizzando al contempo il provisioning e la distribuzione dei certificati firmati.
L'altro grande annuncio è stato il supporto per Azure VMSS. VMSS consente agli utenti di creare e gestire un pool di VM omogeneo che può aumentare o diminuire automaticamente in base alla domanda o a una pianificazione prestabilita. Ciò significa che gli utenti sono in grado di gestire, scalare e bilanciare il carico di più macchine virtuali contemporaneamente, garantendo una maggiore disponibilità e una migliore resilienza delle applicazioni, ideali per applicazioni su larga scala che a loro volta sono ideali per essere eseguite come carichi di lavoro Kubernetes. Kubernetes ora supporta il dimensionamento delle applicazioni containerizzate con Azure VMSS, inclusa la possibilità di integrarlo con il cluster-autoscaler per regolare automaticamente la dimensione dei cluster Kubernetes in base alle stesse condizioni.
Altri aggiornamenti includono:
- RuntimeClass è una nuova risorsa con ambito cluster che presenta le proprietà di runtime del contenitore al piano di controllo rilasciato come funzionalità alpha.
- La funzionalità snapshot/ripristino per Kubernetes e CSI viene introdotta come funzionalità alpha. Ciò fornisce una progettazione API standardizzata (CRD) e aggiunge il supporto di snapshot/ripristino PV per i driver di volume CSI.
- Il provisioning dinamico con riconoscimento della topologia è ora in versione beta, il che significa che le risorse di storage ora possono capire dove risiedono. Ciò include anche il supporto beta per AWS EBS e GCE PD.
- La condivisione dello spazio dei nomi del processo pod configurabile sta passando alla versione beta, il che significa che gli utenti possono configurare i contenitori all'interno di un pod per condividere uno spazio dei nomi PID comune impostando un'opzione in PodSpec.
- Taint nodo per condizione è ora in versione beta, il che significa che gli utenti hanno la possibilità di rappresentare le condizioni del nodo che bloccano la pianificazione utilizzando le incompatibilità.
- Le metriche arbitrarie/personalizzate nell'Autoscaler pod orizzontale stanno passando a una seconda versione beta per testare alcuni miglioramenti aggiuntivi delle funzionalità. Questa funzionalità di scalabilità automatica dei pod orizzontali rielaborata include il supporto per parametri personalizzati e condizioni di stato.
- I miglioramenti che consentiranno all'Horizontal Pod Autoscaler di raggiungere le dimensioni corrette più velocemente stanno passando alla versione beta.
- Il ridimensionamento verticale dei pod è ora in versione beta, il che consente di variare i limiti delle risorse su un pod nel corso della sua vita. In particolare, questo è utile per gli animali domestici (ad esempio, baccelli che sono molto costosi da distruggere e ricreare).
- La crittografia dei dati inattivi tramite KMS è ora in versione beta. Ciò aggiunge più provider di crittografia, tra cui Google Cloud KMS, Azure Key Vault, AWS KMS e Hashicorp Vault, che crittograferanno i dati mentre vengono archiviati in etcd.
Disponibilità
Kubernetes 1.12 è ora disponibile su GitHub.


 Amazon