

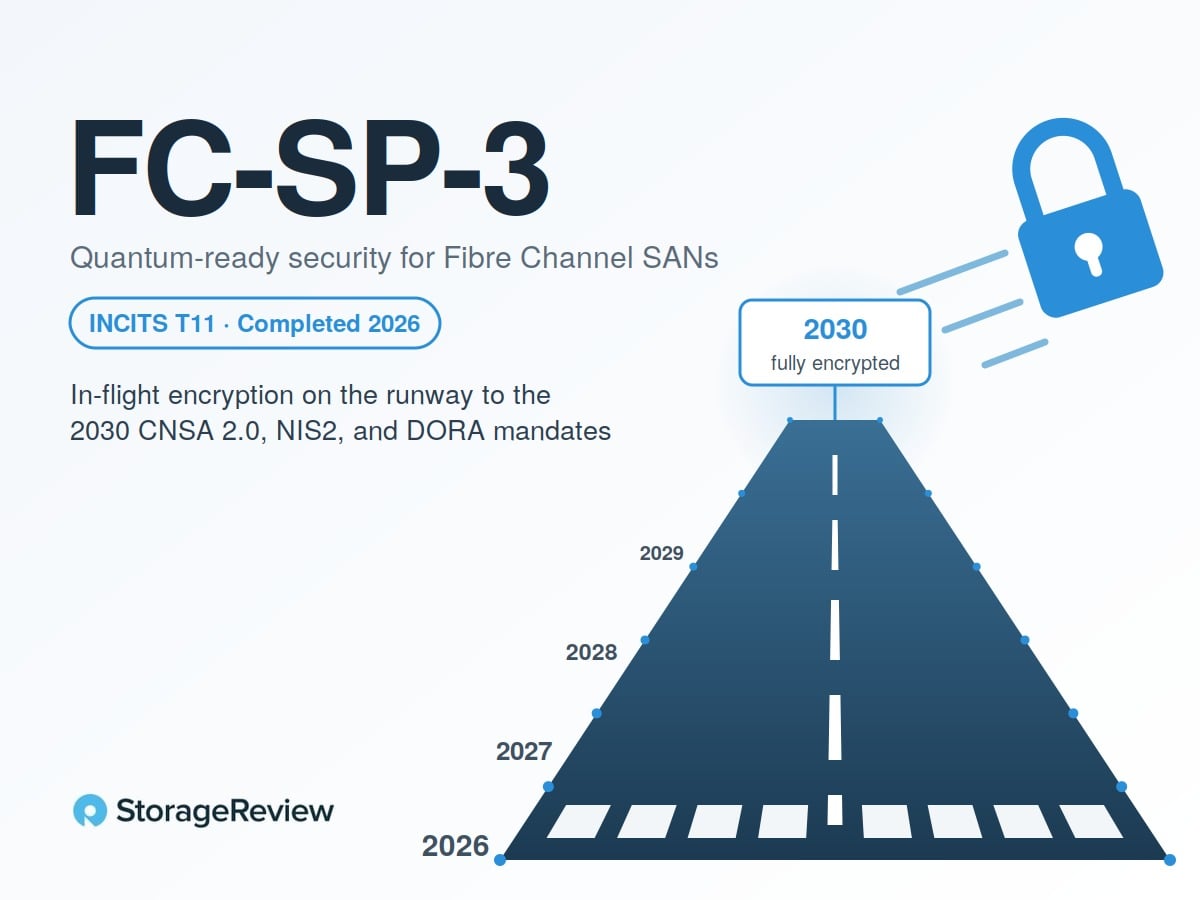
Nell'IT aziendale, la maggior parte degli aggiornamenti di sicurezza si verificano in genere in risposta a violazioni o altri incidenti significativi. Lo standard INCITS FC-SP-3, sviluppato di recente, rappresenta tuttavia una risposta proattiva alle scadenze normative e crittografiche che stanno già influenzando la pianificazione dell'infrastruttura. La guida CNSA 2.0 della NSA presenta ai sistemi di sicurezza nazionale un percorso di migrazione complesso, mentre l'Unione Europea





 Amazon