

La forza lavoro odierna, sempre più mobile, ha spostato sempre più utenti finali, dispositivi, applicazioni informatiche e dati altamente sensibili oltre la sicurezza del firewall aziendale. Man mano che il numero di laptop si moltiplica in tutta l’azienda, la prospettiva di una violazione della sicurezza attraverso un dispositivo smarrito o rubato passa da un rischio speculativo a una virtuale inevitabilità. Tali violazioni possono ora essere misurate in dollari, come sottolineato da uno studio del 2009 del Ponemon Institute, che ha stimato che un laptop smarrito o rubato può costare a un’azienda 200 dollari per ogni record cliente archiviato sul dispositivo. Gran parte di questi costi derivano dalle sanzioni imposte dalle leggi “Notice of Breach” adottate da 46 stati, dal Distretto di Columbia e in tutta Europa con la Direttiva sulla protezione dei dati dell’Unione Europea e il Data Protection Act nel Regno Unito. Tali leggi spesso impongono a un’azienda di rendere pubblici segnalare violazioni della sicurezza a meno che non possa garantire che i dati siano sicuri e non possano essere utilizzati in modo improprio da persone non autorizzate.
Di conseguenza, la maggior parte dei responsabili IT aziendali ora concorda sul fatto che la crittografia dell’intero disco (FDE) non è semplicemente fondamentale per proteggere i dati sensibili, ma è fondamentale per il benessere finanziario delle loro organizzazioni. Ciò ha alimentato una serie di soluzioni software FDE di terze parti che crittografano tutti i dati archiviati su un'unità disco, comprese le partizioni avviabili del sistema operativo. Tuttavia, anche se le soluzioni software FDE rappresentano un passo nella giusta direzione, presentano anche dei limiti. Ad esempio, non crittografano il record di avvio principale e quindi non lasciano i dati agli attacchi che prendono di mira il sistema operativo di un laptop. Inoltre, come qualsiasi applicazione aggiuntiva, il software FDE attinge alla memoria e alle risorse di elaborazione del PC, provocando un degrado delle prestazioni complessive del sistema.
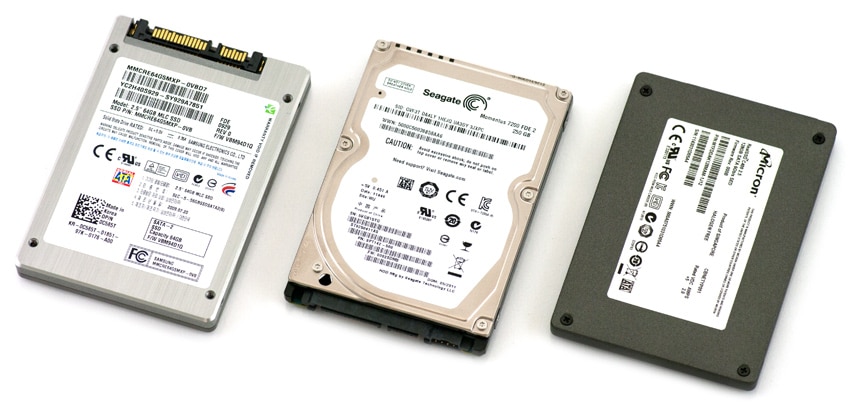
I limiti delle soluzioni software hanno portato sempre più responsabili IT a preferire l'FDE superiore fornito dalle unità con crittografia automatica (SED). Un SED è come qualsiasi disco rigido standard, con una differenza fondamentale: incorpora la crittografia nell'unità stessa. Pertanto, i dati sono protetti nel momento in cui vengono scritti sull'unità.
Seagate ha introdotto il primo disco rigido per laptop con crittografia integrata nel 2007. Da allora, il Trusted Computing Group (TCG) ha definito uno standard SED chiamato Opal che ha aperto la strada a un'ampia gamma di SED basati su Opal dei principali produttori produttori di dischi rigidi come Seagate e Hitachi, fornitori di flash come Micron e Samsung e fornitori di unità esterne come CMS. I fornitori di PC come Dell, HP e Lenovo offrono questi SED su una varietà di sistemi, a costi aggiuntivi minimi o nulli. Gartner stima che entro cinque anni tutte le unità saranno crittografate tramite hardware.
Come funzionano i SED?
Il funzionamento dei SED è semplice: essendo costituiti da un'architettura chiusa e indipendente, includono il proprio processore, memoria e RAM e impongono limiti molto rigidi al codice che può essere eseguito all'interno della loro architettura. La crittografia e decrittografia dei dati avviene nel controller dell'unità stesso, anziché affidarsi alla CPU host del PC.
Ogni SED riserva un piccolo blocco di memoria interna isolato dal resto dell'unità. Queste "partizioni protette" ospitano in modo sicuro le chiavi di crittografia e le credenziali di accesso dell'utente. Una volta sbloccata l'unità, i dati fluiranno normalmente dentro e fuori dall'unità. Se sei un utente autorizzato, puoi accedere ai dati. In caso contrario, l'unità non consentirà l'accesso e i dati non potranno essere ottenuti con altri mezzi, come i tradizionali attacchi basati su software tramite malware e rootkit. Tutti i dati sull'unità sono sempre crittografati.
Poiché la chiave di crittografia viene creata a bordo dell'unità durante la produzione e non lascia mai il confine hardware protetto dell'unità, è impossibile da rubare ed è immune agli attacchi software tradizionali. Nessun software, dannoso o meno, può essere eseguito sulla macchina finché l'unità non viene sbloccata e il sistema operativo non viene avviato.
La crittografia integrata dei dati fornisce inoltre vantaggi logistici e di costo di proprietà rispetto alle soluzioni software. Poiché le chiavi di crittografia non lasciano mai il disco rigido, non è necessario che il personale IT spenda tempo o denaro nella gestione delle chiavi o nella creazione di programmi di deposito e backup delle chiavi. Inoltre, i SED non attingono alla memoria della macchina o alle risorse di elaborazione, evitando così il marcato degrado che le soluzioni software spesso impongono alle prestazioni del sistema. Uno studio condotto da Trusted Strategies LLC ha dimostrato che un SED disponibile in commercio funzionava bene come un'unità standard e gestiva operazioni su file di grandi dimensioni quasi due volte più velocemente di tre unità dotate di strumenti di crittografia attivi basati su software.
Distribuzione del SED
I SED sono anche estremamente facili da implementare. Nello studio citato in precedenza da Trusted Strategies, gli strumenti di crittografia software impiegavano dalle 3 ore e mezza alle 24 ore per crittografare completamente un disco rigido. Al contrario, un reparto IT aziendale può introdurre gradualmente i SED con l'acquisto di ogni nuova macchina. Poiché l'unità è integrata e con la crittografia attiva, non sono praticamente necessari costi aggiuntivi per l'IT o tempi di inattività della macchina per attivare la protezione dei dati.
L’emergere delle piattaforme Cloud non ha fatto altro che facilitare l’implementazione e la gestione dei SED. Oggi, le piccole e medie imprese possono sfruttare strumenti di gestione un tempo disponibili solo alle grandi organizzazioni con le risorse per mantenere soluzioni on-premise. Tali soluzioni basate su cloud consentono l'inizializzazione delle unità, la gestione degli utenti, il blocco delle unità e il ripristino degli utenti per tutti i SED. Ancora più importante, forniscono all’IT una piattaforma centralizzata con cui istituire policy di sicurezza basate su SED, garantendo così una maggiore sicurezza dei dati e la conformità alle leggi sulla violazione dei dati anche in caso di smarrimento di un laptop.
Sebbene la forza lavoro di oggi continui ad espandersi oltre il firewall aziendale, l'obiettivo fondamentale degli amministratori IT rimane lo stesso: garantire la sicurezza di tutti i dati, utenti, dispositivi e applicazioni, dai server centrali della rete fino a ogni punto finale sparso . Per raggiungere questo obiettivo nel pieno rispetto delle normative sugli avvisi di violazione è necessaria un'opzione migliore della categoria per la crittografia dei dati gestita centralmente.
I SED sono l'unica soluzione FDE fisicamente autonoma che evita il degrado delle prestazioni del sistema e consente la gestione centralizzata remota tramite server captive o cloud. Queste qualità da sole li identificano come la soluzione FDE migliore della categoria oggi disponibile in commercio.
Vedi anche: Le 10 principali ragioni per acquistare SED
L'autore
 Lark Allen – Vicepresidente esecutivo per lo sviluppo aziendale, Sistemi d'onda
Il signor Allen è responsabile dello sviluppo aziendale e aziendale di Wave, in particolare della creazione di relazioni tecnologiche strategiche e della valutazione delle opportunità che hanno il potenziale per raggiungere gli obiettivi strategici di Wave. Inoltre, Allen supervisiona lo sviluppo di un insieme fondamentale di mercati e strategie relativi ai prodotti di sicurezza, promuovendo così il posizionamento competitivo dell’azienda.
Allen svolge un ruolo attivo in numerose organizzazioni di standardizzazione del settore, tra cui il Trusted Computing Group di cui è membro dello Storage Work Group, che si basa sulle tecnologie TCG esistenti e si concentra sullo sviluppo di standard aperti sull'archiviazione sicura dei dati. Il signor Allen ha più di trent'anni di esperienza nel settore IT con grandi aziende e ha ricoperto posizioni di gestione esecutiva nei settori vendite, marketing, sviluppo e consulenza. Prima di approdare in Wave, Allen ha lavorato per molti anni con IBM. Si è laureato in fisica alla Brigham Young University e ha conseguito un master in amministrazione industriale presso la Purdue University.


 Amazon