

Per la prima volta, la crittografia end-to-end basata su hardware è disponibile lungo l'intero percorso dati Fibre Channel, dal server all'array di storage. Everpure (precedentemente Pure Storage) sta ora commercializzando sistemi FlashArray compatibili con Fibre Channel con tecnologia Emulex SecureHBA integrata direttamente nell'array, completando così il percorso di trasporto crittografato a cui il settore ha lavorato a lungo. I futuri modelli FlashArray includeranno SecureHBA come opzione standard per l'adattatore Fibre Channel. Nella nostra valutazione, abbiamo testato il FlashArray//XL130 R5, il primo array di storage primario a integrare nativamente questa funzionalità nella piattaforma.
Quando i server dotati di SecureHBA si connettono all'array Everpure, le sessioni crittografate vengono stabilite automaticamente a livello hardware. Non è necessario installare agenti aggiuntivi né infrastrutture di crittografia esterne. Il risultato è una connessione Fibre Channel end-to-end crittografata dal server allo storage, implementata in modo trasparente e senza richiedere software aggiuntivo o infrastrutture di crittografia esterne.
Sebbene la crittografia dei dati a riposo sia una pratica standard nello storage aziendale, la crittografia dei dati in transito, soprattutto negli ambienti SAN Fibre Channel, si è rivelata difficile da implementare senza aggiungere complessità e compromettere le prestazioni delle applicazioni. Storicamente, le organizzazioni si sono affidate a metodi basati su software con sistemi di gestione delle chiavi esterni, che introducono un ulteriore carico di lavoro e potenziali rischi. Offrire una crittografia trasparente a livello hardware sull'intera rete di storage è sempre stato complesso.
Emulex si è prefissata l'obiettivo di risolvere questa sfida con il suo SecureHBA. Anziché dipendere da software host o sistemi esterni, SecureHBA esegue la crittografia a livello hardware, garantendo che le prestazioni delle applicazioni e i flussi di lavoro rimangano inalterati. Dopo le prime notizie, la tecnologia ha compiuto passi decisivi verso la produzione. A febbraio, la Fibre Channel Industry Association (FCIA) ha annunciato il completamento della specifica INCITS Fibre Channel, Security Protocols, Third Edition (FC-SP-3) . Emulex SecureHBA è pienamente conforme al nuovo standard. I SecureHBA sono ora ampiamente distribuiti dai principali OEM di server, tra cui Dell, HPE e Lenovo, e oltre 120,000 adattatori sono già stati implementati in ambienti aziendali. In numerosi casi, le organizzazioni hanno installato endpoint Fibre Channel con funzionalità di crittografia durante i cicli di aggiornamento di routine dei server, ma non ne hanno sfruttato appieno i vantaggi perché gli array di storage non supportavano nativamente questa funzionalità.
Questa analisi tecnica esamina il funzionamento di SecureHBA con il FlashArray//XL130 R5 testato, analizza come Emulex SAN Manager 3.0 fornisce visibilità operativa e reportistica e conferma le prestazioni della crittografia hardware in un ambiente reale. Una differenza fondamentale risiede nel punto del percorso dati in cui avviene la crittografia: a differenza della crittografia a livello applicativo, che rende i dati incomprimibili prima che raggiungano l'array, SecureHBA crittografa a livello di trasporto Fibre Channel, preservando la compressione a livello di array, la deduplicazione e le funzionalità di rilevamento dei ransomware.
Perché la crittografia SAN in volo è importante
Le reti Fibre Channel hanno tradizionalmente operato all'interno di un confine di fiducia presunto. Le infrastrutture di storage erano fisicamente segmentate, gestite in modo rigoroso e considerate isolate dalle minacce di rete più ampie. Questa ipotesi è sempre più difficile da difendere. L'attività dei ransomware rimane persistente e adattabile. Il report Ransomware 2026 del Threat Hunter Team di Symantec e Carbon Black rileva che i gruppi di hacker continuano a evolversi rapidamente, con le operazioni interrotte che vengono rapidamente sostituite da nuovi affiliati, con conseguente volume di attacchi costante di anno in anno. Il report Verizon Data Breach Investigations Report 2025 conferma questa tendenza, rilevando la presenza di ransomware nel 44% di tutte le violazioni analizzate, con un aumento del 37% rispetto all'anno precedente.
Queste campagne sono consapevoli dell'infrastruttura. Una volta che un attaccante ottiene l'accesso privilegiato, diventa possibile la visibilità laterale interna. Sebbene il traffico Fibre Channel non venga instradato come il traffico IP tradizionale, opera comunque a livello di trasporto, spostando dati altamente sensibili tra server e storage. Considerare la SAN intrinsecamente sicura presuppone che le difese perimetrali rimangano intatte e che non si verifichino mai compromissioni interne, presupposti che i modelli di violazione mettono sempre più in discussione.
Lo scenario di rischio più realistico non prevede un attaccante esterno che prenda di mira direttamente l'infrastruttura Fibre Channel, bensì un host compromesso o un utente interno con privilegi elevati già operante all'interno dell'ambiente. Quando si ottiene il controllo amministrativo di un server o di un host di virtualizzazione, il traffico di storage che si sposta tra l'host e l'array diventa osservabile all'interno del perimetro dell'infrastruttura. La crittografia del percorso di trasporto garantisce che anche le reti interne affidabili non espongano dati sensibili durante gli spostamenti laterali o le attività successive alla compromissione.
Le aspettative normative si evolvono di pari passo con il panorama delle minacce. Framework come CNSA 2.0, NIS2 e DORA pongono maggiore enfasi sulla resilienza crittografica e sulla protezione dei dati in transito, non solo di quelli a riposo. I modelli di sicurezza si basano sempre più sui principi dello zero-trust, in cui i segmenti di rete interni non sono più considerati implicitamente sicuri. Di conseguenza, le organizzazioni sono spinte a valutare la crittografia su tutti i livelli dell'infrastruttura, compresi i percorsi di trasporto dei dati archiviati che in precedenza si ritenevano sicuri.
Esiste anche una dimensione operativa. Molte piattaforme di storage moderne si basano sull'identificazione di comportamenti anomali (come improvvisi cambiamenti nei rapporti di compressione o nei modelli di scrittura) per rilevare tempestivamente i ransomware. Se la crittografia viene applicata a livello applicativo prima che i dati raggiungano l'array, questi meccanismi di rilevamento possono risultare compromessi. Crittografare il traffico a livello di trasporto, invece, preserva la visibilità dell'array sulle caratteristiche dei dati, proteggendoli al contempo durante il trasferimento. Questa distinzione architetturale diventa sempre più rilevante man mano che le organizzazioni affinano le strategie di ripristino e cercano di ridurre i tempi di permanenza dei dati durante gli attacchi.
Anche il posizionamento della crittografia lungo il percorso dei dati influisce sull'efficienza dello storage. Quando i dati vengono crittografati a livello di applicazione o host prima di raggiungere il sistema di storage, in genere diventano incomprimibili perché il processo di crittografia rimuove i modelli di dati riconoscibili. Ciò può ridurre significativamente l'efficacia della compressione a livello di array e dei servizi di riduzione dei dati. Al contrario, la crittografia a livello di trasporto all'interno dello stack Fibre Channel avviene dopo che i dati lasciano l'host ma prima che attraversino la SAN, e vengono decrittografati all'ingresso nell'array di storage. Questo approccio consente all'array di elaborare normalmente il flusso di dati originale, preservando la compressione, la deduplicazione e altri servizi dati, proteggendo al contempo i dati in transito. La distinzione tra crittografia a livello di applicazione e a livello di trasporto è particolarmente importante per le organizzazioni che si affidano ad array di storage moderni per l'efficienza e il rilevamento dei ransomware.
I cicli di aggiornamento dell'infrastruttura amplificano l'importanza di questo momento. Le piattaforme server e di storage rimangono spesso in produzione per cinque anni o più, il che significa che le decisioni architetturali prese oggi plasmeranno il livello di sicurezza per gran parte del prossimo decennio. Le funzionalità di crittografia integrate a livello hardware vengono raramente aggiunte in un secondo momento; in genere vengono selezionate come parte integrante della progettazione di base. Per le organizzazioni che valutano nuove implementazioni di server o che modernizzano gli array di storage, la crittografia a livello di trasporto all'interno della SAN non dovrebbe più essere considerata un'opzione. La crittografia Fibre Channel basata su hardware e sicura per PQC rappresenta un controllo di sicurezza duraturo che si allinea alle mutevoli aspettative di conformità, ai modelli zero-trust e alla gestione del rischio a lungo termine.
La crittografia SAN in volo non è una reazione a una specifica vulnerabilità di Fibre Channel. Riflette piuttosto un cambiamento più ampio nell'approccio proattivo alla sicurezza aziendale: nessun livello di rete interno è implicitamente affidabile e la resilienza deve essere integrata nell'infrastruttura fin dall'inizio, a ogni livello possibile.
Panoramica dell'architettura di SecureHBA
L'ecosistema Emulex SecureHBA si basa sullo standard INCITS Fibre Channel Security Protocols, terza edizione (FC-SP-3), garantendo la compatibilità con le reti e gli adattatori Fibre Channel esistenti, sia in avanti che all'indietro. I SecureHBA possono essere integrati in una rete esistente senza richiedere aggiornamenti hardware o software degli switch. Quando entrambi gli endpoint supportano la crittografia hardware, le funzionalità di crittografia vengono negoziate automaticamente durante il processo di accesso Fibre Channel standard e viene stabilita una sessione crittografata senza necessità di configurazione manuale.
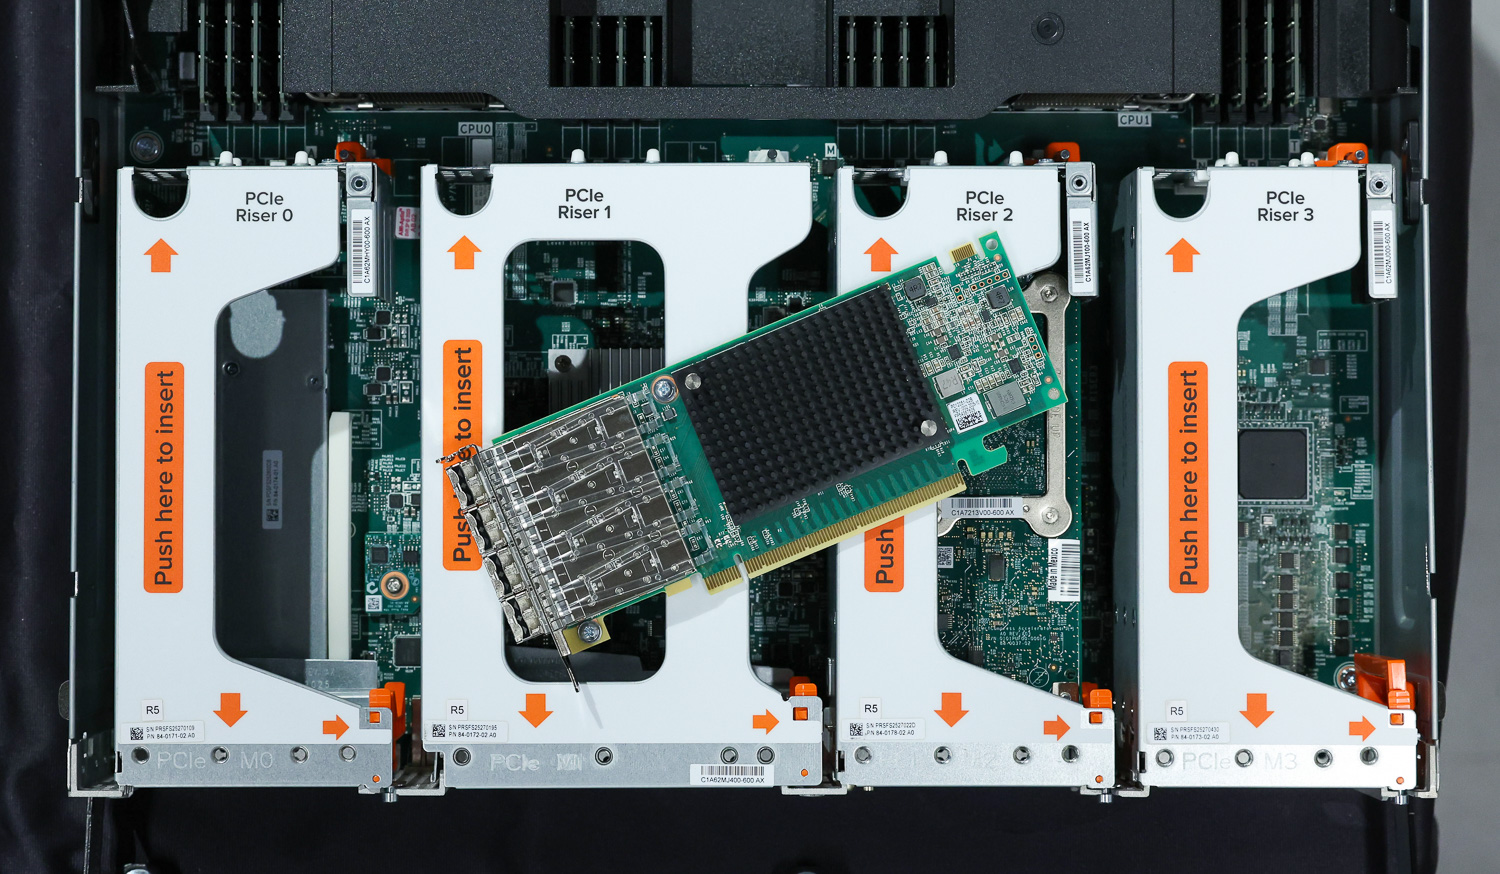
Poiché la negoziazione delle chiavi PQC-safe è gestita interamente dagli SecureHBA, non è necessaria alcuna infrastruttura di gestione delle chiavi aggiuntiva o configurazione del sistema operativo. In questo contesto, PQC-safe si riferisce a meccanismi di scambio di chiavi crittografiche progettati per resistere a futuri attacchi di calcolo quantistico sugli algoritmi tradizionali a chiave pubblica. Le chiavi di sessione vengono generate e rinnovate autonomamente, consentendo alla crittografia di operare in modo trasparente all'interno del livello di trasporto.
Gli amministratori possono modificare il comportamento predefinito, ma non è necessario per garantire la piena compatibilità. Un amministratore potrebbe voler modificare le impostazioni per consentire solo connessioni crittografate; ciò impedirà ai server che non le supportano di connettersi. L'amministratore potrebbe anche disabilitare la funzionalità, consentendo a tutti i server di connettersi senza crittografia, se lo desidera.
Dal punto di vista architetturale, SecureHBA integra la crittografia direttamente nel percorso di trasporto Fibre Channel, anziché sovrapporla ad applicazioni o software host. Ciò preserva la progettazione esistente dell'infrastruttura, consentendo al contempo l'implementazione della crittografia in transito senza introdurre complessità operative.
Le moderne piattaforme server includono sempre più spesso meccanismi di fiducia basati su hardware che verificano l'autenticità e l'integrità dei componenti di sistema prima che vengano utilizzati nei carichi di lavoro di produzione. Tecnologie come la radice di fiducia in silicio (Silicon Root of Trust, SPDM), le catene di avvio sicuro (Secure Boot Chains) e i protocolli di attestazione dei dispositivi, tra cui il DMTF Security Protocol and Data Model (SPDM), consentono ai sistemi di verificare crittograficamente firmware, adattatori e altri dispositivi all'avvio. Questi meccanismi garantiscono che l'hardware coinvolto in un carico di lavoro sia autentico e funzioni con firmware verificato prima dell'inizio di qualsiasi trasferimento di dati.
SecureHBA estende il modello di fiducia hardware fino al livello di trasporto dello storage stesso. Una volta stabiliti i dispositivi affidabili presso i server e gli endpoint di storage, la sessione Fibre Channel crittografata protegge i dati in transito tra di essi. In questa architettura, la verifica dell'identità e la protezione dei dati lavorano in sinergia: i componenti dell'infrastruttura affidabili comunicano attraverso un percorso SAN crittografato senza la necessità di ulteriori livelli software o infrastrutture di sicurezza esterne. Il risultato è un livello di sicurezza in linea con i moderni principi zero-trust, pur mantenendo la semplicità operativa tipica degli ambienti Fibre Channel.
Validazione delle prestazioni: carico di lavoro Oracle TPROC-H
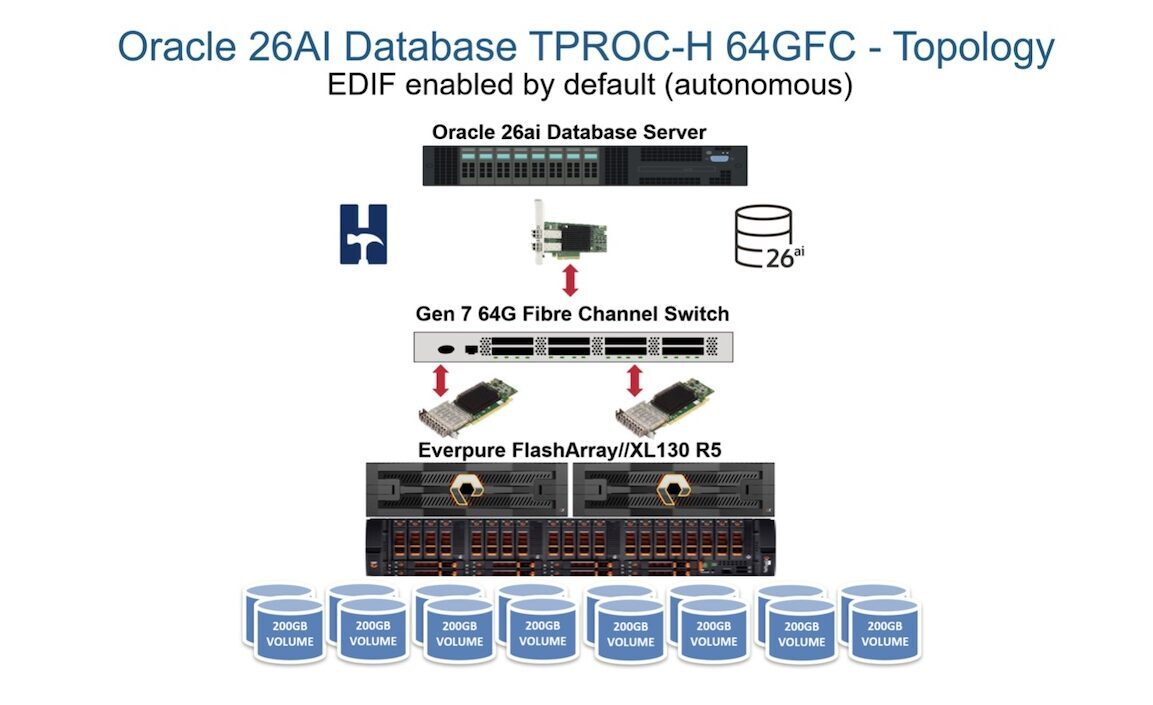
I rappresentanti di Broadcom ed Everpure ci hanno incontrato per una sessione di laboratorio virtuale al fine di dimostrare le caratteristiche prestazionali delle connessioni crittografate e non crittografate utilizzando Emulex SecureHBA e Everpure FlashArray//XL130 R5. La configurazione consisteva in un server con SecureHBA installato, con software Oracle 26ai Database e otto volumi da 200 gigabyte configurati su FlashArray//XL130 R5 per un test di data warehousing HammerDB TPROC-H. Progettato per massimizzare il throughput, questo test ci ha permesso di spingere l'array e SecureHBA al limite delle loro capacità e di valutarne le prestazioni con la crittografia hardware abilitata e disabilitata.
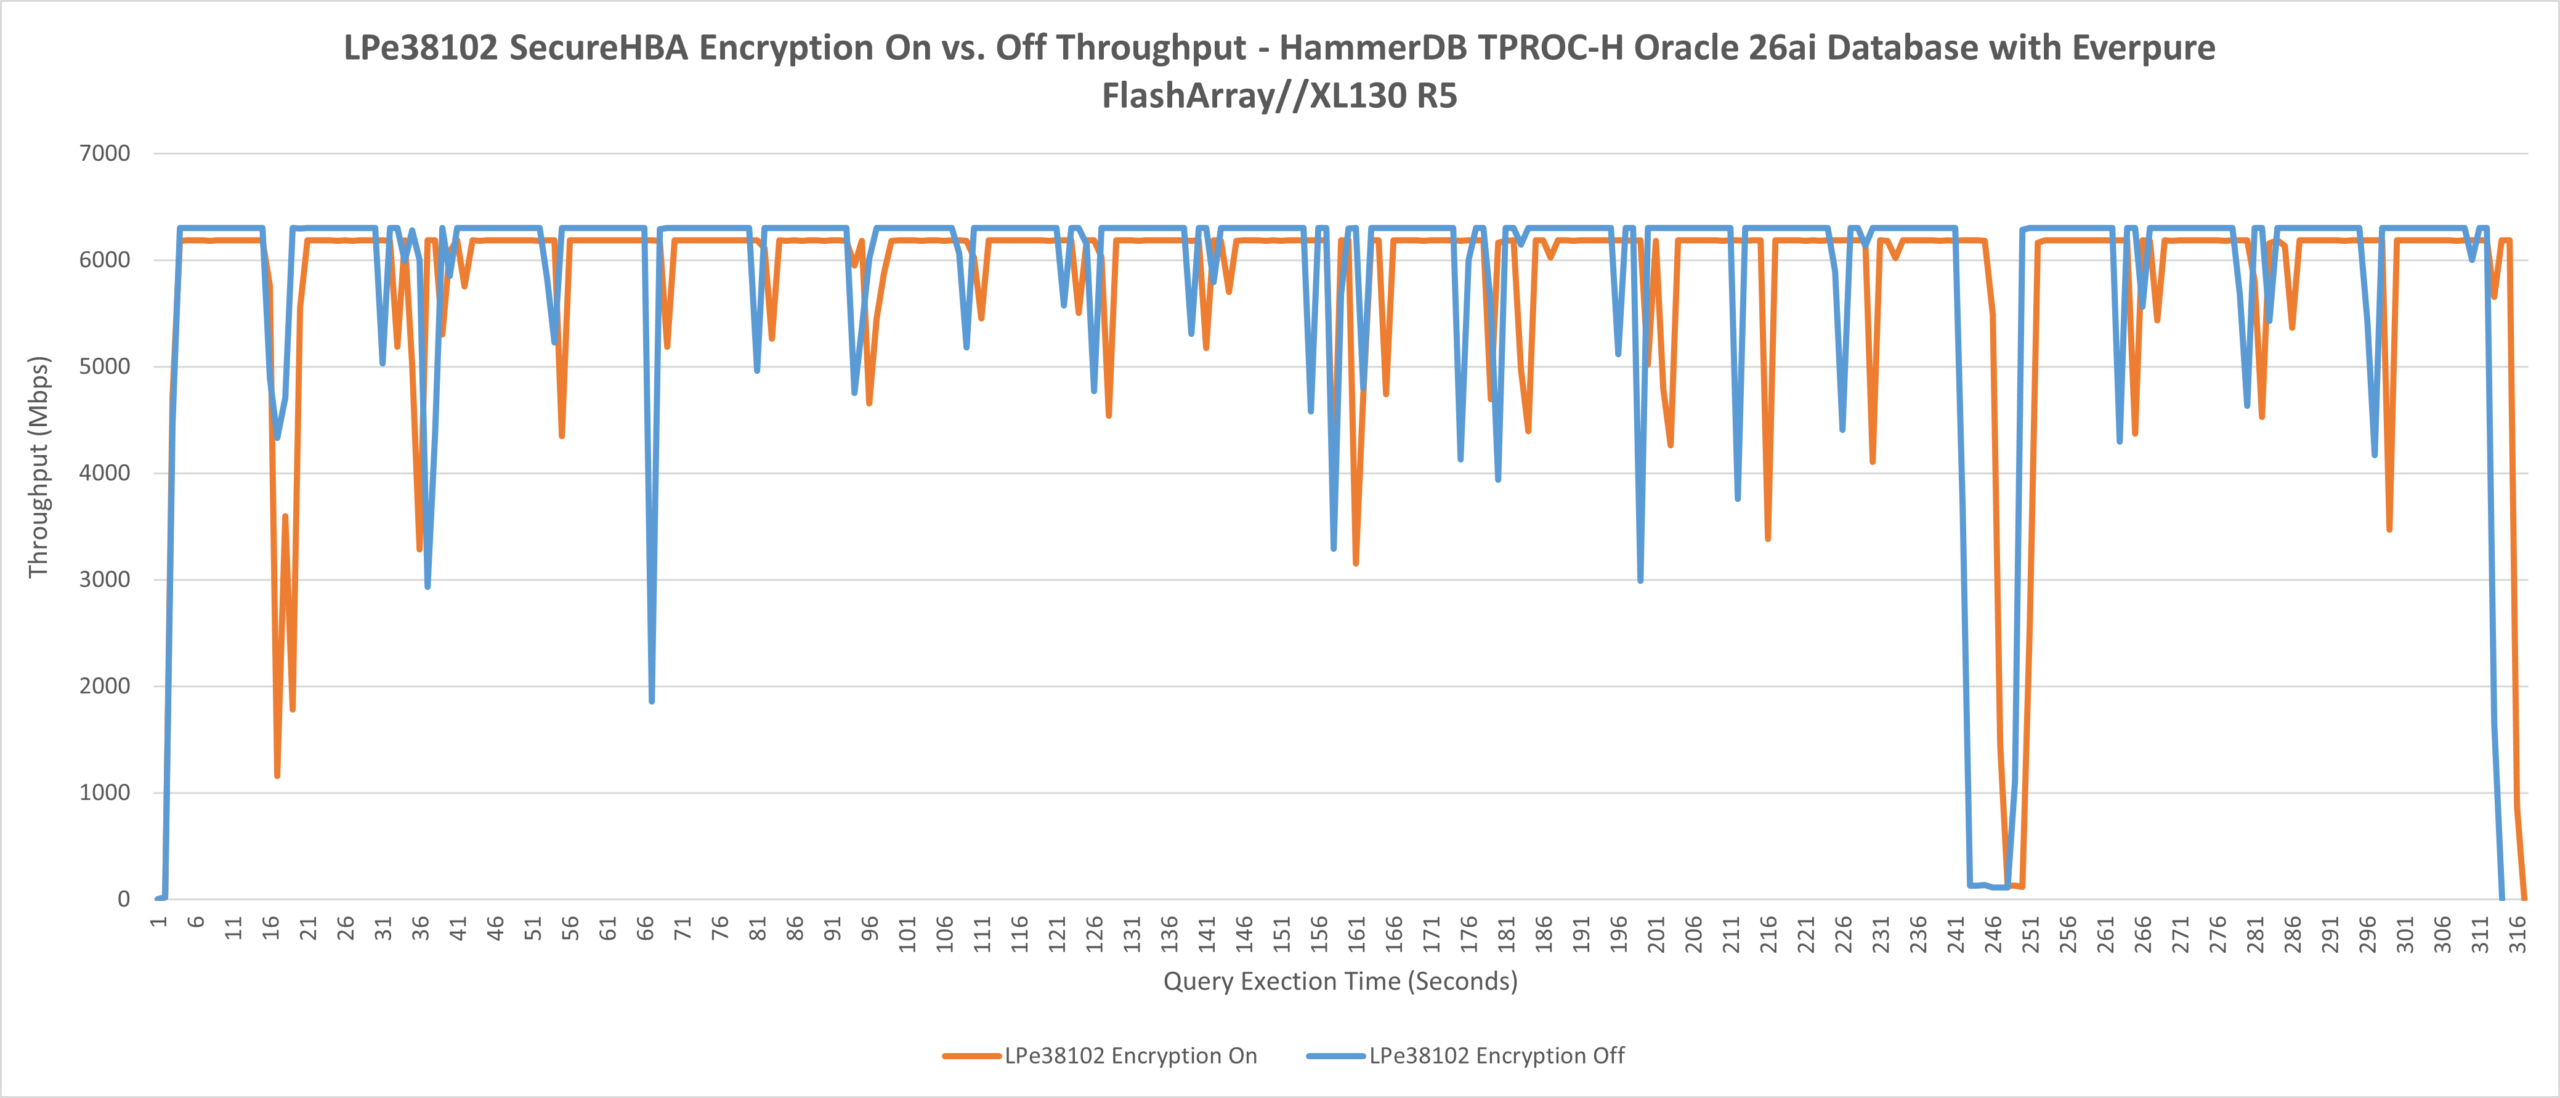
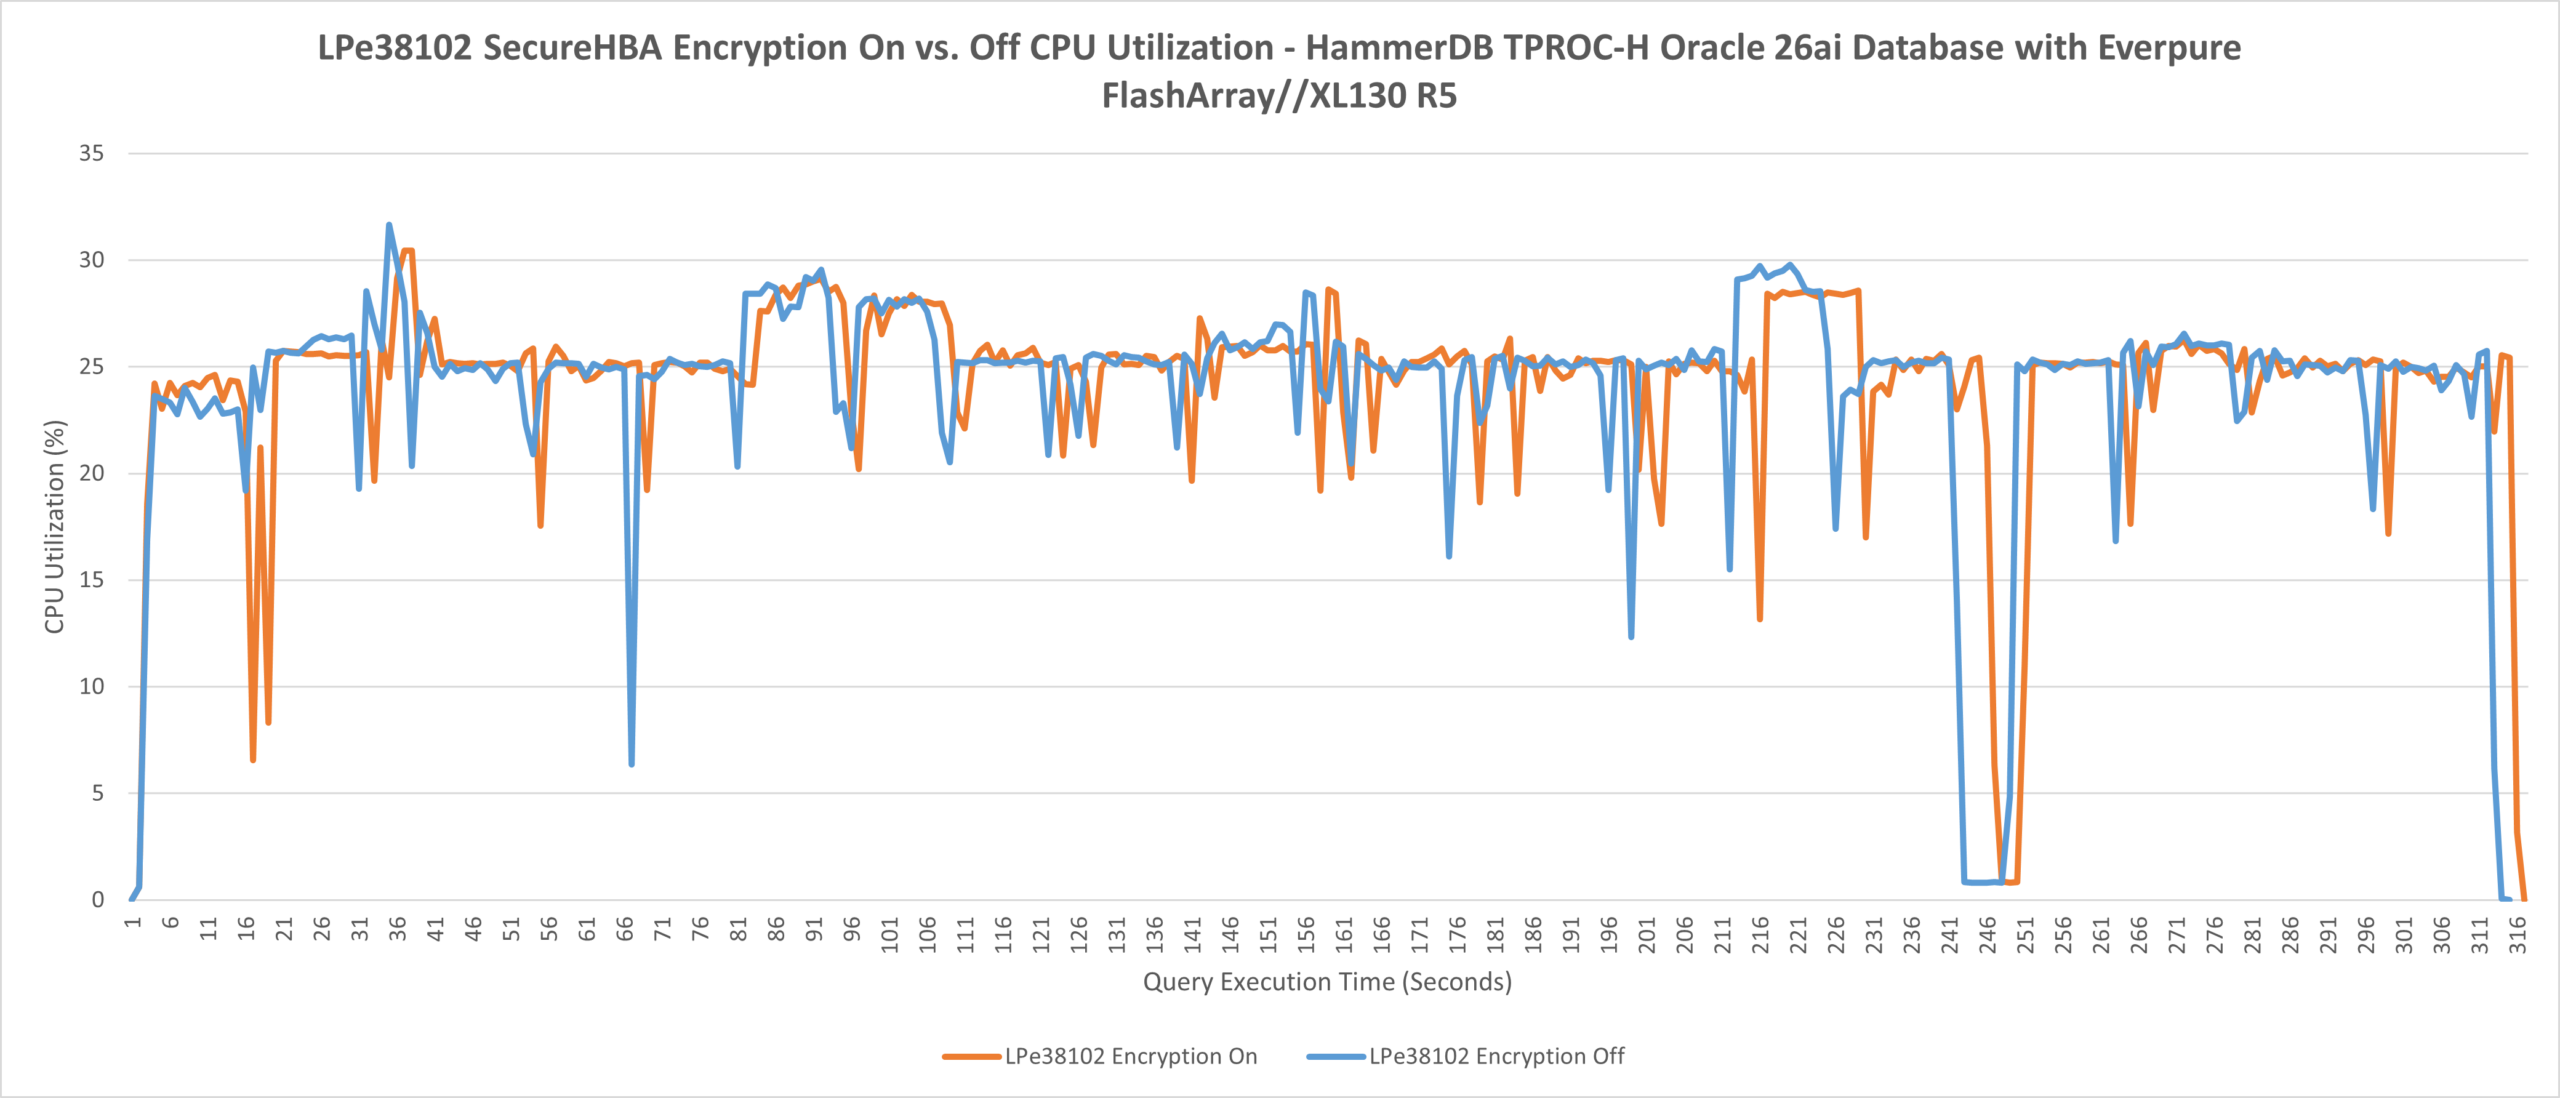
Poiché le soluzioni di crittografia basate su software gravano direttamente sulla CPU host, quest'ultima rappresenta il punto di riferimento ideale per valutare se l'offload hardware mantenga le sue promesse. Dato che tutti i processi di crittografia avvengono direttamente sul chip SecureHBA, l'utilizzo della CPU sul server è rimasto praticamente identico durante i test con e senza crittografia. Grazie all'offload della crittografia e della decrittografia sull'HBA, la trasmissione dei dati può comunque avvenire alla massima velocità senza alcun collo di bottiglia a livello di CPU.
Analizzando più nel dettaglio, abbiamo osservato una differenza pressoché impercettibile nell'utilizzo massimo della CPU sotto il carico di lavoro TPROC-H: 30.46% con una connessione crittografata e 31.68% con una connessione non sicura. Anche le medie relative all'utilizzo della CPU sono risultate estremamente simili, con il 24.35% con crittografia attiva rispetto al 24.28% con crittografia disattivata. Questi risultati sono così vicini da rientrare ampiamente nella variabilità tra le diverse esecuzioni e dimostrano che i processi di crittografia integrati nel SecureHBA non influiscono sull'utilizzo della CPU dell'host.
Quando si utilizzano soluzioni che dipendono da server o servizi di gestione delle chiavi, sia il lato attivo che quello passivo della connessione devono essere configurati e testati per garantire un'autenticazione e una crittografia corrette, nonché un failover efficace. Poiché Emulex esegue automaticamente questa operazione a livello hardware, non rappresenta un problema per gli amministratori. Per le soluzioni alternative che dipendono da servizi di gestione delle chiavi esterni, sia il percorso attivo che quello di standby devono essere configurati, autenticati e convalidati individualmente per garantire un comportamento di failover corretto.
In ambienti SAN di grandi dimensioni con migliaia di connessioni, il tempo e la complessità operativa necessari per verificare tali percorsi possono aumentare significativamente. Questo processo potrebbe coinvolgere migliaia di connessioni per porta e prolungare notevolmente la durata complessiva. Gestendo la negoziazione della crittografia direttamente all'interno dell'hardware SecureHBA, questi passaggi di autenticazione aggiuntivi vengono eliminati, riducendo al minimo il rischio di errori di configurazione o di failover ritardati. Inoltre, le soluzioni che si basano su gestori di chiavi esterni rischiano errori di configurazione o certificati non sincronizzati su tutte le connessioni, incluso il percorso passivo. Questo potrebbe non essere immediatamente evidente, poiché la maggior parte dei problemi di connettività viene rilevata solo quando il percorso attivo riscontra un problema.
Grazie a FlashArray//XL130 R5 e SecureHBA di Everpure, i clienti possono contare su un passaggio rapido e sicuro in caso di guasti critici, grazie alla robusta architettura a doppio controller e al ripristino automatico della connessione crittografata. Quando le infrastrutture di storage si guastano, Everpure ed Emulex consentono agli amministratori di concentrarsi sul problema principale, con il failover SAN gestito automaticamente in background.
Validazione operativa: come viene osservata la crittografia nella pratica.
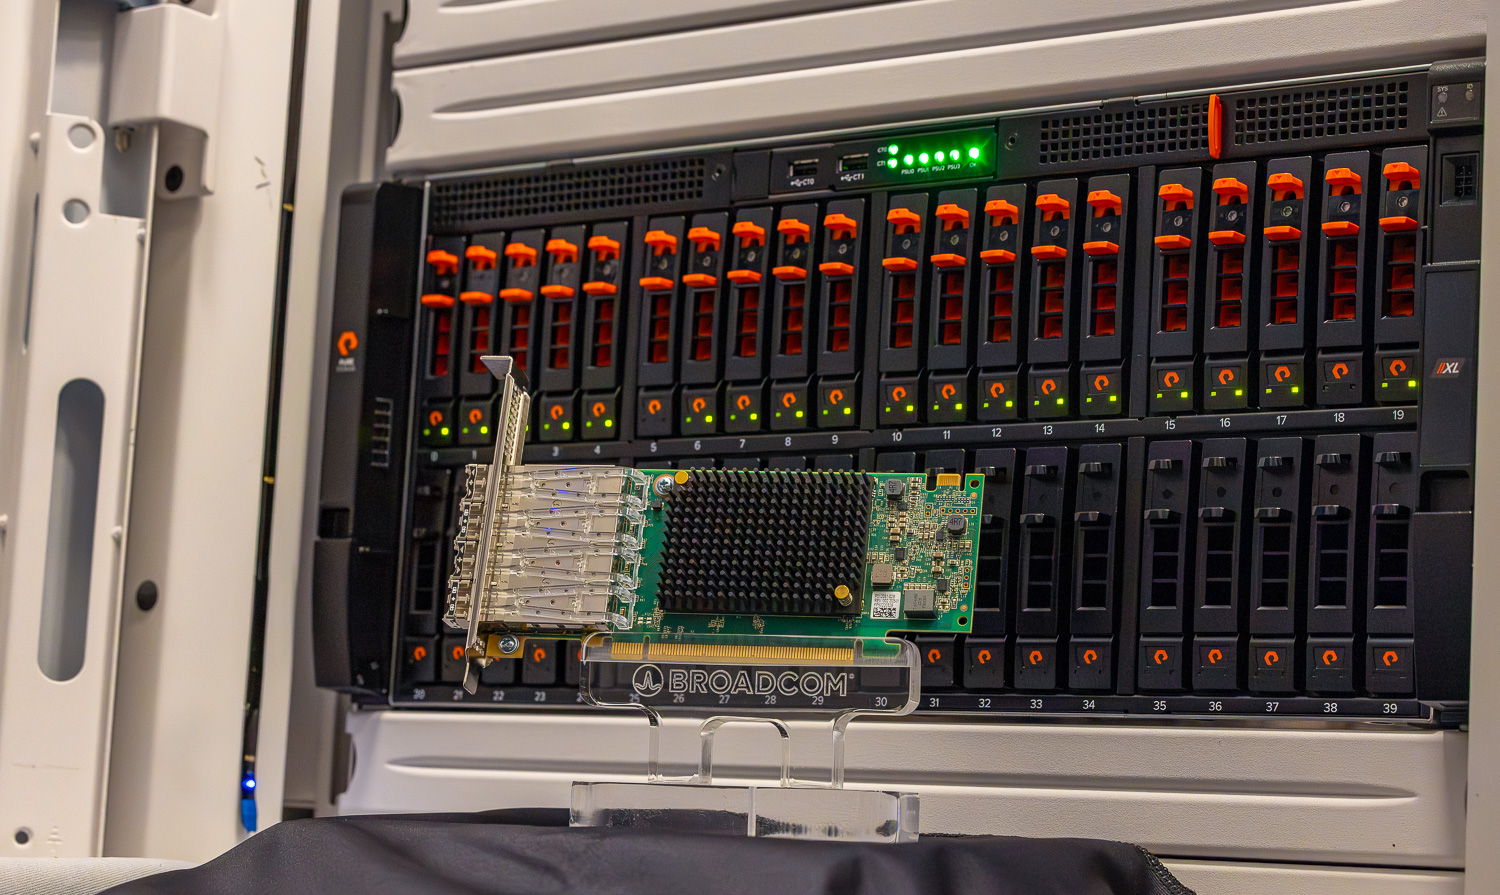
Durante la nostra sessione di laboratorio, Emulex ci ha mostrato rapidamente la sua funzionalità di provisioning zero-touch utilizzando l'Emulex SecureHBA. La topologia hardware di questo laboratorio consisteva in un server host iniziatore con due HBA: un SecureHBA Fibre Channel da 64G e un HBA Fibre Channel da 64G senza funzionalità di crittografia hardware. Entrambi gli iniziatori erano collegati a un Everpure FlashArray//XL130 R5 con due SecureHBA configurati come target.
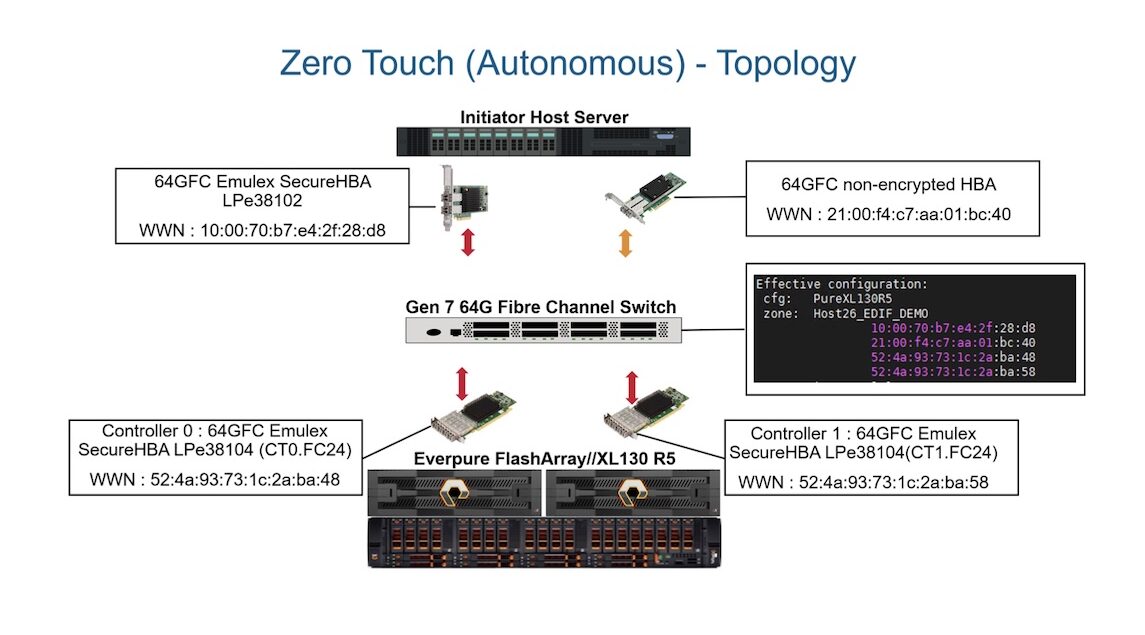
Tramite l'interfaccia a riga di comando dell'XL130 R5, Everpure ha mostrato connessioni automatiche e senza interruzioni, illustrando nel dettaglio lo stato di crittografia di ciascuna porta, come mostrato nell'immagine sottostante.

L'interfaccia a riga di comando di Everpure può anche rivelare informazioni di crittografia più dettagliate dagli HBA Secure, tra cui se la connessione utilizza la crittografia post-quantistica e la scadenza per la rigenerazione delle chiavi dell'HBA.
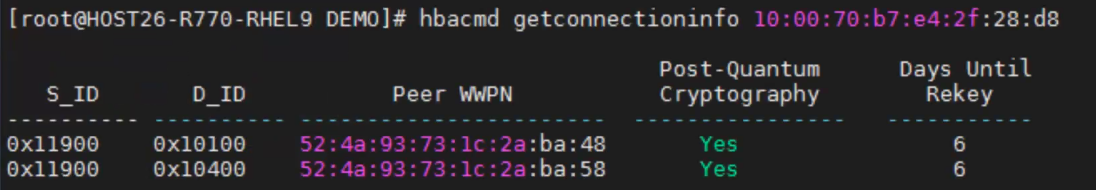
Per impostazione predefinita, sono state immediatamente stabilite connessioni crittografate tra gli SecureHBA sul server host iniziatore e l'Everpure FlashArray//XL130 R5. È stata inoltre stabilita una connessione non crittografata tra l'HBA Fibre Channel standard e la stessa porta dell'array, a dimostrazione della facilità d'uso e dell'ampia compatibilità.
Emulex SAN Manager 3.0: Visibilità e conformità a livello di infrastruttura
Punti salienti e nuove funzionalità
- Accesso rapido allo stato di crittografia di ogni connessione in una SAN
- Strumenti di reporting integrati per la verifica e la valutazione della conformità di sicurezza a livello SAN.
- Piattaforma adatta agli script con interfaccia a riga di comando basata su Python e notifica automatica degli eventi tramite SMTP.
Per i clienti che utilizzano HBA Emulex Fibre Channel (inclusi SecureHBA), Broadcom offre il software Emulex SAN Manager 3.0 senza costi aggiuntivi. Fin dalla sua nascita nel 2020 , il software è stato progettato per fornire agli amministratori dello storage una visione più approfondita della propria SAN e per offrire strumenti di monitoraggio, manutenzione e reporting in diversi ambienti Fibre Channel. Dopo l'accesso, chiari grafici a ciambella forniscono una panoramica delle prestazioni e dello stato di salute dell'intera SAN tramite widget personalizzabili e riorganizzabili in base alle preferenze dell'utente. Cliccando su ciascun widget è possibile visualizzare i dati relativi al grafico.
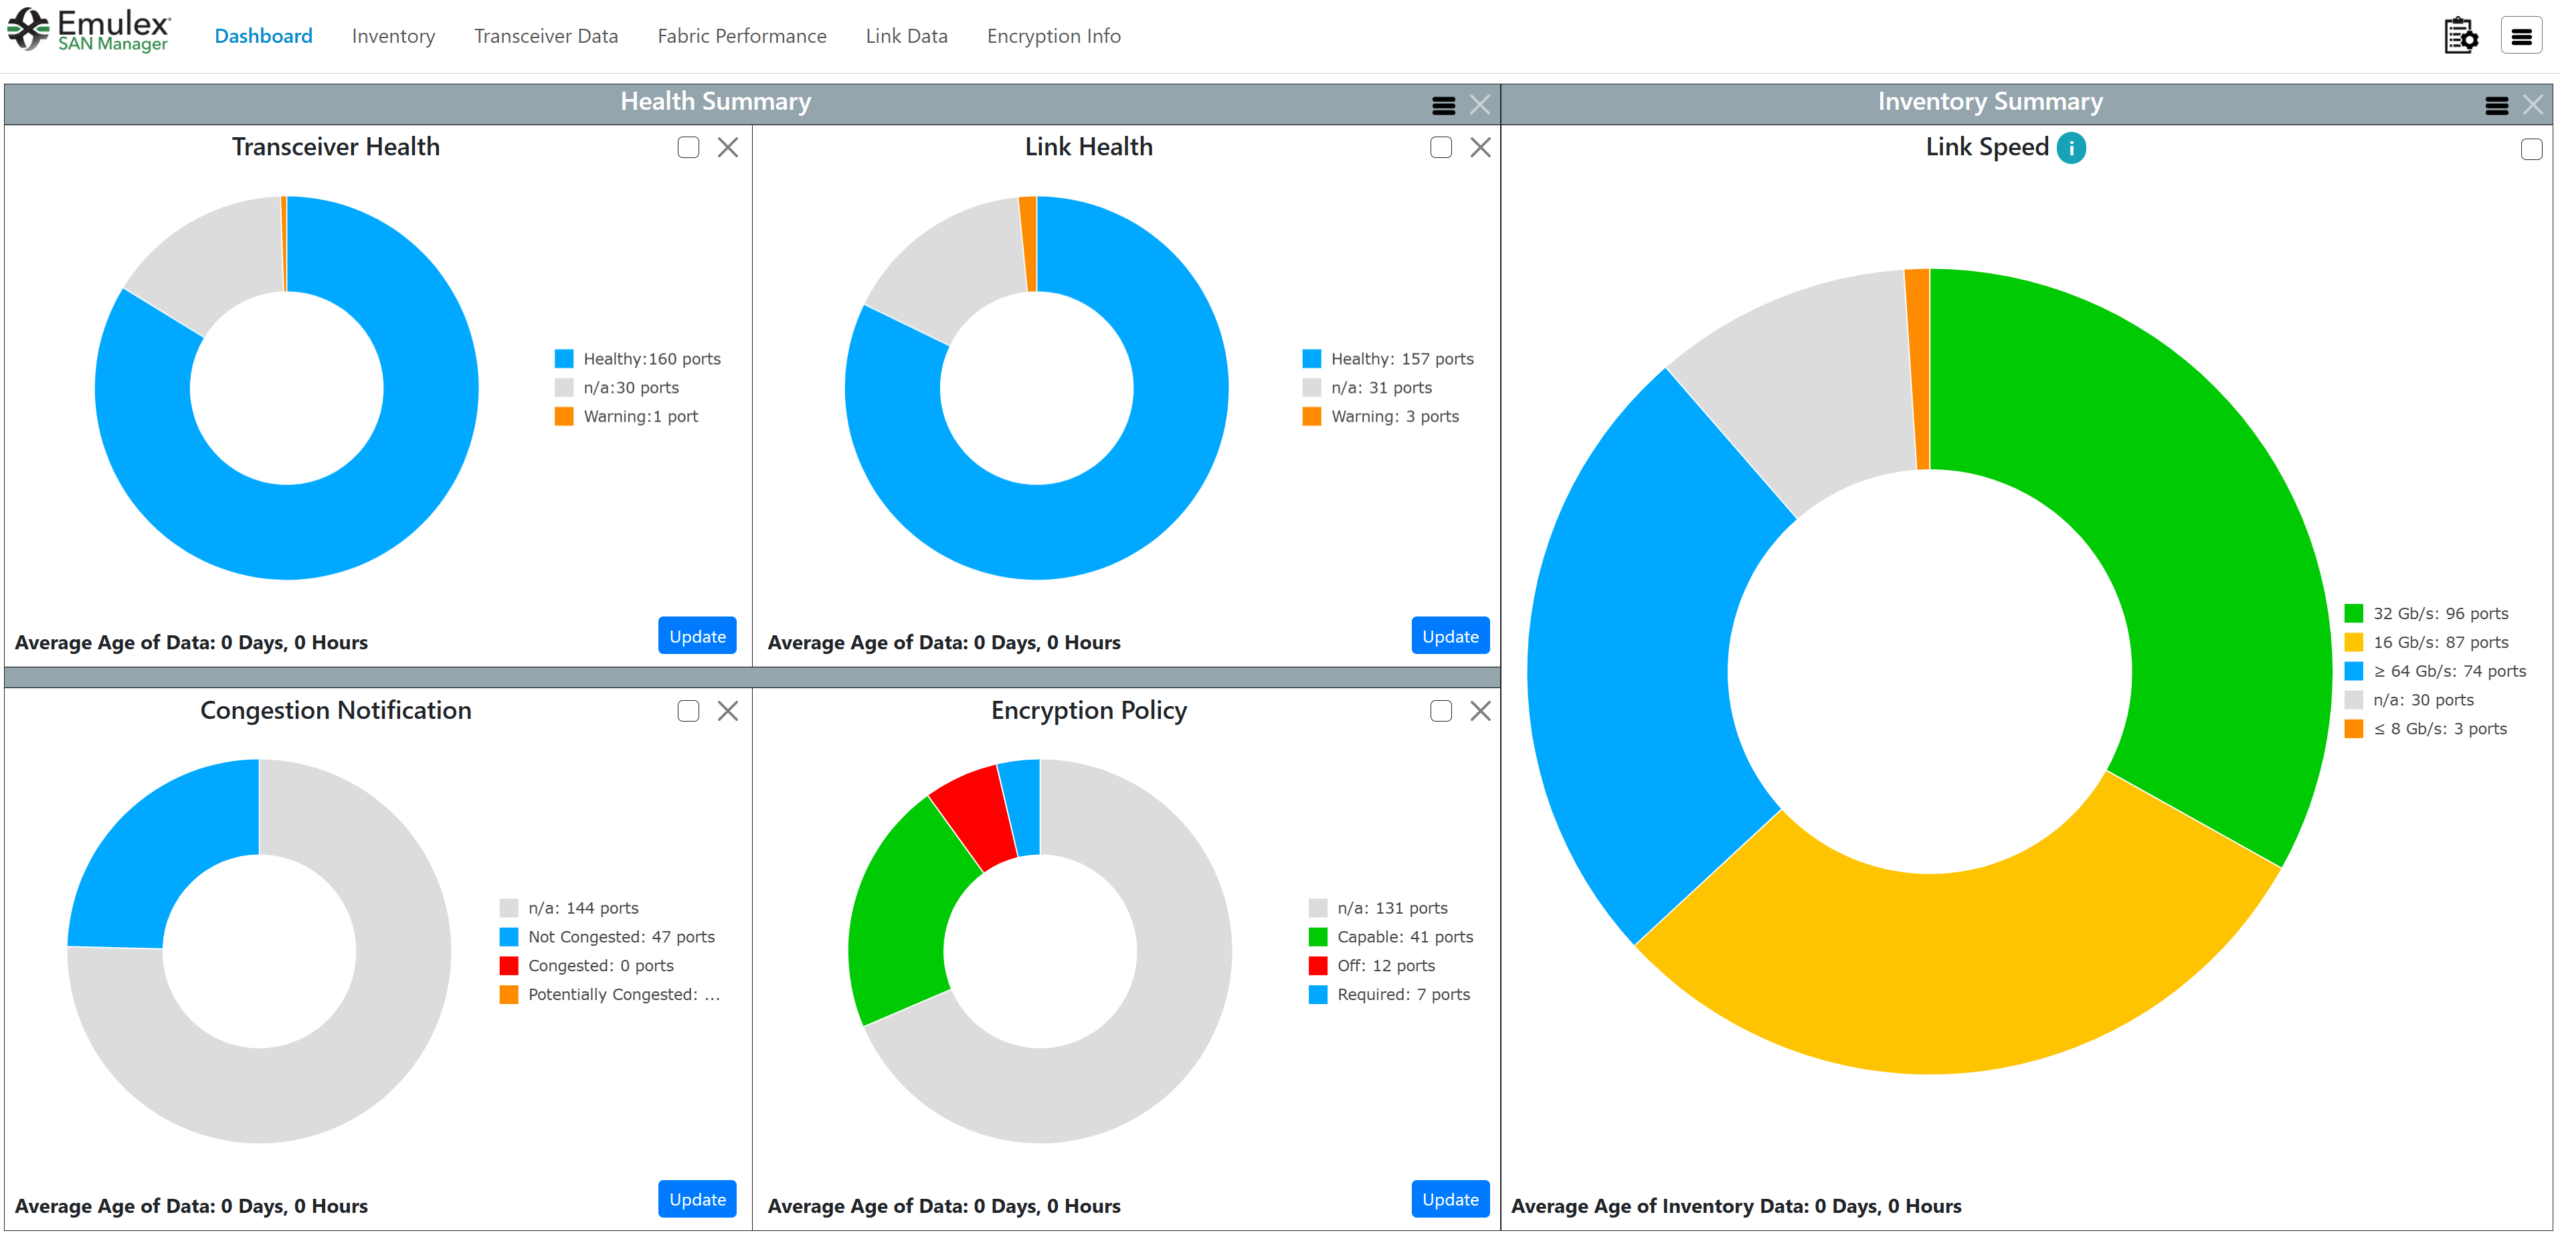
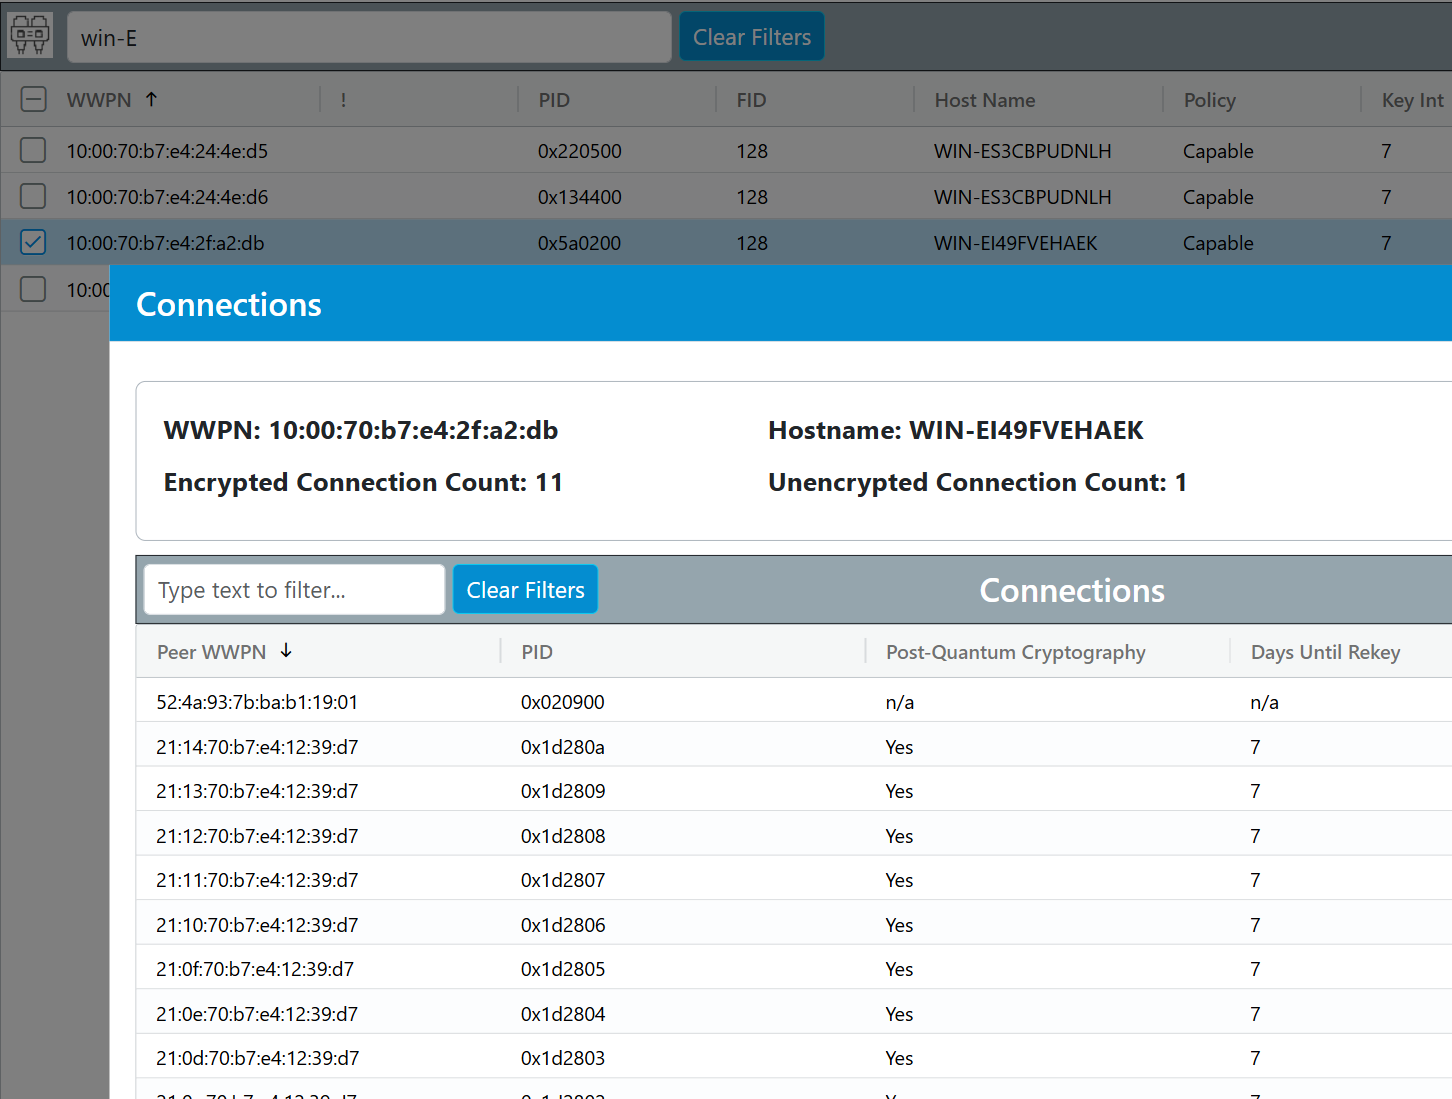
Insieme al rilascio di Emulex SecureHBA, SAN Manager 3.0 introduce nuove funzionalità. Gli utenti possono ora utilizzare il widget "Criteri di crittografia" nella dashboard per visualizzare con precisione quanti nodi Emulex Fibre Channel sono compatibili con la crittografia, quanti richiedono la crittografia o quanti hanno la crittografia disattivata. Cliccando sul widget "Criteri di crittografia" o sull'intestazione "Informazioni sulla crittografia" in SAN Manager 3.0, viene visualizzato un elenco dettagliato di tutte le porte connesse, che può essere filtrato e ordinato in base ad attributi quali WWPN, nome host, criteri e intervallo chiave. Questo semplifica la ricerca e la gestione rapida delle porte e consente di ottenere ulteriori informazioni selezionando una porta specifica.
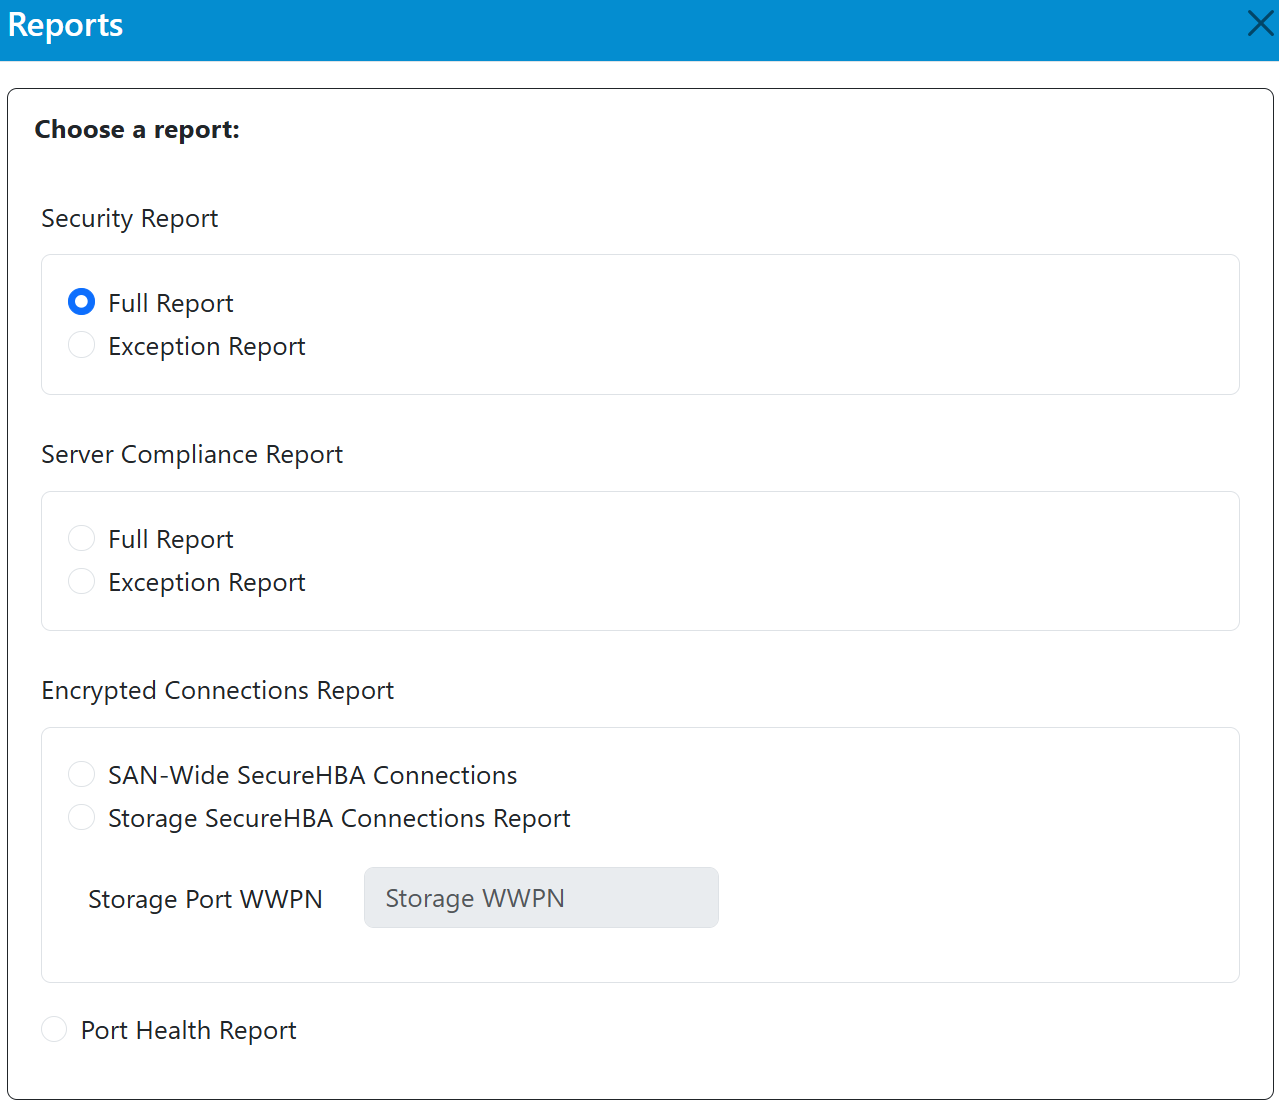
Oltre alla visualizzazione delle policy di crittografia configurate nella dashboard, Emulex SAN Manager 3.0 include ora strumenti di reporting integrati per l'audit e la verifica della conformità. È ora possibile generare ed esportare report di sicurezza in formato CSV (tramite download o e-mail) direttamente dall'applicazione, risparmiando ai responsabili IT la fatica di raccogliere informazioni da potenzialmente migliaia di nodi Fibre Channel e di verificarne manualmente la conformità.

Emulex SAN Manager offre agli utenti visibilità sullo stato di salute della propria SAN, con strumenti per moderare la congestione, identificare i transceiver difettosi e visualizzare la velocità dei collegamenti. Oltre a essere un eccellente strumento basato su interfaccia grafica, Broadcom ha creato opportunità per gli IT orientati all'automazione con un'interfaccia a riga di comando basata su Python per lo scripting. L'azienda prevede di aggiungere webhook integrati che gli analisti potranno utilizzare per esportare e rivedere i dati relativi a prestazioni e affidabilità da SAN Manager ad altre applicazioni e strumenti per l'analisi. È persino possibile configurare avvisi e-mail (tramite SMTP) che avvisano gli amministratori di eventi critici utilizzando un potente strumento di pianificazione delle attività. Spinto principalmente dalle richieste dei clienti, il team di sviluppo sta lavorando intensamente per rendere l'applicazione una piattaforma estensibile e completa. Emulex SAN Manager 3.0 sarà un valido strumento per qualsiasi amministratore di storage che necessiti di verificare la conformità alla crittografia, lo stato di salute, il multipathing o le prestazioni di una SAN Emulex.
Considerazioni finali
Everpure FlashArray con Emulex SecureHBA rappresenta la prima implementazione in produzione di crittografia a livello di trasporto, sicura per il controllo qualità del processo (PQC), lungo il percorso dati Fibre Channel.
L'introduzione della crittografia a livello di trasporto basata su hardware nello stack Fibre Channel segna un cambiamento significativo nel modo in cui le aziende concepiscono la sicurezza dello storage. Per anni, le reti Fibre Channel hanno operato all'interno di un confine di fiducia implicito. Emulex SecureHBA sfida questo presupposto integrando la crittografia direttamente nel livello di trasporto, senza modificare la progettazione della rete o introdurre overhead operativo. La nostra valutazione di Everpure FlashArray con Emulex SecureHBA dimostra che la crittografia end-to-end in transito può essere implementata senza un degrado misurabile delle prestazioni o una maggiore complessità. La crittografia è stata negoziata automaticamente, scalata su oltre mille sessioni e ha preservato i servizi dati dell'array e le caratteristiche prestazionali dell'host.
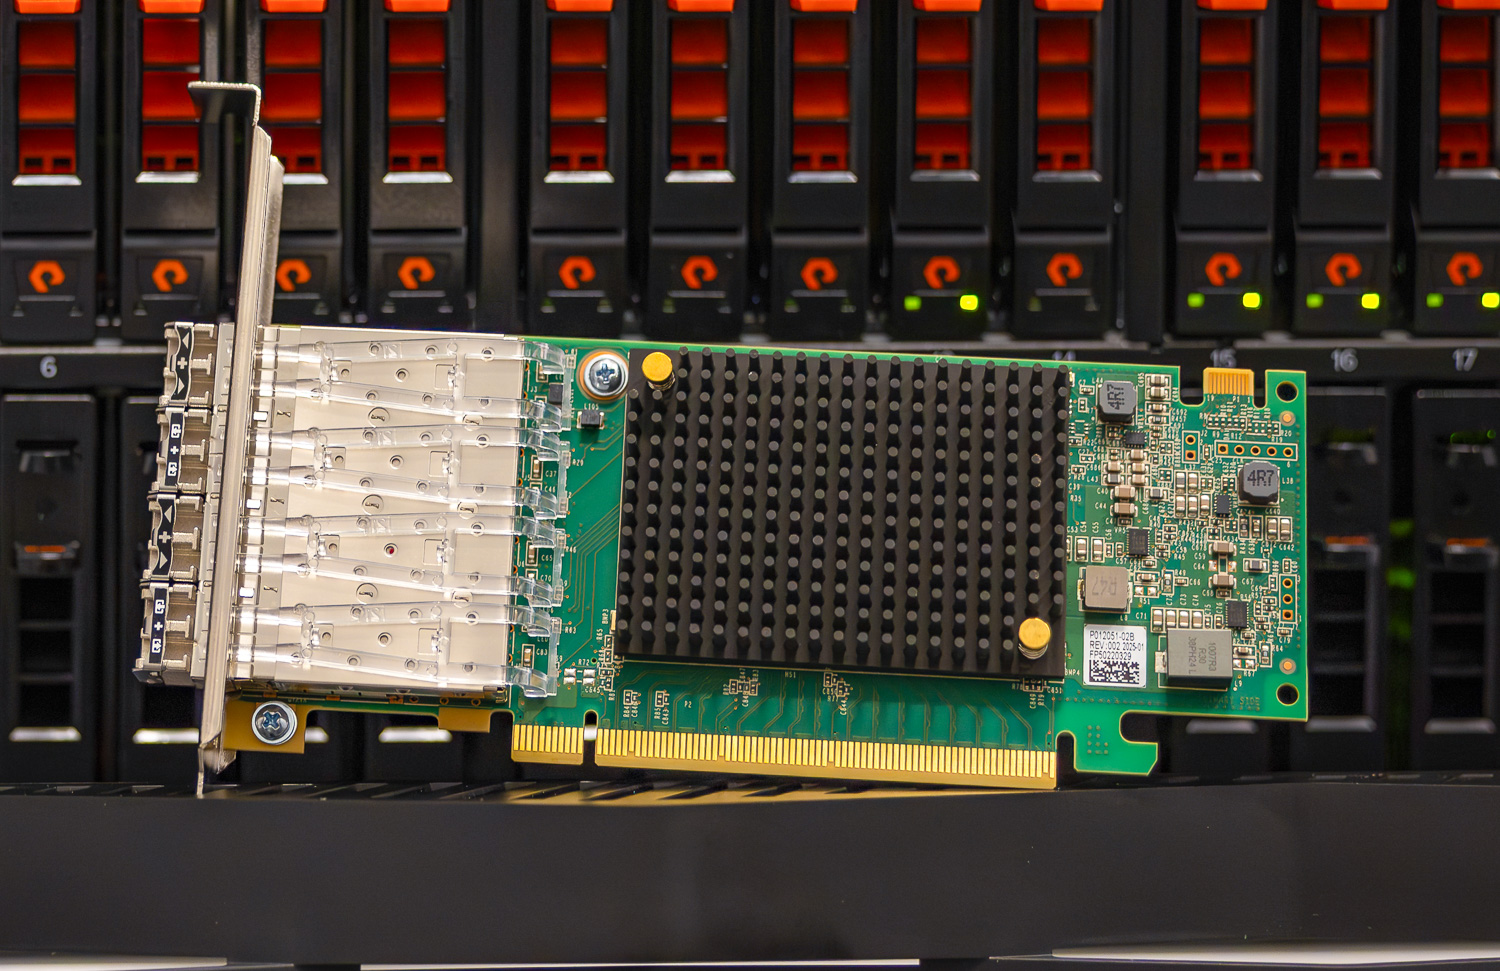
Emulex ha già consolidato una presenza significativa, con oltre 120,000 SecureHBA distribuiti sulle principali piattaforme server OEM. L'aggiunta di un endpoint per array di storage completa il quadro, consentendo una vera crittografia end-to-end su tutta la SAN. Sebbene Everpure sia la prima azienda ad integrare SecureHBA a livello di array, l'approccio architetturale è basato su standard ed è progettato per essere esteso alle future piattaforme Fibre Channel man mano che i cicli di aggiornamento hardware proseguiranno.
Essendo basata su standard, questa soluzione garantisce l'interoperabilità. Sebbene Emulex ed Everpure siano stati i primi a introdurla, lascia comunque spazio all'interoperabilità con HBA e array di storage di altri marchi. Questa soluzione è indipendente dalla fabric e può essere estesa senza problemi alle soluzioni di estensione fabric (FC-IP). Poiché tutto è gestito a livello hardware, la soluzione non richiede versioni software specifiche o pacchetti di funzionalità aggiuntivi specifici per la versione del sistema operativo.
Le decisioni infrastrutturali prese oggi spesso definiscono il profilo di rischio aziendale per i prossimi cinque-sette anni. Con la modernizzazione dei server e degli array di storage, l'integrazione della crittografia sicura per PQC a livello di trasporto fornisce un controllo di sicurezza duraturo, in linea con le mutevoli aspettative di conformità e i principi zero-trust. SecureHBA posiziona la crittografia SAN in transito come elemento fondamentale della moderna progettazione Fibre Channel, allineando sicurezza, prestazioni e semplicità operativa all'interno dello stesso livello di trasporto.
Scopri di più su Emulex LPe38102 SecureHBA , Emulex LPe37102 SecureHBA e Emulex SAN Manager.
Scopri di più sulla serie Everpure FlashArray//XL.
Questo rapporto è sponsorizzato da Broadcom. Tutte le opinioni e i punti di vista espressi in questo rapporto si basano sulla nostra visione imparziale del/i prodotto/i in esame.



 Amazon