

오늘 Amazon Web Services는 고객이 자신의 키를 제공할 수 있도록 하여 서버 측 암호화에 대한 S3 지원을 강화한다고 발표했습니다. 지금까지 고객은 클라이언트 환경을 떠나기 전에 데이터에 대해 클라이언트 측 암호화를 사용하거나 미사용 데이터를 보호하기 위해 서버 측 암호화를 사용할 수 있는 옵션이 있었습니다. 오늘 발표를 통해 고객은 클라이언트 측 암호화 플릿을 구축, 유지 관리 및 확장할 필요 없이 유지 관리하는 키를 사용할 수 있습니다.
Amazon S3는 사용 사례에서 계속 성장하고 있습니다. S3는 수조 개의 객체를 저장하고 초당 백만 건 이상의 요청을 처리합니다. S3에는 Dropbox, reddit, Tumblr, Pinterest 및 Minecraft를 비롯한 많은 주목할만한 사용자가 있습니다. 사용자 및 사용 사례의 수가 증가함에 따라 고객은 이동 중이거나 저장된 데이터를 보호할 수 있는 더 많은 방법을 계속해서 요청하고 있습니다.
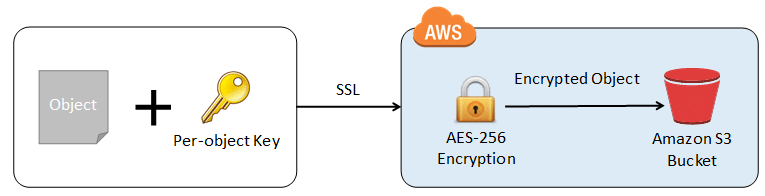
이 새로운 기능을 통해 고객은 자신이 제공한 키를 사용하고 관리할 수 있습니다. 이 기능은 S3 API를 통해 액세스할 수 있으며 Amazon은 사용하기 쉽다고 주장합니다. 사용자는 PUT의 일부로 암호화 키를 제공하고 S3가 나머지를 처리합니다. S3는 사용자의 키를 가져와 AES-256 암호화를 데이터에 적용하고 키의 단방향 해시(체크섬)를 계산한 다음 메모리에서 키를 제거합니다. 객체가 필요할 때 사용자는 GET의 일부로 키를 제공하고 S3는 객체를 해독하고 반환하며 다시 한 번 메모리에서 키를 제거합니다.
키 관리는 사용자에게 달려 있습니다. 사용자는 적절한 개체에 적절한 키를 사용하고 있는지 확인해야 합니다. 이는 S3의 버전 관리 기능 사용에도 적용됩니다. 키는 온프레미스에 저장하거나 고객이 AWS Cloud HSM을 사용할 수 있습니다. 개체를 Glacier로 전송하려면 먼저 키를 제공하고 개체를 S3에 복원해야 합니다. 고객은 S3의 COPY 작업을 사용하여 객체와 연결된 키를 변경할 수 있습니다.
가용성 및 가격
이 새로운 기능은 현재 S3 사용자에게 추가 비용 없이 제공됩니다.


 아마존