

VMware Explore에서 Broadcom은 기업 AI 배포를 위해 설계된 포괄적인 보안, ID 및 오픈 소스 공급망 솔루션을 선보였습니다. 기업들이 정적 모델 쿼리에서 자율 에이전트 아키텍처로 전환함에 따라 워크로드는 모델 컨텍스트 프로토콜(MCP) 및 에이전트 간(A2A) 네트워킹과 같은 새로운 통신 프로토콜을 점점 더 많이 사용하고 있습니다. 이러한 분산 프레임워크는 자율 에이전트, 도구, 기업 데이터 저장소 및 대규모 언어 모델(LLM) 전반에 걸쳐 새로운 공격 표면을 생성합니다.
이러한 취약점을 해결하기 위해 브로드컴은 Broadcom AgentMinder, VMware vDefend, VMware Avi Load Balancer 등 세 가지 핵심 제품에 걸쳐 통합 방어 아키텍처를 구축하고 있습니다. 또한, 소프트웨어 공급망 위험을 완화하기 위해 암호화 방식으로 검증되고 사람이 직접 검증한 오픈 소스 런타임 및 데이터 서비스를 제공하는 상용 프로그램인 TrueSource by Broadcom을 발표했습니다.
VMware vDefend를 통한 에이전트 기반 제로 트러스트 및 측면 방어
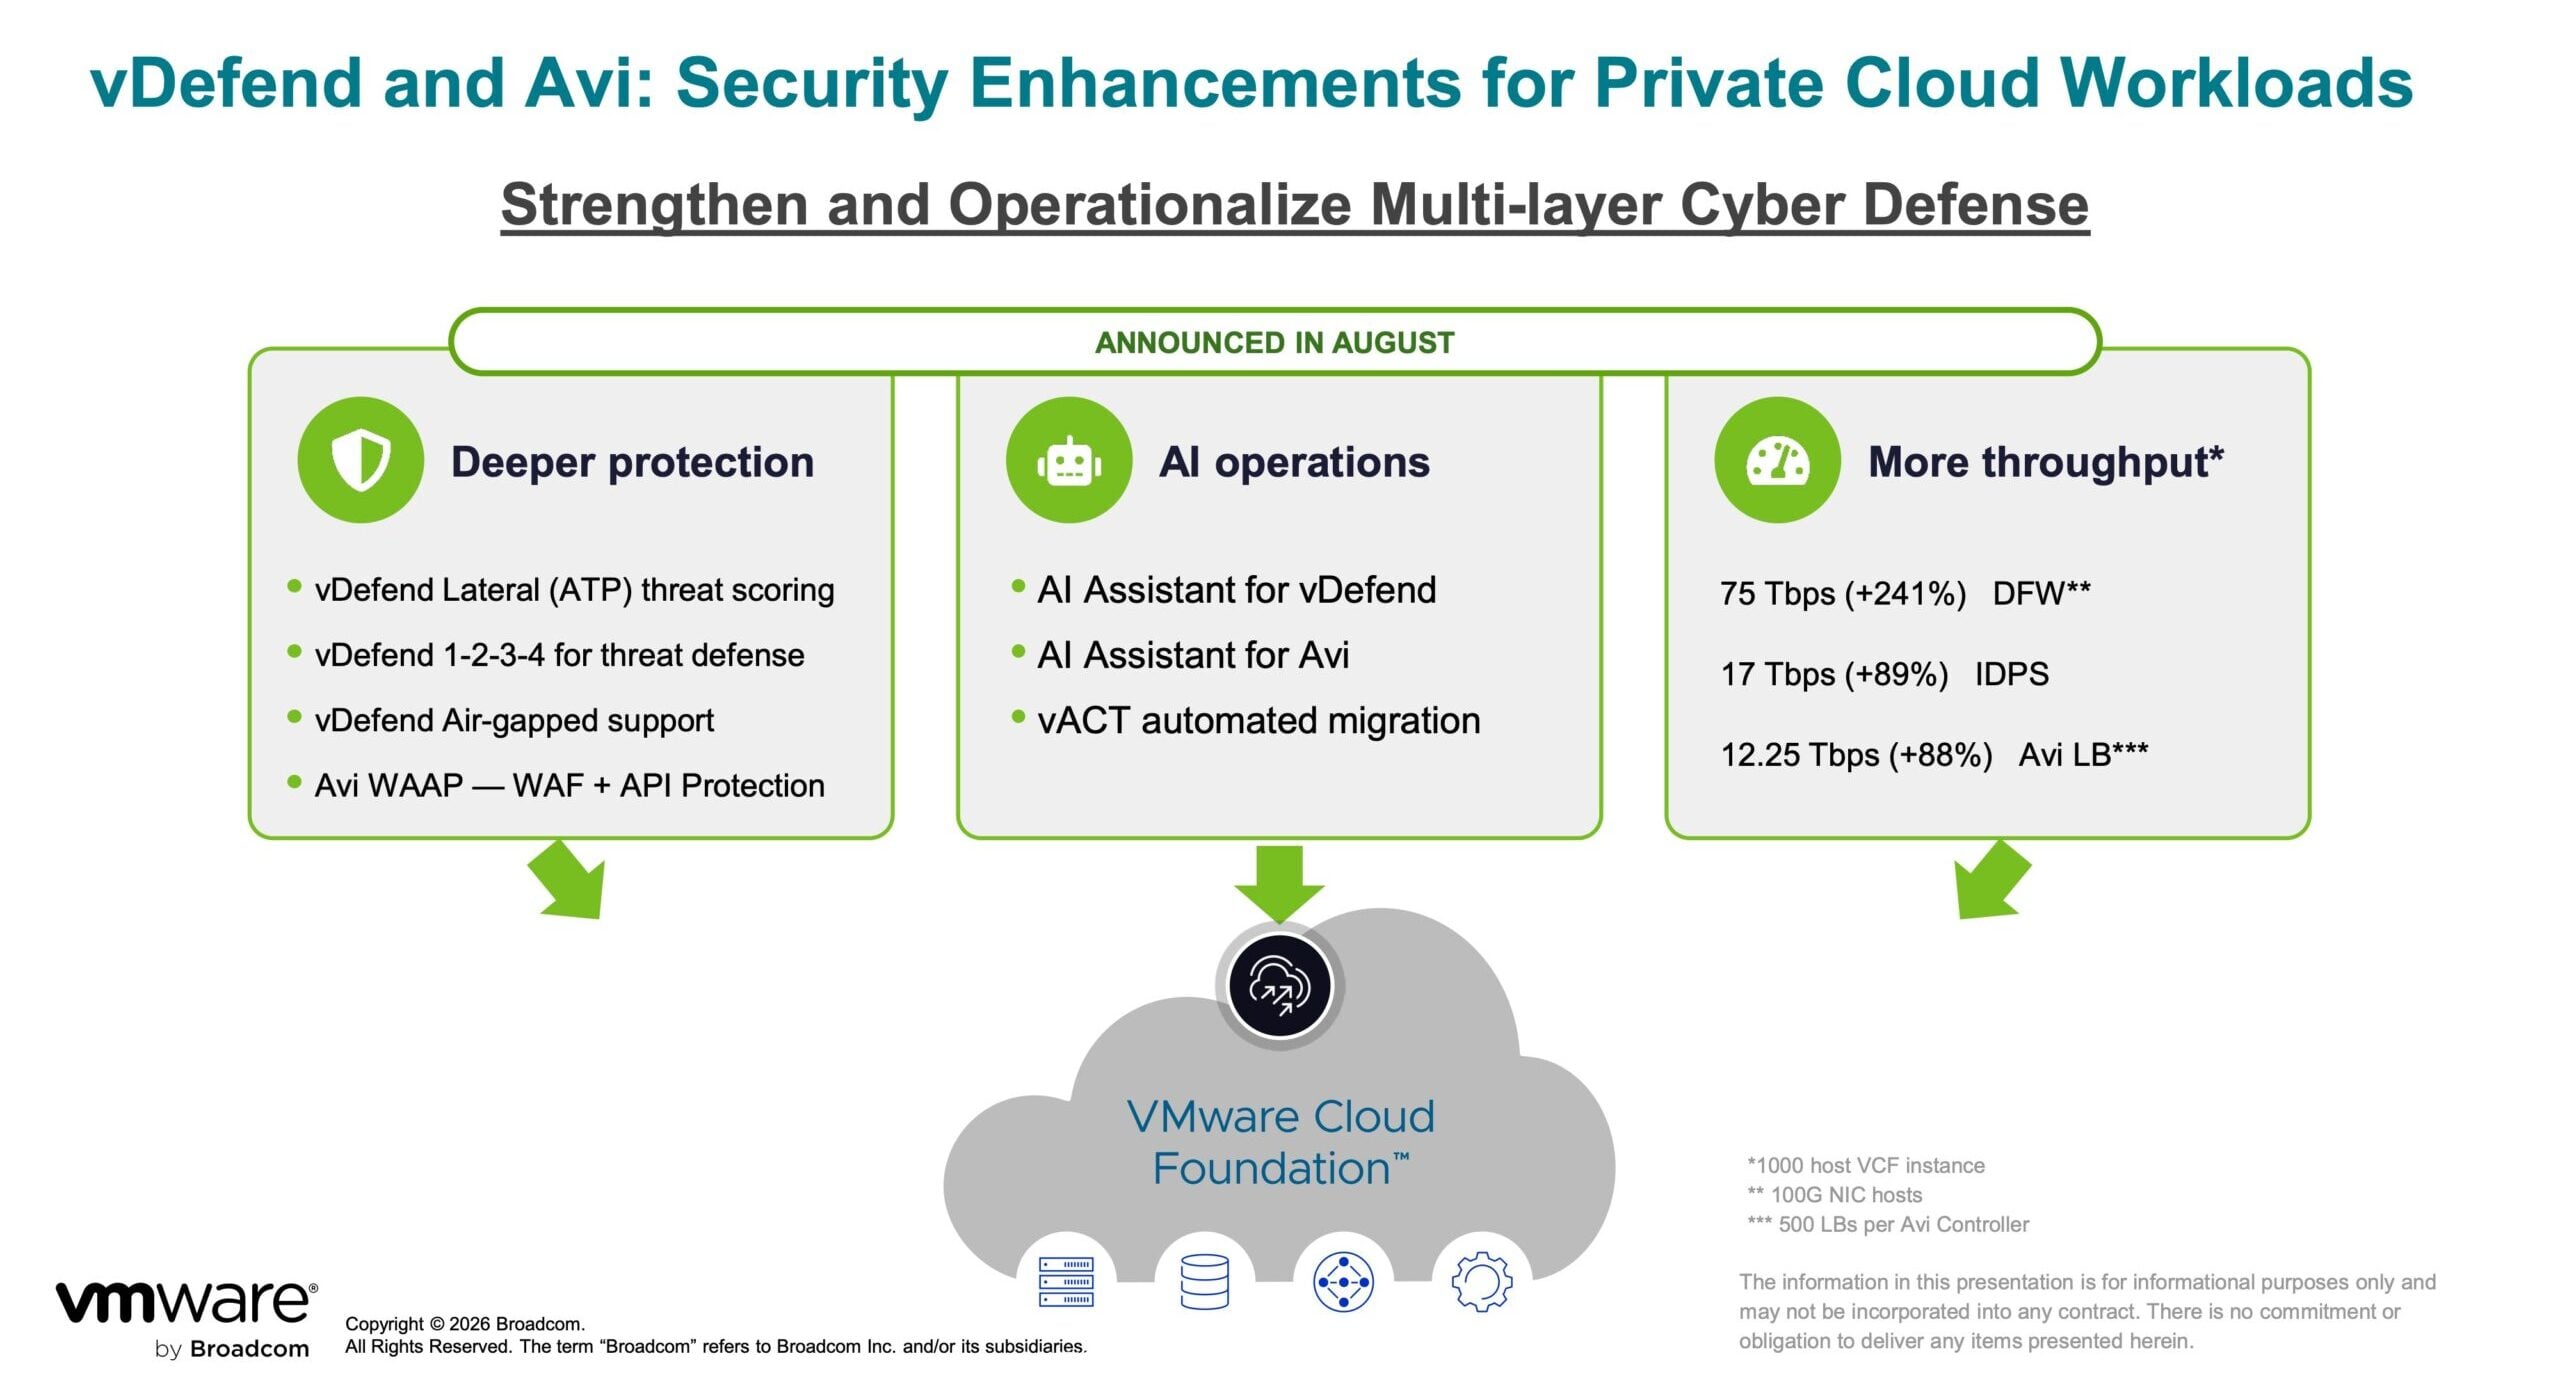
VMware Cloud Foundation(VCF) 내에서 VMware vDefend는 하이퍼바이저 수준의 제로 트러스트 마이크로세그멘테이션을 에이전트 기반 AI 트래픽으로 확장합니다. 자율 워크플로가 서로 다른 인프라 계층을 연결함에 따라 vDefend는 지속적인 네트워크 트래픽 검사를 통해 MCP 서버, 백엔드 LLM 엔드포인트, 운영 도구 및 연결된 데이터 저장소를 포함한 활성 에이전트 구성 요소를 자동으로 검색하고 매핑합니다.

이러한 지속적인 가시성을 통해 프라이빗 클라우드 환경 전반에서 숨겨진 AI 배포 및 승인되지 않은 추론 호출을 자동으로 탐지할 수 있습니다. 소프트웨어 취약점의 빠른 악용에 대응하기 위해 vDefend는 침입 탐지 및 방지 시스템(IDPS) 시그니처를 머신 속도로 자동 생성하는 에이전트 기반 AI 파이프라인을 통합합니다. 이러한 시그니처는 클러스터 전체에 분산된 가상 패치를 적용하여 즉각적인 애플리케이션 재구성이나 운영 중단 없이 워크로드와 호스트 환경을 보호합니다.
VMware Avi Load Balancer를 이용한 애플리케이션 계층 보호
Kubernetes 및 VMware vSphere Kubernetes Service(VKS)와 통합된 인그레스 및 트래픽 관리 플레인으로 작동하는 VMware Avi Load Balancer는 AI 기반 웹 애플리케이션 방화벽(WAF) 및 API 보호(WAAP) 기능을 제공합니다. 탄력적인 환경에서 멀티 테라비트 처리량을 지원하도록 확장된 Avi는 페이로드 내용을 검사하여 에이전트 및 도구의 오용을 방지합니다.

이 플랫폼은 에이전트와 MCP 도구 간의 트랜잭션을 모니터링하여 원격 코드 실행(RCE), 명령 주입, 악성 파일 업로드와 같은 악의적인 실행 경로를 차단합니다. Avi는 에이전트, 모델 및 도구 간의 기본 통신 패턴을 분석하여 제로데이 취약점을 식별하고 악성 세션을 실시간으로 격리합니다. 또한 로드 밸런서는 아웃바운드 트래픽 스트림에 데이터 손실 방지(DLP) 기능을 적용하여 민감한 API 토큰, 암호화 자격 증명, 개인 식별 정보(PII) 및 내부 재무 기록의 무단 유출을 방지합니다.
Broadcom AgentMinder를 통한 자율 에이전트 거버넌스
브로드컴은 자율 AI 에이전트가 텍스트 생성 단계에서 능동적인 비즈니스 프로세스 실행 단계로 전환할 때 이를 관리하도록 설계된 전용 제어 플레인인 에이전트마인더(AgentMinder)를 공개했습니다. 에이전트마인더는 배포된 각 에이전트를 엔터프라이즈급 ID로 취급하여, 실행 범위를 선언된 임무, 명시적으로 허용된 의도, 검증된 도구 및 승인된 리소스 경계에 연결합니다.

정책 시행은 클라우드 네이티브 런타임 게이트웨이를 통해 이루어지며, 이 게이트웨이는 각 실행 전에 실행 컨텍스트를 평가하여 에이전트 ID, 도구 권한, 선언된 의도 및 대상 데이터 소스를 확인합니다. 기업의 규정 준수 및 보안 표준을 충족하기 위해 AgentMinder는 OpenTelemetry와 통합됩니다. 이 프레임워크는 모든 에이전트 상호 작용에 대한 기계 판독 가능한 감사 로그를 기록하여 검증 가능한 기록 관리 체계를 구축하고, 운영 원격 측정 데이터를 제공하며, 복잡한 다중 에이전트 워크플로 전반에서 자동화된 이상 탐지를 가능하게 합니다.

TrueSource는 오픈소스 소프트웨어 공급망을 안전하게 보호합니다.
인프라 보안과 더불어 브로드컴은 기업 오픈소스 공급망의 시스템적 위험을 해결하기 위해 TrueSource by Broadcom을 출시했습니다. 생성형 AI가 취약점 발견 및 악용을 가속화하는 가운데, 브로드컴은 검증되지 않은 자동 패치가 운영 불안정을 초래할 수 있다고 강조했습니다. 1Password의 Off-by-1 Labs에서 최근 발표한 데이터에 따르면, 평가된 6,000개의 AI 생성 패치 중 단 26%만이 애플리케이션 기능을 손상시키지 않고 취약점을 성공적으로 해결한 것으로 나타났습니다.

TrueSource는 클린룸 빌드, 업스트림 관리자와의 협업, 자동화된 저장소 스캔 및 사람의 코드 검토를 기반으로 하는 큐레이션 모델을 구축합니다.
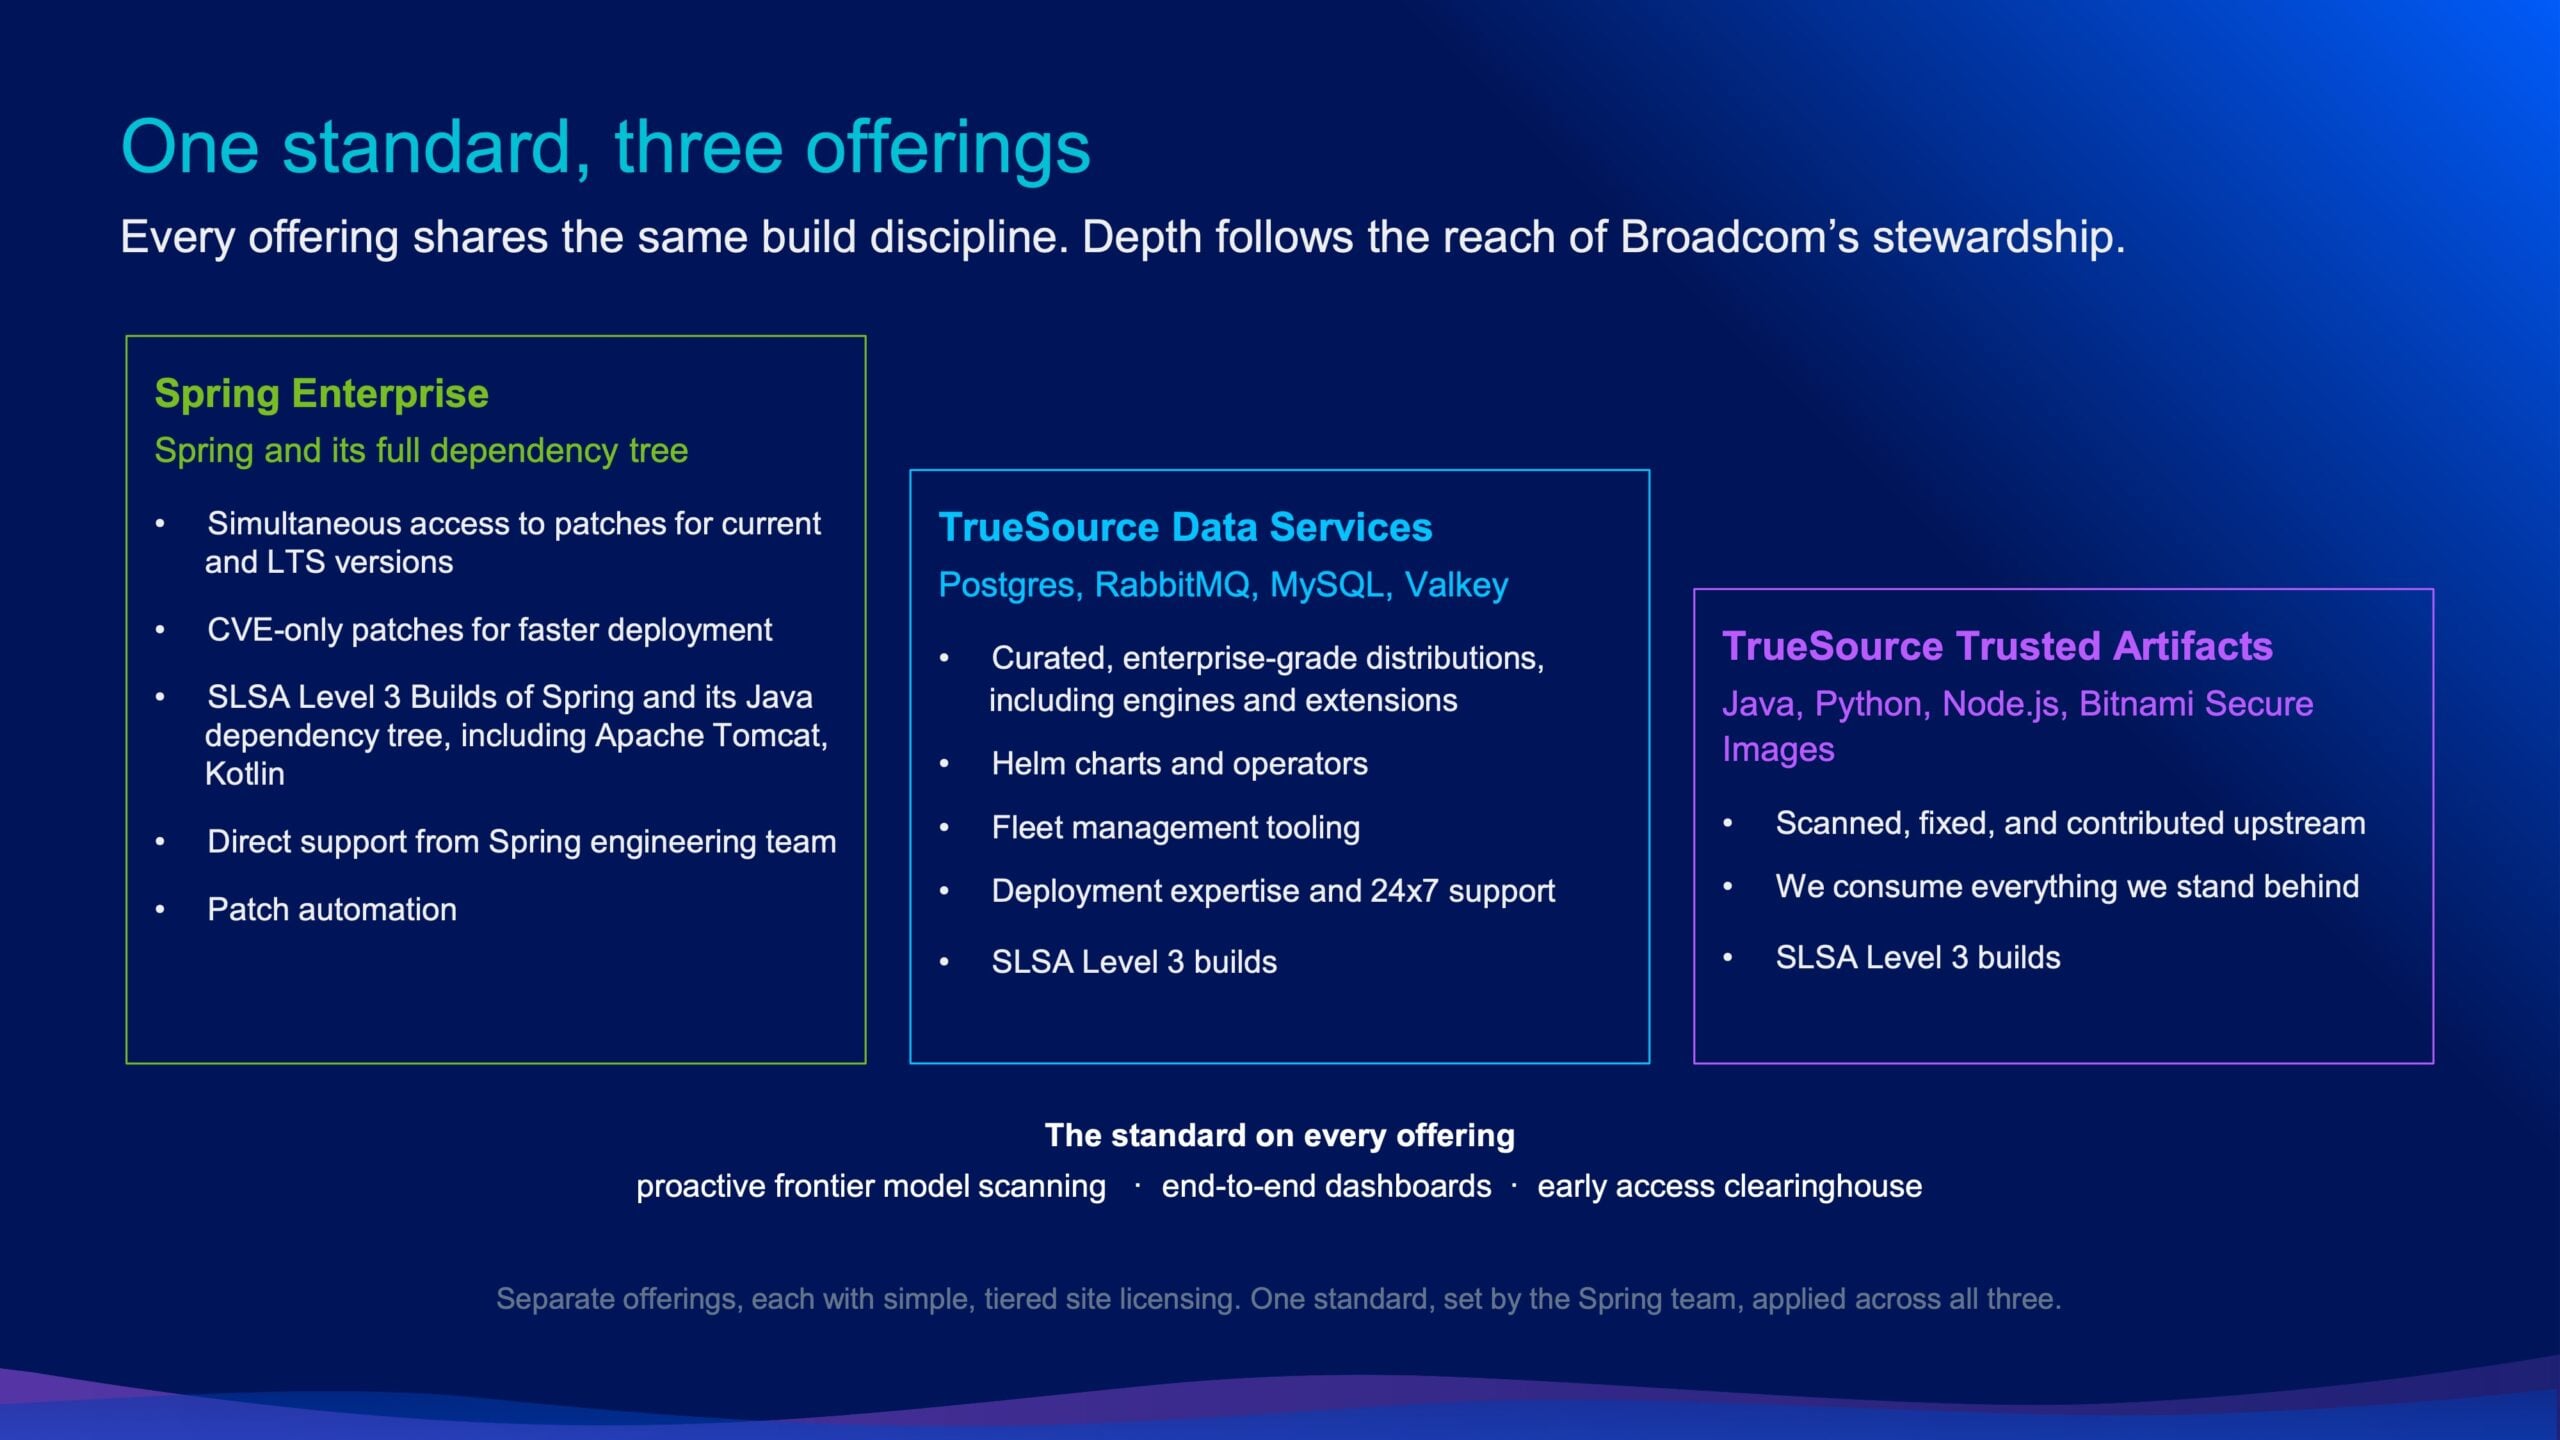
Spring Enterprise는 Spring 프레임워크의 핵심 유지 관리자가 제공하는 상업적 지원과 강화된 릴리스를 제공합니다. Broadcom 엔지니어는 최첨단 AI 모델을 활용하여 프레임워크와 그 광범위한 종속성 트리를 스캔하며, 최근 몇 달 동안 스캔 작업에 12억 개 이상의 모델 토큰을 사용했습니다. 또한 모든 수정 사항에 대해 엔지니어의 승인을 필수적으로 거칩니다. 보안 패치는 공개 CVE가 발표되기 전에 오픈 소스 및 활성 엔터프라이즈 릴리스 라인 모두에 동시에 배포됩니다. Apache Tomcat 및 Kotlin을 포함하여 5,000개 이상의 검증된 Java 라이브러리의 전체 종속성 트리를 포괄하며, 특정 Spring Boot 릴리스에 고정 및 서명됩니다. 수정 사항만 포함하는 포인트 패치를 통해 보안 팀은 대규모 프레임워크 업그레이드 없이도 중요한 CVE 수정 사항을 배포할 수 있습니다.
TrueSource Trusted Artifacts는 Java, Python 및 Node.js 생태계 전반의 라이브러리를 위한 안전하고 클린룸 수준의 SLSA 빌드 레벨 3 빌드를 제공합니다. 이 빌드는 Broadcom 소프트웨어 팀에서 검증한 엄격한 참조 아키텍처를 준수하며, 강화된 컨테이너 런타임을 제공하는 Bitnami Secure Images 카탈로그로 보완됩니다.
TrueSource Data Services는 이러한 방법론을 중요한 상태 저장 인프라로 확장하여 검증된 빌드, Helm 차트, Kubernetes 운영자, PostgreSQL, RabbitMQ, MySQL 및 Valkey 지원을 제공합니다.
라이선스 및 가용성
브로드컴은 Spring Enterprise, TrueSource Trusted Artifacts 및 TrueSource Data Services가 계층형 엔터프라이즈 사이트 라이선스 모델을 통해 즉시 이용 가능하다고 밝혔습니다. 이러한 제품은 자동화된 풀 리퀘스트 수정 도구, 영향 범위 분석 대시보드, 그리고 프로덕션 환경에서 발견된 제로데이 취약점에 대한 조기 접근 수정 파이프라인을 제공합니다.


 아마존