

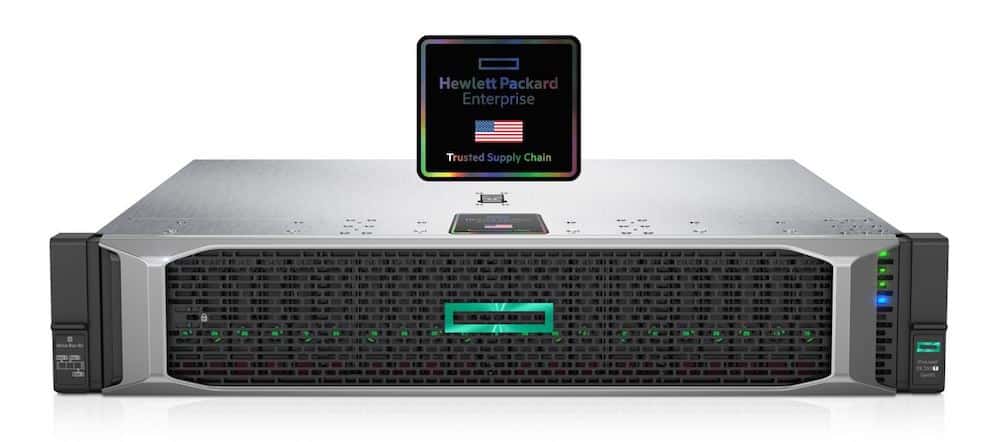
오늘 Hewlett Packard Enterprise(HPE)는 미국산 제품을 선호하는 미국 연방 및 공공 부문 고객을 위한 새로운 공급망 보안을 발표했습니다. 공급망을 위한 이 새로운 엔드투엔드 보안은 미국산 산업 표준 서버 제조를 통해 이루어집니다. 이렇게 하면 구축 중인 서버 체인을 따라 일종의 보안 손상 위험이 줄어듭니다. 서버는 오늘 시작된 HPE Trusted Supply Chain 이니셔티브의 일환으로 매우 안전한 미국 시설에 구축될 것입니다.
몇 년 전 HPE는 실리콘 "Root of Trust" 보안을 도입했습니다. 이 기능은 iLO 칩에 직접 보안을 적용하고 실리콘에 변경 불가능한 지문을 생성합니다. 펌웨어가 지문과 일치하지 않으면 서버가 부팅되지 않습니다. HPE는 서버에 국한되지 않고 Aruba의 고성능, 안정성 및 보안 유무선 네트워크 인프라 솔루션을 통해 가장 진보된 내장형 네트워크 보안을 제공합니다. 오늘날 그들은 공급망을 살펴봄으로써 보안 프로세스를 더욱 재정비하고 있습니다.
최근에 최전선으로 밀려난 공급망에는 두 가지 큰 문제가 있습니다. 하나는 Covid-19 대유행과 전 세계 여러 지역에서 다양한 비즈니스가 문을 닫고 모든 곳에서 제품 지연으로 인해 산업 전반에 걸친 대규모 중단이었습니다. 다른 하나는 장치에 있는 데이터에 백도어를 삽입하기 위해 장치에 마이크로칩을 추가하는 제XNUMX자의 악의적인 해킹 혐의였습니다. 이 두 가지 문제는 한 번의 변경으로 해결할 수 있으며 판매되는 국가에서 완전한 제품을 만들 수 있습니다.
여기 미국에서는 특히 연방, 공공 부문, 은행 및 금융 서비스, 의료 기관 전반에 걸쳐 미국 고객을 대상으로 보다 안전한 현지 생산 제품에 대한 수요가 증가했습니다. 전체 제조 프로세스가 제어되기 때문에 그 과정에서 보안이 손상될 가능성이 거의 없습니다. 이 과정을 거치는 첫 번째 제품은 HPE ProLiant DL380T 서버입니다. HPE는 또한 인적 위험 요소를 제거하기 위해 직원에 대한 검증된 배경 및 보안 검사를 구현할 것입니다.
HPE는 보안을 통해 제조 및 사용 프로세스를 넘어 제품의 전체 수명 주기 동안 보안을 확장합니다. 이는 실리콘 RoT(Root of Trust) 보안으로 돌아가 다음과 같은 이점을 제공합니다.
- UEFI 보안 부팅을 활성화하여 서버 펌웨어 보안을 운영 체제에 연결하는 새로운 강화 기능을 사용하여 손상된 운영 체제(OS)의 부팅을 방지합니다.
- 사용자 인증을 확인하기 위해 서버를 높은 보안 모드로 전환하여 공격 표면을 줄이고 XNUMX만 라인 이상의 펌웨어 코드가 유효하고 손상되지 않도록 보장합니다.
- 공장에서 서버, 하드웨어 및 펌웨어의 인벤토리 또는 "사진"을 캡처하여 무단 옵션(NICS, 드라이브) 추가 또는 악의적인 활동을 확인하는 서버 구성 잠금을 사용하여 서버 펌웨어 및 하드웨어의 변조를 방지하여 전체 보호를 제공합니다. 공급망 프로세스
- 서버 섀시에 삽입된 침입 감지 래치가 전원이 꺼진 경우에도 무단 개방을 등록할 때 공급망 프로세스 중에 서버가 열린 경우 내장된 알람 및 물리적 잠금으로 고객에게 경고합니다.
이용 가능 여부 (Availability)
HPE Trusted Supply Chain은 내년에 다른 제품을 포함하도록 확장될 예정이며 EU 고객을 위한 Make-in-Europe을 도입할 예정입니다.


 아마존