

이번 주 시애틀에서 KubeCon이 개최되어 8,000명 이상의 참석자(대기자 명단에 있는 2,000명은 참석하지 못함)가 Kubernetes에 대한 업데이트된 비전과 개발 및 고려 중인 프로젝트를 제공했습니다. 지금까지 125개의 프로젝트(Kubernetes, Prometheus 및 Envoy)가 졸업했으며 XNUMX개 정도가 인큐베이팅 중이며 샌드박스 내에서 더 많은 프로젝트가 희망적입니다. XNUMX개 이상의 이벤트 스폰서는 참석자들이 이러한 프로젝트에 대한 그들의 견해와 참여를 이해하기를 원했으며, 대부분은 단순히 Kubernetes 배포판을 제공하는 것 이상입니다. 보안은 이러한 프로젝트의 관리 및 배포뿐만 아니라 뜨거운 주제였습니다.
하지만 전통적인 기업의 관점에서 볼 때 컨테이너의 세계는 표준 IT 프로세스를 벗어나는 경우가 많기 때문에 이 대화의 대부분은 여전히 조심스럽게 보입니다. 한편, Dev/Ops 및 기타 신흥 IT 부문을 선도하는 사람들은 효율성 및 민첩한 개발 프로세스와 관련하여 컨테이너 포워드 조직이 되는 가치를 극찬합니다. 다음은 KubeCon 2018에서 가장 성숙하고 영향력 있는 뉴스를 강조하기 위해 중간 관점에서 선택한 이벤트 뉴스의 하이라이트입니다.
DigitalOcean, Kubernetes as a Service 출시

DigitalOcean은 쿠버네티스 서비스 관리가 이제 제한적으로 제공되며 내년 초에 전 세계적으로 일반 출시될 예정이라고 발표했습니다. 새로운 기능은 다음과 같습니다.
- 사용자가 클러스터를 프로비저닝, 구성 및 배포할 때 도움이 되는 가이드 구성 환경
- 개발자 도구와 쉽게 통합할 수 있고 프로그래밍 방식으로 클러스터 및 노드 설정을 만들고 업데이트하는 기능을 포함하는 개방형 API
- Kubernetes 버전 1.12.1을 포함한 확장된 버전 지원 및 곧 제공될 1.13.1 지원.
Mirantis, 최신 Mirantis 클라우드 플랫폼 출시
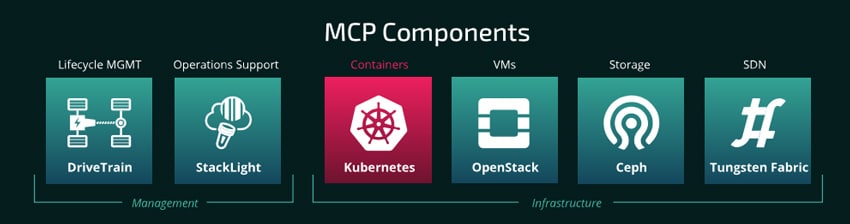
Mirantis는 온프레미스에 Kubernetes를 배포할 수 있는 새로운 기능을 갖춘 최신 버전의 Mirantis Cloud Platform(MCP)을 출시했습니다. 다른 하이라이트로는 OpenStack Queens, Kubernetes 1.11 및 OpenContrail 4.0이 있습니다.
Red Hat은 etcd에 기여합니다.
Red Hat은 Kubernetes의 핵심 구성 요소인 오픈 소스 프로젝트인 etcd에 기여한다고 발표했습니다. etcd 프로젝트의 초점은 분산 시스템의 중요한 데이터를 안전하게 저장하는 것이며 일찍부터 그 품질을 입증했습니다. Red Hat은 또한 etcd가 Cloud Native Computing Foundation(CNCF)에 채택되었다고 발표했습니다.
Pivotal, PFS(Pivotal Functions Service) 발표
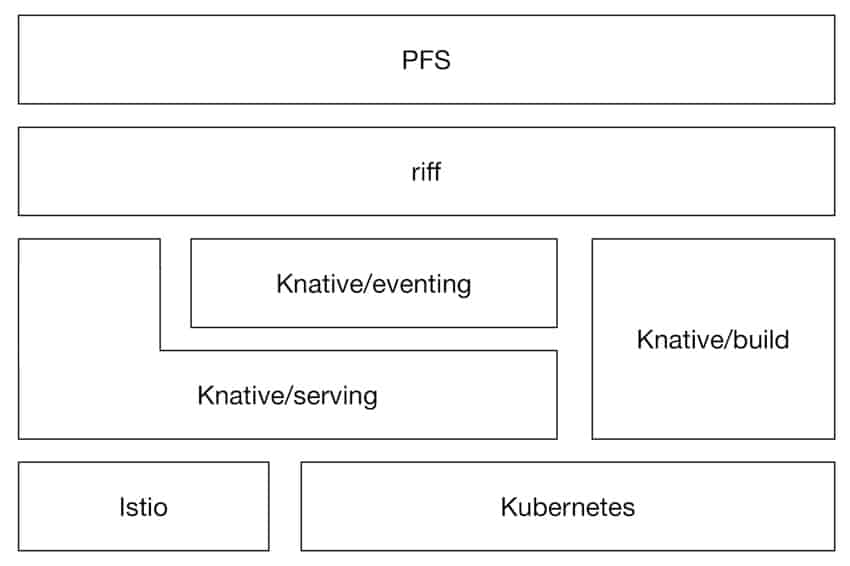
Pivotal은 프라이빗 및 퍼블릭 클라우드 모두를 위한 다중 클라우드 서비스형 기능 제품인 PFS(Pivotal Functions Service)를 발표했습니다. Pivotal은 PFS가 Knative 프로젝트의 첫 번째 상용 패키지라고 말합니다. 하이라이트는 다음과 같습니다.
- 기능 실행, 확장 및 업데이트를 위한 환경. PFS는 함수 소스 코드를 가져와 배포합니다. 함수의 이전 버전이 있는 경우 새 버전이 이를 대체하고 PFS는 롤백 시 이전 버전을 계속 사용할 수 있습니다. 소프트웨어 정의 네트워킹 계층은 중단 없이 모든 경로 조정을 처리합니다. 함수는 비활성 상태일 때 XNUMX개의 인스턴스로 축소되고 트래픽에 따라 확장됩니다. 이러한 활동 중 어느 것도 수동 개입이 필요하지 않으므로 개발자에게 진정한 서버리스로 느껴집니다.
- 구성 가능한 반응형 시스템을 활성화하는 기본 이벤트 구성 요소입니다. 함수는 이벤트에 응답합니다. 이러한 이벤트는 HTTP(S) 요청의 형태로 외부에서 올 수 있습니다. 또는 한 기능의 완료된 작업이 다른 기능을 트리거하는 이벤트일 수 있습니다. 한 함수가 우편 번호를 수정하여 고객이 제출한 우편 주소를 정리하는 경우를 생각해 보십시오. 우편 주소를 데이터베이스에 저장하는 또 다른 기능은 주소가 올바르게 형식화되었음을 알려주는 이벤트를 기다립니다. 이러한 종류의 느슨하게 결합된 관계는 동적 아키텍처의 특징입니다.
- 모든 Kubernetes 환경에 쉽게 설치할 수 있습니다. 단일 pfs 시스템 설치 명령으로 설치합니다. 오늘 PKS, GKE, 심지어 로컬 Minikube에 대한 설치 문서가 있습니다. 훨씬 더 많은 Kubernetes 대상(예: Azure Kubernetes Service 및 PKS Cloud)이 진행 중입니다!
- 기능을 일관되고 안전하게 패키징하는 빌드팩. 개발자는 복잡한 기능 패키징 루틴에 얽매이지 않고 비즈니스 로직을 작성하기를 원합니다. PFS를 사용하면 종속성을 감지하고 함수를 실행 가능한 아티팩트로 자동으로 빌드하는 Cloud Native Buildpack에 구워졌습니다. 개발자는 빌드팩과 상호 작용하지 않습니다. 소스 코드를 가리키는 pfs function create 명령을 실행하기만 하면 됩니다. 그러나 빌드팩은 보안에 민감한 운영자를 위한 게임 체인저입니다. 빌드팩에 적용된 계층화된 접근 방식으로 인해 기능 자체에 영향을 주지 않고 이미지를 투명하게 패치할 수 있습니다.
Twistlock 릴리스 버전 18.11
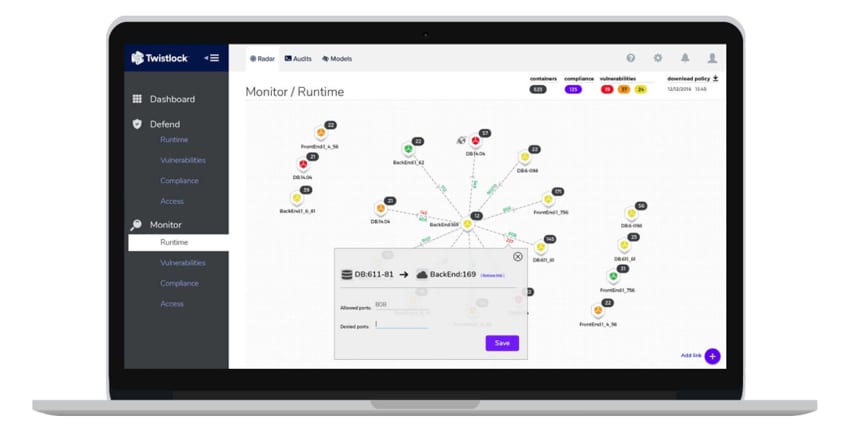
Twistlock은 최신 버전인 Twistlock 18.11을 출시했습니다. 이 업데이트는 Kubernetes를 위한 보안 가상화, Istio를 위한 보안 구성 검사를 도입하고 고객이 클라우드 네이티브 서비스를 쉽게 검색하여 하이브리드 환경에서 위협으로부터 보호할 수 있도록 합니다. Twistlock 18.11의 추가 개선 사항은 다음과 같습니다.
- 새로운 모니터링 및 경고 제공자: 고객은 모니터링을 위해 Prometheus를 사용하여 Twistlock 데이터를 기반으로 높은 수준의 대시보드와 같은 통계를 작성할 수 있습니다. 새로운 알림 공급자에는 PagerDuty, 일반 웹후크, AWS Security Hub, IBM Security Advisor 및 stdout에 대한 로깅이 포함됩니다.
- Pivotal에 대한 확장된 지원: 이제 Pivotal 고객은 Pivotal 네트워크의 타일에서 클릭 한 번으로 PCF(Pivotal Cloud Foundry)의 Pivotal 애플리케이션 서비스를 통해 위협으로부터 애플리케이션을 보호할 수 있습니다.
- 대시보드 UX 개선: Twistlock의 자동 생성 레이더 보기는 이제 제품의 기본 인터페이스입니다. 이 중앙 보기는 고객의 전체 클라우드 네이티브 환경의 애플리케이션 토폴로지, 위험 및 규정 준수 상태에 대한 통찰력을 한 눈에 제공합니다.
- Kubernetes 서비스 토큰 모니터링: Radar에 통합되어 클러스터의 모든 리소스와 연결된 모든 서비스 계정을 쉽게 볼 수 있습니다. 각 계정에 대해 Twistlock은 액세스 권한이 있는 리소스와 각 계정에 대한 액세스 수준을 설명하는 자세한 메타데이터를 표시합니다.
- CaaS 및 Serverless Defenders에 대한 개선 사항: AWS Fargate Defender v2는 CNAF 지원 및 공통 데이터 스트림 알림을 제공하는 Fargate용 최초의 WAF입니다. Serverless Defender v2는 이제 발신 연결을 차단합니다. 둘 다 이제 Incident Explorer와 통합됩니다.
- 향상된 Credential Manager 제품 전반에 걸친 중앙의 Credential Manager를 통해 외부 서비스용 계정과 키를 안전하게 저장하고 재사용할 수 있습니다.
Instana, Kubernetes 모니터링 솔루션 강화
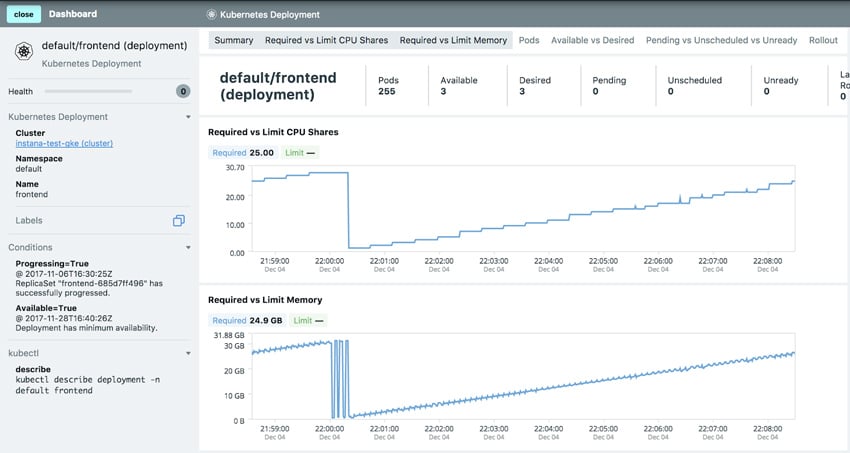
Instana는 컨테이너화된 애플리케이션을 위한 애플리케이션 모니터링 솔루션을 더욱 강화했다고 발표했습니다. 새로운 기능을 통해 사용자는 특정 애플리케이션 구성 요소에서 모든 성능 메트릭 및 추적을 분석할 수 있습니다. 이 솔루션은 애플리케이션 모니터링 수명 주기의 모든 단계를 자동화하여 Kubernetes 성능을 보장합니다.
뉴렐릭, 쿠버네티스 클러스터 익스플로러 소개
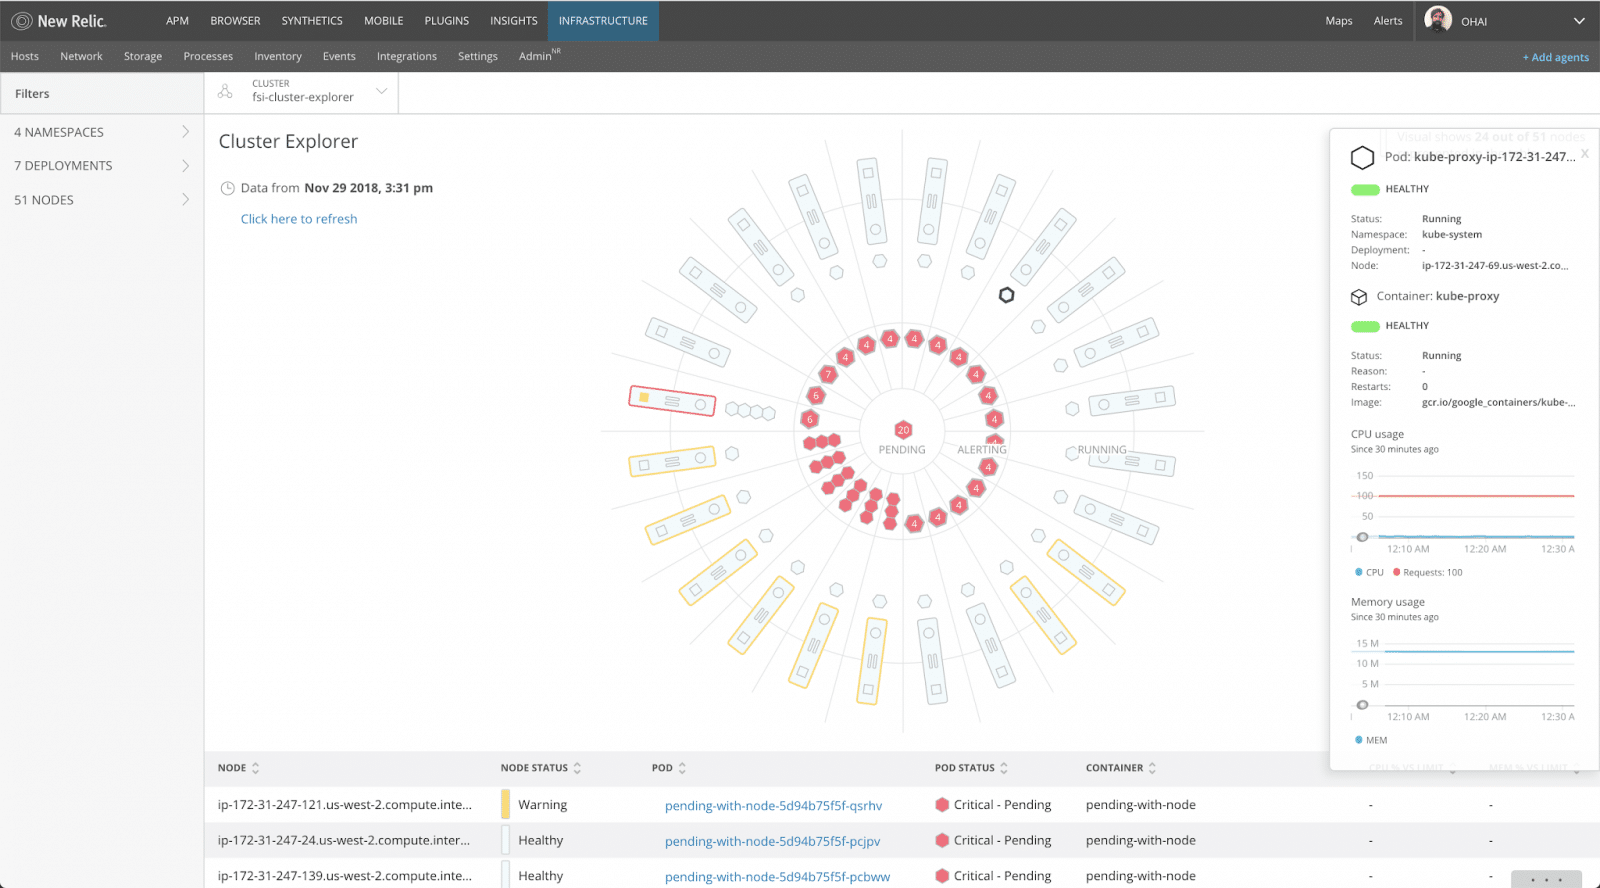
New Relic Inc.는 DevOps 팀이 복잡한 Kubernetes 환경의 상태와 성능을 이해하기 위한 솔루션인 Kubernetes Cluster Explorer를 발표했습니다. 주요 기능은 다음과 같습니다.
- 전체 그림을 이해하기 위한 통합 보기 – Cluster Explorer는 Kubernetes 클러스터 전반의 인프라, 애플리케이션 및 서비스에 대한 통합 보기를 제공하므로 고객은 단일 컨테이너를 검사하거나 확장하여 전체 클러스터의 배포를 탐색할 수 있습니다.
- 근본 원인을 신속하게 찾기 위한 고급 필터링 - DevOps 팀은 컨테이너, 팟(Pod), 노드, 배포, 네임스페이스 및 레이블과 같이 관심 있는 개체를 쉽게 드릴다운하고 애플리케이션 및 인프라 메트릭에 액세스하여 복잡하고 분산된 데이터 사이의 점을 연결할 수 있습니다. 시스템.
- 즉각적인 가치 제공 – New Relic의 SaaS 플랫폼은 Kubernetes 에이전트가 배포되는 즉시 가치를 제공합니다. 프로비저닝, 보호 또는 실행할 인프라가 없습니다. DevOps 팀은 모니터링 솔루션을 계측하고 구축하는 것이 아니라 고객을 위한 소프트웨어 제공에 집중할 수 있습니다.
- 모든 클라우드 또는 온프레미스에서 쉽게 시작 – New Relic Kubernetes 모니터링은 모든 주요 클라우드 플랫폼 및 온프레미스 환경과 호환되므로 팀은 컨테이너가 배포된 위치에 관계없이 Kubernetes 워크로드를 관찰할 수 있습니다.
루크 발표 v0.9.0
Rook은 안정적인 Ceph 지원 및 Cassandra, NFS 및 Nexenta EdgeFS를 포함한 추가 스토리지 솔루션을 지원하는 v0.9.0을 출시했습니다. Ceph가 안정적이면 다음과 같은 이점이 있습니다.
- 동적으로 프로비저닝된 스토리지를 제공하는 새로운 Ceph 중심 CSI 플러그인.
- 새로운 Ceph 버전은 Rook 운영자(Mimic 및 Nautilus)가 배포할 수 있으며 버전 간 자동 업그레이드에 대한 초기 지원이 있습니다.
- ceph-volume 도구를 활용하여 다양한 스토리지 유형을 보다 강력하게 지원


 아마존