

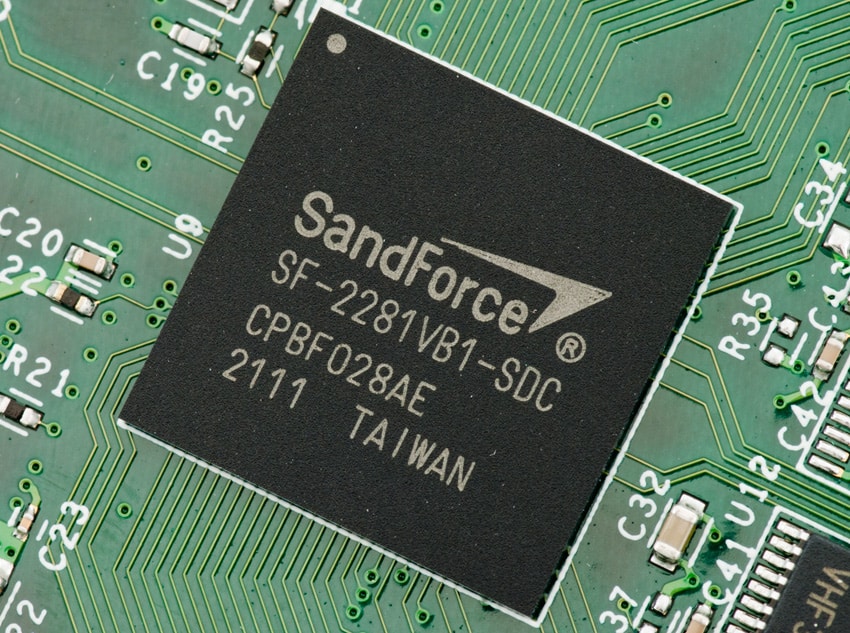
인텔은 오늘 오후 자사의 인텔 SSD 520이 AES 256비트 암호화에서 AES 128비트 암호화로 사양이 변경된다고 발표함으로써 SSD 세계에 약간의 냉기를 보냈습니다. 결과적으로 이 문제는 모든 SandForce SF-2000 시리즈 컨트롤러(SF-2200 소비자 및 SF-2500 엔터프라이즈 컨트롤러)에 영향을 미치며 SandForce 컨트롤러를 사용하는 모든 제조업체의 사양 변경 발표가 출시되고 있습니다. 대부분의 사용자에게 변경 사항은 문제가 되지 않습니다. NSA(National Security Agency)는 여전히 AES 128비트 암호화를 비밀 분류에 적합하도록 규정하고 있으며 여기서 일급 비밀에는 256비트 암호화가 필요합니다.
AES 문제는 어떻게 발생했습니까?
SandForce 128세대 SSD 컨트롤러는 256비트 암호화를 사용했으며, 현재 256세대 라인에서 최대 2000비트 암호화는 더 까다로운 사용자를 위해 보안을 강화하기 위한 점진적인 업데이트에 가깝습니다. 그러나 문제가 있습니다. 전 세계 일부 정부에서는 128비트 암호화 장치를 해당 국가에 판매하는 것을 허용하지 않습니다. 결과적으로 SandForce는 SF-256 제품군 프로세서의 두 가지 버전, 즉 XNUMX비트 암호화와 XNUMX비트 암호화 버전을 만들어야 했습니다.
계획된 컨트롤러 분석 연구 중에 SandForce는 모든 SF-2000 컨트롤러가 128비트 암호화를 나타내는 문제를 발견했습니다. 이 문제는 회선에 대한 암호화 설정이 단순히 잘못된 방식을 따라 구성 문제로 다시 추적되는 것으로 보입니다.
AES 문제는 어떻게 해결됩니까?
SandForce는 의도한 대로 256비트 암호화를 가능하게 하는 새로운 컨트롤러 및 펌웨어 빌드를 이미 작업하고 있습니다. 불행히도 시장에는 현재 SSD에 대한 업그레이드 경로가 없으며 더 높은 수준의 보안 암호화를 가능하게 하려면 새로운 컨트롤러가 필요합니다. 그러나 SandForce는 수정 일정을 발표하지 않았습니다.
이것이 나에게 영향을 줍니까?
당신이 질문을 하고 있다면 아마도 그렇지 않을 것입니다. 당신이 정부 고객이라면 당신은 이미 문제에 대해 알고 있고 그에 따라 조정했을 것입니다.
무엇 향후 계획?
Intel과 Kingston은 이미 "사양표 업데이트"를 발표했으며 다른 모든 SandForce 구매자는 가까운 시일 내에 이를 따를 것입니다. 우려 사항은 각 SSD 제조업체를 통해 전달되어야 하며 공식 정책이 결정되는 동안 사양 시트 변경은 새 하드웨어를 사용할 수 있을 때 교체 드라이브를 보증하는 중요한 변경으로 볼 수 있습니다. 우리는 법률 전문가는 아니지만 불가피한 집단 소송이 제기되면 LSI SandForce가 왜 이 문제를 발견하는 데 XNUMX년 반이 걸렸는지에 대해 자세히 설명해야 할 것 같습니다.



 아마존