

웨스턴 디지털은 최신 Ultrastar UltraSMR 하드 디스크 드라이브에 양자 후 암호화(PQC) 지원을 발표했습니다. 이는 NIST(미국 국립표준기술연구소) 승인 양자 내성 알고리즘을 실제 스토리지 하드웨어에 적용한 최초의 사례 중 하나입니다. 새로운 드라이브는 현재 여러 하이퍼스케일 고객사를 대상으로 인증 테스트를 진행 중이며, 클라우드 및 AI 인프라 운영사들은 스토리지 계층에서의 장기적인 암호화 복원력을 평가하기 시작했습니다.
이 회사는 이번 조치가 데이터 영속성이 컴퓨팅 성능만큼 중요해지는 AI 인프라의 변화하는 특성에 대한 대응이라고 설명합니다. 학습, 추론 및 분석 워크로드를 지원하는 대규모 AI 데이터 레이크는 향후 수년간 서비스될 것으로 예상되며, 이는 미래의 양자 컴퓨팅 기반 공격과 관련된 새로운 보안 문제를 야기할 것입니다.
웨스턴 디지털은 새로운 구현 방식이 저장된 데이터를 암호화하는 것보다는 디바이스의 신뢰 루트, 펌웨어 무결성 및 암호화 키 관리를 보호하는 데 중점을 둔다고 밝혔습니다. 이는 "지금 수집하고 나중에 복호화하는"(HNDL) 공격과 같은 미래의 위협으로부터 스토리지 인프라를 강화하기 위한 것입니다. HNDL 공격은 현재 수집된 암호화된 데이터가 충분히 강력한 양자 시스템이 등장하면 복호화될 수 있는 공격 방식입니다.
장기 수명 주기 인프라는 양자 위험을 초래합니다
기업용 HDD 인프라는 종종 5년 이상 유지되는데, 이 기간이 암호학적으로 중요한 양자 컴퓨팅 시스템의 등장 시기와 겹칠 가능성이 있습니다. 이처럼 긴 서비스 기간은 RSA 및 ECC와 같은 기존 공개 키 암호화 방식에만 의존하는 스토리지 플랫폼에 취약점을 초래합니다.
Western Digital은 펌웨어 수준 공격이 최신 스토리지 환경에서 점점 더 큰 문제로 대두되고 있다고 지적했습니다. 이론적으로 고도화된 양자 컴퓨팅 공격자는 펌웨어 서명을 위조하거나 신뢰 체인을 손상시켜 악성 펌웨어 업데이트가 합법적인 것처럼 위장할 수 있습니다. 인프라 운영자가 스토리지 관리 및 원격 서비스를 점점 더 자동화함에 따라 신뢰할 수 있는 펌웨어 검증을 유지하는 것이 매우 중요해지고 있습니다.
PQC 구현 세부 정보
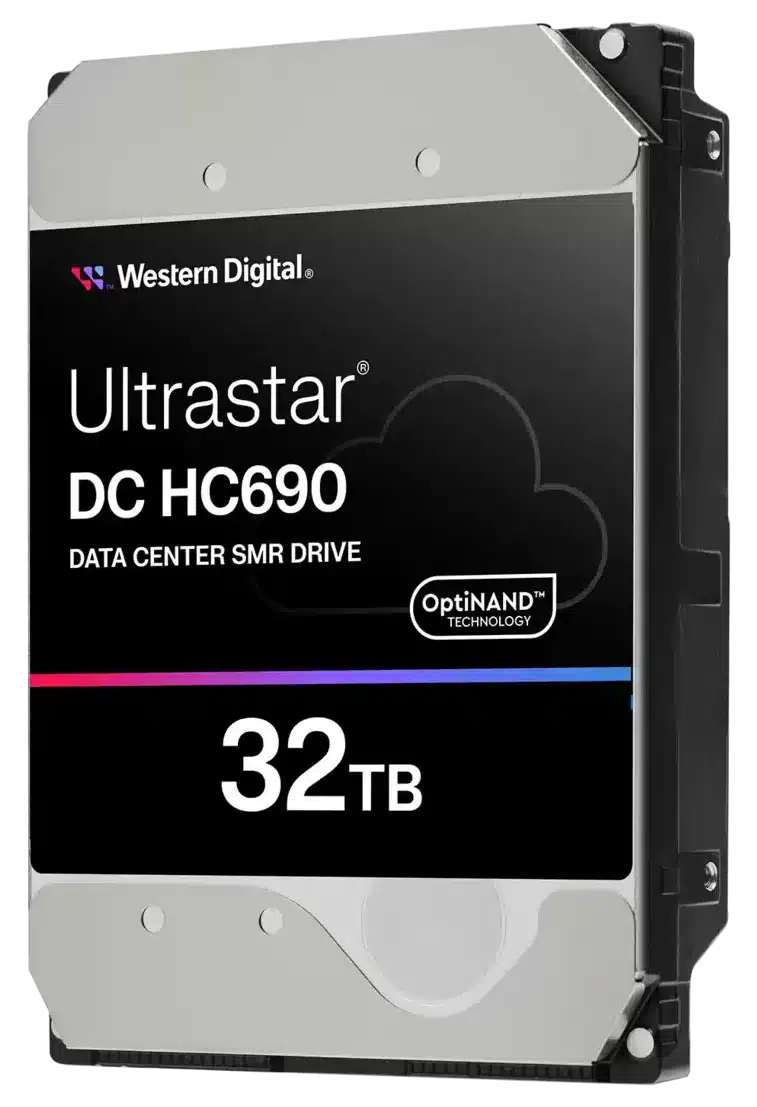
웨스턴 디지털은 자사의 PQC(제품 품질 관리) 기능을 Ultrastar DC HC6100 UltraSMR 플랫폼에서 처음으로 선보입니다. 웨스턴 디지털은 이 기능이 제조, 배포 및 현장 서비스 워크플로 전반에 걸쳐 디바이스 신뢰 체인을 강화하도록 설계되었다고 밝혔습니다.
이 구현에서는 높은 수준의 코드 서명을 위해 CRYSTALS-Dilithium에서 파생된 NIST FIPS 204 표준 알고리즘인 ML-DSA-87을 사용합니다. 또한 Western Digital은 기존 인프라와의 호환성을 유지하면서 양자 컴퓨팅 공격에 대한 방어력을 강화하기 위해 ML-DSA-87과 RSA-3072를 결합한 이중 서명 모델을 사용합니다.
또한, 해당 회사는 키 발급, 수명 주기 관리 및 순환을 지원하기 위해 PQC(공개 품질 인증) 기능을 갖춘 PKI(공개 키 인프라) 및 HSM(하드웨어 보안 모듈) 워크플로우를 구축했습니다. 운영상의 안전장치로는 롤백 보호 및 이중 서명 지원이 포함되어 있어 기존 기업 워크플로우를 방해하지 않고 다양한 하드웨어 환경에 걸쳐 배포를 간소화할 수 있습니다.
웨스턴 디지털의 CTO 겸 수석 부사장인 샤오둥 "칼" 체 박사는 양자 컴퓨팅 개발 속도가 빨라짐에 따라 특히 장기간 보관되고 가치가 점점 높아지는 데이터 세트를 관리하는 AI 기반 환경을 위한 최신 인프라 보안 모델에 대한 필요성이 커지고 있다고 말했습니다. 그는 또한 웨스턴 디지털의 구현이 NIST 지침 및 CNSA 2.0 권고안을 포함한 새로운 표준 제정 노력과 일치한다고 덧붙였습니다.
Western Digital은 하이퍼스케일 및 엔터프라이즈 환경에서 양자 보안 인프라 요구 사항이 더욱 보편화됨에 따라 향후 더 많은 엔터프라이즈 HDD 제품군으로 PQC 지원을 확대할 예정입니다.


 아마존