

Tijdens VMware Explore introduceerde Broadcom uitgebreide beveiligings-, identiteits- en open-source oplossingen voor de toeleveringsketen, speciaal ontworpen voor AI-implementaties binnen bedrijven. Naarmate organisaties overstappen van statische modelbevraging naar autonome agentarchitecturen, maken workloads steeds vaker gebruik van opkomende communicatieprotocollen zoals het Model Context Protocol (MCP) en agent-to-agent (A2A) netwerken. Deze gedistribueerde frameworks creëren nieuwe aanvalsoppervlakken voor autonome agents, tools, bedrijfsdatastore en grote taalmodellen (LLM's).
Om deze kwetsbaarheden aan te pakken, implementeert Broadcom een geïntegreerde verdedigingsarchitectuur voor drie kernproducten: Broadcom AgentMinder, VMware vDefend en VMware Avi Load Balancer. Daarnaast kondigde het bedrijf TrueSource by Broadcom aan, een commercieel programma dat cryptografisch geverifieerde en door mensen gevalideerde open-source runtime-omgevingen en datadiensten levert om risico's in de softwareleveringsketen te beperken.
Agentic Zero Trust en laterale verdediging via VMware vDefend
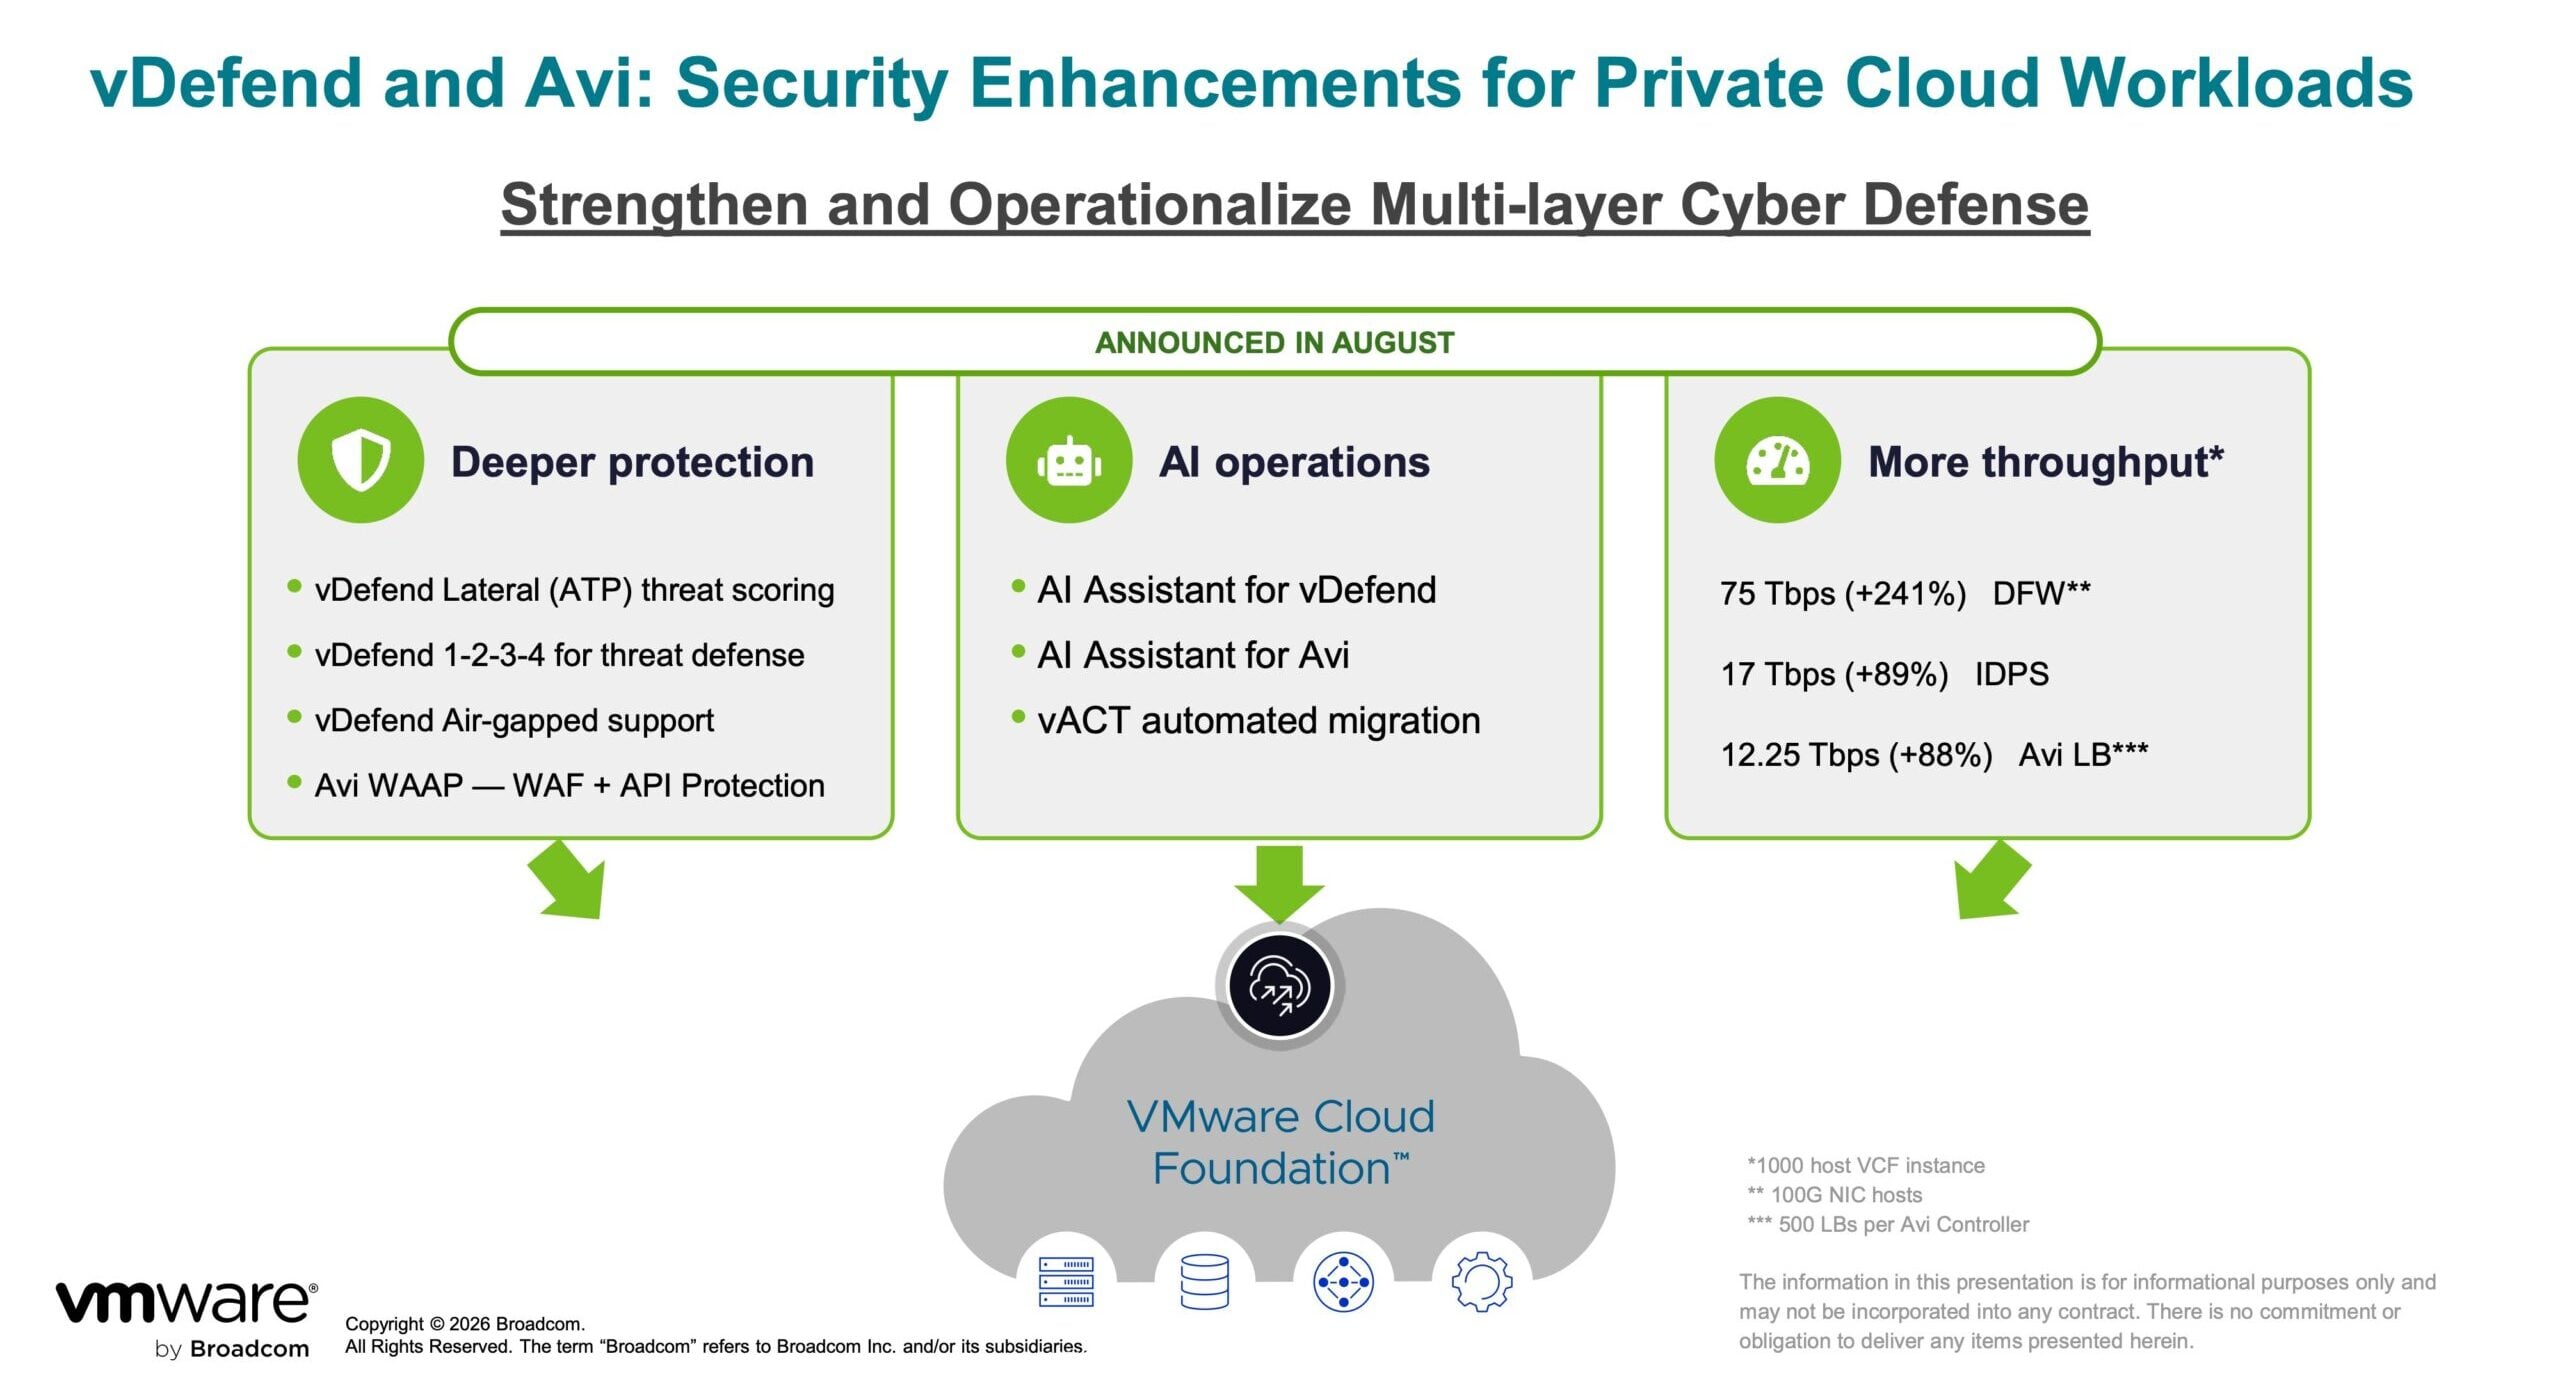
Binnen VMware Cloud Foundation (VCF) breidt VMware vDefend Zero Trust-microsegmentatie op hypervisor-niveau uit naar AI-verkeer van agenten. Naarmate autonome workflows verschillende infrastructuurlagen met elkaar verbinden, voert vDefend continue inspectie van het netwerkverkeer uit om automatisch actieve componenten van agenten te detecteren en in kaart te brengen, waaronder MCP-servers, backend LLM-eindpunten, operationele tools en verbonden datastores.

Deze continue zichtbaarheid maakt de geautomatiseerde detectie van verborgen AI-implementaties en ongeautoriseerde inferentieaanroepen in de gehele private cloudinfrastructuur mogelijk. Om de snelle verspreiding van softwarekwetsbaarheden tegen te gaan, integreert vDefend een agentische AI-pipeline die automatisch, op machinesnelheid, signatures genereert voor inbraakdetectie en -preventie (IDPS). Deze signatures zorgen voor gedistribueerde virtuele patching in het cluster, waardoor workloads en hostomgevingen worden beschermd zonder dat onmiddellijke applicatie-refactoring of operationele downtime nodig is.
Beveiliging op applicatielaagniveau met VMware Avi Load Balancer
VMware Avi Load Balancer functioneert als een ingress- en verkeersbeheerplatform dat is geïntegreerd met Kubernetes en VMware vSphere Kubernetes Service (VKS). Het biedt een AI-gestuurde webapplicatie-firewall (WAF) en API-bescherming (WAAP). Avi is schaalbaar voor multi-terabit doorvoer in elastische omgevingen en inspecteert de inhoud van payloads om misbruik van agents en tools te voorkomen.

Het platform monitort transacties tussen agents en MCP-tools en blokkeert kwaadaardige uitvoeringsvectoren zoals remote code execution (RCE), command injection en het uploaden van schadelijke bestanden. Door basiscommunicatiepatronen tussen agents, modellen en tools te profileren, identificeert Avi zero-day-anomalieën en isoleert het malafide sessies in realtime. Daarnaast past de load balancer beveiligingsmaatregelen ter voorkoming van gegevensverlies toe op uitgaande verkeersstromen, waardoor de ongeautoriseerde exfiltratie van gevoelige API-tokens, cryptografische referenties, persoonsgegevens (PII) en interne financiële gegevens wordt voorkomen.
Autonoom agentbeheer via Broadcom AgentMinder
Broadcom heeft AgentMinder onthuld, een speciaal ontworpen besturingsvlak voor autonome AI-agenten tijdens hun overgang van tekstgeneratie naar actieve uitvoering van bedrijfsprocessen. AgentMinder behandelt elke ingezette agent als een bedrijfsbrede identiteit en koppelt de uitvoeringsscope aan een gedefinieerde missie, expliciet toegestane intenties, goedgekeurde tools en geautoriseerde resourcegrenzen.

Beleidshandhaving vindt plaats via een cloud-native runtime gateway die de uitvoeringscontext evalueert en de identiteit van de agent, de autorisatie van de tool, de opgegeven intentie en de beoogde gegevensbronnen vóór elke aanroep verifieert. Om te voldoen aan de bedrijfsnormen voor compliance en beveiliging, integreert AgentMinder met OpenTelemetry. Dit framework registreert machineleesbare auditlogboeken voor elke interactie met een agent, waardoor een verifieerbare bewijsketen wordt gecreëerd, operationele telemetriegegevens worden blootgelegd en geautomatiseerde anomaliedetectie mogelijk wordt in complexe workflows met meerdere agenten.

TrueSource beveiligt de toeleveringsketen van open-source software.
Naast infrastructuurbeveiliging lanceerde Broadcom TrueSource by Broadcom om systemische risico's in de open-source toeleveringsketen van bedrijven aan te pakken. Met generatieve AI die de ontdekking en exploitatie van kwetsbaarheden versnelt, benadrukte Broadcom dat niet-geverifieerde geautomatiseerde patches operationele instabiliteit introduceren. Recente gegevens van 1Password's Off-by-1 Labs toonden aan dat slechts 26 procent van de 6,000 geëvalueerde AI-gegenereerde patches de kwetsbaarheden succesvol oploste zonder de functionaliteit van de applicatie te verstoren.

TrueSource hanteert een curatiemodel gebaseerd op cleanroom-builds, samenwerking met upstream-maintainers, geautomatiseerde repository-scans en handmatige codebeoordeling:
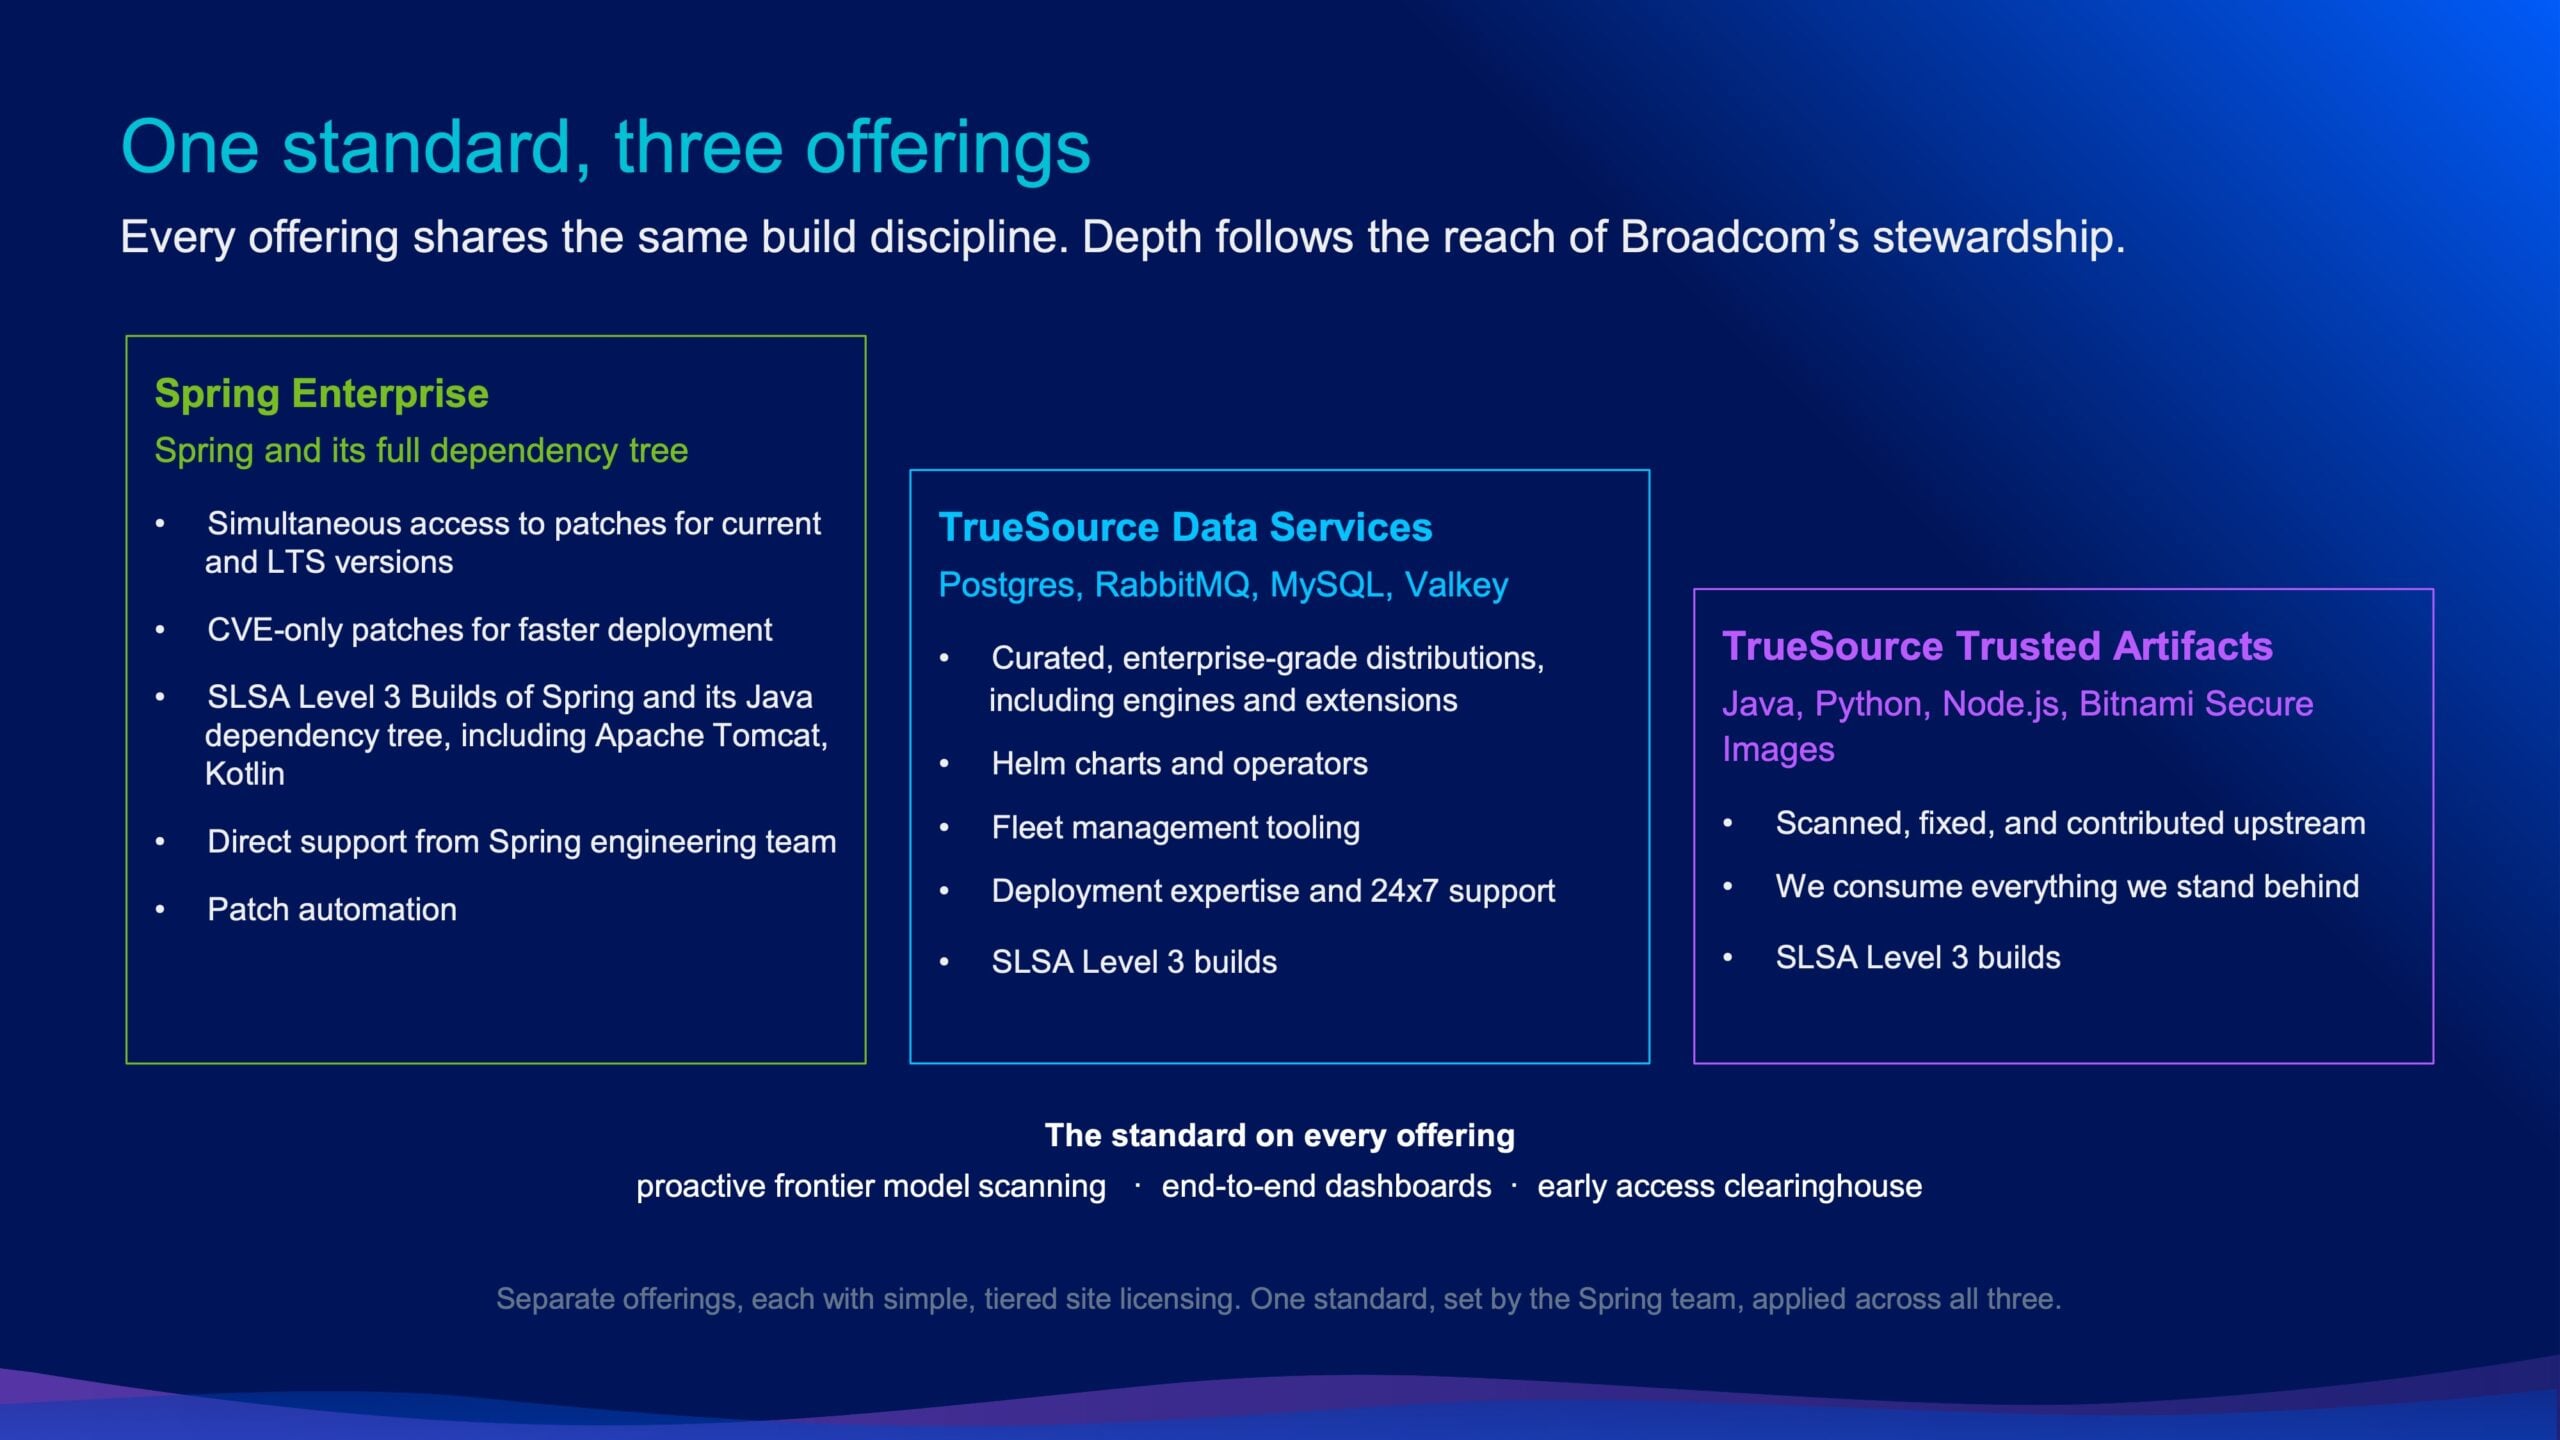
Spring Enterprise biedt commerciële ondersteuning en geharde releases van de kernbeheerders van het Spring-framework. De engineers van Broadcom gebruiken geavanceerde AI-modellen om het framework en de bredere afhankelijkheidsstructuur te scannen. De afgelopen maanden zijn daarbij meer dan 12 miljard modeltokens gebruikt voor scans, terwijl elke fix verplicht door menselijke engineers moet worden goedgekeurd. Beveiligingspatches worden gelijktijdig uitgebracht voor zowel open-source als actieve enterprise-releases, vóórdat een CVE openbaar wordt gemaakt. De dekking omvat de volledige afhankelijkheidsstructuur van meer dan 5,000 geverifieerde Java-bibliotheken, waaronder Apache Tomcat en Kotlin, die zijn vastgelegd en ondertekend voor specifieke Spring Boot-releases. Puntpatches die alleen de oplossing bevatten, stellen beveiligingsteams in staat om kritieke CVE-fixes te implementeren zonder dat grotere framework-upgrades nodig zijn.
TrueSource Trusted Artifacts levert veilige, cleanroom SLSA Build Level 3-builds voor libraries binnen de Java-, Python- en Node.js-ecosystemen. De curatie voldoet aan strikte referentiearchitecturen die zijn gecontroleerd door de softwareteams van Broadcom en wordt aangevuld door de Bitnami Secure Images-catalogus, die geharde container-runtimes biedt.
TrueSource Data Services breidt deze methodologie uit naar kritieke, stateful infrastructuren en biedt gevalideerde builds, Helm-grafieken, Kubernetes-operators en ondersteuning voor PostgreSQL, RabbitMQ, MySQL en Valkey.
Licenties en beschikbaarheid
Broadcom heeft aangegeven dat Spring Enterprise, TrueSource Trusted Artifacts en TrueSource Data Services direct beschikbaar zijn onder gelaagde licentiemodellen voor bedrijven. Deze oplossingen bieden geautomatiseerde tools voor het oplossen van beveiligingsproblemen via pull-requests, dashboards voor impactanalyse en pipelines voor het vroegtijdig implementeren van herstelmaatregelen voor zero-day kwetsbaarheden die in productieomgevingen worden ontdekt.


 Amazon