

Recente onderzoeken tonen aan dat gegevensbeveiliging een van de grootste zorgen is onder leidinggevenden en topfunctionarissen van de overheid. Gegevensbeveiliging is een nogal algemene term en betekent voor verschillende mensen verschillende dingen, maar iedereen is het erover eens dat het in de meest basale vorm betekent dat gegevens worden beschermd tegen ongewenste acties van onbevoegde gebruikers. De gegevens die moeten worden beschermd, variëren van gegevens die zijn opgeslagen op een sociale netwerksite tot uiterst geheime informatie over mensen en projecten die zijn opgeslagen in een overheidsdatacenter. De gevolgen van het vrijgeven van deze gegevens variëren van het enigszins in verlegenheid brengen van mensen tot, in het geval van uiterst geheime overheidsgegevens, het in gevaar brengen van mensen.
In de afgelopen paar jaar hebben we een toename gezien van het aantal inbreuken op de gegevensbeveiliging en we zijn getuige geweest van de zeer reële gevolgen van deze inbreuken. Er zijn topmedewerkers ontslagen, er zijn enorme boetes opgelegd aan bedrijven, de aandelenkoersen zijn gedaald en mensen beginnen te twijfelen aan ons vermogen om de aan ons toevertrouwde informatie te beschermen.
Het probleem van het vrijgeven van gegevens is zo groot dat de Europese Unie (EU) een hard standpunt heeft ingenomen over de bescherming van iemands gegevens en de Algemene Verordening Gegevensbescherming (AVG) heeft aangenomen, die zeer ernstige gevolgen heeft voor het vrijgeven van persoonlijke gegevens. gegevens, ongeacht of deze zijn vrijgegeven door een kwaadwillige inbreuk op de beveiliging of per ongeluk.
We hebben veel technieken en beleidsregels om te proberen snode pogingen om toegang te krijgen tot gegevens te stoppen, maar de realiteit is dat een groot percentage van de gegevensbeveiligingsproblemen per ongeluk is ontstaan. Deze variëren van een opslagsysteem waarop niet het juiste beveiligingsbeleid en de juiste tools zijn geïmplementeerd tot apparaten waarvan de gegevens niet correct zijn verwijderd. De branche heeft een term bedacht om gegevens te beschrijven die veilig zouden moeten zijn, maar die op een onveilig apparaat zijn geplaatst; gegevensverspilling.
Verschillende situaties kunnen leiden tot het lekken van gegevens: er zijn voor de hand liggende situaties, zoals een bestand dat naar een niet-geautoriseerde locatie wordt verplaatst of een e-mail die naar de verkeerde persoon wordt gestuurd. Je zou denken dat je het bestand zou kunnen verwijderen en het probleem zou zijn opgelost. De realiteit is echter dat het veel problematischer is en veel moeilijker te beheersen als het eenmaal is opgetreden.
Het probleem met het verwijderen van een bestand is dat de gegevens niet daadwerkelijk van de schijf worden verwijderd; het verwijdert alleen de naam die is gekoppeld aan de locatie van de gegevens. Een grove vereenvoudiging hiervan zou zijn om naar een boekwinkel te gaan en de omslag van een boek te verwijderen, terwijl de rest van het boek op de plank blijft staan. De informatie in het boek blijft beschikbaar; het zal gewoon een beetje moeilijker te vinden zijn. In de loop der jaren zijn er verschillende programma's en technieken ontwikkeld waarmee u bestanden kunt recreëren op basis van de gegevens die zijn achtergelaten op het apparaat waarop deze zijn opgeslagen. Hierdoor kunnen ongeautoriseerde gebruikers gegevens herstellen en ongewenste acties uitvoeren met die gegevens nadat deze zijn "verwijderd".
Er zijn programma's ontworpen om de daadwerkelijke gegevens op het apparaat te overschrijven, maar het complicerende is dat op flash gebaseerde apparaten (SAS en NVMe SSD's) heel anders zijn dan traditionele harde schijven als het gaat om het verwijderen van gegevens. Terwijl een harde schijf gegevens kan overschrijven, kunnen flash-apparaten geen gegevens overschrijven - ze moeten de oude gegevens wissen voordat er nieuwe gegevens naar kunnen worden geschreven. Het proces van het wissen van gegevens op een flash-apparaat kost relatief veel tijd en dus, in plaats van te wachten tot de wisbewerking plaatsvindt, zal een flash-apparaat de "gewiste" gegevens gewoon aan de kant schuiven en vervolgens opportunistisch wissen tijdens het wissen. slappe tijden. Hierdoor kunnen flash-apparaten hun schrijfsnelheid behouden tijdens normale bewerkingen. Dit kan problematisch zijn wanneer u probeert een bestand echt van een flash-apparaat te verwijderen, aangezien het wissen mogelijk niet heeft plaatsgevonden en de gegevens zich mogelijk nog op het flash-apparaat bevinden.
De reconstructie van gegevens uit "verwijderde" bestanden is geen theoretisch concept; in 2016 werd een onderzoek uitgevoerd door gebruikte schijven te kopen die van eBay en Craigslist waren gekocht. Uit dit onderzoek bleek dat op 2/3 van de tweedehands schijven die ze hadden verworven, herstelbare informatie stond, waaronder namen en burgerservicenummers. Er zijn verschillende overheids- en industriële normen om ervoor te zorgen dat de gegevens op een opslagapparaat volledig onleesbaar zijn. De meest gebruikelijke hiervan is om meerdere overschrijvingen uit te voeren van de fysieke locatie op het apparaat waar gegevens zijn geschreven. Het overschrijven van apparaten met een grote capaciteit is tijdrovend en als een deel van een apparaat niet kan worden overschreven, moet het hele apparaat worden vernietigd.
In sommige gevallen moesten IT-afdelingen, nadat datalekkage was ontdekt, het opslagsysteem weghalen om de dreiging van het vrijgeven van de data te evalueren. Het kan dagen of zelfs weken duren om het probleem op te lossen. Gedurende die tijd zouden de gebruikers geen toegang hebben tot andere gegevens die op het systeem waren opgeslagen.
Gelukkig besefte NetApp dat dit een probleem was en toen ze in mei 2018 ONTAP 9.4 uitbrachten , voegden ze een nieuwe beveiligingsfunctie toe om dergelijke problemen aan te pakken. In de rest van dit artikel bekijken we een van deze functies: Secure Purge. Secure Purge vernietigt bestanden op een NetApp Volume Encryption (NVE) op cryptografische wijze, waardoor u gegevens op deze volumes op een niet-verstorende manier kunt "opschonen". Dit zorgt ervoor dat gegevens niet meer van de fysieke media kunnen worden hersteld en voorkomt zo dat er per ongeluk gegevens verloren gaan.
Hoe veilig opschonen werkt
Secure Purge gebruikt een proces in meerdere stappen om gegevens volledig te verwijderen van de fysieke media van het versleutelde volume waarop een verwijderd bestand zich bevond; dit omvat gegevens van alle afvalinzamelingsprocessen. Eerst verwijdert Secure Purge alle Snapshot-kopieën in het volume. Als het volume de bron is van een SnapMirror-relatie, moeten de SnapMirror-relaties worden verbroken voordat het volume kan worden opgeschoond en moeten alle bezette Snapshot-kopieën op het volume worden vrijgegeven. Zodra problemen met snapshots zijn verholpen, activeert Secure Purge een volumeverplaatsing die de bestanden die zich op de volumegegevens bevinden opnieuw versleutelt met een nieuwe sleutel. De oude sleutel wordt vernietigd, zodat gewiste gegevens niet kunnen worden hersteld van de opslagmedia.
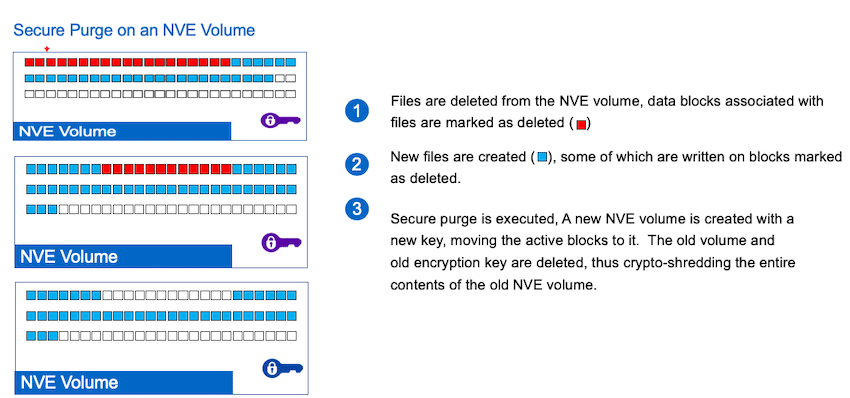
Afhankelijk van de hoeveelheid gegevens die op het volume staan, kan Secure Purge slechts enkele minuten tot enkele uren in beslag nemen.
Beveiligd opschonen uitvoeren
Alleen clusterbeheerders mogen Secure Purge uitvoeren. Zodra u een geavanceerd bevoegdheidsniveau hebt ingevoerd, kunt u vervolgens volumeversleuteling invoeren. secure-purge start -vserver SVM_name -volume volume_name om het veilige opschoonproces te starten.
Om bijvoorbeeld de verwijderde bestanden op vol1 op SVM vs1 veilig te verwijderen, voert u het volgende in:
cluster1::> volume-encryptie veilig opschonen start -vserver vs1 -volume vol1
Dit activeert een volumeverplaatsing die de resterende niet-gezuiverde gegevens opnieuw versleutelt met een nieuwe sleutel op het huidige opslagaggregaat. Zodra de gegevensverplaatsing is voltooid, wordt de oude sleutel automatisch vernietigd, zodat gewiste gegevens niet kunnen worden hersteld van de opslagmedia.
Om de status van een Secure Purge-bewerking te onderzoeken, voert u in: volume-encryptie secure-purge show
Om bijvoorbeeld de status van de Secure Purge-bewerking op cluster1 te zien, voert u het volgende in:
cluster1::> volume-encryptie veilig opschonen show
Als u een Secure Purge moet afbreken, voert u in: volume-encryptie secure-purge abort
Als u bijvoorbeeld wilt zien of de bewerking voor veilig opschonen op cluster1 is afgebroken, voert u het volgende in:
cluster1::> encryptie veilig opschonen afbreken
Laatste gedachten over veilig opschonen
Om te certificeren dat Secure Purge naar behoren werkte, liet NetApp Ontrack (een specialist in dataherstel en oprichtend lid van het International Data Sanitization Consortium) hun Erasure Verification Service gebruiken om te proberen data te herstellen van een NetApp flash-array waarop Secure Purge was uitgevoerd. Ontrack kon geen systeem- of gebruikersdata herstellen van de flash-apparaten, inclusief het overgeprovisioneerde gedeelte van de array. Ontrack verifieerde en verzekerde dat het datasaneringsproces van Secure Purge effectief was. Tijdens de Flash Memory Summit van 2019 ontvingen Ontrack en NetApp de prijs voor de meest innovatieve flash-geheugenapplicatie voor bedrijven. NetApp werd erkend voor het ontwikkelen van de Secure Purge-functie, terwijl Ontrack de prijs ontving voor de validatie die ze met hun Erasure Verification Service op de functie hadden uitgevoerd. Het volledige rapport van Ontrack is hier beschikbaar.
Om het bot te zeggen: als u gegevens op uw systeem heeft die geclassificeerd of vertrouwelijk zijn, zou u een tool zoals Secure Purge moeten gebruiken om ervoor te zorgen dat het volledig ontoegankelijk is nadat het is "verwijderd". NetApp liet doorschemeren dat regeringen en het leger de grootste gebruikers van Secure Purge zijn, maar het is duidelijk dat commerciële ondernemingen er de waarde van inzien.
Secure Purge is inbegrepen bij elke versie van ONTAP vanaf 9.4 en nieuwer. Hoe vreemd het ook lijkt, we hebben nog geen andere leveranciers van primaire opslag gezien die een functie aanbieden met de mogelijkheden als Secure Purge. We zijn echter van mening dat klanten, met de huidige nadruk op beveiliging, binnenkort een dergelijke functie zullen eisen. Op dit moment heeft NetApp een sterke voorsprong binnen de branche als het gaat om het tegengaan van dataverspilling met Secure Purge.
Nieuwe functies voor gegevensbeveiliging en privacy in ONTAP 9.4
Dit rapport is gesponsord door NetApp. Alle standpunten en meningen in dit rapport zijn gebaseerd op onze onbevooroordeelde kijk op het (de) product(en) in kwestie.



 Amazon