

IBM FlashSystem 5600-, 7600- en 9600-arrays, gebouwd op de vijfde generatie IBM FlashCore-module, detecteren nu naast de ransomware-versleutelingsdetectie die de modules al uitvoeren, ook data-exfiltratie binnen de schijf. IBM zegt dat de module het normale leespatroon van elk volume leert, afwijkende leesbewerkingen markeert en een verdachte gebeurtenis bevestigt binnen een betrouwbaarheidsinterval van 30 minuten met een gevalideerd vals-positief percentage van minder dan 1%. Deze functionaliteit is beschikbaar vanaf oktober 2026 op geschikte configuraties met firmware 9.1.2 of later.
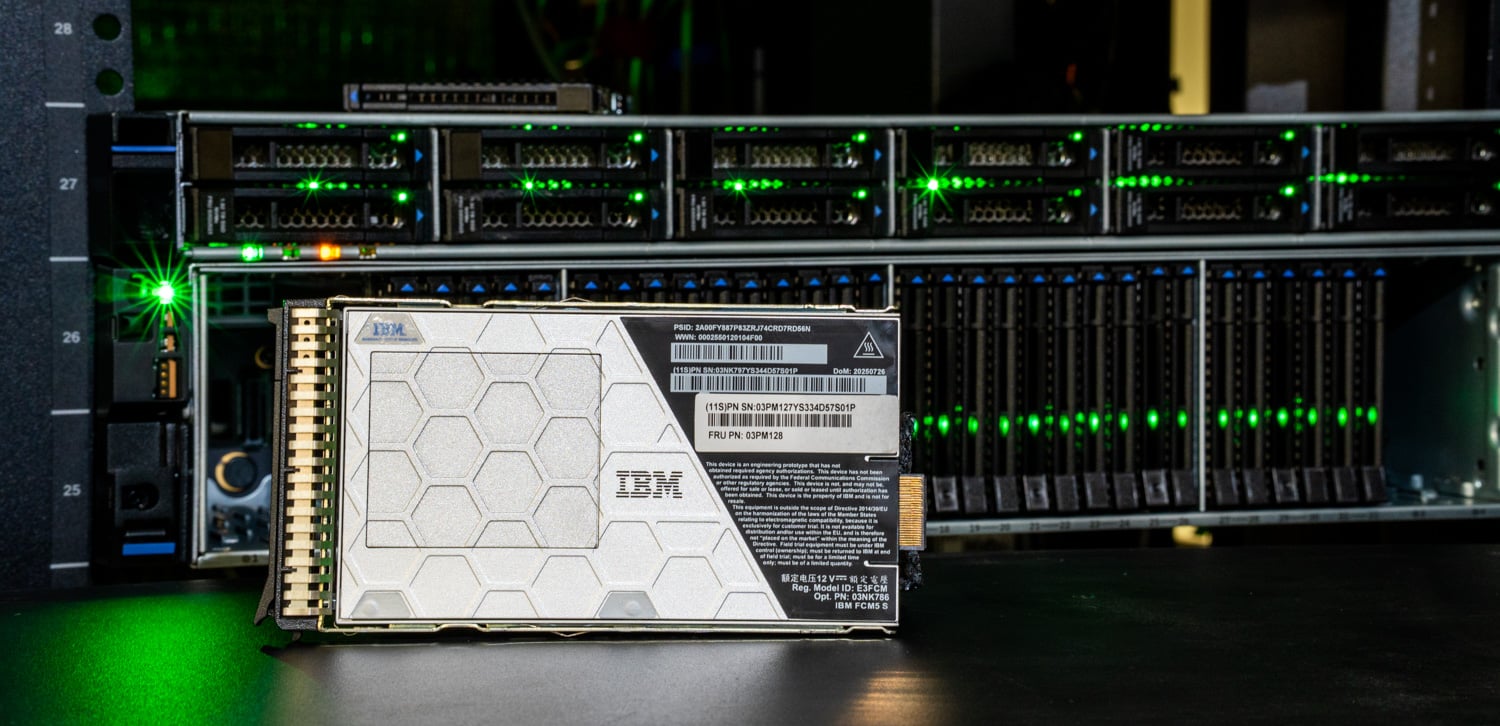
IBM betoogt dat dataherstel de verkeerde vraag beantwoordt wanneer de data al is verdwenen. Herstel brengt de volumes weliswaar terug, maar kan een operator niet vertellen wat er is gelezen voordat de encryptie begon, of hoe groot het datalek is. IBM verwijst naar Google Cloud's M-Trends 2026, waaruit blijkt dat aanvallers doorgaans 11 tot 14 dagen in een netwerk doorbrengen voordat ze ransomware inzetten, en naar het Cost of a Data Breach 2026-rapport, waarin een gemiddelde van 247 dagen wordt genoemd voor het opsporen van een datalek.
Inline FlashCore-module telemetrie en dreigingsdetectie
Exfiltratie is moeilijker te detecteren dan encryptie, omdat het eruit moet zien als gewone leesbewerkingen. De FlashCore-module analyseert elke I/O op de schijf, bouwt een basislijn op voor elk volume en herkent routinematige back-upbewerkingen en analysescans, zodat een geplande volledige leesbewerking geen waarschuwing activeert. Omdat de analyse in de module zelf plaatsvindt, is deze niet afhankelijk van endpoint-agents of hostlogboeken die een aanvaller mogelijk beheert, vereist geen applicatiewijzigingen en volgens IBM heeft het geen meetbare impact op de prestaties.
"De toekomst van cyberweerbaarheid draait niet alleen om herstellen na een aanval", aldus Sam Werner, General Manager bij IBM Storage. Hij omschreef het doel als het identificeren van risico's vóórdat er schade optreedt, met vroegtijdig inzicht in mogelijke datadiefstal en een snellere reactie. Laurence Horrocks-Barlow, Technical Director bij OCF Limited, beschreef detectie op opslagniveau als een volgende verdedigingslinie: "Hoe eerder je weet dat er iets mis is, hoe eerder je kunt handelen."
FIPS Post-Quantum Cryptografie en Veilige Fibre Channel HBA's
De tweede wijziging richt zich op aanvallen waarbij versleutelde gegevens nu worden buitgemaakt en later worden gedecodeerd. Hierbij worden de gegevens die vandaag worden gestolen, bewaard totdat kwantumhardware de sleutel kan kraken. FlashSystem behoudt AES-256 voor data die niet in gebruik is, en de vijfde generatie FlashCore Module voegt ML-KEM onder FIPS 203 en ML-DSA onder FIPS 204 toe, twee algoritmen die zijn ontwikkeld in samenwerking met IBM-onderzoekers. ML-KEM werkt in hybride modus om de ontgrendelings-PIN naar de module te transporteren, en hybride ML-DSA-handtekeningen verifiëren de authenticiteit van de firmware.
IBM zegt dat Secure HBA's de post-quantumbeveiligingen naar het Fibre Channel-datapad zullen brengen en quantumveilige encryptie op sessieniveau op het netwerk mogelijk zullen maken, zonder de efficiëntie, prestaties of de ransomwaredetectie in de modules te beïnvloeden. IBM heeft geen datum genoemd voor de introductie van de HBA's en de encryptie op sessieniveau wordt beschreven als een toekomstige functionaliteit.
FlashSystem.ai Operationeel beheer
FlashSystem.ai, geïntroduceerd met de lancering van de 5600, 7600 en 9600, wordt in deze update uitgebreid met adviesmogelijkheden: contextuele aanbevelingen, taakcontext die behouden blijft tussen beheersessies en suggesties voor de beste vervolgacties. Beheerders werken in natuurlijke taal, kunnen de redenering achter een aanbeveling inzien en behouden goedkeuringsbevoegdheid via beleidsgestuurd beheer. IBM schat de inspanningsbesparing voor routinematige provisioning op maximaal 90%, een cijfer gebaseerd op laboratoriumtests van provisioning met meerdere volumes, Safeguarded Copy en disaster recovery-beleid.
| Specificaties | IBM FlashSystem oktober 2026-update |
|---|---|
| Detectie van data-exfiltratie | |
| Toepasselijk Systems | IBM FlashSystem 5600, 7600, 9600 |
| Detectiemotor | IBM FlashCore-module van de vijfde generatie, analyse van elke I/O-bewerking in het station. |
| Methode | Basislijn voor het lezen per volume, inclusief herkenning van routinematige back-ups en analysescans. |
| Bevestigingsvenster | 30 minuten |
| Vals-positief percentage | Minder dan 1% (IBM veldtelemetrie, firmware 9.1.2 of later) |
| Beschikbaarheid | Vanaf oktober 2026 op in aanmerking komende configuraties |
| Geheimschrift | |
| Gegevens in rust | AES-256 |
| Post-kwantumalgoritmen | ML-KEM (FIPS 203), hybride, ontgrendeling PIN-transport naar FCM5 ML-DSA (FIPS 204), hybride handtekeningen, authenticiteit van firmware |
| Stoffen verlengstuk | Beveiligde HBA's voor het Fibre Channel-datapad, toekomstige encryptie op sessieniveau. |
| Management | |
| FlashSystem.ai | Contextuele aanbevelingen Taakcontext gedurende de sessies Voorgestelde vervolgacties Beleidsmatig bestuur |
| Beweerde vermindering van de inspanning | Tot 90% voor standaardvoorzieningen (IBM-laboratoriumevaluatie) |


 Amazon