

NVIDIA werkt samen met Akamai, Forescout, Palo Alto Networks, Siemens en Xage Security om de rekenkracht en AI in operationele technologie (OT) en industriële besturingssystemen (ICS) te versnellen. Het doel is om de realtime detectie en respons op bedreigingen voor kritieke infrastructuur te verbeteren. Deze partnerschappen maken gebruik van een gedistribueerde opzet waarbij de beveiliging aan de rand van het netwerk wordt afgedwongen en beheerd door gecentraliseerde AI.
Tegenwoordig zijn OT- en ICS-omgevingen in de energie-, productie- en transportsector steeds meer afhankelijk van bedrijfsnetwerken en cloudconnectiviteit. Hoewel dit automatisering en analyse ondersteunt, verhoogt het ook het risico op cyberaanvallen. In tegenstelling tot IT-omgevingen beheren OT-systemen fysieke processen, waardoor cyberincidenten de veiligheid en bedrijfsvoering direct kunnen beïnvloeden. Veel oudere systemen zijn ontworpen voor duurzaamheid in plaats van voor moderne dreigingen. Dit creëert een kloof tussen geavanceerde aanvallen en de huidige verdedigingsmechanismen.
Gedistribueerde Zero-Trust en Edge Enforcement
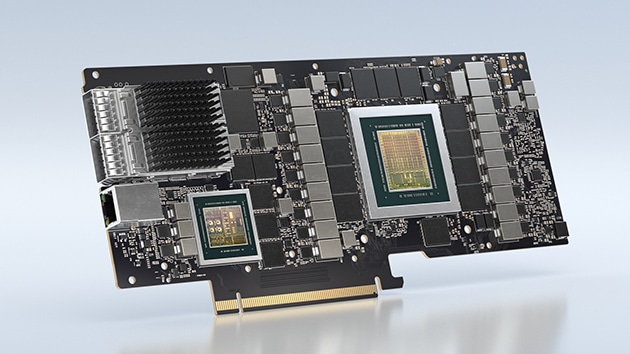
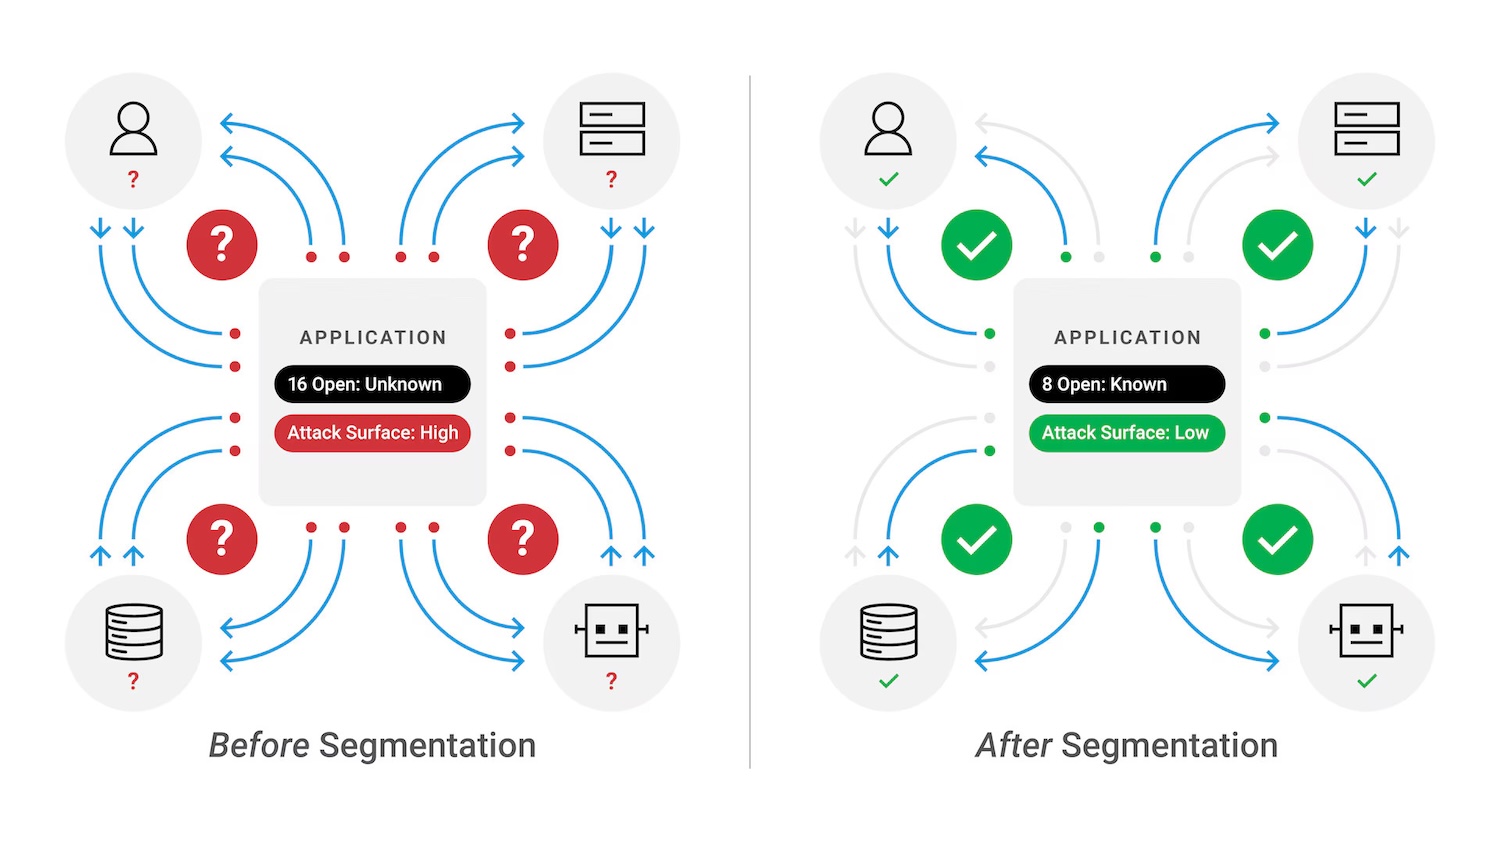
Forescout en NVIDIA werken samen om zero trust te realiseren voor OT door assets te identificeren zonder dat softwareagents nodig zijn. Forescout biedt realtime risicoanalyse en netwerksegmentatie om laterale beweging te beperken zonder de bedrijfsvoering te verstoren. Door NVIDIA BlueField DPU's te gebruiken voor beveiligingsdiensten, blijft de bescherming hardwarematig geïsoleerd van essentiële processen, waardoor beveiligingscontroles de systeemprestaties niet belemmeren.
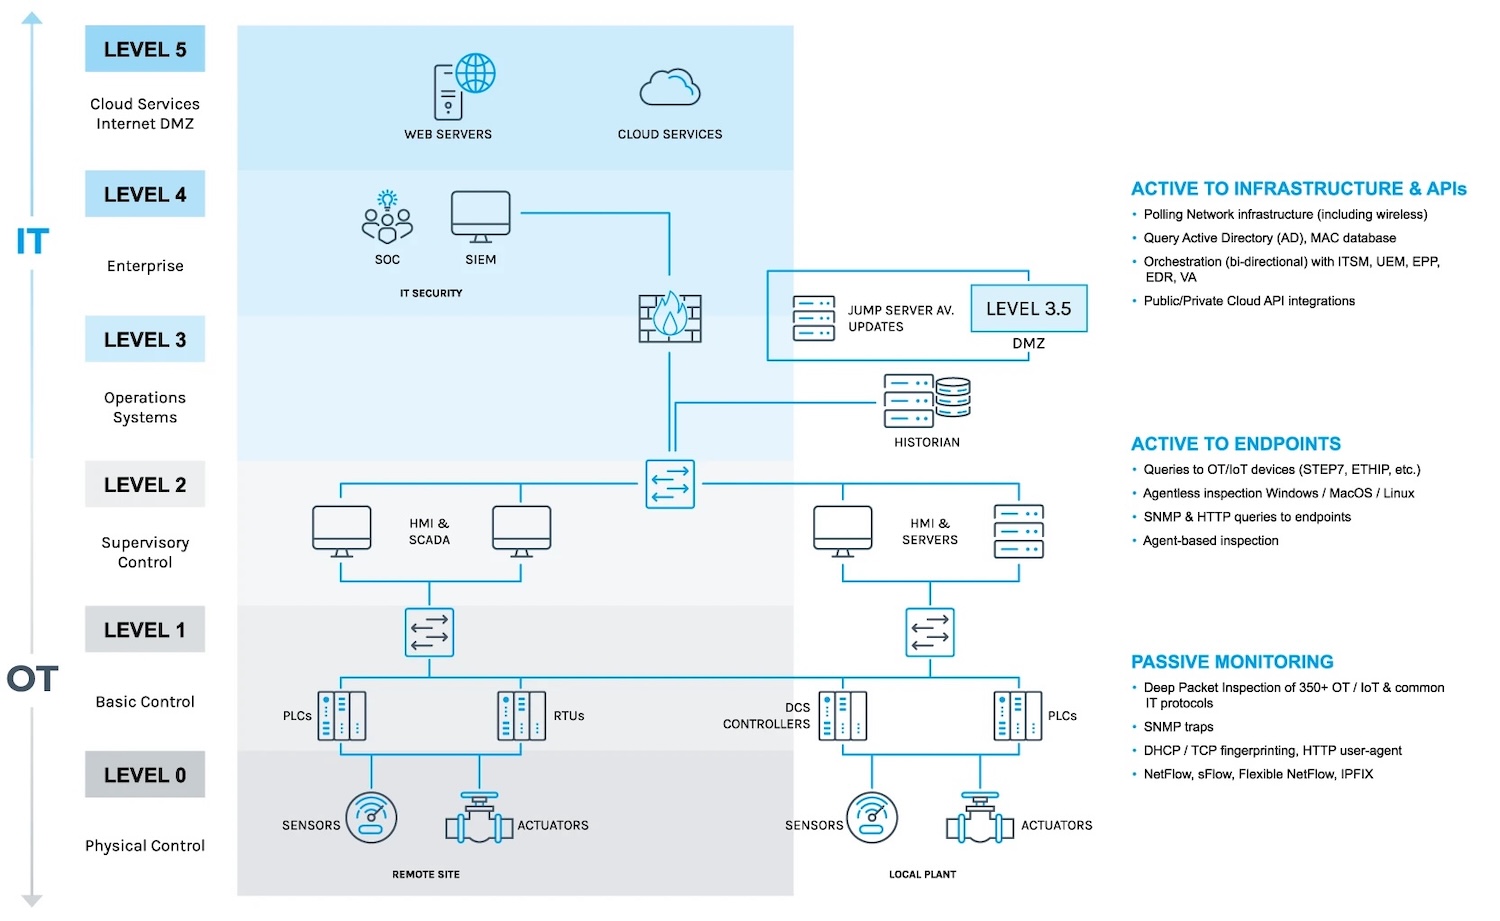
Siemens en Palo Alto Networks integreren ook beveiliging in industriële automatisering. Traditionele beveiligingstools vertragen processen vaak, wat problematisch kan zijn in automatiseringsomgevingen met hoge beschikbaarheid. Op S4x26 presenteert Siemens een AI-klaar datacenter voor industriële automatisering. Dit combineert gevirtualiseerde rekenkracht met een cybersecurity-opstelling die voldoet aan de IEC 62443-normen. Door Palo Alto Networks Prisma AIRS AI Runtime Security over te dragen aan NVIDIA BlueField DPU's is diepgaande pakketinspectie en monitoring van afwijkingen op infrastructuurniveau mogelijk. Dit zorgt voor een lage latentie, terwijl het industriële verkeer toch wordt gemonitord.
Agentloze segmentatie en bescherming van energie-infrastructuur
Akamai Technologies heeft zijn Guardicore-platform uitgebreid naar NVIDIA BlueField, waardoor segmentatie zonder agents mogelijk is. Hierdoor kunnen operators apparaten en workloads beveiligen in veilige zones zonder agents te hoeven installeren op oudere of veiligheidsgecertificeerde hardware. Segmentatie vindt plaats op volledige netwerksnelheid binnen de DPU, waardoor bedreigingen snel kunnen worden ingedamd en kritieke workloads in datacenters of edge-locaties probleemloos kunnen blijven draaien.
Xage Security werkt samen met NVIDIA om de energie-infrastructuur te beschermen die grootschalige AI-projecten ondersteunt. Xage biedt een gedistribueerd, op identiteit gebaseerd beveiligingsplatform dat een aanzienlijk deel van de Amerikaanse pijpleidinginfrastructuur beveiligt. Op S4x26 zal Xage demonstreren hoe zero-trust-handhaving rechtstreeks in energie- en AI-omgevingen kan worden geïntegreerd met behulp van NVIDIA BlueField. Deze integratie maakt het beheer van toegang door derden mogelijk en beveiligt AI-activiteiten op grote schaal met behoud van betrouwbaarheid.
Een uniforme OT-cyberbeveiligingsarchitectuur
Uit deze samenwerkingen ontstaat een duidelijke cybersecurity-architectuur. Beveiligingsdiensten draaien op NVIDIA BlueField DPU's in de buurt van operationele systemen, waardoor hardware-geïsoleerde inspectie en handhaving mogelijk is. OT-data die aan de rand van het netwerk worden gegenereerd, worden naar gecentraliseerde AI-centra gestuurd voor patroonanalyse en anomaliedetectie op meerdere locaties.
Dit model maakt lokale beveiligingsacties aan de rand van het netwerk mogelijk, terwijl inzichten centraal worden gedeeld. De gecoördineerde verdediging verbetert de zichtbaarheid en verkort de reactietijden in gedistribueerde omgevingen. Door beveiligingsfuncties naar de DPU te verplaatsen, kunnen organisaties consistente prestaties garanderen en de uptime beschermen, terwijl ze tegelijkertijd een nieuwe standaard voor veerkracht in kritieke infrastructuur creëren.
NVIDIA en haar partners zullen deze oplossingen voor versneld computergebruik en AI demonstreren op S4x26 in Miami van 24 tot en met 26 februari.


 Amazon