

Ransomware blijft een voortdurende bedreiging voor organisaties en is de grootste oorzaak van IT-storingen en downtime, aangezien 41% van de gegevens tijdens een cyberaanval in gevaar komt, volgens het nieuwste Veeam® 2024 Ransomware Trends Report. Uit het rapport blijkt dat slechts 57% van de aangetaste gegevens zal worden hersteld, waardoor organisaties kwetsbaar zijn voor substantieel gegevensverlies en negatieve bedrijfsimpact.
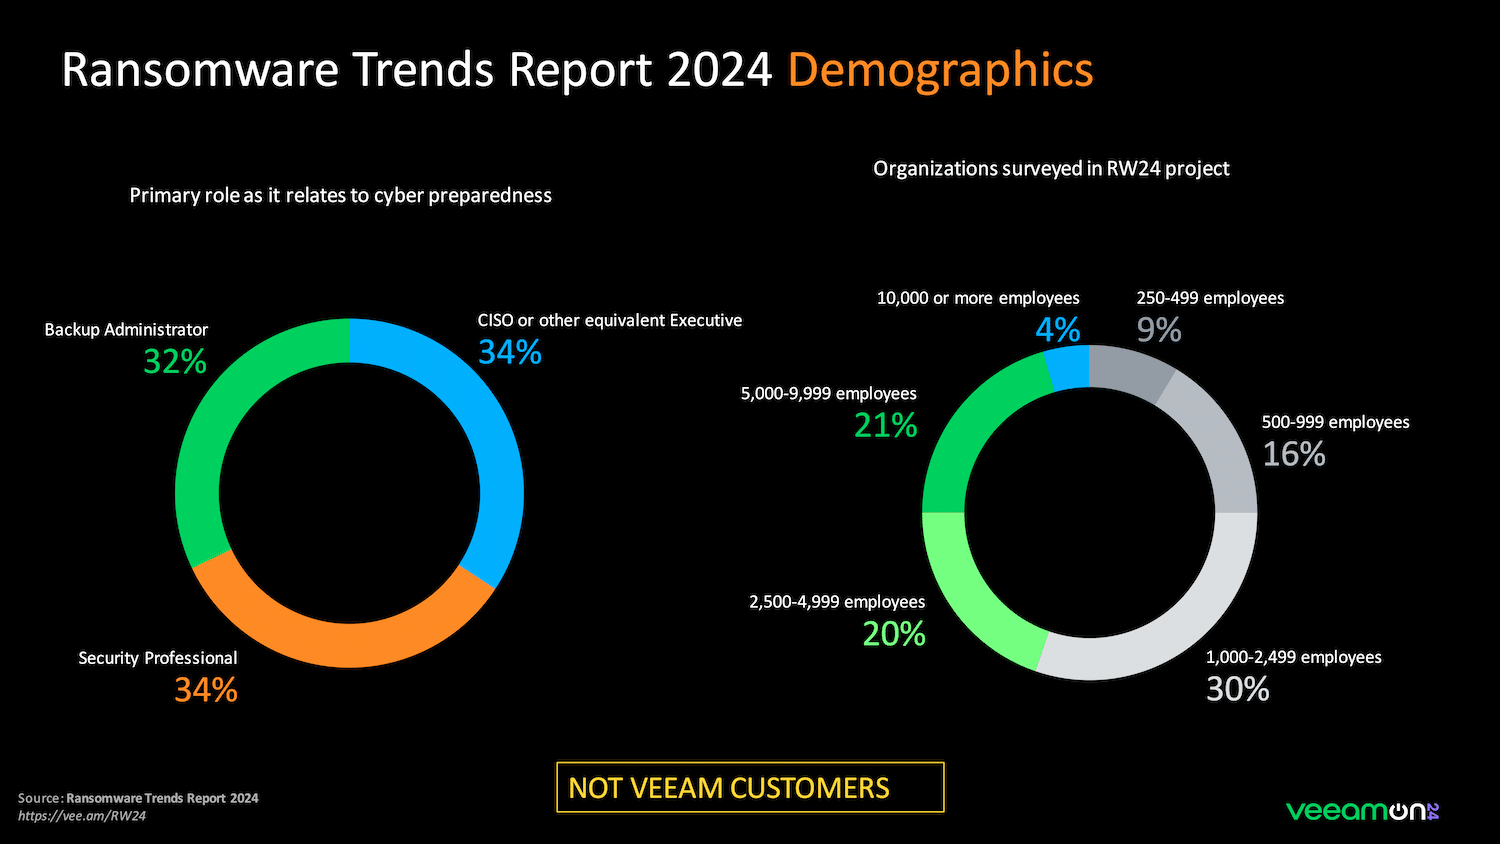
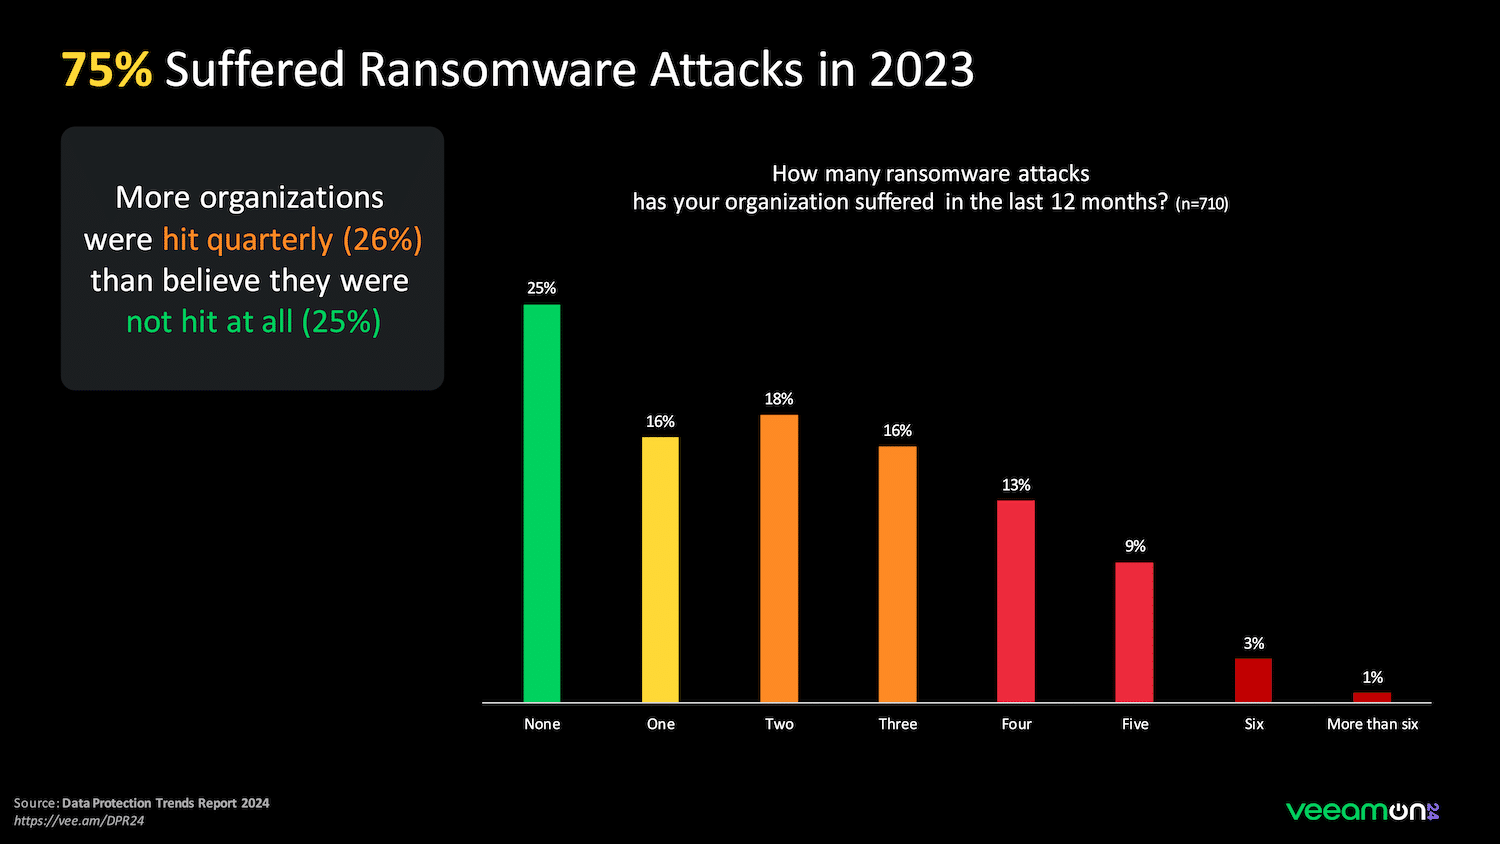
“Ransomware is wijdverbreid en treft 3 op de 4 organisaties in 2023. AI maakt de ontwikkeling van slimmere en geavanceerdere beveiliging mogelijk, maar bevordert tegelijkertijd de groei in de complexiteit van aanvallen”, aldus Dave Russell, Senior Vice President en Head of Strategy bij Veeam. Russell vervolgde: de boodschap is duidelijk: ransomware-aanvallen zullen doorgaan en erger worden dan voorspeld. Dit zal leiden tot hogere kosten voor organisaties dan verwacht. Organisaties moeten proactieve maatregelen nemen om cyberweerbaarheid te garanderen en beseffen dat snel en grondig herstel van het grootste belang is.
Het derde jaarlijkse Veeam 2024 Ransomware Trends Report is gebaseerd op inzichten van doorgelichte organisaties die in de voorgaande twaalf maanden ten minste één succesvolle cyberaanval hebben meegemaakt. Met 12 geanalyseerde reacties, bestaande uit leidinggevenden, informatiebeveiligingsprofessionals en back-upbeheerders, biedt het rapport een uitgebreid overzicht van het zich ontwikkelende dreigingslandschap.
Het eist zijn tol van teams
Cyberaanvallen hebben uiteraard invloed op de financiële stabiliteit van een organisatie, maar net zo belangrijk is de tol die deze aanvallen op teams en individuen. Wanneer een cyberaanval toeslaat, meldt 45% van de respondenten een verhoogde druk op IT- en beveiligingsteams. Bovendien ondervond 26% een productiviteitsverlies, terwijl 25% te maken kreeg met verstoringen van de interne of klantgerelateerde diensten.
Uit het rapport blijkt dat de menselijke impact van cyberaanvallen niet kan worden overschat. 45% van de ondervraagde personen noemde een verhoogde werkdruk na de aanval, terwijl 40% verhoogde stressniveaus en andere persoonlijke uitdagingen meldde die op 'normale' dagen moeilijk te verminderen zijn. Deze uitdagingen, in combinatie met bestaande organisatorische problemen, onderstrepen verder het belang van effectieve cyberdefensiestrategieën.
Ondanks de toegenomen focus op cyberparaatheid worden organisaties nog steeds geconfronteerd met een slechte afstemming tussen hun back-up- en cyberteams. Voor het derde jaar op rij vindt bijna twee derde (63%) van de organisaties dat hun back-up- en cyberteams niet gesynchroniseerd zijn. Naast de uitdagingen op het gebied van de verkeerde afstemming in organisaties, is 61% van de beveiligingsprofessionals en 75% van de back-upbeheerders van mening dat de teams 'aanzienlijke verbetering' nodig hebben of dat een volledige systeemrevisie nodig is.
Het betalen van het losgeld staat niet gelijk aan herstel
Voor het derde jaar op rij betaalde de meerderheid (81%) van de ondervraagde organisaties het losgeld om een aanval te beëindigen en de gegevens te herstellen. Een op de drie van deze organisaties die het losgeld betaalden, kon de gegevens zelfs na betaling nog niet herstellen . En ook voor het derde jaar op rij betaalden meer organisaties wel losgeld, maar konden de gegevens niet herstellen, dan organisaties die de gegevens herstelden zonder te betalen.
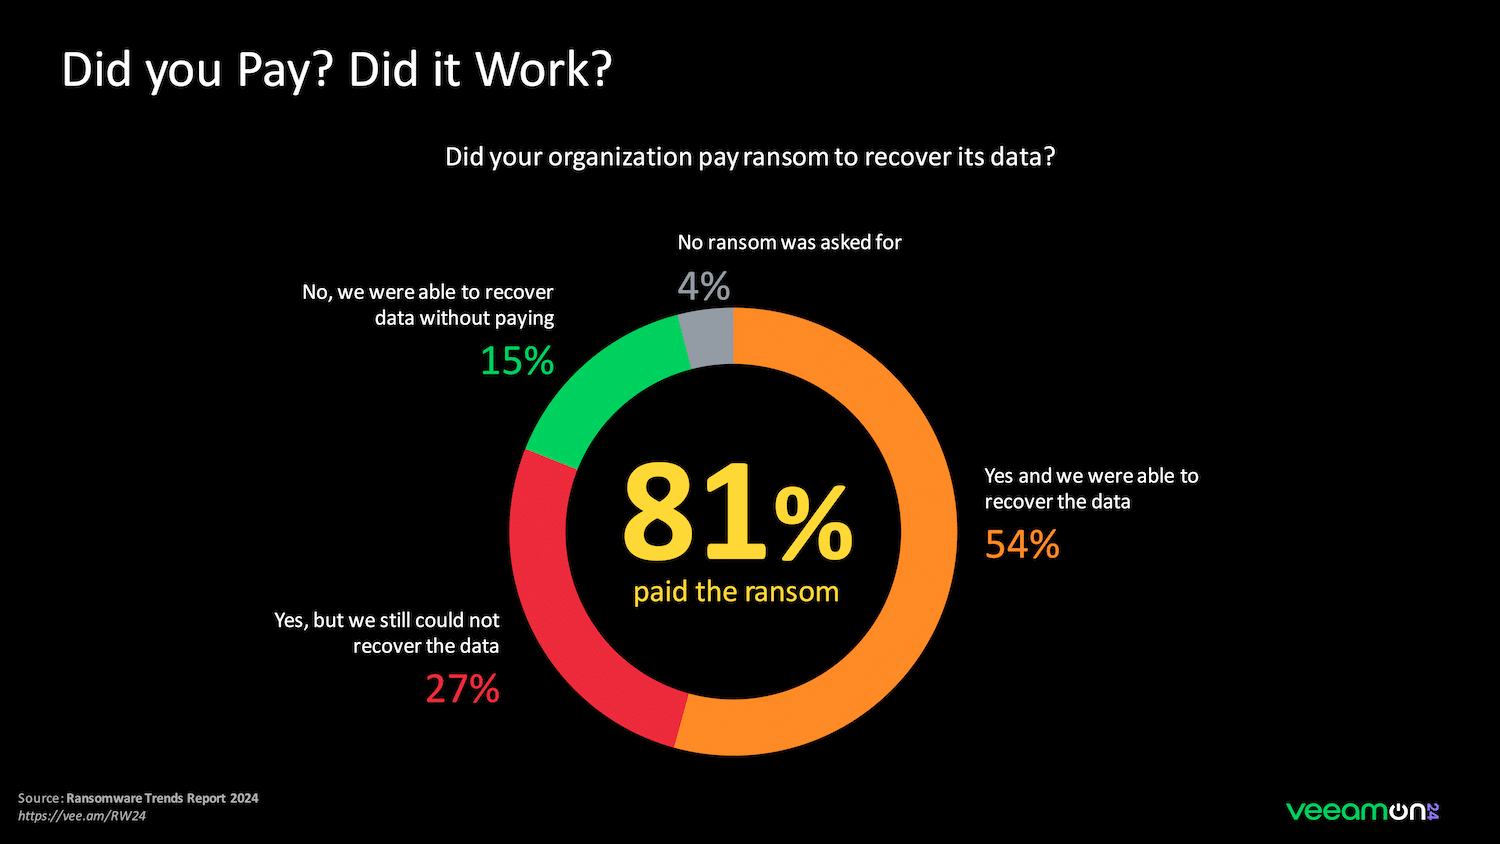
In tegenstelling tot de overtuiging dat het hebben van een cyberverzekering de kans op losgeld vergroot, blijkt uit het onderzoek van Veeam het tegendeel. Ondanks dat slechts een minderheid van de organisaties een beleid heeft om te betalen, heeft 81% ervoor gekozen dit te doen. Interessant genoeg betaalde 65% via een verzekering, en nog eens 21% had een verzekering, maar koos ervoor om te betalen zonder een claim in te dienen. Dit impliceert dat in 2023 86% van de organisaties een verzekeringsdekking had die gebruikt had kunnen worden voor een cyberevenement.
Het gemiddeld betaalde losgeld bedraagt slechts 32% van de totale financiële impact op een organisatie na een aanval. Bovendien dekt een cyberverzekering niet alle kosten die verband houden met een aanval. Ongeveer 62% van de totale impact kan worden verhaald via verzekeringen of andere methoden, terwijl de rest wordt gedekt door het budget van de organisatie.
Vertrouwen op een “goede back-up”
Het meest voorkomende onderdeel van een draaiboek voor cyberparaatheid is een ‘goede back-up’. Hoewel cyber- en back-upteams organisatorisch niet altijd op één lijn liggen, ontbrak slechts 2% van de organisaties op de vraag naar het bestaan van een incidentresponsteam (IRT) en of dat team een draaiboek had, een vooraf geïdentificeerd team. Bovendien had slechts 3% teams, maar zonder draaiboek.
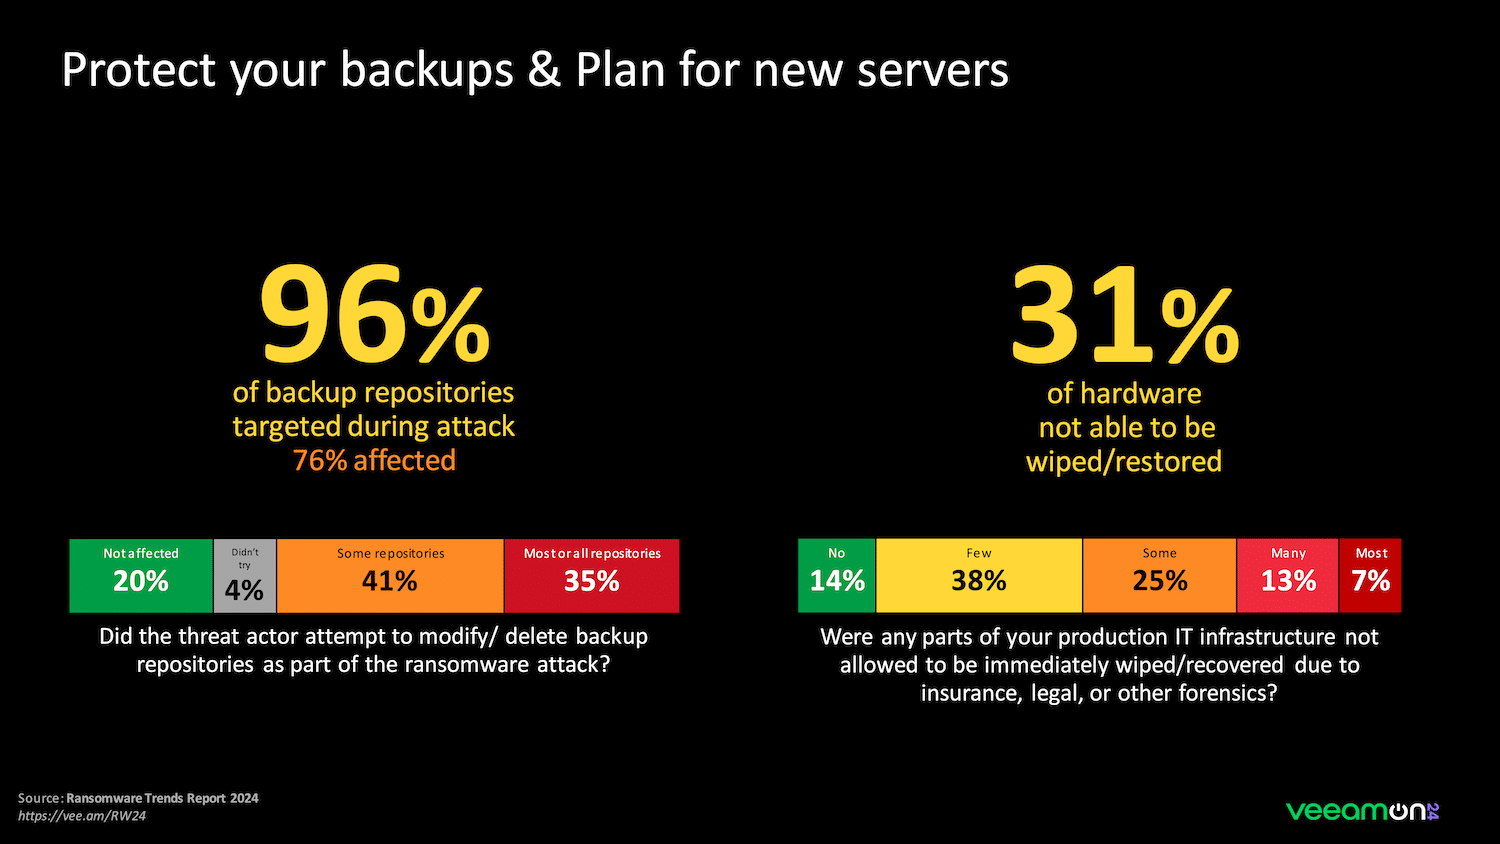
Het Veeam 2024 Ransomware Trends Report presenteert verschillende cruciale inzichten over de staat van gegevensbeveiliging en de uitdagingen waarmee organisaties worden geconfronteerd bij het beschermen van hun informatie. Deze bevindingen zijn met name relevant voor technische verkopers en professionele doelgroepen die de nieuwste trends op het gebied van cyberbeveiliging en gegevensbescherming willen begrijpen.
Gegevens uit de cloud en op locatie zijn even kwetsbaar
Een van de meest verrassende bevindingen uit het rapport is dat data in de cloud en op locatie even gevoelig zijn voor aanvallen. Er was geen significante variatie in de hoeveelheid getroffen gegevens, of het nu ging om datacenters, externe kantoren, filialen of zelfs gehost in publieke of private clouds. Dit geeft aan dat de hele IT-infrastructuur net zo gemakkelijk toegankelijk is voor aanvallers als voor legitieme gebruikers. De naadloze beschikbaarheid van IT-middelen voor aanvallers onderstreept de noodzaak van robuuste beveiligingsmaatregelen in alle omgevingen.
Risico op herintroductie van infecties tijdens herstel
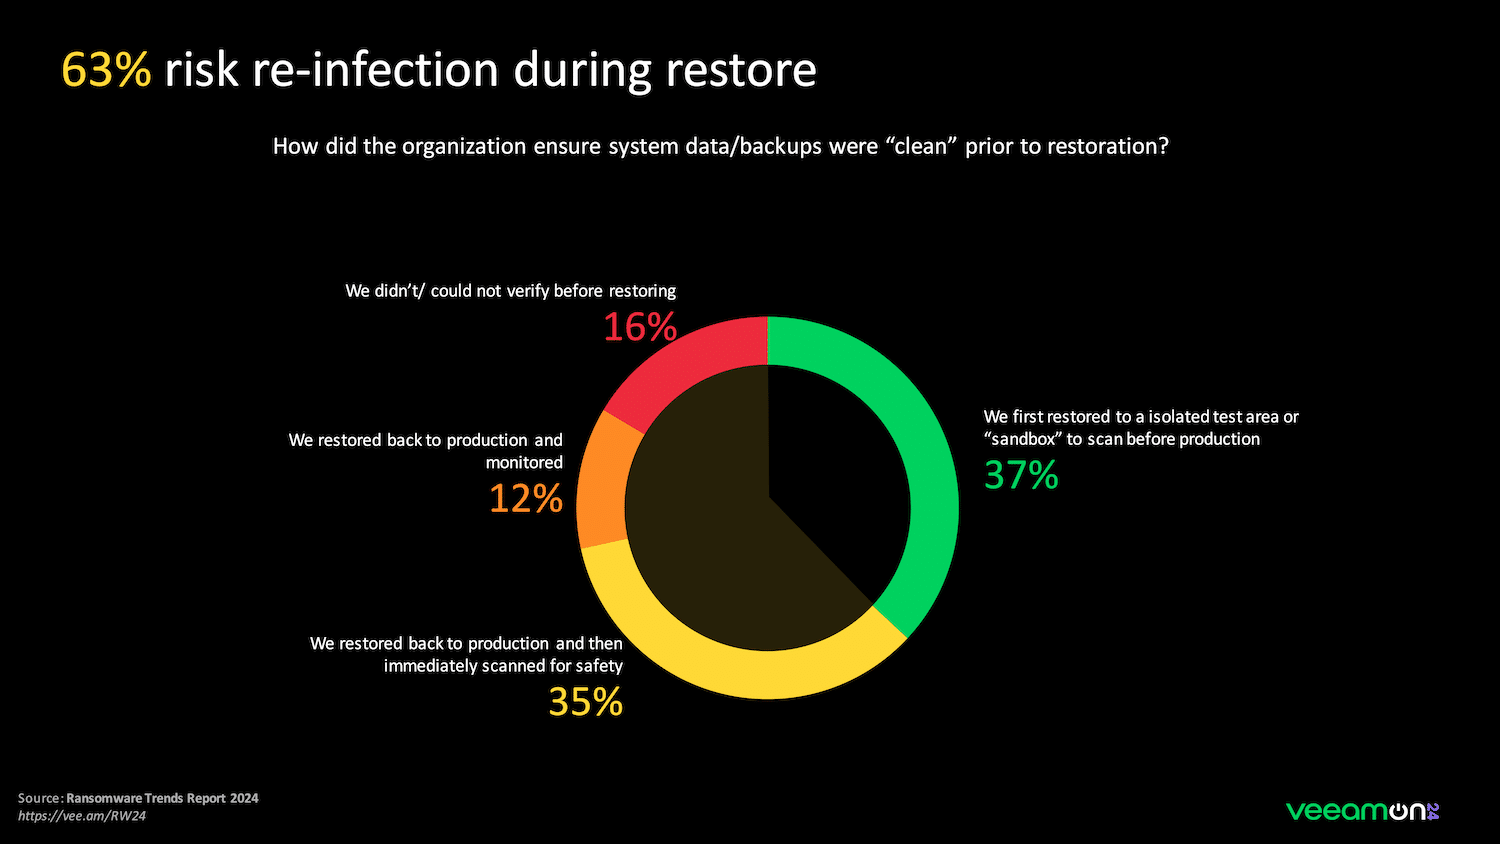
Het rapport benadrukt ook een aanzienlijk risico tijdens het herstelproces van ransomware-aanvallen of grote IT-rampen. Het is alarmerend dat bijna twee derde (63%) van de organisaties het risico loopt opnieuw infecties te introduceren terwijl ze proberen de IT-activiteiten te herstellen. Onder druk om de activiteiten snel te hervatten en vaak beïnvloed door leidinggevenden, kunnen veel organisaties cruciale stappen overslaan, zoals het opnieuw scannen van gegevens in quarantaine. Dit toezicht kan leiden tot het onbedoeld herstellen van geïnfecteerde gegevens of malware, waardoor de schade wordt vergroot en de hersteltijden worden verlengd.
Het belang van herstelbare gegevens
Een belangrijke les die we uit eerdere cyberaanvallen hebben geleerd, is het belang om ervoor te zorgen dat gegevens herstelbaar en veilig zijn. Het rapport geeft aan dat een aanzienlijke meerderheid van de organisaties nu de waarde van onveranderlijkheid in hun gegevensbeschermingsstrategieën erkent. Concreet maakt 75% van de organisaties gebruik van on-premise schijven die bestand zijn tegen aanvallen, en 85% maakt gebruik van cloudopslag met onveranderlijke mogelijkheden. Deze verschuiving naar onveranderlijke opslagoplossingen is een positieve ontwikkeling, die verbeterde praktijken op het gebied van gegevensbescherming benadrukt. Omdat echter slechts de helft van de totale back-upopslag onveranderlijk is, moet er nog veel werk worden verzet om optimale gegevensbeveiliging te bereiken.
Het volledige Veeam 2024 Ransomware Trends Report is nu te downloaden via https://vee.am/RW24.


 Amazon