

In de IT-wereld van bedrijven vinden de meeste beveiligingsupgrades doorgaans plaats naar aanleiding van datalekken of andere belangrijke incidenten. De recent ontwikkelde INCITS FC-SP-3-standaard is echter een proactieve reactie op wettelijke en cryptografische deadlines die al van invloed zijn op de infrastructuurplanning. De CNSA 2.0-richtlijnen van de NSA presenteren nationale veiligheidssystemen een complex migratietraject, terwijl de NIS2- en DORA-raamwerken van de Europese Unie cryptografie- en encryptiebeleid hebben opgenomen in actieve complianceprogramma's. De tijdlijn van kwantumcomputing versterkt deze druk, niet vanwege de voorspelbare komst van een cryptanalytisch relevante kwantumcomputer, maar omdat aanvallen met de aanduiding "nu oogsten, later decoderen" lang opgeslagen data kwetsbaar maken. De roadmap van de FCIA (Fibre Channel Industry Association) plaatst deze uitdagingen in de context van compliance in 2030, NIS2- en DORA-encryptiebeleid en de standaard vervangingscyclus van drie tot vijf jaar voor servers en opslag.
De timing is cruciaal omdat Fibre Channel data transporteert die bedrijven zich absoluut niet kunnen veroorloven te verliezen. Het blijft de primaire infrastructuur voor bedrijfskritische opslag in sectoren zoals financiën, gezondheidszorg, overheid, nutsbedrijven en andere gereguleerde industrieën. Fibre Channel is zowel fysiek als logisch geïsoleerd van Ethernet, is niet routeerbaar vanuit Ethernet-netwerken en wordt verder beveiligd door fabric zoning en storage-device masking. Marktgegevens van FCIA tonen aan dat er meer dan 160 miljoen Fibre Channel-poorten zijn geleverd, waarvan er meer dan 35 miljoen nog steeds operationeel zijn. Deze aanzienlijke geïnstalleerde basis onderstreept het belang van FC-SP-3, dat bedrijven niet verplicht hun SAN's te vervangen, maar in plaats daarvan een op standaarden gebaseerde aanpak biedt voor het beveiligen van bestaande Fibre Channel-omgevingen.
FC-SP-3 biedt diverse updates die de beveiliging verbeteren en de implementatie vereenvoudigen. Het verwijdert verouderde cryptografie die eerdere versies nog bevatten, waaronder 3DES, MD5, SHA-1, RSA-SHA-1, oudere DH-CHAP-groepen, RADIUS-gebruik, CT-authenticatie en kortere AES-sleutellengtes voor AES-GCM en AES-CBC. In plaats daarvan komen er toevoegingen die aansluiten bij CNSA 2.0, zoals ML-KEM-1024 voor sleuteluitwisseling en ML-DSA-87 voor digitale handtekeningen, samen met sterkere SHA-2 PRF's en het verplichte gebruik van AES-GCM voor het beheer van beveiligingsassociaties. De andere belangrijke verandering is structureel: FC-SP-3 neemt afstand van de compliance-elementen van FC-SP-2 en richt zich op interoperabiliteitsprofielen, zodat implementaties kunnen worden afgestemd op de huidige beveiligingsvereisten zonder verouderde, maar nog steeds conforme vereisten te hoeven gebruiken. Als onderdeel van deze opschoning is de specificatie met bijna de helft ingekort, van 288 pagina's naar 152.
Het is belangrijk om te benadrukken dat FC-SP-3 op zichzelf het blootstellingsrisico niet elimineert; het dient als een set hulpmiddelen in plaats van een automatische implementatie. De standaard is belangrijk omdat deze de industrie een praktische route biedt naar geauthenticeerd, versleuteld en integriteitsbeschermd SAN-verkeer, geïntegreerd in de reguliere vernieuwingscycli van servers, HBA's en opslag. Voor bedrijven die langlevende data en gereguleerde infrastructuur beheren, is de cruciale deadline niet beperkt tot Q-Day of 2030, maar eerder de volgende vernieuwingsbeslissing. De volgende secties behandelen de regelgeving die aan deze veranderingen ten grondslag ligt, de cryptografische updates die FC-SP-3 introduceert en het praktische model voor het implementeren van end-to-end-encryptie op een operationeel Fibre Channel-netwerk.
Key Takeaways
- De standaard haalde de deadlines: FC-SP-3, dat in 2026 door INCITS T11 wordt voltooid, moderniseert de beveiliging van Fibre Channel om te voldoen aan de CNSA 2.0-, NIS2- en DORA-vereisten, jaren vóór de nalevingsdata van 2030 en 2031.
- Eerst aftrekken, dan kwantumweerstand: Verouderde cryptografiemethoden zoals 3DES, MD5, SHA-1 en DH-groepen kleiner dan 2048 bits worden verwijderd, terwijl de post-kwantumalgoritmen ML-KEM-1024 en ML-DSA-87 van NIST worden toegevoegd. Hierdoor wordt de specificatie ingekort van 288 pagina's naar 152, wat de correcte implementatie vereenvoudigt.
- Versleuteling zonder de infrastructuurkosten: Autonome encryptie tijdens de vlucht genereert sleutels in de HBA en werkt op lijnsnelheid, zonder externe sleutelserver, zonder wijzigingen aan de SAN-switch en zonder extra belasting van de host-CPU.
- De array behoudt zijn superkrachten: Versleuteling op de transportlaag behoudt de compressie, deduplicatie en ransomware-detectie die bij versleuteling op applicatieniveau niet mogelijk zijn.
- Compliance volgt de vernieuwingscyclus: Door een gefaseerde uitrol, waarbij de hardware doorgaans elke drie tot vijf jaar wordt vernieuwd, beschikt men in 2030 over een volledig versleuteld en kwantumbestendig SAN als bijproduct van de reguliere aanschaf.
Versleuteling heeft een deadline.
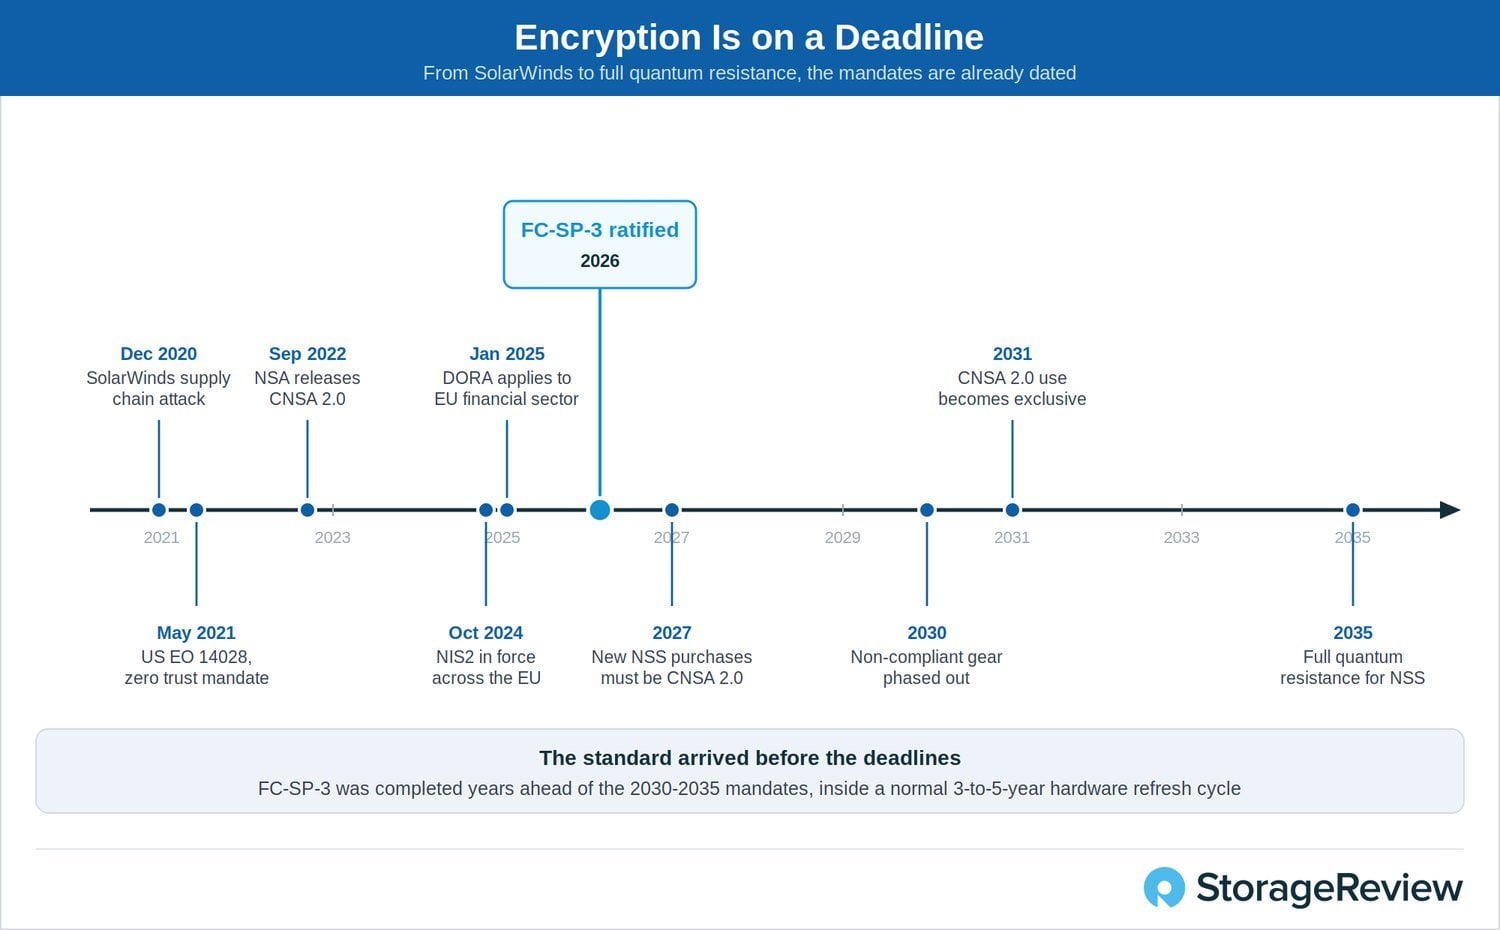
De ontwikkeling van FC-SP-3 wordt voornamelijk ingegeven door de toenemende behoefte aan geavanceerde beveiligingsmaatregelen in de gehele technologie-stack van datacenters. Traditionele architecturen vertrouwen vaak op impliciet vertrouwen binnen opslagnetwerken; geavanceerde aanvallen op dit niveau kunnen echter aanzienlijke hoeveelheden data in gevaar brengen. Aanvallen op de toeleveringsketen, zoals de SolarWinds-malwarecampagne van 2019-2021, hebben aangetoond dat interne dreigingen die gebruikmaken van gecompromitteerde infrastructuurcomponenten steeds vaker voorkomen.
Als directe reactie hierop vaardigde de Amerikaanse president Joseph Biden op 12 mei 2021 Executive Order 14028 uit. Deze order introduceerde een groot aantal nieuwe beveiligingsvereisten en operationele procedures voor systemen die door de federale overheid worden gebruikt (ook wel bekend als National Security Systems). Door encryptie te vereisen voor data in rust en tijdens transport, dwong de order federale instanties in feite de principes van de oorspronkelijke Commercial National Security Algorithm (CNSA) Suite over te nemen. Deze suite beschreef cryptografische algoritmen die waren goedgekeurd voor de bescherming van federale data. Hoewel de CNSA Suite (vaak aangeduid als CNSA 1.0) geen rekening hield met toekomstige mogelijkheden, legde deze wel een basis voor acceptabele algoritmen voor databescherming, sleutelgeneratie, hashing en digitale ondertekening.
CNSA 2.0 bouwt voort op de doelstellingen van de suite door de informatiebeveiligingsnormen van de federale overheid voor te bereiden op de komst van kwantumcomputers. Het vervangt algoritmen waarvan wordt aangenomen dat ze gemakkelijk door kwantumcomputers kunnen worden gekraakt en introduceert kwantumresistente algoritmen. De NSA heeft het beleid zo ontworpen dat het in fasen wordt geïmplementeerd, waarbij de eerste fase van handhaving na 31 december 2025 van start gaat. Vanaf 1 januari 2027 moeten nieuwe installaties van nationale veiligheidssystemen volledig voldoen aan de CNSA 2.0-normen en moeten niet-conforme systemen uiterlijk 31 december 2030 buiten gebruik worden gesteld. Ten slotte moeten alle nationale veiligheidssystemen uiterlijk 31 december 2031 uitsluitend CNSA 2.0-algoritmen gebruiken . De deadlines zijn krap voor zo'n enorm netwerk, maar de dreiging van een inbreuk door middel van kwantumcomputers maakt het noodzakelijk in de ogen van de Amerikaanse federale overheid.
De VS is niet het enige land dat strengere beveiligingsmaatregelen vereist voor kritieke IT-systemen. De Digital Operational Resilience Act (DORA), die van toepassing is op financiële instellingen in de Europese Unie, vereist strikte rapportage-, risicobeheer- en beveiligingstestprocedures om deze diensten beter voor te bereiden op toekomstige cyberaanvallen. Ook de Network and Information Security 2 (NIS2)-richtlijn stimuleert het delen van informatie over cyberdreigingen tussen EU-lidstaten. Deze richtlijn vereist dat elk land strategieën ontwikkelt en implementeert om aanvallen op de toeleveringsketen en de exploitatie van kwetsbaarheden te bestrijden. Aangezien veel van deze regelgeving sterke encryptie van data tijdens transport en in rust vereist, draagt FC-SP-3 bij aan hun gezamenlijke doel om de kerninfrastructuur op elk niveau bestand te maken tegen aanvallen.
Q-Day en oogst nu, decodeer later.
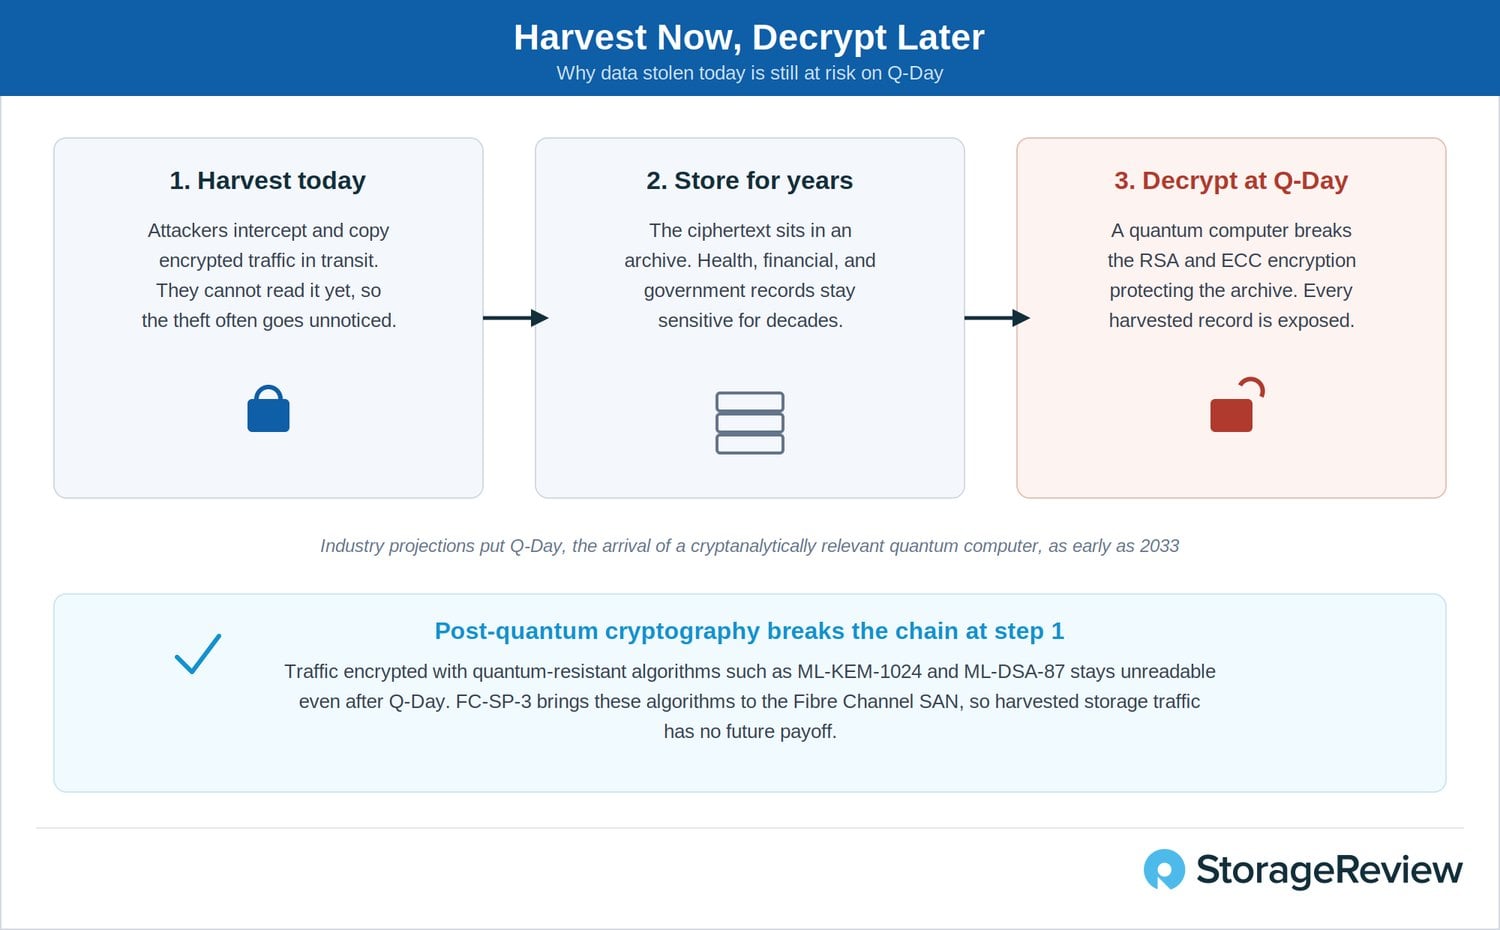
Hoewel CNSA 2.0 een ambitieuze doelstelling lijkt, is die niet zonder reden. "Nu oogsten, later decoderen" (HNDL) is een strategie die momenteel door kwaadwillende actoren wordt gebruikt en die vertrouwt op de toekomstige mogelijkheden van kwantumcomputers om enorme hoeveelheden onderschepte communicatie en gestolen gegevens te decoderen. Hoewel veel van de huidige standaard cryptografische algoritmen en protocollen zeer bestand zijn tegen brute-force-aanvallen en andere methoden voor het kraken van sleutels op conventionele hardware, zou de creatie van een "cryptanalytisch relevante kwantumcomputer" (CRQC) methoden voor publieke-sleutelversleuteling kunnen kraken die gebaseerd zijn op RSA en ECC (elliptische curve-cryptografie).
Om de effectiviteit van een mogelijke Q-Day-aanval te verminderen, heeft de NSA bepaald dat alle cryptografische componenten van het Amerikaanse nationale veiligheidssysteem uiterlijk 31 december 2031 moeten voldoen aan de CNSA 2.0-standaard. Dit is eerder dan de verwachting van de industrie, die Q-Day al in 2033 plaatst . De cryptografische algoritmen die in CNSA 2.0 zijn voorgeschreven, zijn "Post-Quantum Computing"-klaar, wat betekent dat ze zijn ontworpen met wiskundige problemen die computationeel onoplosbaar zijn, zoals roosterproblemen en eenrichtingsgetaltheoretische problemen . Door grotere sleutelgroottes te gebruiken in traditionele algoritmen en geavanceerde PQC-compatibele algoritmen te implementeren, wil de NSA HNDL-aanvallen voorkomen die de nationale veiligheid in gevaar zouden kunnen brengen.
Twee decennia Fibre Channel-beveiliging
De beveiliging van Fibre Channel begon niet met FC-SP-3. De standaard is de derde generatie van werk waaraan al meer dan twintig jaar wordt gewerkt bij INCITS (InterNational Committee for Information Technology Standards), onder leiding van het Fibre Channel Technical Committee, beter bekend als T11 . Het oorspronkelijke FC-SP-project werd in 2002 goedgekeurd en in 2007 gepubliceerd. Het introduceerde autorisatie- en segmentatiecontroles die opslagbeheerders formele tools boden om te bepalen welke apparaten elkaar konden zien binnen een fabric. FC-SP-2 werd in 2012 aangenomen en breidde het raamwerk uit naar authenticatie en encryptie. Het is sindsdien verder ontwikkeld met twee amendementen, AM1 in 2015 en AM2 in 2023. FC-SP-3 werd in 2022 als project goedgekeurd en in 2026 afgerond . Het actualiseert het raamwerk voor de wettelijke en post-quantumvereisten die nu van toepassing zijn op opslagnetwerken.
Die achtergrond is belangrijk omdat die bepaalt wat FC-SP-3 wel en niet is. Dit is geen heruitvinding van Fibre Channel-beveiliging of een losstaande reactie op één enkele dreiging. Het is de geplande modernisering van een volwassen framework, openlijk uitgevoerd door de mensen die deze apparatuur bouwen. De FC-SP-3-expertgroep werd voorgezeten door Roger Hathorn van IBM en geredigeerd door David Peterson en James Smart van Broadcom, met bijdragen van Broadcom, Cisco, Dell, HPE, IBM, Marvell, NetApp en Viavi. Die brede vertegenwoordiging is het vermelden waard voor een beveiligingsstandaard: de bedrijven die concurreren om elke SAN-aansluiting waren het eens over hoe encryptie over die aansluitingen zou moeten werken. En het werk stopt hier niet. T11 is al begonnen met de ontwikkeling van de volgende revisie , zodat het framework gelijke tred zal houden met de voortdurende evolutie van de eisen.
Wat verandert FC-SP-3?
De belangrijkste verandering in FC-SP-3 is het weglaten van overbodige elementen. Net als TLS 1.3 voor het web, verwijdert de standaard de verouderde cryptografie die FC-SP-2 nog bevatte: de FC-PAP- en FC-EAP-authenticatieprotocollen, 3DES- en AES-CTR-encryptie, RSA-SHA-1-handtekeningen, MD5 en SHA-1 in vrijwel elke rol, DH-CHAP-groepen kleiner dan 2048 bits, AES-sleutellengtes kleiner dan 256 bits voor GCM- en CBC-modi, RADIUS-gebruik en CT-authenticatie. Door verouderd materiaal te verwijderen en het document te reorganiseren, is de specificatie ingekort van 288 pagina's naar 152. Een kortere standaard is niet alleen gemakkelijker te lezen; hij is ook gemakkelijker correct te implementeren en laat minder zwakke punten over waarop een implementatie kan terugvallen.
In hun plaats komen de CNSA 2.0-compatibele toevoegingen: ML-KEM -1024 voor sleuteluitwisseling en ML-DSA -87 voor digitale handtekeningen, de door NIST gestandaardiseerde post-kwantumalgoritmen, naast ECDSA op 384 en 512 bits, op SHA-2 gebaseerde PRF's en de eis dat AES-GCM het beveiligingsassociatiebeheerprotocol zelf beschermt. Het verbergen van de encryptiemethode die wordt gebruikt om de payload te beschermen, zorgt voor een extra laag van ondoorzichtigheid, waardoor potentiële aanvallers rekening moeten houden met een breed scala aan algoritmen (wat behoorlijk rekenintensief kan zijn). Kwantumveilige sleutelinkapselingsalgoritmen zoals ML-KEM gaan onderscheppingsaanvallen effectief tegen en zorgen ervoor dat alleen geauthenticeerde en geautoriseerde apparaten gegevens kunnen lezen die door een HBA worden verzonden met behulp van de nieuwste beveiligingsprotocollen.
De structurele verandering is eveneens van groot belang. FC-SP-2 definieerde gelaagde compliance-elementen, waarbij de laagste gemeenschappelijke laag, Auth-A, vereiste dat implementaties MD5 en een 2048-bits DH-groep ondersteunden. Naarmate deze algoritmen verouderden, kwamen leveranciers in de vreemde positie terecht dat ze onveilige cryptografie implementeerden die ze nooit hadden willen gebruiken, puur om aan de standaard te blijven voldoen. FC-SP-3 laat dit model varen ten gunste van interoperabiliteitsprofielen, gedefinieerd in Annex A. Een conforme implementatie ondersteunt een of meer profielen die overeenkomen met de beveiligingsvereisten van de beoogde omgeving, en de beoordeling van welke vereisten van toepassing zijn, blijft bij instanties zoals NIST en de NSA, in plaats van bij de transportstandaard zelf. Achterwaartse compatibiliteit met FC-SP-2-implementaties wordt behandeld in Annex D, zodat gemengde architecturen een gedocumenteerd traject hebben in plaats van een abrupte overgang.
De auditmodus vergemakkelijkt de overgang naar de bijgewerkte cryptografische standaard door de onderhandeling over beveiligingsprotocollen mogelijk te maken tussen bestaande netwerken zonder de toegang tot gegevens te verstoren. De auteurs van de standaard erkennen dat veel SAN's niet onmiddellijk volledig aan de standaard zullen voldoen, maar deze geleidelijk zullen implementeren naarmate er nieuwere hardware wordt geïntroduceerd en oudere apparatuur wordt uitgefaseerd. In de auditmodus wordt compatibiliteit gewaarborgd door een beschikbaarheidsgerichte aanpak, waardoor de strengste beveiligingsmaatregelen alleen kunnen worden geïmplementeerd wanneer beide eindpunten in een verbinding volledig functioneel zijn. Dit betekent dat de toegang tot bedrijfskritieke gegevens behouden blijft terwijl de migratie naar een strengere beveiliging plaatsvindt.
FC-SP-3 op een Live SAN plaatsen
Een standaard is pas relevant als deze daadwerkelijk op productiehardware wordt gebruikt, en FC-SP-3 is ontwikkeld met het oog op implementatie. De specificatie definieert de cryptografische tools en het onderhandelingsgedrag; hoe deze tools worden toegepast op een werkend netwerk komt neer op twee algemeen beschikbare modellen. Beide zijn leveranciersneutraal en voldoen aan dezelfde standaard.
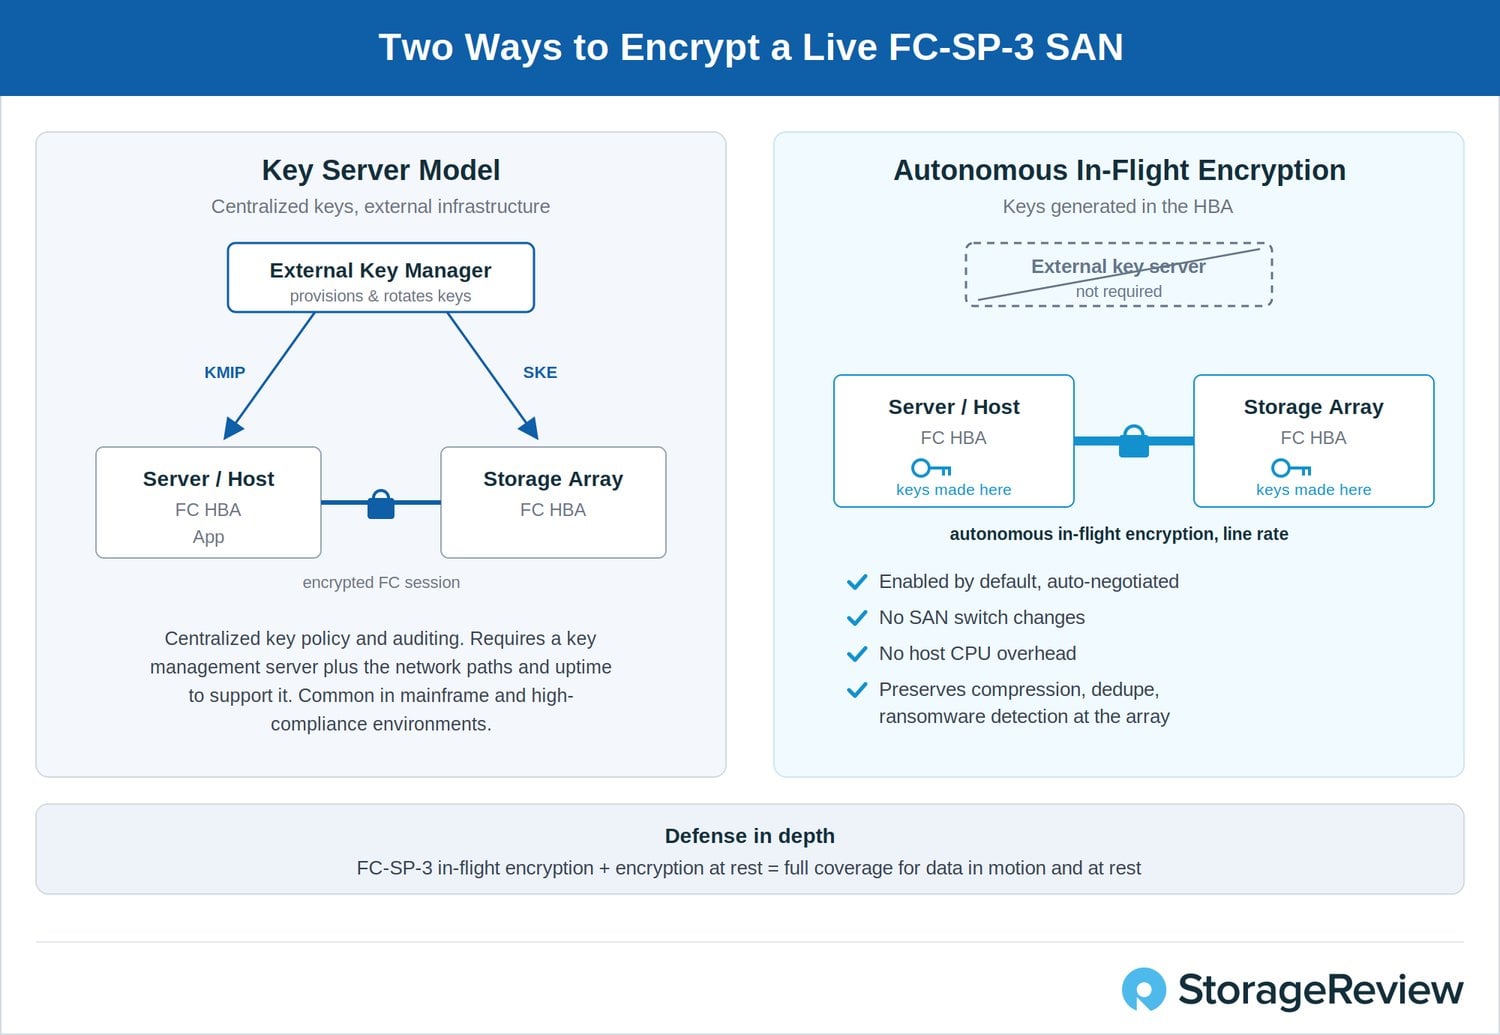
Het eerste model is de sleutelserver, een model dat al lang bekend is in mainframe- en high-compliance-omgevingen. Een externe sleutelbeheerder voorziet in en roteert de gedeelde geheimen of certificaten die worden gebruikt om beveiligde sessies tot stand te brengen. Deze beheerder communiceert met hosts en opslag via het netwerk met behulp van het Key Management Interoperability Protocol (KMIP) en een sleuteluitwisseling. Deze aanpak centraliseert beleid en auditing, precies wat sommige gereguleerde organisaties willen. Het brengt echter ook de nodige infrastructuur met zich mee voor het opzetten en onderhouden ervan: een sleutelbeheerserver, netwerkverbindingen ernaartoe en de operationele discipline om deze beschikbaar te houden. Voor organisaties die al een KMIP-infrastructuur gebruiken, past de FC-SP-3 naadloos in een bestaande workflow in plaats van deze te vervangen.
Het tweede model is autonome encryptie tijdens de vlucht, die wordt afgehandeld binnen de hostbusadapter. Dit model maakt een uitrol over het gehele fabric realistisch. Willekeurige sessiesleutels worden gegenereerd binnen de HBA zelf, waardoor een externe server voor sleutelgeneratie en -beheer overbodig is. Endpoints zijn standaard ingeschakeld en onderhandelen automatisch over encryptie. Wanneer een peer dit nog niet ondersteunt, wordt teruggevallen op een andere methode, zodat het fabric beveiligd kan worden zonder dat er een waarschuwingssignaal nodig is. Omdat de encryptie plaatsvindt op de Fibre Channel-transportlaag binnen de adapter, zijn er geen wijzigingen nodig aan de SAN-switches en ziet of beheert het switchfabric geen sleutels.
Prestatie is het doel dat met dit model wordt nagestreefd. Versleuteling vindt plaats op dedicated silicium met de volledige lijnsnelheid, waardoor er geen meetbaar verlies aan doorvoer is en er geen extra belasting op de host-CPU's komt. Net zo belangrijk voor opslagteams is dat versleuteling tijdens de overdracht in plaats van op applicatieniveau de arraydiensten behoudt waar bedrijven van afhankelijk zijn. Gegevens die de opslagarray bereiken, kunnen nog steeds worden gecomprimeerd, gededupliceerd en gescand op afwijkingen in de compressieverhouding die wijzen op een ransomware-aanval. Dit is allemaal niet meer mogelijk zodra de applicatie de gegevens heeft versleuteld voordat ze de host verlaten.
Versleuteling tijdens de vlucht is niet bedoeld als een op zichzelf staand beveiligingsmechanisme. FC-SP-3 past in een gelaagde beveiligingsstrategie, waarbij linkversleuteling wordt gecombineerd met volledige schijf- of array-versleuteling in rust om gegevens te beschermen, zowel tijdens de overdracht via het SAN als in rust op de opslagmedia. De eindpunten die deze strategie ondersteunen, zijn ontworpen als zero-trust-componenten op zich. Een silicium root of trust stelt de hardware-identiteit vast, de CPU en HBA bevestigen elkaars identiteit met behulp van het Security Protocol and Data Model (SPDM), en de drivers zijn cryptografisch ondertekend. De adapter die de versleuteling afdwingt, kan daarom worden geverifieerd in plaats van vertrouwd.
De functie die de angst voor het aanpassen van een productie-SAN het meest direct wegneemt, is de auditmodus, nieuw in FC-SP-3. Hiermee kunnen beheerders beveiligingsonderhandelingen in een bestaande omgeving inschakelen en zien welke verbindingen wel en welke niet versleuteld zullen worden voordat de beveiliging wordt ingeschakeld. Dit maakt van een potentieel ontwrichtende overgang een stapsgewijs, verifieerbaar proces en vormt het praktische mechanisme achter de gefaseerde implementatie die de FCIA-roadmap voor ogen heeft: beveiligde verbindingen naarmate servers en opslag worden vernieuwd, in plaats van in één gecoördineerde gebeurtenis.
Autonome encryptie tijdens de vlucht is al beschikbaar in FC-SP-3-compatibele HBA's, en StorageReview berichtte over de eerste die deze technologie introduceerde. Dit is een nuttig bewijs dat de standaard vandaag de dag al inzetbaar is. De belangrijkste conclusie is echter eerder architectonisch dan merkspecifiek: elk FC-SP-3-compatibel eindpunt kan deelnemen, en elke grote serverleverancier biedt al Fibre Channel-connectiviteit die autonome encryptie tijdens de vlucht ondersteunt, waarbij de meeste OEM's van opslagsystemen dit tot en met 2026 zullen toevoegen.
Waartegen beschermt encryptie tijdens de vlucht?
Het argument voor het versleutelen van dataverkeer naar opslaglocaties wordt veel eenvoudiger te onderbouwen zodra de aanvalsvectoren bekend zijn. Fibre Channel-verbindingen verlaten routinematig de ruimte waar ze ontstaan en kruisen leidingen, stijgbuizen en campusnetwerken tussen gebouwen. Een aanvaller met fysieke toegang tot die glasvezel hoeft deze niet door te snijden. En hoewel het zeer zeldzaam is, is het buigen van een kabel waardoor licht doorlekt of het plaatsen van een passieve splitter al voldoende om het verkeer dat erdoorheen loopt te lezen, zonder dat een beheerder iets merkt aan de verbinding.
De bedreigingen binnen het gebouw zijn minder filmisch en komen vaker voor. Een medewerker met toegang tot een patchpaneel kan verkeer opnemen zonder de verbinding te verstoren, en diagnostische apparaten kunnen frames vastleggen in servicelogboeken, waardoor gegevens toegankelijk worden voor iedereen die toegang heeft tot die logboeken. Versleuteling tijdens de overdracht sluit al deze paden in één keer af. Verkeer dat ergens tussen twee FC-SP-3-eindpunten wordt vastgelegd, of het nu via een gebogen glasvezelkabel, een patchpaneel of een logbestand is, is versleuteld zonder dat er op het moment van vastlegging een sleutel beschikbaar is.
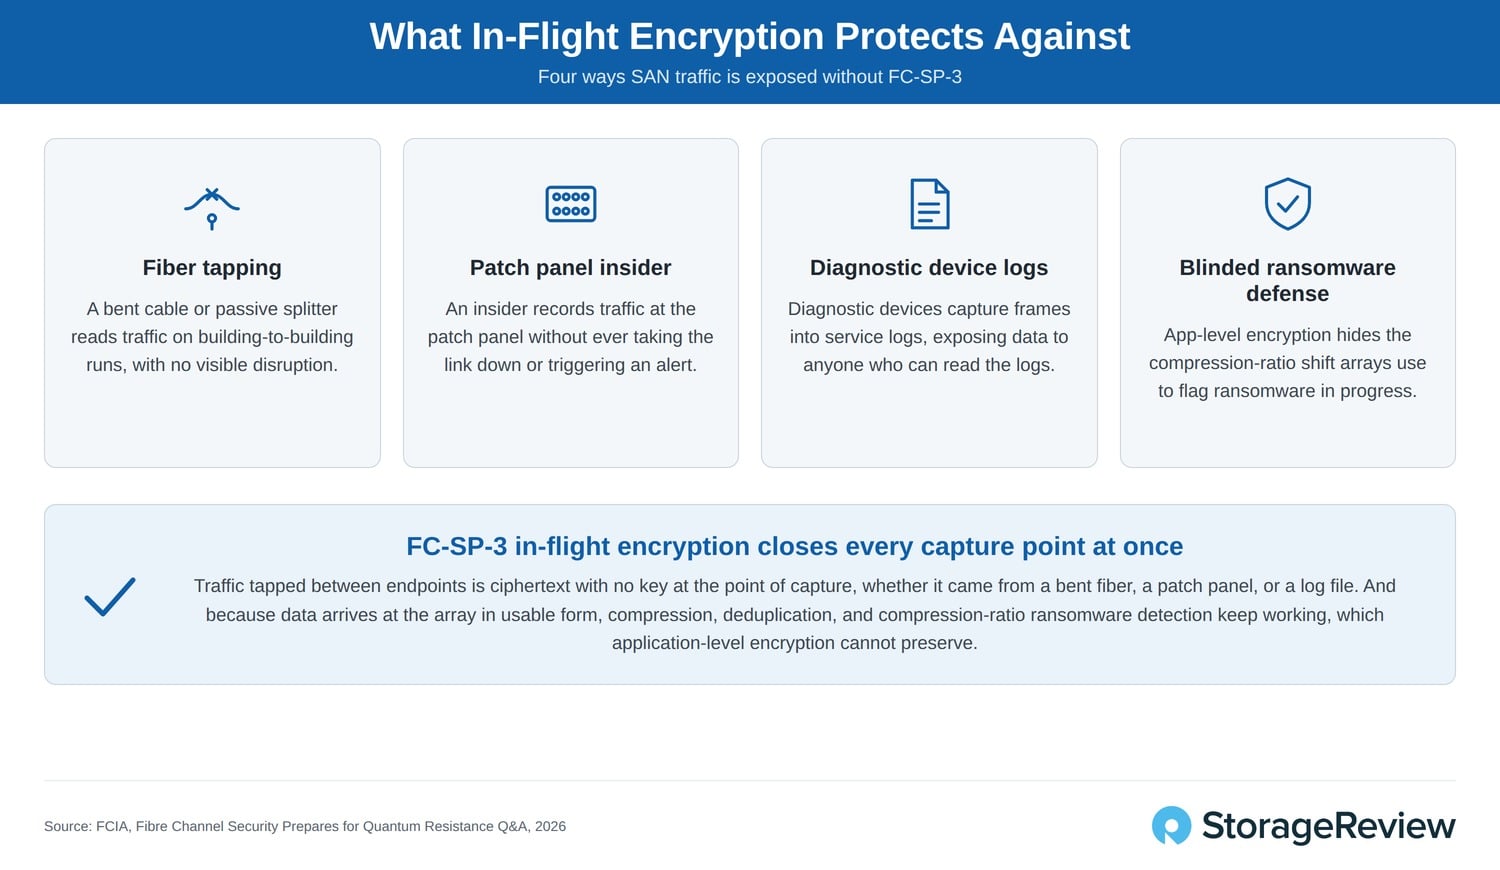
Het subtielere voordeel is wat encryptie tijdens de overdracht behoudt. Ransomware versleutelt gegevens tijdens de aanval, en versleutelde gegevens kunnen niet worden gecomprimeerd. Een verandering in de compressieverhoudingen op de array is daarom een van de meest betrouwbare vroege indicatoren van een infectie. Als applicaties gegevens versleutelen voordat ze de host verlaten, ziet de array altijd versleutelde tekst: compressie en deduplicatie werken niet meer, en het ransomwaresignaal verdwijnt daarmee ook. Versleuteling op de transportlaag beschermt gegevens tijdens de overdracht en levert ze in bruikbare vorm aan de array, waardoor gegevensreductie en anomaliedetectie behouden blijven. Dit is de reden waarom de FCIA-richtlijnen de voorkeur geven aan encryptie tijdens de overdracht in combinatie met encryptie in rust boven encryptie op applicatieniveau.
De weg naar een volledig versleutelde SAN
De berekeningen achter de FCIA-roadmap zijn gebaseerd op de vernieuwingscyclus. Servers en opslagapparatuur worden in de meeste gevallen elke drie tot vijf jaar vervangen, wat betekent dat vrijwel elk netwerk zijn eindpunten minstens één keer zal vervangen voordat de deadlines van CNSA 2.0 in 2030 en 2031 verstrijken. Elke grote serverleverancier biedt al Fibre Channel-connectiviteit met FC-SP-3 autonome encryptie tijdens de overdracht, en de meeste OEM's van opslagapparatuur introduceren conforme connectiviteit tot en met 2026. Hardware die vanaf nu volgens de normale cyclus wordt aangeschaft, kan dus met deze functionaliteit worden geleverd.
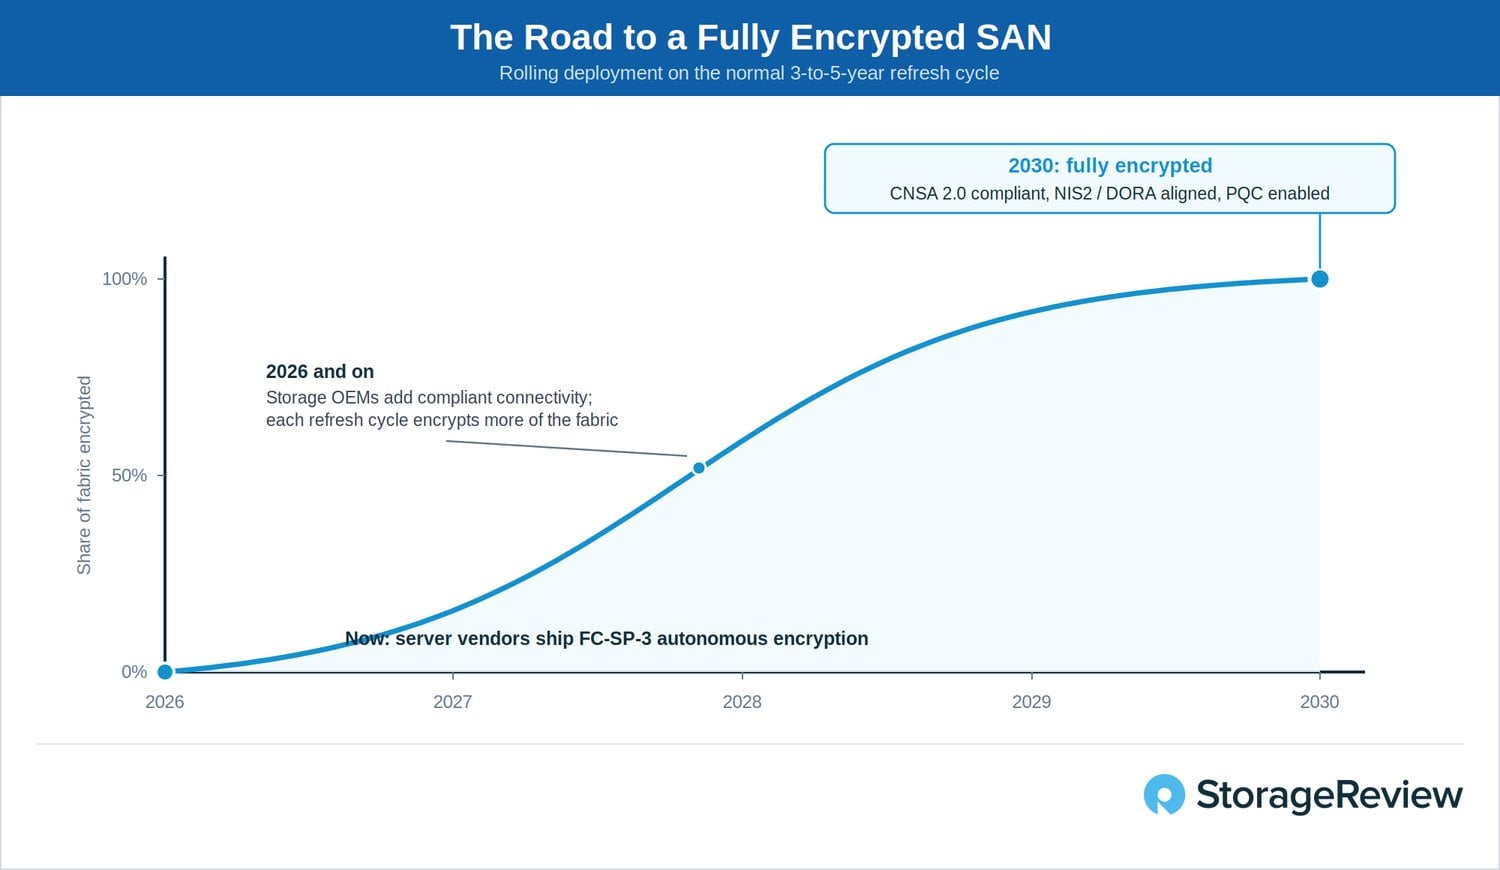
Dat maakt de gefaseerde implementatie geloofwaardig in plaats van een utopie. Endpoints met encryptiemogelijkheden onderhandelen automatisch over beveiliging en kunnen tijdens de overgang naast oudere apparatuur blijven bestaan. De auditmodus stelt beheerders in staat de gereedheid te controleren vóór de implementatie, waardoor de toegang tot bedrijfskritieke gegevens tijdens de migratie naar een sterkere beveiliging behouden blijft. Er is geen grootschalige implementatie nodig en er hoeft geen project te worden gepland rond een compliance-datum. Een organisatie die haar gebruikelijke implementatiecyclus aanhoudt en FC-SP-3-connectiviteit specificeert, arriveert in 2030 met een volledig versleuteld SAN als bijproduct van een aanschaf die ze sowieso al van plan was te doen: conform CNSA 2.0, afgestemd op NIS2- en DORA-encryptiebeleid en kwantumresistent van begin tot eind.
Conclusie
FC-SP-3 is geen opvallende standaard, en dat is juist de kracht ervan. Het verwijdert cryptografie die jaren geleden al had moeten worden afgeschaft, voegt de post-kwantumalgoritmen van NIST toe die nu door toezichthouders worden vereist, en vervangt een compliance-model dat absurd was geworden door profielen die zijn ontworpen voor interoperabiliteit. De voltooide specificatie verschijnt jaren eerder dan de vereisten waaraan hij voldoet, binnen de vernieuwingscyclus die bedrijven al van plan waren. Het lastige deel van de implementatie is weggenomen: geen switchwijzigingen, geen extra beveiligingsinfrastructuur, geen extra CPU-belasting voor de host en een auditmodus die de uitrol observeerbaar maakt voordat deze wordt afgedwongen.
De kanttekening is dat een standaard een set hulpmiddelen is, geen implementatie. Niets versleutelt zichzelf; organisaties moeten nog steeds hun HBA's en opslagvloot inventariseren, FC-SP-3-connectiviteit specificeren bij toekomstige aankopen en beveiliging inschakelen zodra er geschikte eindpunten aan het netwerk worden toegevoegd. Voor de gereguleerde sectoren die het meest afhankelijk zijn van Fibre Channel (financiën, gezondheidszorg, nutsbedrijven en overheid) is er een deadline voor dit werk, ongeacht of er een planning voor is. Nu gegevens verzamelen en later decoderen betekent dat gestolen data vandaag al blootgesteld is aan de kwantumcomputers van het volgende decennium, waardoor elk jaar onversleuteld verkeer kosten met zich meebrengt die later worden gecompenseerd. FC-SP-3 maakt het dichten van die kloof een detail in de inkoop in plaats van een project, en het zorgt ervoor dat Fibre Channel blijft wat het al twintig jaar is: het netwerk waarop gereguleerde sectoren vertrouwen met de data die ze zich het minst kunnen veroorloven te verliezen.
For teams weighing where that data should live, our Beste opslagarrays page tracks the current enterprise array leaders, with audited benchmark results labeled separately from deployment evidence.
FC-SP-3 Woordenlijst
| 3DES | Triple DES, een verouderde blokversleuteling die door FC-SP-3 wordt verwijderd. |
| AES-GCM, AES-CBC, AES-CTR | Modi van de Advanced Encryption Standard. GCM versleutelt en beschermt de integriteit van gegevens in één keer en is vereist voor het beheer van beveiligingsassociaties in FC-SP-3; CTR wordt verwijderd en sleutels kleiner dan 256 bits worden weggelaten voor GCM en CBC. |
| CNSA 2.0 | Commercial National Security Algorithm Suite 2.0, de verzameling kwantumresistente algoritmen van de NSA en de bijbehorende implementatietermijnen voor Amerikaanse nationale veiligheidssystemen. |
| CRQC | Cryptanalytically Relevant Quantum Computer, een kwantumcomputer die krachtig genoeg is om de huidige publieke-sleutelcryptografie te kraken. |
| CT-authenticatie | Authenticatie van Fibre Channel Common Transport-verkeer naar fabric-services, verzonden via FC-SP-2 en verwijderd via FC-SP-3. |
| DH-CHAP | Diffie-Hellman Challenge Handshake Authentication Protocol (CHAP), het Fibre Channel-authenticatieprotocol dat CHAP combineert met een Diffie-Hellman-sleuteluitwisseling. FC-SP-3 verwijdert DH-groepen kleiner dan 2048 bits. |
| DORA | De Digital Operational Resilience Act (DORA), de EU-verordening die de ICT-risico's voor financiële instellingen regelt. |
| ECC, ECDSA | Elliptische-curve-cryptografie en het algoritme voor digitale handtekeningen met elliptische curven. FC-SP-3 behoudt ECDSA op 384 en 512 bits, naast de post-kwantum ML-DSA. |
| FC-PAP, FC-EAP | Fibre Channel Password Authentication Protocol en Fibre Channel Extensible Authentication Protocol, de verouderde FC-SP-2 authenticatieprotocollen, zijn verwijderd in FC-SP-3. |
| FCIA | De Fibre Channel Industry Association is de brancheorganisatie die de Fibre Channel-standaarden en de implementatie ervan promoot en coördineert. |
| HBA | De hostbusadapter is de Fibre Channel-interfacekaart in een server of opslagsysteem. |
| HNDL | Nu gegevens verzamelen, later decoderen: versleuteld verkeer vandaag vastleggen om het te decoderen zodra er een CRQC-bestand beschikbaar is. |
| INCITS, T11 | Het Internationaal Comité voor Informatietechnologiestandaarden en het bijbehorende T11-technisch comité ontwikkelen de Fibre Channel-standaarden, waaronder FC-SP-3. |
| KMIP | Key Management Interoperability Protocol, de OASIS-standaard die wordt gebruikt tussen externe sleutelbeheerders en de hosts en opslagsystemen die zij bedienen. |
| MD5, SHA-1, SHA-2 | Cryptografische hashfuncties. MD5 en SHA-1 zijn verouderd en worden in FC-SP-3 vrijwel nergens meer gebruikt; ze zijn vervangen door de SHA-2-familie. |
| ML-DSA-87 | Het op module-rooster gebaseerde digitale handtekeningalgoritme (NIST FIPS 204) met de sterkste parameterinstellingen, het post-kwantum handtekeningalgoritme FC-SP-3, voegt hieraan toe. |
| ML-KEM-1024 | Het op module-rooster gebaseerde sleutelinkapselingsmechanisme (NIST FIPS 203) met de sterkste parameterinstellingen, voegt het post-kwantum sleutelvaststellingsalgoritme FC-SP-3 toe. |
| NIS2 | Richtlijn 2 inzake netwerk- en informatiebeveiliging, de EU-cyberbeveiligingsrichtlijn voor essentiële en belangrijke entiteiten. |
| PQC | Post-kwantumcryptografie: algoritmen die zijn gebouwd op problemen waarvan niet wordt verwacht dat kwantumcomputers ze efficiënt kunnen oplossen. |
| PRF | Pseudowillekeurige functie, gebruikt om sessiesleutels af te leiden uit een gedeeld geheim. FC-SP-3 vereist op SHA-2 gebaseerde PRF's. |
| Q-dag | Het punt waarop een CRQC beschikbaar komt en de huidige publieke-sleutelcryptografie kan worden gekraakt. |
| RADIUS | Remote Authentication Dial-In User Service, een netwerkauthenticatieserverprotocol waarvan het gebruik is verwijderd uit FC-SP-3. |
| RSA | Het Rivest-Shamir-Adleman-algoritme voor openbare sleutels is een van de methoden die een CRQC zou kunnen kraken. RSA-SHA-1-handtekeningen zijn verwijderd in FC-SP-3. |
| SPDM | Beveiligingsprotocol en datamodel, de DMTF-standaard waarmee een CPU en een HBA elkaars identiteit en firmware kunnen bevestigen. |
Dit rapport wordt gesponsord door de Fibre Channel Industry Association (FCIA). Alle standpunten en meningen in dit rapport zijn gebaseerd op onze onpartijdige beoordeling van het/de betreffende product(en).
Leer meer over de FC-SP-3-standaard in het FCIA-webinar ' Fibre Channel Security Prepares for Quantum Resistance'.



 Amazon