

Met de release van Proxmox VE 7.1 komen er veel indrukwekkende nieuwe of verbeterde functies, waarvan sommige vooral op het gebied van beveiliging te vinden zijn. Sommige van deze functies zijn nieuw en opwindend, terwijl andere simpelweg verbeteringen in gebruiksgemak bieden die het toepassen van betere beveiligingspraktijken eenvoudiger maken dan ooit tevoren. In dit artikel duiken we dieper in enkele van de nieuwste beveiligingsverbeteringen en -updates van Proxmox VE 7.1.
Proxmox VE 7.1 Beveiliging - TPM en UEFI Secure Boot
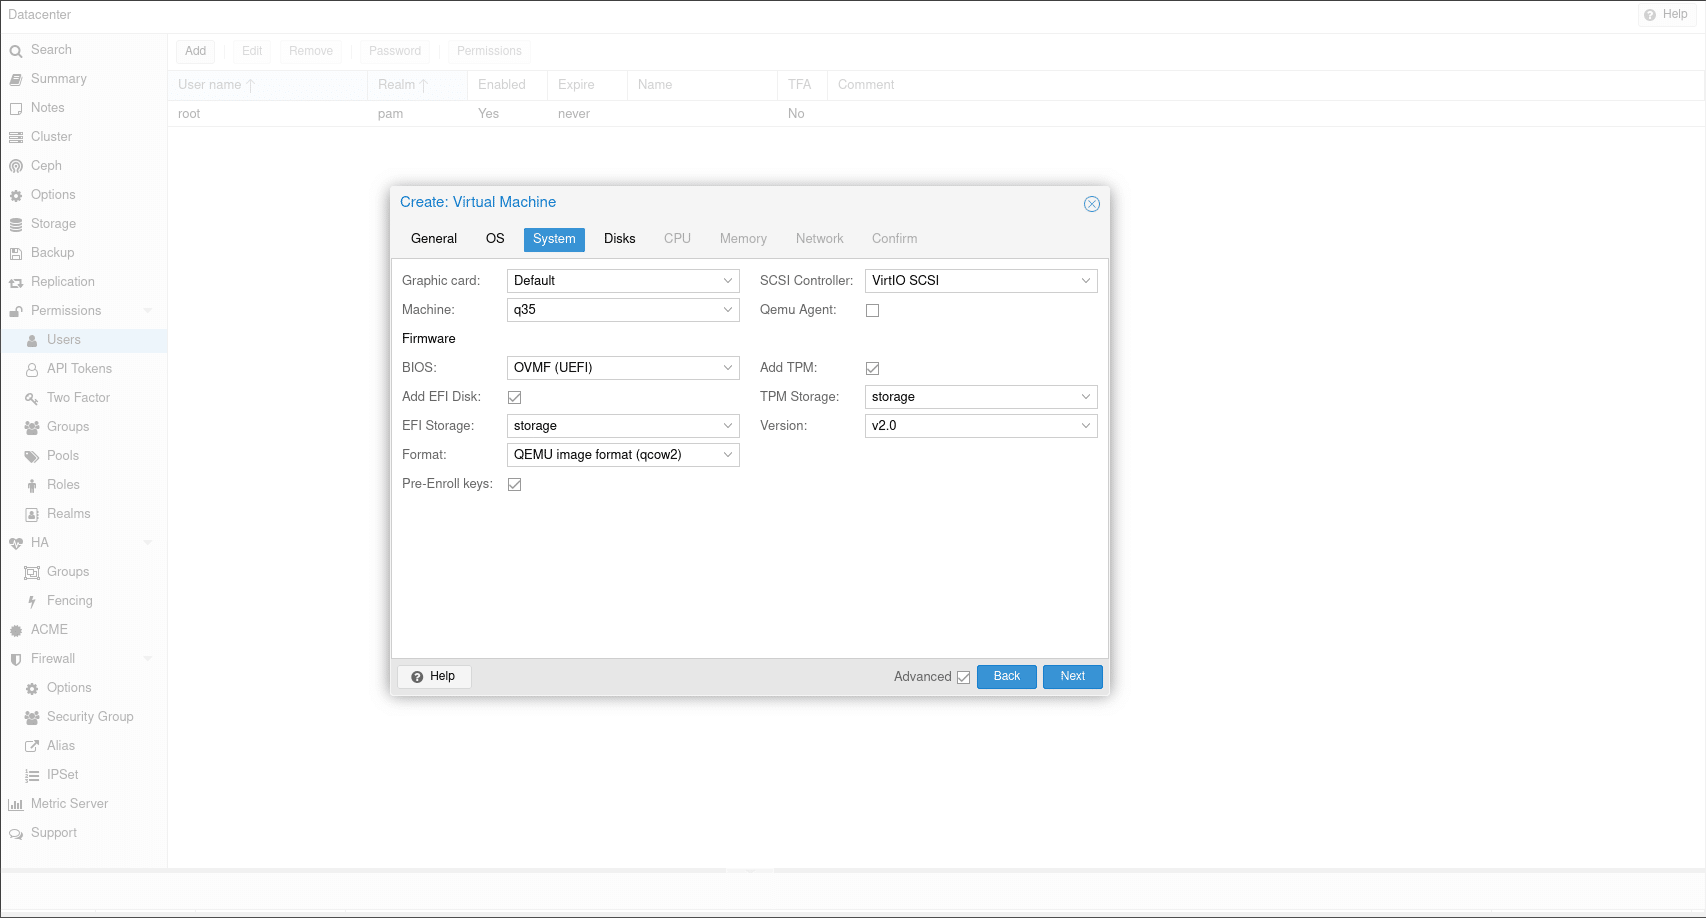
De meest opvallende beveiligingsfunctie in deze update is de officiële Trusted Platform Module (TPM) 2.0-ondersteuning. Vóór de update was het mogelijk, maar het vereiste het installeren van pakketten van derden. Met TPM 3 kan de gebruiker besturingssystemen installeren die dit nodig hebben, of er gewoon van profiteren, met name Windows 2.0. Om TPM toe te voegen bij het maken van een VM, schakelt u het eenvoudig in, selecteert u uw opslag en kiest u welke versie u wilt.
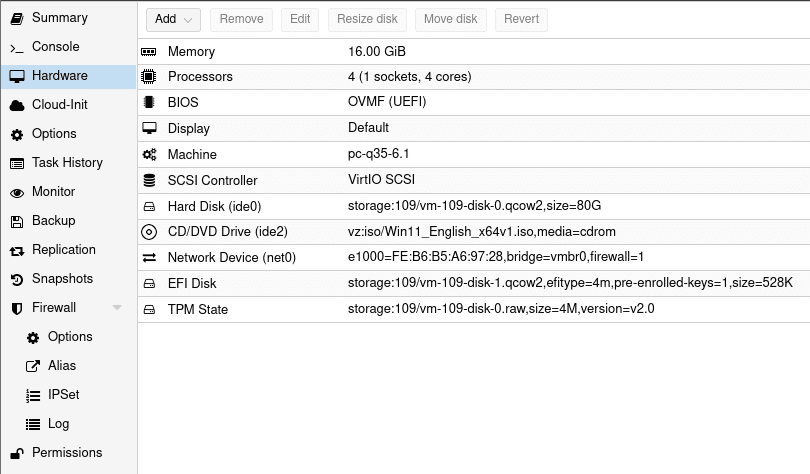
 Het toevoegen van een TPM-module aan een reeds bestaande VM is net zo eenvoudig: kies het hardwaretabblad van uw VM en voeg een TPM State-component toe. Kies vanaf daar eenvoudig de opslag waarop het zich zal bevinden en kies de TPM-versie.
Linux en Windows kunnen beide profiteren van TPM 2.0, het kan worden gebruikt om sleutels op te slaan voor schijfversleuteling, als een generator voor willekeurige getallen, en meer. De ondersteuning van Proxmox opent veel deuren als het gaat om ontwikkeling en testen.
Bovendien heeft Proxmox nu veilige opstartfunctionaliteit ingebouwd in de gebruikersinterface. Nieuw gemaakte VM's hebben de optie om deze functie in te schakelen, met een optie voor het vooraf inschrijven van Microsoft- en populaire Linux-distributiesleutels beschikbaar.
Twee-factor authenticatie
De nieuwe update biedt ook aanzienlijke verbeteringen in de levenskwaliteit van 2FA. Eerst en vooral is de toevoeging van eenmalige herstelsleutels enorm, ze dienen als toegang tot een account als je je 2FA-methode verliest of er anderszins geen toegang toe hebt, of dat nu een YubiKey is (die Proxmox ondersteunt) of een TOTP-app op je telefoon. In feite is het een lijst met 10 codes die alleen kunnen worden opgehaald bij het genereren en die u kunt invoeren in plaats van een 2FA-methode; eenmaal gebruikt, kunnen ze niet opnieuw worden gebruikt. De optie om alleen eenmalige herstelsleutels te gebruiken als uw enige 2FA-methode bestaat ook, maar is in werkelijkheid waarschijnlijk een zeer slechte keuze.
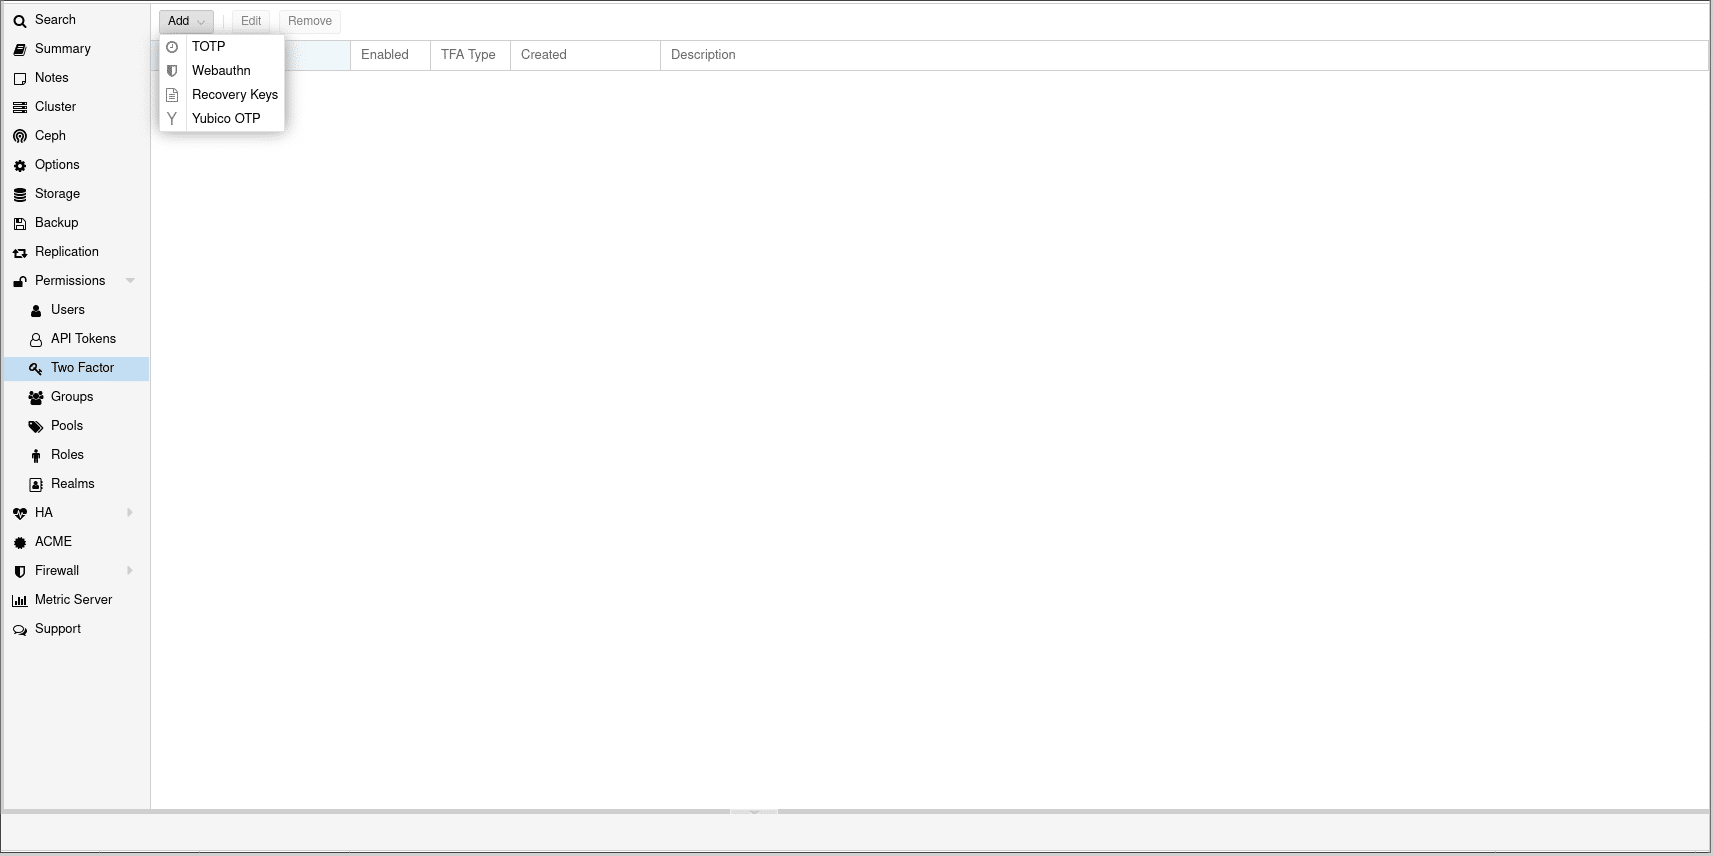 Bovendien bevat de update ondersteuning voor meerdere 2FA-methoden, waardoor je een YubiKey, TOTP of zelfs, zoals eerder vermeld, eenmalige herstelcodes kunt gebruiken om in te loggen.
Door dit te combineren met het maken van gebruikers en groepen, wordt 2FA een zeer krachtige tool voor het creëren van veilige en op toegang gebaseerde machtigingen in uw omgeving. Dit kan zelfs nog verder worden uitgebreid met Realms, waardoor u een LDAP- of OpenID-server kunt integreren en authenticatie kunt overdragen aan Active Directory, OpenLDAP of OpenID Connect, afhankelijk van uw behoeften.
Proxmox VE 7.1 Beveiliging – 2FA doorloop
Om een gebruiker aan te maken waarmee u kunt inloggen, kunt u uit twee Realms kiezen:
- Proxmox VE-authenticatieserver gebruiken
- Gebruik van Linux PAM-standaardauthenticatie
Beide hebben hun eigen voor- en nadelen. Als u ervoor kiest om PAM te gebruiken, moet u een overeenkomstige Linux-gebruiker op de server aanmaken. Als je een bestaand systeem hebt, werkt het goed. Als u ervoor kiest om de Proxmox VE-authenticatieserver te gebruiken, wordt de gebruiker gedeeld door ALLE servers in het Proxmox Datacenter en heeft u GEEN overeenkomstige Linux-gebruiker nodig. Daarnaast zijn ze identiek voor onze doeleinden.
Voor mijn gebruikssituaties werkt de Proxmox VE-authenticatieserver het beste, maar u bent vrij om te kiezen wat het beste bij u past. Ik maak een gebruiker aan met de naam John Doe, met een wachtwoord dat ik me kan herinneren.
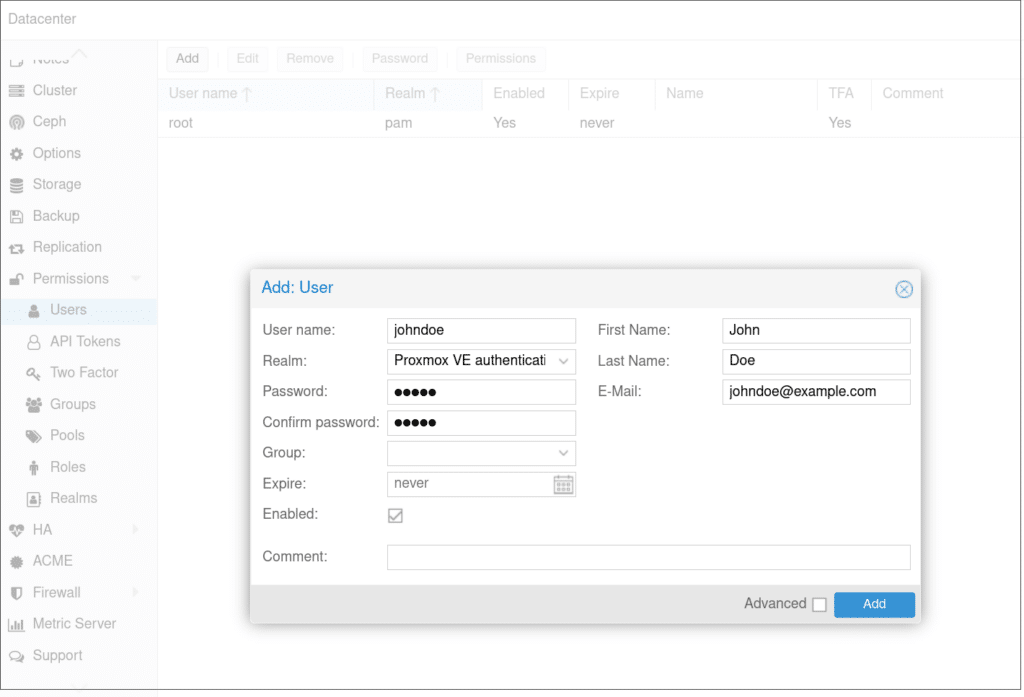
Vervolgens navigeer ik naar de 2FA-pagina en voeg ik TOTP-authenticatie toe.
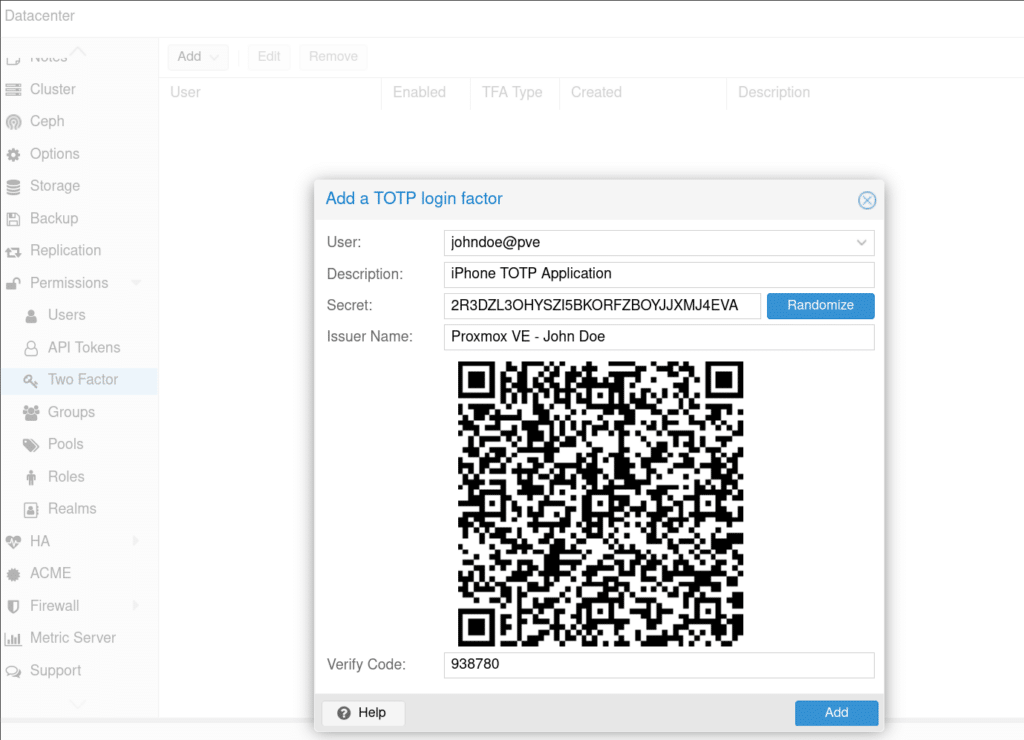
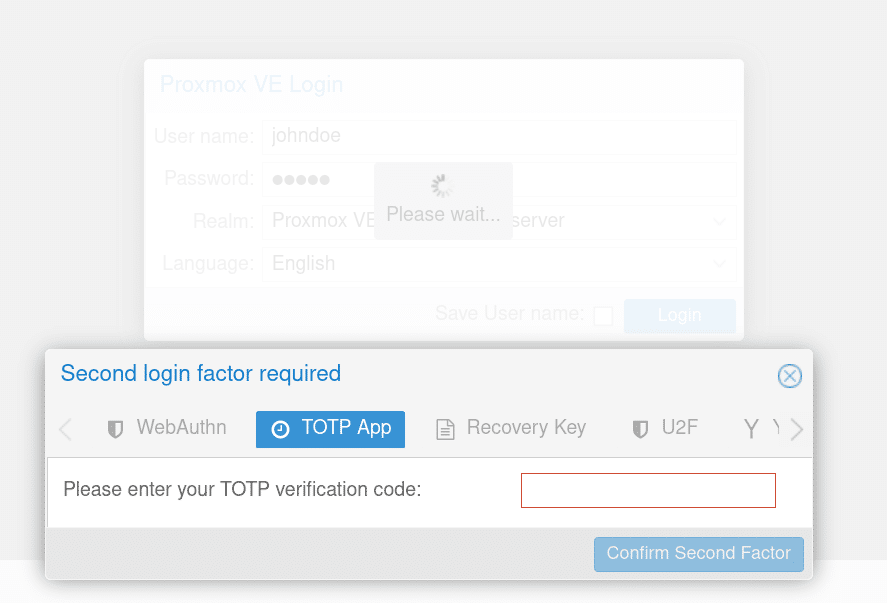
En eindelijk kan ik testen of het werkt.
Conclusie
Deze update bracht veel nieuwe functies en verbeteringen met zich mee , maar de beveiligingsfuncties van Proxmox VE 7.1 zijn naar mijn mening de meest opvallende. Het is gemakkelijk te begrijpen waarom Proxmox zowel door professionals in de industrie als door thuislab-enthusiasten wordt gebruikt, aangezien hun team consistent kwalitatief hoogwaardig werk levert. De toevoegingen van TPM, Secure Boot en de verbeteringen aan 2FA vormen daarop geen uitzondering.


 Amazon