

Netgear ProSAFE FVS336G to zapora sieciowa VPN zaprojektowana specjalnie dla biur zdalnych, oddziałów i telepracowników, oferująca bezpieczny dostęp do sieci w centrali. FVS336G oferuje firmom bogaty zestaw funkcji, w tym inspekcję pakietów (SPI), wiele przejść VPN, translację adresów sieciowych (NAT), szyfrowanie AES i 3DES, ochronę przed atakami typu DoS (Denial of Service) i wiele innych. Oferuje również ochronę przed atakami DoS i niechcianym ruchem, a także SYSLOG i SNMP, które umożliwiają szczegółowe monitorowanie sieci.
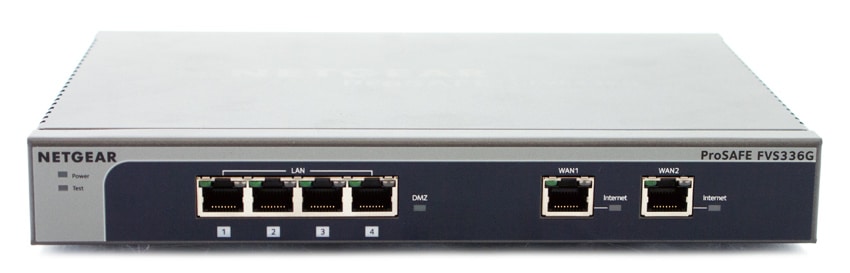
Zapora sieciowa Netgear ProSAFE VPN oferuje również różne opcje filtrowania treści internetowych, raportowanie aktywności przeglądania oraz natychmiastowe alerty, które można wysyłać e-mailem. Ponadto administratorzy sieci mogą konfigurować zasady dostępu w zależności od pory dnia, konkretnych adresów stron internetowych i słów kluczowych w adresach.
Od strony sprzętowej, FVS336G posiada dwa gigabitowe porty Ethernet WAN do równoważenia obciążenia i ochrony przed awariami połączeń internetowych, co pozwala na zwiększenie szybkości transmisji danych i ogólnej niezawodności. Dodatkowo, zapora sieciowa ProSAFE zawiera wbudowany, czteroportowy przełącznik Gigabit Ethernet LAN, który umożliwia szybki transfer danych między lokalnymi zasobami sieciowymi i obsługuje do 200 000 połączeń wewnętrznych i zewnętrznych.
Cena zapory sieciowej Netgear ProSAFE FVS336G VPN wynosi około 163 USD. Produkt objęty jest ograniczoną dożywotnią gwarancją Netgear ProSAFE.
Specyfikacja zapory sieciowej Netgear ProSAFE VPN FVS336G
- Numer produktu: FVS336G
- Porty gigabitowe WAN/LAN: 2/4
- Interfejsy DMZ (konfigurowalne): 1
- Bezprzewodowy: n/d
- Obsługa IPv6: Tak
- Przepustowość LAN-WAN: 350 Mb/s
- Przepustowość IPsec VPN (3DES): 78 Mb/s
- Przepustowość SSL VPN: 14 Mb/s
- Maksymalna liczba jednoczesnych połączeń: 500 000
- Maksymalna liczba sieci VLAN: 254
- Dedykowane tunele VPN IPsec: 25
- Dedykowane tunele SSL VPN: 10
- VPN IPsec
- SSL VPN
- Serwer L2TP, PPTP
- Przejście VPN: IPsec, PPTP, L2TP
- Uwierzytelnianie użytkowników dla VPN: Active Directory, LDAP, Radius, WIKID, MIAS, domena NT, lokalna baza danych użytkowników
- Zapora sieciowa z inspekcją pakietów stanowych
- Tryby WAN: NAT, routing klasyczny
- Przypisanie adresu dostawcy usług internetowych: DHCP, przypisanie statycznego adresu IP, PPPoE, PPTP
- Tryby NAT: 1-1, NAT, PAT
- DHCP: Statyczny, Dynamiczny, RIPv1, RIPv2
- Trasowanie: serwer DHCP, przekaźnik DHCP
- DDNS: DynDNS.org, TZO.com, Oray.net, 3322.org
- VLAN
- QoS
- Profile przepustowości
- Filtrowanie treści (tylko HTTP)
- Awaryjne przełączanie sieci WAN
Projektowanie i budowa
Urządzenie ProSAFE FVS336G ma ten sam wygląd i funkcjonalność, co inne produkty Netgear, z prostym, szarym designem i metalową obudową. Urządzenie jest również bardzo stabilne, gdy stoi na podłodze lub biurku, i bardzo wytrzymałe, gdy się je trzyma.
Górny panel zapory sieciowej VPN jest oznaczony logo NETGEAR Prosafe oraz nazwą produktu. Z przodu urządzenia znajdują się cztery porty LAN Gigabit Ethernet i dwa porty WAN Ethernet ze złączami RJ-45, oba z przełączaną automatyczną negocjacją prędkości N-way oraz funkcją Auto MDI/MDIX. Każdy port ma dwie diody LED umieszczone tuż nad złączem. Lewa dioda LED sygnalizuje połączenie z podłączonym urządzeniem Ethernet, odbieranie/przesyłanie danych lub brak połączenia. Prawa dioda LED informuje użytkownika, czy port LAN/WAN działa z przepustowością 1000, 100 czy 10 Mb/s. Z przodu znajdują się również diody LED DMZ, zasilania i testu.
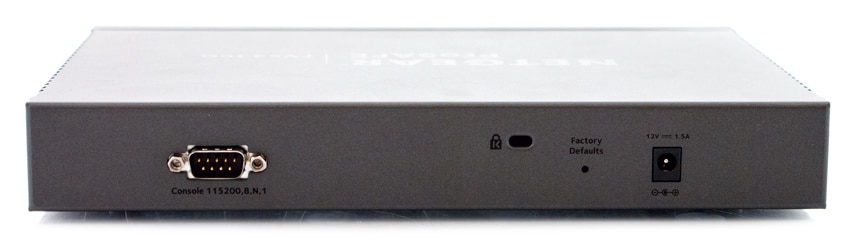
Patrząc na tylny panel, zobaczysz port konsoli służący do podłączenia opcjonalnego terminala konsoli, przycisk resetowania ustawień fabrycznych, umożliwiający przywrócenie zapory VPN do ustawień fabrycznych, gniazdo blokady kabla zabezpieczającego oraz gniazdo zasilania sieciowego (12 V, 1.5 A). Etykieta produktu, znajdująca się na spodzie urządzenia ProSAFE FVS336G, zawiera ustawienia fabryczne, informacje o zgodności z przepisami oraz inne informacje, które mogą być przydatne użytkownikowi.
Użyteczność
Instalacja zapory VPN może być pracochłonna. Jednak ProSAFE FVS336G można uruchomić, skonfigurować i uruchomić dość szybko dzięki zestawowi funkcji firmy Netgear, które upraszczają instalację i zarządzanie, a także dzięki dostępności obszernej dokumentacji. Niektóre z tych funkcji to: automatyczne wykrywanie dostawcy usług internetowych (ISP), które automatycznie wykrywa typ połączenia internetowego; kreator IPSec VPN, który umożliwia użytkownikom łatwą konfigurację tuneli IPSec VPN zgodnie z zaleceniami Virtual Private Network Consortium (VPNC); oraz SNMP, który umożliwia FVS336G obsługę protokołu SNMP (Simple Network Management Protocol) do monitorowania i zarządzania zasobami dziennika z poziomu menedżera systemu zgodnego ze standardem SNMP.
Zapora sieciowa VPN została zaprojektowana specjalnie do użytku w środowisku biurowym, zarówno w trybie wolnostojącym, jak i w montażu w 19-calowej szafie rack (w zestawie znajduje się zestaw montażowy 1U), co pozwala na jej umieszczenie niemal w dowolnym miejscu w biurze. Po zainstalowaniu zapory sieciowej VPN w sieci (poprzez podłączenie kabli i ponowne uruchomienie sieci) można połączyć się z urządzeniem Netgear i skonfigurować je za pośrednictwem przeglądarki internetowej. Do zdalnego dostępu do laboratorium użyliśmy urządzenia FVS336G.
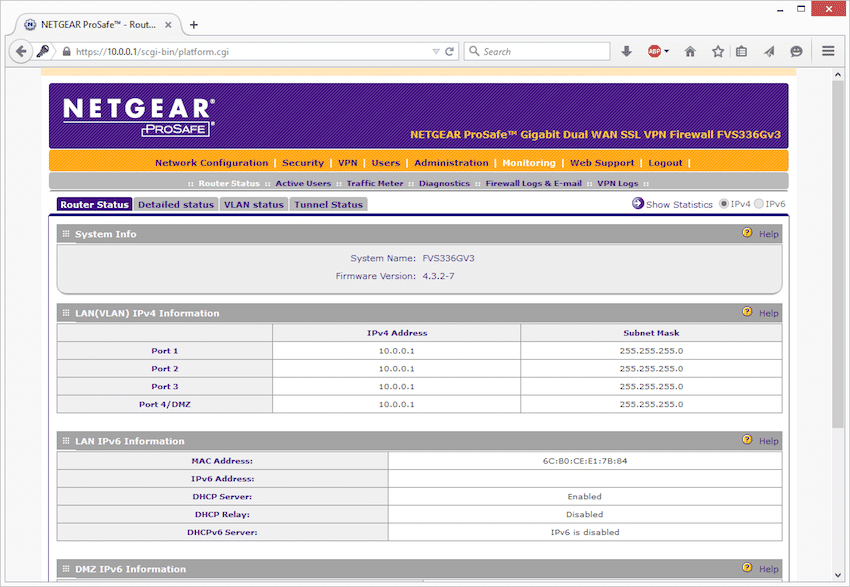
Interfejs zarządzania siecią składa się z różnych przydatnych narzędzi konfiguracyjnych, obejmujących konfigurację sieci, bezpieczeństwo, sieć VPN, użytkowników, administrację, monitorowanie i pomoc techniczną w sieci. Narzędzia te są podzielone na menu, które są zorganizowane w warstwową strukturę głównych kategorii i podmenu.
Ekran Stan routera zawiera informacje o stanie i użytkowaniu, w tym wersję oprogramowania układowego w sekcji Informacje o systemie, która zmienia się wraz z każdą nową zainstalowaną wersją. Jest to również pierwsza strona wyświetlana po zalogowaniu do zapory sieciowej ProSafe VPN. Dodatkowo wyświetlane są tutaj informacje o sieciach LAN IPv4 i IPv6.
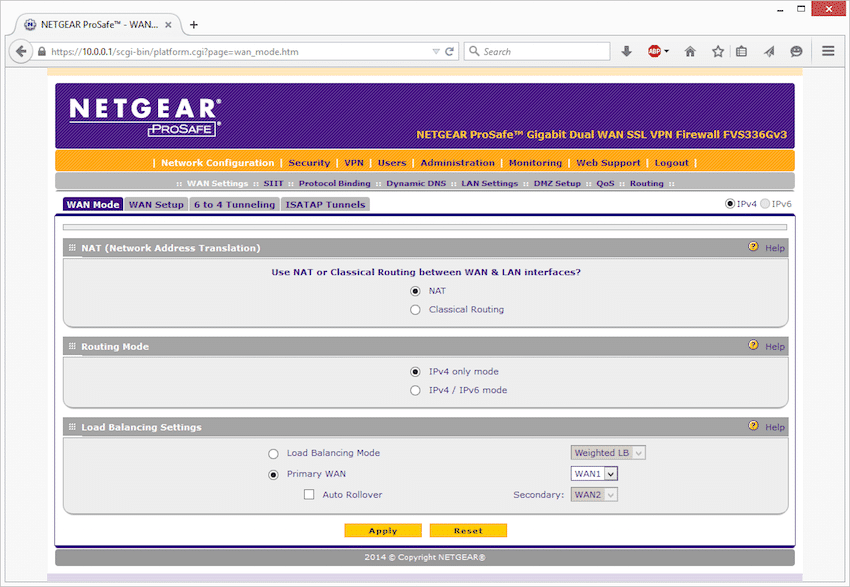
W zakładce opcji WAN Mod użytkownicy mogą wybrać NAT lub routing klasyczny. Ten drugi pozwala routerowi VPN na routing bez NAT. Aby uzyskać dostęp do internetu, wszystkie komputery w sieci LAN muszą mieć prawidłowy, statyczny adres IP.
Dwa porty WAN zapory sieciowej ProSafe VPN można również skonfigurować w trybie automatycznego rollover (co zwiększa niezawodność systemu) lub równoważenia obciążenia (co zapewnia maksymalną efektywność przepustowości poprzez równomierne zarządzanie ruchem wychodzącym pomiędzy funkcjonalnymi interfejsami WAN). Jeden port można również wyłączyć.
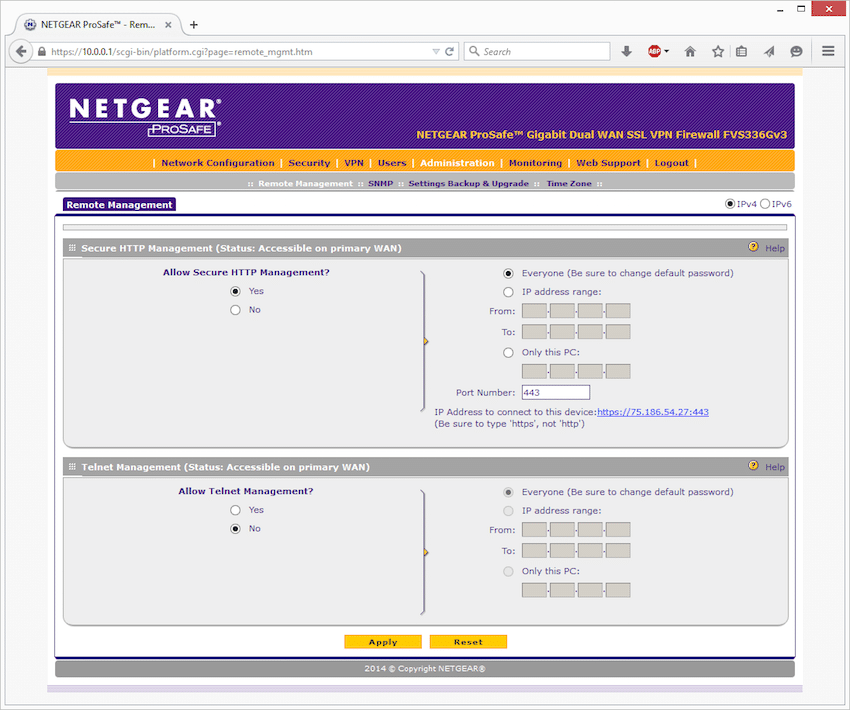
Strona „Zarządzanie zdalne” umożliwia administratorowi z dostępem do internetu konfigurowanie, aktualizowanie i sprawdzanie stanu zapory VPN. Po jej włączeniu użytkownicy muszą jedynie skonfigurować zewnętrzne adresy IP, które mają się łączyć. Aby zezwolić na dostęp z dowolnego adresu IP w internecie, użytkownicy wybierają opcję „Wszyscy”, a opcja „Zakres adresów IP” zostanie użyta, jeśli zakres adresów IP będzie wymagał dostępu. Należy pamiętać, że aby włączyć tę funkcję, użytkownicy muszą być zalogowani lokalnie.
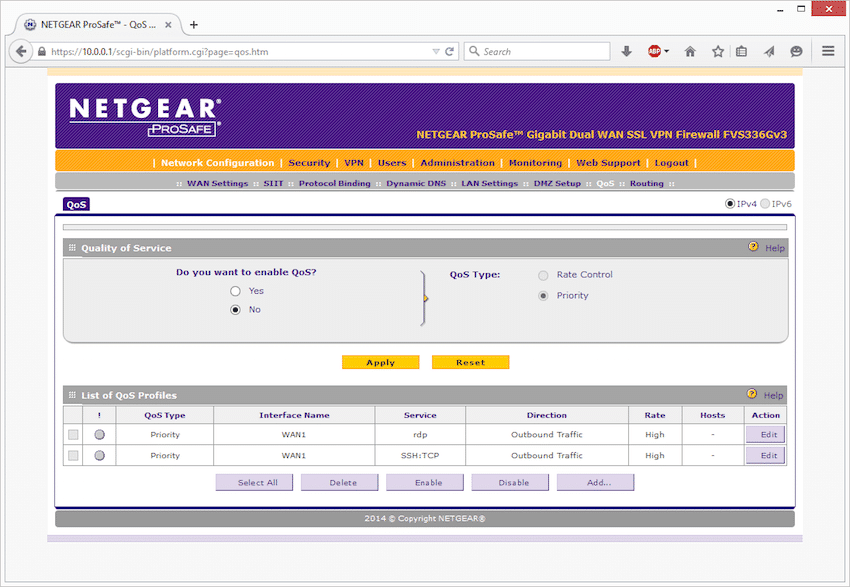
Strona QoS określa jakość usługi dla ruchu przechodzącego przez zaporę VPN. Zapora sieciowa Netgear ProSAFE FVS336G VPN obsługuje wiele profili QoS dla każdego interfejsu WAN. Użytkownicy mogą przypisywać profile do usług, takich jak HTTP, FTP i DNS, a także do grup LAN lub adresów IP. Profile QoS umożliwiają zarządzanie kontrolą prędkości z alokacją przepustowości lub kontrolą kolejki priorytetowej z następującymi konfigurowalnymi opcjami:
- Typ QoS: typ profilu, którym może być Kontrola szybkości lub Priorytet.
- Nazwa interfejsu: Interfejs WAN, do którego odnosi się profil.
- Usługa: Usługa, do której odnosi się profil.
- Kierunek: Kierunek sieci WAN, do którego odnosi się profil (przychodzący, wychodzący czy oba).
- Szybkość: Szybkość transmisji w kbpsach lub priorytet.
- Hosty: Adres IP, adresy IP lub grupa, do których stosuje się profil kontroli szybkości.
- Akcja: Przycisk Edytuj tabelę umożliwia dostęp do ekranu edycji QoS.
Wniosek
Małe firmy często pomijają znaczenie zapór sieciowych, zwłaszcza gdy pracownicy łączą się z centralą spoza sieci. Nawet obecnie te mniejsze organizacje często nie zdają sobie sprawy z korzyści płynących ze specjalnie zaprojektowanego urządzenia i jego potencjału w zakresie bezpieczeństwa. Zapora sieciowa Netgear ProSAFE FVS336G VPN została zaprojektowana tak, aby ułatwić to przejście dzięki prostej instalacji, oferując jednocześnie firmom szereg przydatnych funkcji.
Zapora sieciowa Netgear ProSAFE FVS336G okazała się łatwa w konfiguracji, a jej wydajność – bardzo dobra. Wydajność była na tym samym poziomie, co inne urządzenia Netgear ProSAFE, których używamy w laboratorium. Urządzenie ma solidną konstrukcję i można je łatwo ukryć, nie zasłaniając widocznej przestrzeni roboczej. Oferując więcej funkcji niż tradycyjny router, ProSAFE FVS336G doskonale sprawdza się w lokalizacjach SOHO i SMB, a w naszym przypadku idealnie sprawdził się w domu, priorytetyzując ruch w laboratorium w celu zdalnego zarządzania.
ZALETY
- Łatwy w instalacji i obsłudze
- Wspaniały występ
- Równoważenie obciążenia sieci WAN dla aplikacji o wysokiej wydajności
Wady
- Wymagana jest łagodna nauka obsługi w porównaniu z routerem domowym
Bottom Line
Netgear ProSAFE FVS336G to skutecznie działająca zapora VPN, która idealnie sprawdza się w małych firmach i biurach terenowych.


 Amazon